
En la mañana del 27 de octubre de 2026, los servidores señuelo de Oracle E-Business Suite que mantiene la empresa de inteligencia de amenazas Defused recibieron las primeras peticiones dirigidas a CVE-2026-101767, una inyección SQL sin autenticación que termina en ejecución remota de código. Oracle la corrigió en su parche del 20 de octubre, así que entre el parche y los primeros intentos registrados han pasado siete días.
Lo que registraron los señuelos de Defused el 27 de octubre
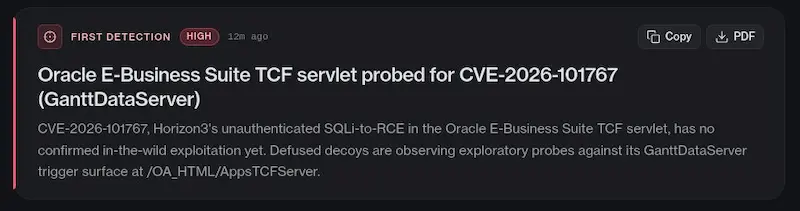
Defused lo contó en X a las 15:15 UTC. Sus señuelos de EBS anotaron lo que la empresa describe como «exploratory exploits against CVE-2026-101767» (exploits exploratorios contra CVE-2026-101767) en el servlet del Thin Client Framework, el mismo punto de entrada que documentó Horizon3.ai. En el mismo post deja claro que «No public report exists of this CVE being attempted in the wild» (no hay ningún informe público de intentos contra este CVE fuera del laboratorio).
🚨 Our Oracle E-Business Suite decoys recorded exploratory exploits against CVE-2026-101767, an unauthenticated SQL injection in EBS's Thin Client Framework servlet that chains to remote code execution, this morning, Oct 27.
— Defused (@DefusedCyber) October 27, 2026
The bug was recently disclosed by @Horizon3ai and… pic.twitter.com/fY9sEbnLRg
La ficha que acompaña al post, extraída de su plataforma Defused Radar, matiza el alcance. La alerta está marcada como primera detección y habla de sondeos contra la superficie de GanttDataServer en /OA_HTML/AppsTCFServer, y su texto dice que el fallo «has no confirmed in-the-wild exploitation yet» (aún no tiene explotación confirmada fuera del laboratorio). Leído con cuidado, lo que hay es actividad dirigida al fallo concreto en una red de señuelos, sin víctimas conocidas y sin que Defused haya publicado si alguno de esos intentos llegó a ejecutar código. Los indicadores completos están detrás de un registro en su consola, por lo que no podemos reproducirlos aquí.
El precedente de Defused con este mismo producto ayuda a calibrar la señal. El 27 de junio de 2026 sus señuelos captaron los primeros intentos contra CVE-2026-46817, el fallo de Oracle Payments corregido en mayo, y CISA lo incluyó en su catálogo KEV el 15 de julio con un plazo de tres días para las agencias federales. Entonces, según contó Simo Kohonen, fundador y CEO de Defused, a CyberScoop, los seis intentos llegaron desde una sola IP y parecían más pruebas de armado que una campaña. Dieciocho días separaron aquella primera detección de la entrada en KEV. Con PHP2Shell, la red de honeypots de watchTowr registró intentos el 21 de octubre cuando CISA y Cisco Talos aún no habían visto explotación, como contamos en nuestra cobertura de PHP2Shell.
Del servlet AppsTCFServer a una shell con la cuenta oracle
El fallo lo encontró Brandon Peterson, de Horizon3.ai, a quien Oracle reconoce en el boletín. La empresa lo comunicó a Oracle el 24 de julio de 2026 y lo publicó el 20 de octubre, el mismo día del parche, con una ficha técnica y un post en X que adelantaba los indicadores de compromiso.
We discovered CVE-2026-101767, an unauthenticated SQL injection in #Oracle E-Business Suite that chains to remote code execution. Fixed in Oracle's October CPU. Technical details to come later.
— Horizon3 Attack Team (@Horizon3Attack) October 20, 2026
Indicators of Compromise:
🔹 Unauthenticated POST requests to /OA_HTML/AppsTCFServer… pic.twitter.com/SkEn7Yd5l4
Según el análisis de Horizon3, la vulnerabilidad está en el servlet del Thin Client Framework, publicado en /OA_HTML/AppsTCFServer e implementado por la clase oracle.apps.fnd.tcf.SocketServer. Ese servlet es accesible con la configuración por defecto del URL Firewall de EBS, de modo que la lista de URL permitidas que muchos administradores consideran su primera barrera no lo filtra. Un atacante sin credenciales envía un POST que instancia la clase oracle.apps.jtf.gantt.server.GanttDataServer y, a través de ella, ejecuta SQL arbitrario como el usuario APPS de la base de datos. Es una inyección SQL de manual en un punto donde nadie la espera.
El salto al sistema operativo pasa por el Concurrent Manager, el planificador de trabajos de EBS. Con acceso como APPS, el atacante deja ficheros en el directorio temporal $APPLPTMP y lanza una petición concurrente que ejecuta /bin/sh con la cuenta del sistema que corre la aplicación, normalmente oracle. La captura que Horizon3 adjuntó a su post enseña la secuencia completa contra un laboratorio con Oracle Database 19c. Su herramienta descubre el fichero DBC, confirma la ejecución como APPS@EBSDB, usa como zona de preparación /u01/install/APPS/temp/EBSDB, lee con un comando el fichero de cuentas del sistema a través del Concurrent Manager y, al terminar, borra los ficheros y las entradas que ha creado en la base de datos.
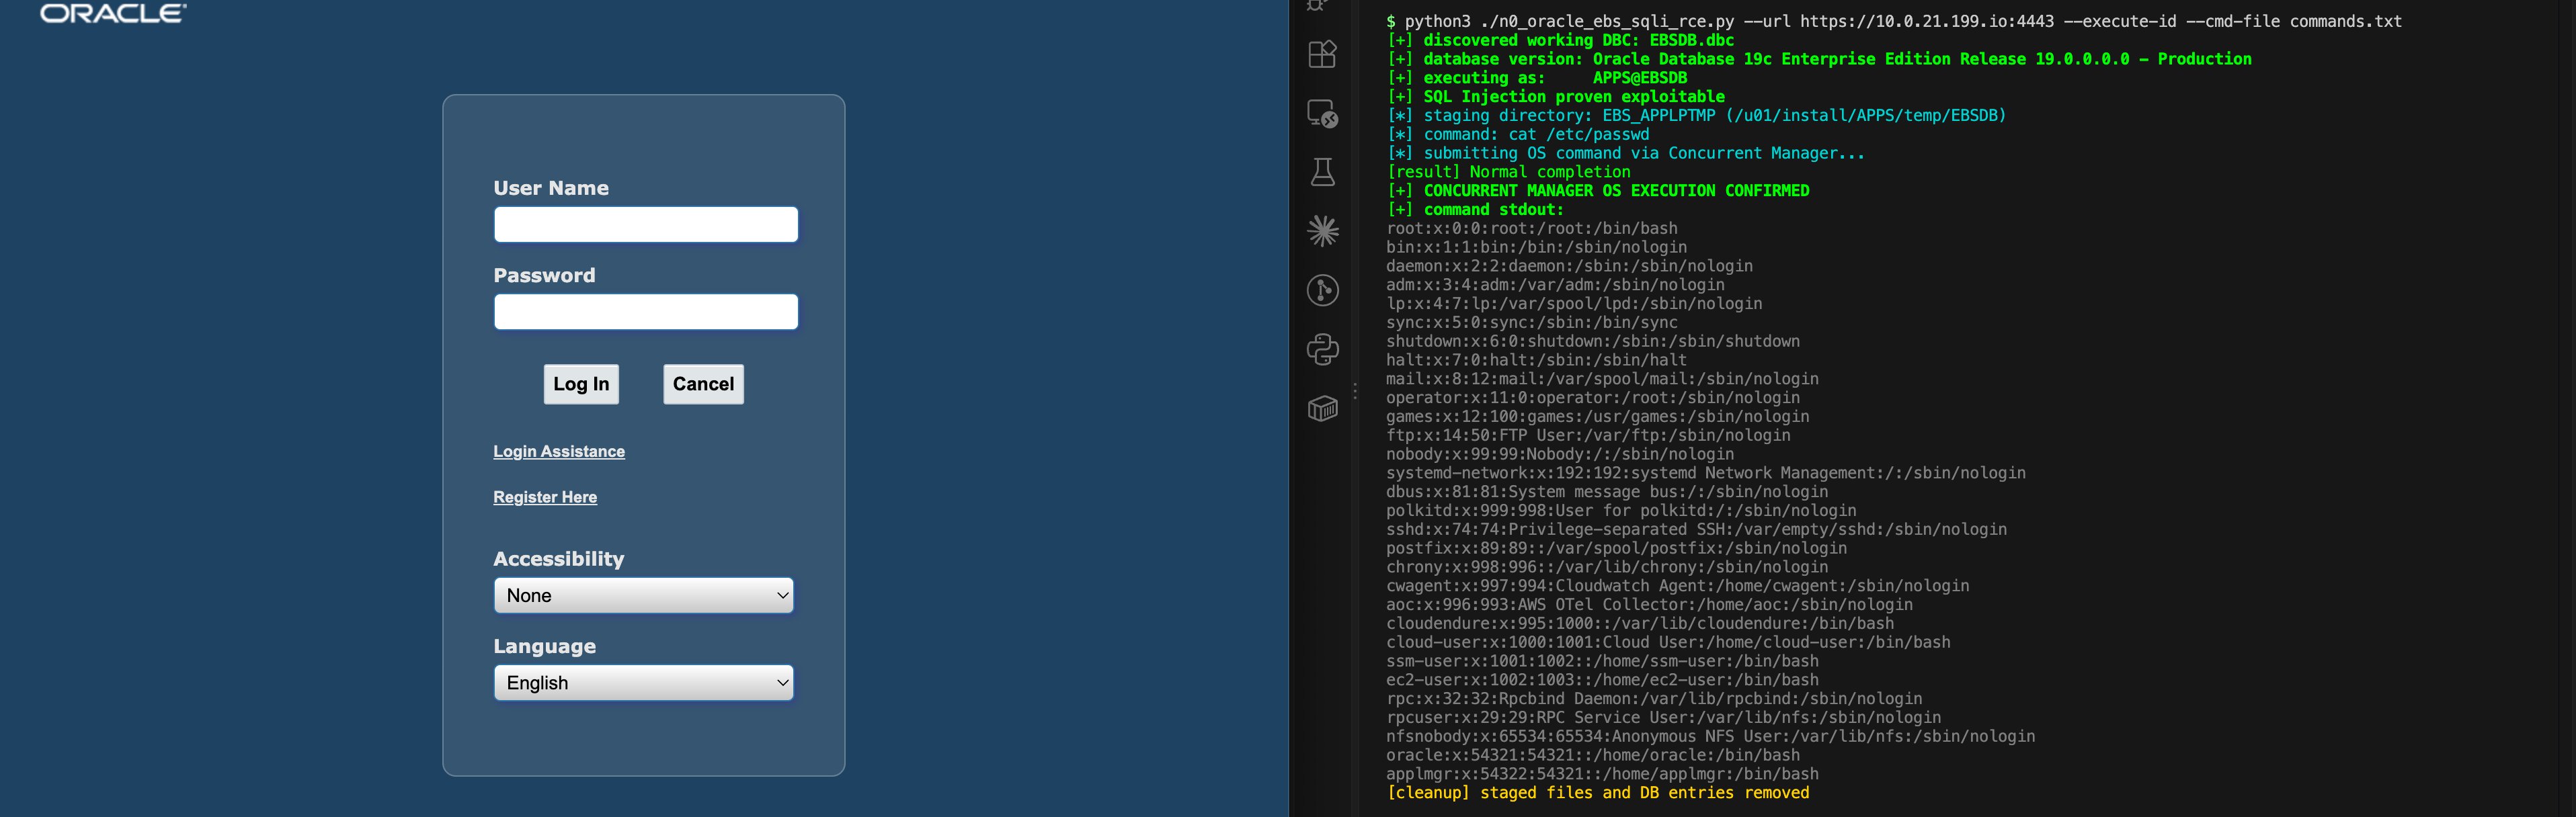
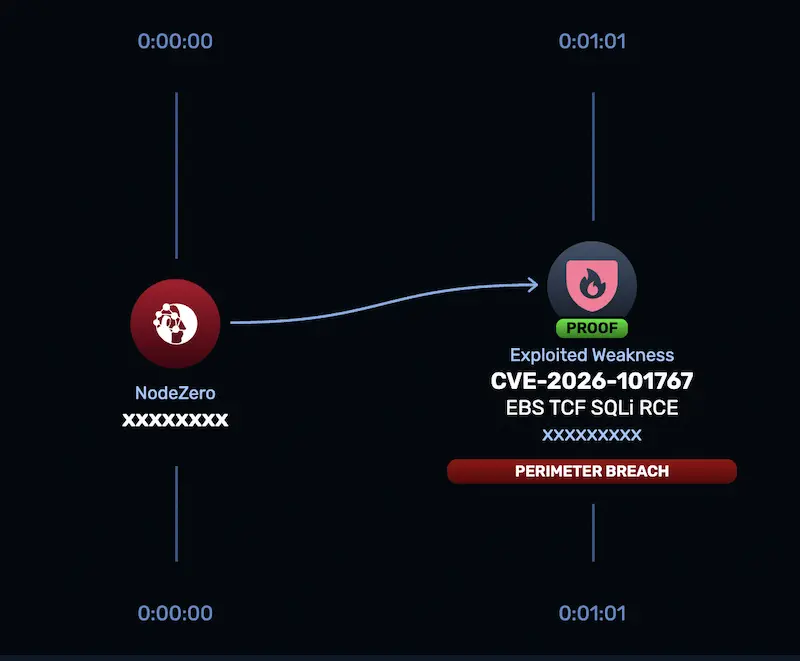
Esa última línea, la limpieza, es la que debería preocupar a quien tenga que investigar. Un atacante que copie el mismo flujo deja poco rastro en disco, y lo que queda está en los logs del servidor web y en las tablas del propio Concurrent Manager. El grafo de NodeZero que Horizon3 publica en su ficha resume la otra parte del problema, el tiempo. Su herramienta marca el fallo como brecha de perímetro a los 61 segundos de empezar la prueba.
Dato | Detalle |
|---|---|
CVE | CVE-2026-101767 |
CVSS y vector | 9,8 (CVSS 3.1, Oracle como CNA), AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H |
Producto | Oracle E-Business Suite, Oracle Application Object Library (componente Core) |
Debilidad | CWE-287 y CWE-306 según CISA, inyección SQL según Horizon3 |
Versiones afectadas | 12.2.3 a 12.2.15 |
Corrección | Critical Patch Update del 20 de octubre de 2026, parche 39800355 (nota KA923 de My Oracle Support) |
Explotación activa | Sondeos en señuelos de Defused el 27 de octubre, sin explotación confirmada y fuera de KEV a 26 de octubre |
Gravedad | Crítica |
Lo que el boletín de octubre y el aviso de INCIBE-CERT dejan fuera
CVE-2026-101767 no viene sola. El Critical Patch Update de octubre incluye 194 parches para E-Business Suite, 31 de ellos para fallos explotables en remoto sin credenciales, dentro de un boletín de 1.295 parches para todo el catálogo de Oracle. En la misma matriz, por encima del fallo de Horizon3, figura CVE-2026-101809, en el Workflow Notification Mailer, con la puntuación máxima de 10,0 y las mismas versiones afectadas.
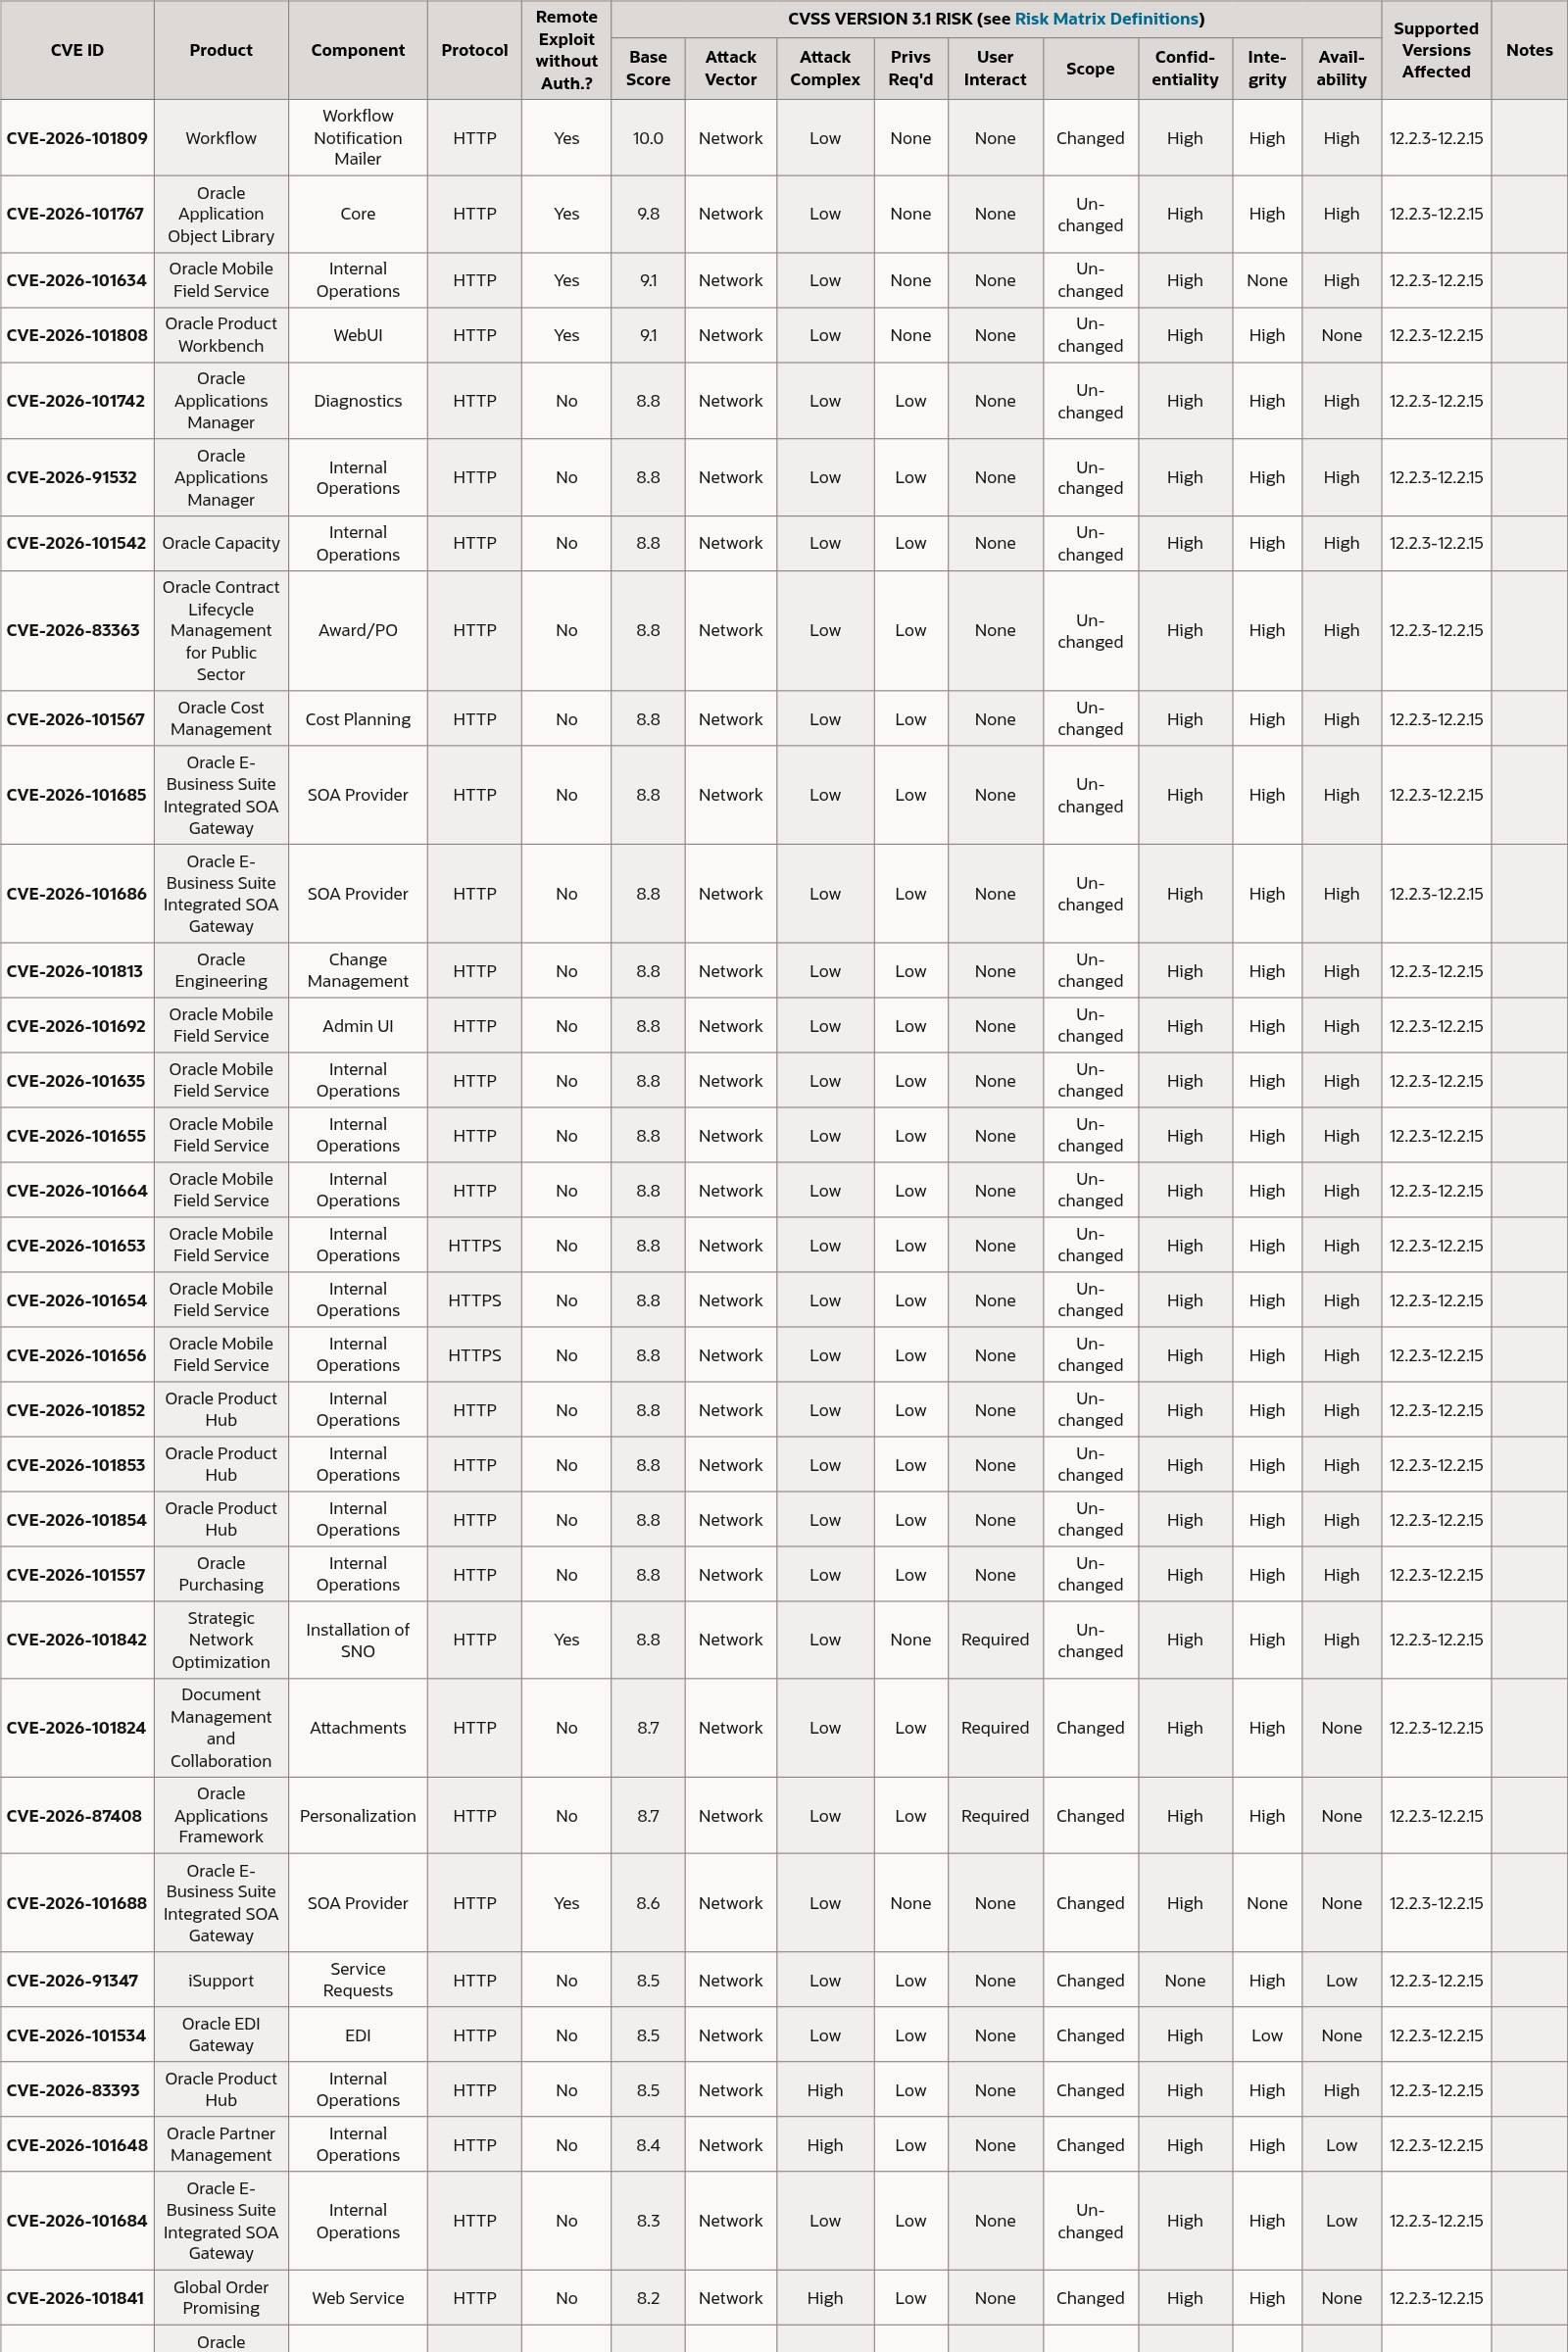
La matriz de riesgo de Oracle, que reproducimos arriba en sus primeras filas, ordena los fallos por puntuación y no dice nada de su explotabilidad práctica. Esa información la dan los investigadores. Horizon3 ha descrito con detalle cómo se explota el 101767, y del 101809 no hay ningún análisis público en el momento de escribir esta noticia.
En España, INCIBE-CERT publicó el 21 de octubre el aviso INCIBE-2026-763 con importancia crítica. El aviso cita el fallo del Workflow Notification Mailer de E-Business Suite y no menciona CVE-2026-101767. Quien priorice el parche de EBS solo con ese aviso puede pensar que el componente urgente es el Mailer, cuando el fallo con descripción pública y con actividad registrada es el del Thin Client Framework.
Tampoco ayuda la ficha en NVD, que el 27 de octubre seguía en estado de espera de análisis, con la puntuación de Oracle como única referencia. La evaluación SSVC que CISA añadió el 21 de octubre clasificaba la explotación como inexistente, el ataque como automatizable y el impacto técnico como total. Esa primera casilla es la que puede cambiar ahora.
No hay un recuento público de servidores EBS expuestos y vulnerables a este fallo en el momento de escribir esta noticia, ni datos de España. La última cifra de Shadowserver, de principios de julio, era de unas 950 instancias accesibles desde internet en todo el mundo, más de la mitad en Estados Unidos, sin distinguir versiones ni parches.
Dudas habituales sobre Oracle E-Business Suite
Qué es Oracle E-Business Suite
Es el ERP clásico de Oracle, un conjunto de aplicaciones para finanzas, compras, cadena de suministro, recursos humanos o gestión de proyectos que comparten una base de datos Oracle y el esquema APPS. La rama que sigue recibiendo parches es la 12.2. Muchas organizaciones publican en internet parte de su capa web para que proveedores, clientes o candidatos accedan a algunos módulos, y esa capa es la que ha concentrado los fallos explotados en los últimos años.
Qué vulnerabilidades de Oracle E-Business Suite se han explotado
CISA tiene cuatro en su catálogo KEV. CVE-2022-21587, incluida en febrero de 2023. CVE-2025-61882 y CVE-2025-61884, incluidas en octubre de 2025 tras la campaña de robo de datos y extorsión que siguió a su explotación. Y CVE-2026-46817, la de Oracle Payments, incluida el 15 de julio de 2026. CVE-2026-101767 todavía no figura en la lista.
Revisar los logs de OHS, $APPLPTMP y el Concurrent Manager
Los indicadores que publicó Horizon3 sirven para buscar tanto los sondeos como una intrusión completa. El primer sitio es el log de acceso del Oracle HTTP Server de la capa web. Este comando, propio, lista los POST al servlet desde el 20 de octubre en una instalación 12.2 con la ruta estándar de Fusion Middleware.
grep -h 'POST /OA_HTML/AppsTCFServer' \
  "$FMW_HOME"/webtier/instances/*/diagnostics/logs/OHS/*/access_log* \
  | awk '{print $1, $4, $9}' | sort | uniq -c | sort -rn
Si tu instalación no usa componentes de cliente que dependan de este servlet, cualquier IP externa en ese resultado merece revisión. Si aparece, cruza la hora con el log de auditoría de la base de datos para ver consultas de reconocimiento lanzadas como APPS (versión de la base de datos, usuario actual, objetos DIRECTORY), que es la segunda señal que describe Horizon3.
La tercera señal está en la base de datos de EBS. Esta consulta, también propia, saca las peticiones concurrentes de programas de tipo Host (los que ejecutan comandos del sistema operativo) lanzadas desde el día del parche.
SELECT r.request_id, r.request_date, r.requested_by,
       p.concurrent_program_name, e.executable_name, e.execution_file_name
FROM   fnd_concurrent_requests r
JOIN   fnd_concurrent_programs p
       ON p.concurrent_program_id = r.concurrent_program_id
      AND p.application_id = r.program_application_id
JOIN   fnd_executables e
       ON e.executable_id = p.executable_id
      AND e.application_id = p.executable_application_id
WHERE  e.execution_method_code = 'H'
AND    r.request_date >= TO_DATE('2026-10-20', 'YYYY-MM-DD')
ORDER  BY r.request_date;
Como la PoC de Horizon3 borra lo que crea, la ausencia de resultados no descarta nada si los logs del servidor web enseñan POST sospechosos. En ese caso revisa también los ficheros recientes de $APPLPTMP y los procesos /bin/sh cuyo padre sea el Concurrent Manager, y vuelca la información al SIEM para no depender de la retención local.
find "$APPLPTMP" -type f -newermt '2026-10-20' -ls
ps -eo pid,ppid,user,lstart,cmd --forest | grep -B3 '/bin/sh'
Orden de trabajo para un EBS 12.2 expuesto antes del 17 de noviembre
- Aplica el Critical Patch Update de octubre de 2026 a E-Business Suite siguiendo la nota KA923 de My Oracle Support, que incluye el parche 39800355 para CVE-2026-101767 y el de CVE-2026-101809, y actualiza también los componentes de base de datos y Fusion Middleware que Oracle trata por separado.
- Si no puedes parchear hoy, retira /OA_HTML/AppsTCFServer de la lista de URL permitidas del URL Firewall (url_fw.conf) en los nodos web expuestos. Horizon3 recomienda esta medida como mitigación temporal y advierte que no sustituye al parche.
- Limita el acceso a la capa web a las redes de confianza o detrás de una VPN, y deja publicados solo los módulos que de verdad usan proveedores o candidatos.
- Ejecuta las búsquedas del apartado anterior sobre logs y tablas desde el 20 de octubre, y conserva los logs de acceso de OHS de todo el periodo antes de que roten.
- Si encuentras actividad, trata el servidor como comprometido y aplica tu método de threat hunting al resto de la red, cambia la contraseña de APPS y de las cuentas de sistema, y comunica el incidente a INCIBE-CERT (empresas y ciudadanos) o a CCN-CERT (sector público). Si hay datos personales afectados, la notificación a la AEPD tiene un plazo de 72 horas.
El calendario de Oracle añade un plazo propio. La compañía publica ahora parches el tercer martes de cada mes y el siguiente boletín llega el 17 de noviembre, de modo que quien deje el de octubre para la ventana trimestral acumulará dos.
La campaña de robo de datos y extorsión de 2025 contra clientes de EBS empezó con CVE-2025-61882, un fallo explotable sin credenciales en la capa web que CISA marca en KEV como usado en campañas de ransomware. Hoy solo hay sondeos en señuelos y ninguna intrusión confirmada. Aun así, el fallo de octubre comparte las condiciones de aquel caso, y su descubridor ha publicado los indicadores junto a una captura del exploit funcionando. Es la misma pareja de inyección SQL y control total que vimos este mes en el zero-day de VeloCloud Orchestrator, que al menos exigía una cuenta de solo lectura. También ha aparecido en GitHub un repositorio que dice contener una PoC, que no hemos verificado y que conviene no ejecutar fuera de un entorno aislado. Como ya escribimos a propósito de la resiliencia digital, un ERP caído o extorsionado detiene a toda la empresa a la vez. Si tu EBS 12.2 responde desde internet en /OA_HTML/AppsTCFServer, ese es el primer servidor de la lista de esta semana.
No hay comentarios todavía