
Rank Math reconoce que parte de las copias de Rank Math PRO 3.0.123 descargadas desde su propia web o recibidas como actualización entre las 20:02 UTC del 15 de octubre y las 07:12 UTC del 16 de octubre de 2026 contenían malware, un backdoor que se regenera en cada visita a la web y que Wordfence ha registrado como CVE-2026-111862 con CVSS 9,8. La versión limpia es la 3.0.124, pero instalarla no limpia nada. La empresa pide tratar como comprometida cualquier web que activase una de esas copias y restaurarla desde una copia de seguridad anterior al incidente.
Qué ha pasado
Rank Math es uno de los plugins de SEO más instalados en WordPress, y su edición de pago, Rank Math PRO, se descarga desde la cuenta de cliente en rankmath.com y se actualiza desde los servidores del fabricante, no desde el repositorio de WordPress.org. El 16 de octubre de 2026 la empresa publicó en su base de conocimiento un aviso de seguridad en el que admite que durante once horas y diez minutos sirvió paquetes de la versión 3.0.123 con código malicioso. La ventana va de las 20:02 UTC del 15 de octubre (22:02 en la España peninsular) a las 07:12 UTC del 16 (09:12). Rank Math lo resume así: «We immediately removed the affected files and released a clean version, Rank Math PRO v3.0.124» (retiramos de inmediato los ficheros afectados y publicamos una versión limpia, Rank Math PRO v3.0.124).
El detalle que convierte el caso en un ataque a la cadena de suministro y no en una versión defectuosa está en el registro de cambios del propio plugin. La 3.0.123 se publicó el 7 de octubre, ocho días antes de la ventana. Alguien sustituyó el paquete que se descargaba bajo ese mismo número de versión, y la 3.0.124 del 16 de octubre repite palabra por palabra las dos correcciones de la 3.0.123. No trae ningún cambio funcional, es la misma versión vuelta a empaquetar desde una copia limpia.
La versión gratuita de Rank Math SEO, la que se distribuye desde WordPress.org, no está afectada y no requiere ninguna acción. Según The Repository, medio especializado en el ecosistema WordPress, la empresa le confirmó que «The compromised version affected several hundred customers» (la versión comprometida afectó a varios cientos de clientes). Es la única cifra que ha dado. En su aviso público habla de un número limitado de usuarios y no explica cómo entró el atacante en su sistema de distribución ni si las actualizaciones automáticas repartieron el paquete sin intervención del administrador. BleepingComputer preguntó por ambas cosas y, a 19 de octubre, no había obtenido respuesta.
Es el cuarto ataque a la cadena de suministro que cubrimos en menos de una semana, después de las actualizaciones manipuladas de AOMEI Backupper, la credencial robada de ConnectWise Cloud Backup y el addon de npm que esconde MALFEX. En todos ellos el vector es el canal de confianza del fabricante, y en todos la limpieza del lado del proveedor deja intactos los equipos que ya descargaron el paquete.
Detalles técnicos
Dato | Valor |
|---|---|
CVE | CVE-2026-111862 (CNA: Wordfence) |
CVSS y vector | 9,8 (CVSS 3.1, AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H), puntuación de Wordfence. NVD aún sin análisis propio |
Debilidad | CWE-506, código malicioso embebido |
Producto | Rank Math PRO para WordPress (edición de pago). La versión gratuita de WordPress.org no está afectada |
Versiones afectadas | 3.0.123, solo los paquetes descargados o actualizados entre el 15/10/2026 a las 20:02 UTC y el 16/10/2026 a las 07:12 UTC |
Versión corregida | 3.0.124, publicada el 16 de octubre de 2026 |
Explotación activa | Sí, el paquete contenía el malware. No figura en el catálogo KEV de CISA a 20 de octubre de 2026 |
Servidor de mando | rank1cdn.com, registrado el 14 de octubre de 2026 a las 19:31 UTC |
Gravedad | Crítica (Wordfence y Patchstack) |
Rank Math no ha publicado un análisis del código, y ni Wordfence ni Patchstack han ido más allá de reproducir sus indicadores. Lo que se sabe del comportamiento procede del propio aviso. Al activar el plugin, el código malicioso escribe tres entradas en la tabla wp_options con los nombres _uf6qdn2hmm, t8krdk990phb y _np5pvf754c, despliega un fichero que se hace pasar por parte del núcleo de WordPress en wp-includes/class-wp-cache-util.php, añade al .htaccess reglas que permiten ejecutar como PHP ficheros con extensión .cache, deja esos ficheros .cache con código PHP, programa tareas en el crontab del usuario del servidor web marcadas con la etiqueta #ms6v46 y crea cuentas de administrador cuyo nombre empieza por wpsupport_ seguido de caracteres aleatorios, con correos del dominio wp-mail[.]net. El código se reconoce por combinar base64_decode con bucles XOR, por la clave xmmqhn, por llamadas a proc_open y por código que habla directamente con el socket de PHP-FPM.
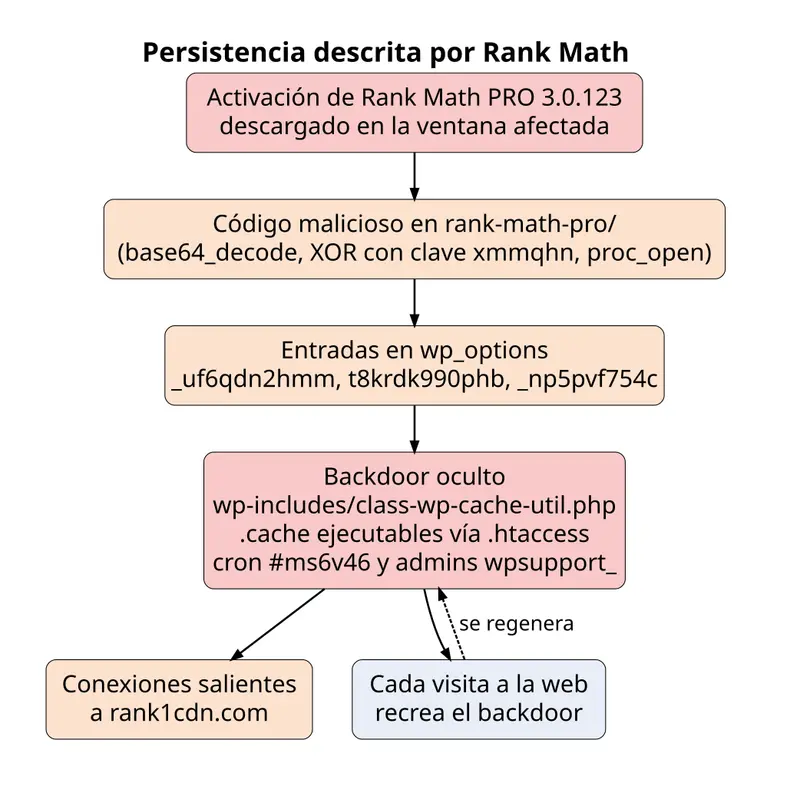
El diagrama anterior resume ese mecanismo tal como lo describe Rank Math. La pieza central es la regeneración. El aviso advierte de que el malware puede volver a crear su backdoor oculto cada vez que alguien visita la web, de modo que borrar los ficheros sospechosos antes de desactivar lo que los recrea no sirve de nada. Por eso la limpieza manual tiene un orden fijo que empieza por borrar la carpeta completa del plugin, y Rank Math es tajante con la alternativa cómoda: «Deactivating the plugin alone is not sufficient» (desactivar el plugin por sí solo no es suficiente).
El servidor de mando lo aloja el dominio rank1cdn.com. Según el registro RDAP de Verisign, se registró el 14 de octubre de 2026 a las 19:31 UTC, poco más de un día antes de que empezase la ventana, a través del registrador NICENIC INTERNATIONAL GROUP y con los servidores de nombres de Cloudflare. Un escaneo de urlscan.io enviado el 16 de octubre a las 17:29 UTC muestra que la ruta /hub/beacon.php respondía con un JSON de 31 bytes desde una IP de Cloudflare, con un certificado TLS emitido el 14 de octubre. El dominio se preparó a medida para la operación.
BleepingComputer aporta la única pista sobre la primera fase. Bill Toulas localizó en VirusTotal un script PHP llamado _cache-preloader-fff033 (1).php que comparte indicadores con el aviso de Rank Math y que actúa como desplegador inicial: crea el fichero de backdoor en wp-includes, permite ejecutar comandos, modifica la base de datos de WordPress y recolecta credenciales de servicios en la nube y claves SSH. El medio aclara que no pudo confirmar que esa muestra se distribuyese dentro del plugin, y ni Rank Math ni Wordfence la mencionan.
Wordfence, que actúa como CNA, asignó el CVE-2026-111862 con CVSS 3.1 de 9,8 y vector AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H. En NVD el registro aparece publicado el 19 de octubre con la debilidad CWE-506 (código malicioso embebido) y en estado Deferred, es decir, sin análisis propio del NIST, y no figura en el catálogo KEV de CISA a 20 de octubre, lo que no significa nada en este caso, porque la explotación no depende de que alguien ataque la web. Depende de haber instalado el paquete. Patchstack lo clasifica como backdoor de prioridad alta, publicado el 17 de octubre, y advierte de que no puede ofrecer una regla de firewall virtual para mitigarlo, porque el problema no está en una petición maliciosa que se pueda filtrar. Está en la infraestructura del fabricante.
A quién afecta
A cualquier web con Rank Math PRO que descargase o actualizase la 3.0.123 dentro de la ventana y activase el plugin. Rank Math distingue tres situaciones. Quien instaló y activó la copia durante ese intervalo debe dar su web por comprometida, incluso si después actualizó a la 3.0.124. Quien la instaló pero no llegó a activarla tiene que borrar los ficheros, instalar la 3.0.124 desde su cuenta y pasar un escaneo por precaución. Quien solo descargó el ZIP y no lo subió a ninguna web no tiene, por este incidente, ningún indicio de compromiso. El número de versión por sí solo no dice nada, porque la 3.0.123 limpia circulaba desde el 7 de octubre.
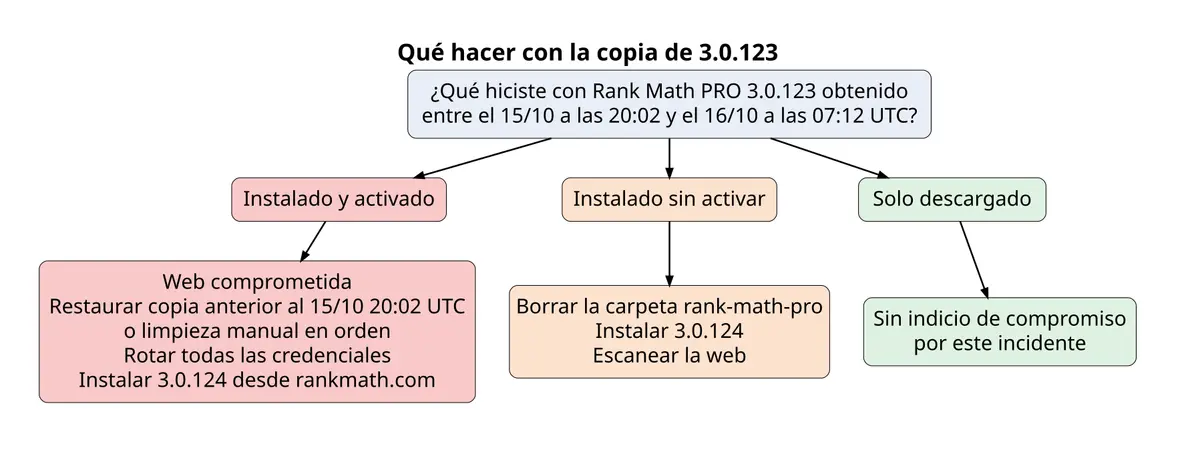
Las actualizaciones automáticas son la parte incómoda. Rank Math PRO permite actualizarse desde el panel de WordPress contra los servidores del fabricante, y el aviso incluye de forma explícita a quien recibió la 3.0.123 como actualización en esa franja. Una web con actualizaciones automáticas de plugins activadas pudo instalar y activar el paquete malicioso de madrugada sin que nadie tocase nada. Como Rank Math no ha dicho si ese canal sirvió el paquete, la única forma de descartarlo es mirar la fecha de modificación de los ficheros del plugin y los registros del servidor entre las 22:02 del 15 de octubre y las 09:12 del 16, en hora peninsular.
En España el plugin tiene una base de usuarios amplia entre agencias, medios digitales y tiendas online, y varias agencias de WordPress españolas ya han publicado sus propias guías de limpieza. A 20 de octubre, en el momento de escribir esta noticia, ni INCIBE-CERT ni el CCN-CERT han publicado un aviso sobre el incidente, y tampoco hay un recuento público de webs afectadas por país. Las credenciales que Rank Math da por expuestas incluyen las de la base de datos, las claves de pasarelas de pago y las de SMTP, de modo que una tienda WooCommerce afectada debe revisar también sus proveedores de pago.
Qué hacer
Estos comandos de WP-CLI, tomados del aviso de Rank Math, listan los administradores, verifican el núcleo y los plugins contra sus sumas de comprobación y muestran las tareas programadas de WordPress. Hay que ejecutarlos desde la raíz de la instalación y después de haber borrado la carpeta del plugin, nunca antes.
wp user list --role=administrator
wp core verify-checksums
wp plugin verify-checksums --all
wp cron event list- Comprueba en Plugins la versión instalada de Rank Math PRO y, en el servidor, la fecha de modificación de la carpeta wp-content/plugins/rank-math-pro. Si la 3.0.123 entró entre las 20:02 UTC del 15 de octubre y las 07:12 UTC del 16 y se activó, trata la web como comprometida.
- Si tienes una copia de seguridad de ficheros y base de datos anterior a las 20:02 UTC del 15 de octubre, restáurala. Es la vía que recomienda Rank Math, y conviene tener claros los conceptos de punto y tiempo objetivo de recuperación antes de elegir qué copia usar.
- Sin copia válida, limpia en este orden y sin saltarte pasos. Borra por FTP o desde el gestor de ficheros la carpeta rank-math-pro entera. Elimina en wp_options las entradas _uf6qdn2hmm, t8krdk990phb y _np5pvf754c. Bloquea las conexiones salientes a rank1cdn.com en el firewall del servidor o del alojamiento.
- Solo después busca el resto. Elimina wp-includes/class-wp-cache-util.php si existe. Revisa el .htaccess de la raíz y de los subdirectorios en busca de reglas que ejecuten ficheros .cache como PHP y busca ficheros .cache con código PHP. Lista los administradores y borra los que empiecen por wpsupport_ o usen correos de wp-mail[.]net. Mira el crontab del usuario del servidor web buscando la marca #ms6v46 y revisa los eventos de cron de WordPress.
- Busca PHP donde no debe haberlo. En wp-content/mu-plugins, en carpetas de otros plugins, en las carpetas inc, includes y lib de temas que no sean los de serie, en la carpeta includes de Rank Math y en uploads. Los patrones son base64_decode con bucles XOR, la cadena xmmqhn, proc_open y código de socket de PHP-FPM.
- Sal de WordPress. Revisa los ficheros authorized_keys de SSH, los crontabs de otros usuarios del sistema, los procesos en ejecución y cualquier ruta fuera de la web donde el usuario del servidor pueda escribir. En alojamiento compartido, pide al proveedor que lo haga.
- Rota todas las credenciales, también si restauraste una copia. Contraseñas de WordPress, usuario y contraseña de la base de datos en wp-config.php, las claves y salts de ese mismo fichero, claves de pasarelas de pago y de API, credenciales SMTP, acceso al panel de alojamiento, FTP, SFTP y SSH, secretos en variables de entorno y el doble factor de las cuentas de administrador.
- Verifica la limpieza con los comandos de WP-CLI de arriba y con un escáner como Wordfence o Sucuri, vigila las conexiones salientes durante los días siguientes y comprueba si reaparecen ficheros borrados. Si vuelven, la limpieza está incompleta.
- Instala la 3.0.124 entrando a mano en rankmath.com. Rank Math avisa de que nunca envía enlaces de inicio de sesión ni de descarga por correo, y conviene esperar campañas de phishing que se aprovechen del incidente.
- Notifica. Las empresas y particulares pueden acudir a INCIBE-CERT y el sector público al CCN-CERT. Si la web procesa pagos o datos personales y confirmas el acceso, la brecha debe comunicarse a la AEPD en el plazo de 72 horas.
Análisis
Para quien administra WordPress, la lección está en el canal, no en el plugin. Rank Math PRO se actualiza fuera de WordPress.org, como casi todos los plugins de pago, y eso significa que no hay una revisión externa ni sumas de comprobación públicas con las que contrastar lo que se descarga. El propio aviso admite la limitación cuando recomienda verificar los plugins con WP-CLI y reconoce que para los premium puede no haber checksums disponibles. Cuando el fabricante es el único que sabe qué hash tenía el paquete limpio, y no lo publica, al administrador solo le queda la fecha de modificación de los ficheros. Rank Math no ha dado los hashes del paquete limpio ni del manipulado, y esa es la primera cosa que debería publicar.
Lo que no cuenta el aviso pesa más que lo que cuenta. No hay explicación del vector de entrada en los sistemas de Rank Math, ni cifra oficial más allá de la declaración a The Repository, ni confirmación de si las actualizaciones automáticas repartieron el paquete. El único compromiso de la empresa es genérico: está «taking steps to reduce the risk of similar incidents in the future» (tomando medidas para reducir el riesgo de incidentes similares en el futuro). Un dominio registrado veintiséis horas antes, un paquete sustituido bajo un número de versión ya publicado y una ventana nocturna en Europa dibujan a un atacante que sabía cómo funciona la distribución de Rank Math y que eligió el momento. Eso apunta a una preparación previa dentro de la infraestructura, y la empresa debería contar cuánto duró.
Hay precedentes este mismo año en el ecosistema. The Hacker News recuerda que en abril el sistema de actualizaciones de Nextend sirvió una versión con backdoor de Smart Slider 3 Pro durante unas seis horas, que en junio los plugins de pago de ShapedPlugin se manipularon a través de su canal de actualización y que en agosto se envenenó el feed de la API de BdThemes. Ninguna fuente vincula esos casos con el de Rank Math, pero el patrón es el mismo que vimos en la manipulación por minutos de los servidores de AOMEI. El atacante ya no necesita colar un plugin falso en el repositorio, le basta con tocar el servidor de descargas del fabricante durante el tiempo justo. Es previsible que, con varios cientos de webs con un backdoor que recolecta claves SSH y credenciales de nube, en las próximas semanas aparezcan intrusiones en alojamientos y servicios que nadie relacionará a primera vista con un plugin de SEO. Quien quiera organizar esa búsqueda en su propia infraestructura puede partir de nuestros métodos de búsqueda de amenazas.
Cronología
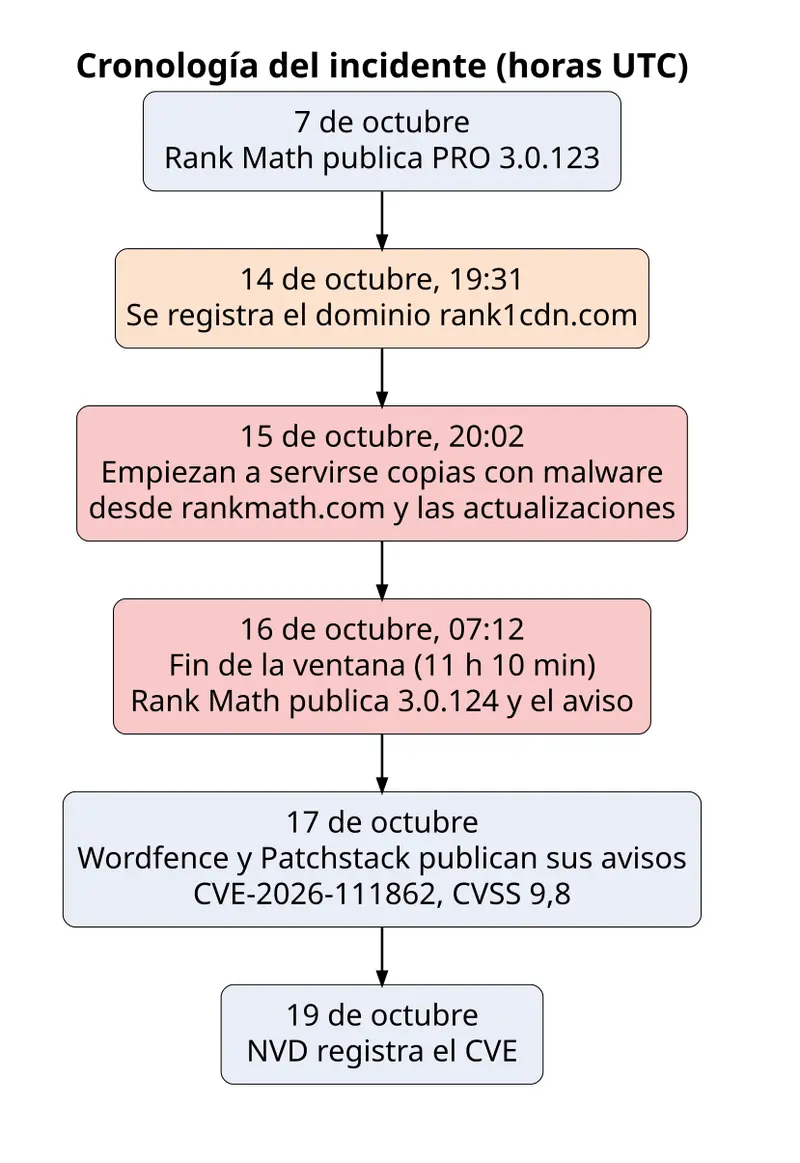
- 7 de octubre de 2026: Rank Math publica la versión 3.0.123 de Rank Math PRO, según su registro de cambios.
- 14 de octubre, 19:31 UTC: se registra el dominio rank1cdn.com, según el RDAP de Verisign.
- 15 de octubre, 20:02 UTC: empiezan a servirse copias de la 3.0.123 con malware desde rankmath.com y como actualización.
- 16 de octubre, 07:12 UTC: termina la ventana. Rank Math publica la 3.0.124 y el aviso en su base de conocimiento.
- 16 de octubre, 17:29 UTC: urlscan.io registra el servidor de mando respondiendo en rank1cdn.com.
- 17 de octubre: Wordfence publica su aviso y asigna el CVE-2026-111862. Patchstack registra el backdoor.
- 19 de octubre: NVD publica el CVE. BleepingComputer, The Hacker News y SecurityWeek recogen el incidente y Rank Math habla de varios cientos de clientes afectados.
La cronología deja claro el margen que tuvo el atacante. Entre el registro del dominio y el inicio de la ventana pasaron algo más de veintiséis horas, y entre el cierre de la ventana y el primer aviso de un tercero, casi un día. Cada hecho de la lista lleva su fuente, y lo que no está en ella, como el vector de entrada, sigue sin fecha. El caso recuerda al backdoor que apareció en instaladores de IDA Pro, donde también un paquete legítimo sirvió de envoltorio.
Preguntas frecuentes
¿Me afecta si uso la versión gratuita de Rank Math SEO?
No. Rank Math indica que el incidente afecta solo a Rank Math PRO, la edición de pago que se descarga desde rankmath.com. La versión gratuita se distribuye desde el repositorio de WordPress.org, que no se vio implicado, y no requiere ninguna acción. Si tienes las dos instaladas, la que importa es la carpeta rank-math-pro y la fecha en que se actualizó.
¿Basta con actualizar a Rank Math PRO 3.0.124?
No. La 3.0.124 solo sustituye los ficheros del plugin. Los ficheros, cuentas de administrador, reglas de .htaccess y tareas programadas que el malware dejó fuera de la carpeta del plugin siguen ahí, y el mecanismo que recrea el backdoor con cada visita sigue funcionando hasta que se borra la carpeta y las tres entradas de wp_options. Actualizar es el último paso, no el primero.
¿Cómo sé si mi web recibió el paquete malicioso por actualización automática?
Comprueba la fecha de modificación de los ficheros en wp-content/plugins/rank-math-pro y los registros de acceso del servidor entre las 22:02 del 15 de octubre y las 09:12 del 16 en hora peninsular. Si el plugin cambió en esa franja, aplica los pasos de limpieza aunque no recuerdes haber actualizado nada. Rank Math no ha confirmado ni descartado que las actualizaciones automáticas sirviesen el paquete.
¿Qué hago si mi web es una tienda WooCommerce?
Rank Math da por expuestas las claves de pasarelas de pago y de API guardadas en la configuración de la web. Rota las claves en Stripe, Redsys, PayPal o la pasarela que uses, revisa en el panel de la pasarela si hubo operaciones o cambios de configuración desde el 15 de octubre y, si confirmas el acceso a datos de clientes, prepara la notificación a la AEPD dentro de las 72 horas.
No hay comentarios todavía