
«The word Remote in the title refers to the location of the attacker» (la palabra remoto del título se refiere a dónde está el atacante). Con esa frase, incorporada a la FAQ de CVE-2026-83844 el 7 de noviembre de 2026, Microsoft rebajó de 8,1 a 7,0 la puntuación del fallo de Windows Paint que durante tres semanas circuló como una ejecución remota de código por red y sin interacción del usuario. La corrección tampoco viaja en Windows Update: es una versión nueva de la app en la Microsoft Store, la 11.2609.401.0, y el número de build que el aviso dio el 13 de octubre no existía.
De un paquete de red a un fichero que hay que abrir, las tres revisiones del aviso de Paint
CVE-2026-83844 salió el 13 de octubre de 2026 dentro del mismo boletín mensual que cerró el zero-day de Windows Shell que CISA metió ese día en su catálogo KEV. El aviso de Microsoft lo tituló Windows Paint Remote Code Execution Vulnerability, le asignó gravedad Important, lo clasificó como lectura fuera de límites (CWE-125) y atribuyó el hallazgo a un investigador anónimo. La descripción original decía que el fallo «allows an unauthorized attacker to execute code over a network» (permite a un atacante no autorizado ejecutar código a través de la red).
Con esa redacción, los medios que lo cubrieron la primera semana de noviembre reprodujeron una puntuación de 8,1 con vector de red, sin privilegios y sin interacción. Windows Latest citó la FAQ del aviso, que hablaba de «sending a specially crafted packet to an affected service» (enviar un paquete especialmente preparado a un servicio afectado). El servicio nunca se nombró, y nadie explicó qué puerto escucha Paint.
La revisión 2.0, del 6 de noviembre a las 16:00 UTC, anunció una versión nueva de la app, la 11.2609.401.0, «To comprehensively address the vulnerability identified by this CVE» (para corregir por completo la vulnerabilidad identificada por este CVE). La revisión 2.1, del 7 de noviembre a la misma hora, cambió el fondo del asunto. Microsoft la resume así: «Added an FAQ and updated the CVSS score. This is an informational change only» (se añade una FAQ y se actualiza la puntuación CVSS, un cambio solo informativo). El vector pasó a CVSS:3.1/AV:L/AC:H/PR:N/UI:R/S:U/C:H/I:H/A:H, con 7,0 de base y 6,1 temporal, y la descripción dice ahora que el atacante ejecuta código en local.
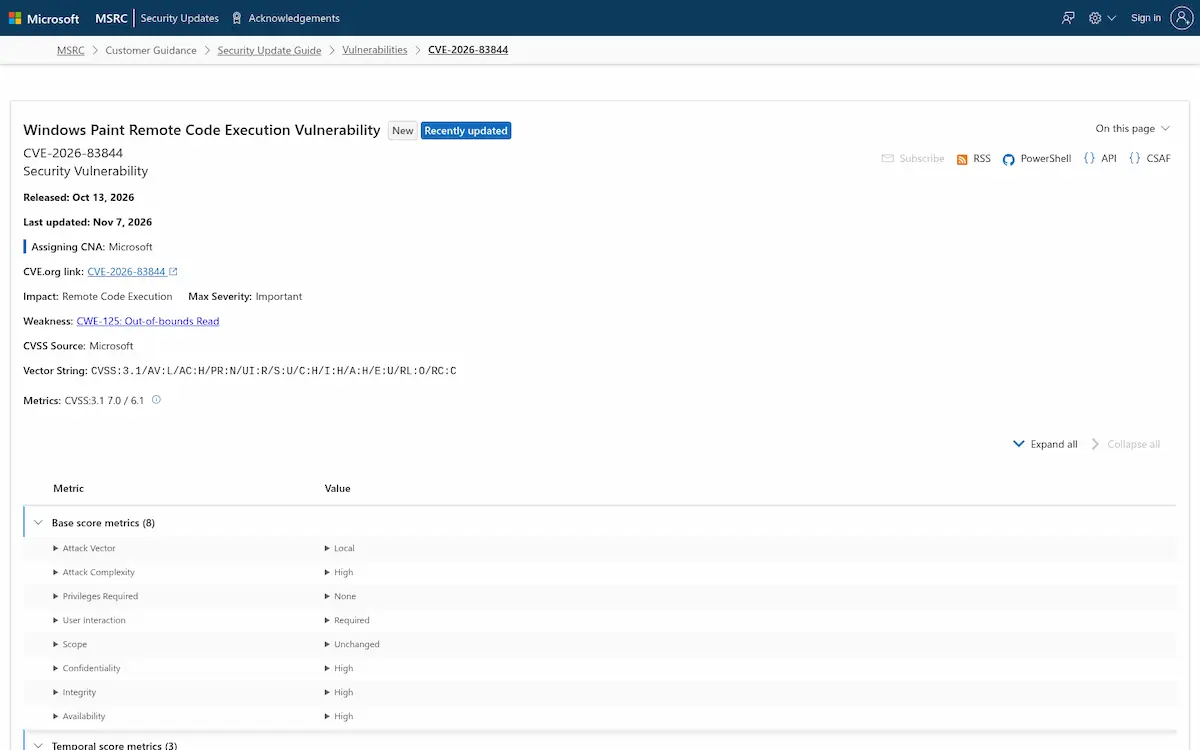
La captura de la Security Update Guide muestra el resultado: vector de ataque local, interacción del usuario requerida y una nota de última actualización del 7 de noviembre. La FAQ nueva pone el ejemplo que faltaba desde octubre: un atacante convence a la víctima, por ingeniería social, de descargar y abrir un fichero preparado desde una web. Para un programa que abre imágenes, eso es un adjunto o una descarga con formato trucado, aunque Microsoft sigue sin decir cuál. La otra FAQ, la de complejidad alta, se mantiene: explotarla con éxito «requires an attacker to have a deep understanding of the system» (exige al atacante un conocimiento profundo del sistema).
Dato | Valor |
|---|---|
CVE | CVE-2026-83844 |
Producto | Microsoft Paint, aplicación de la Microsoft Store para Windows 11 (producto 9PCFS5B6T72H) |
Tipo de fallo | Lectura fuera de límites (CWE-125) |
CVSS 3.1 y vector | 7,0 (AV:L/AC:H/PR:N/UI:R/S:U/C:H/I:H/A:H), temporal 6,1, de Microsoft como CNA desde el 7 de noviembre de 2026. NVD sigue sin puntuación propia |
Puntuación anterior | 8,1 con vector de red y sin interacción, publicada el 13 de octubre de 2026 y retirada el 7 de noviembre |
Versiones afectadas | De la 11.0.0.0 a cualquiera anterior a la 11.2609.401.0, según el registro CVE del 7 de noviembre |
Versión corregida | 11.2609.401.0, distribuida solo por la Microsoft Store |
Explotación activa | No. Fuera del catálogo KEV de CISA (versión 2026.11.06) y sin exploit público según Microsoft |
Gravedad | Important según Microsoft, alta por CVSS |
11.2605.91.0, el build corregido que nadie encontró en la Microsoft Store
El 30 de octubre a las 09:34 UTC, un usuario identificado como Theo abrió un hilo en Microsoft Q&A con una pregunta sencilla: la guía de actualizaciones daba como corregida la versión 11.2605.91.0 de Paint y él no la encontraba en ningún canal de la Store. «The current latest version is 11.2605.81.0» (la última versión disponible es la 11.2605.81.0), escribió. Más de cuarenta personas marcaron que tenían la misma pregunta. La única respuesta llegó esa noche de otro usuario, Nick Ross: «I dont think it exists... its likely a typo IMO, but Im not microsoft» (no creo que exista, me parece una errata, pero yo no soy Microsoft).
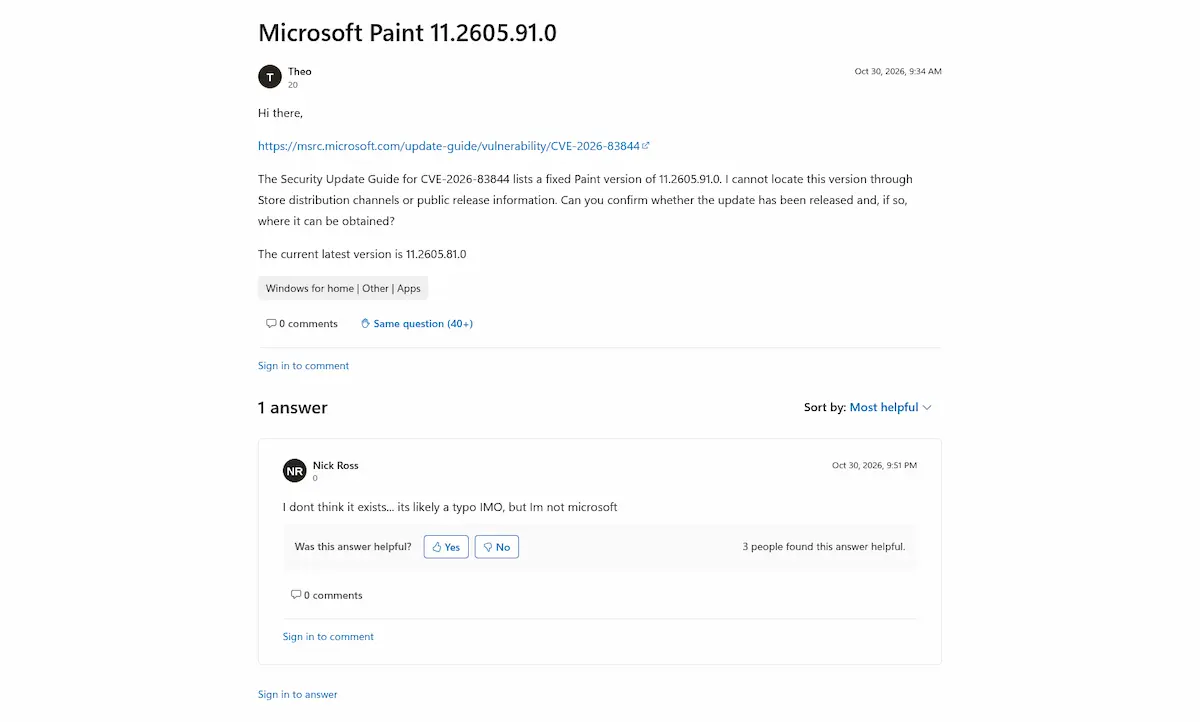
El hilo sigue sin respuesta de Microsoft nueve días después, como se ve en la captura. Brian Vitko, de la empresa de gestión de dispositivos RFF, documentó la secuencia desde el otro lado. El 4 de noviembre, todas sus máquinas de laboratorio estaban en 11.2605.81.0, el build más nuevo que servía la Store, y ese mismo día los datos CVRF de octubre de Microsoft ya listaban 11.2609.401.0 como build corregido, sin nota de revisión que lo explicara. El 5 de noviembre a las 03:34 UTC, el catálogo de la Store devolvía 11.2605.81.0 como paquete más reciente en Estados Unidos, Reino Unido, Alemania, Australia, India y Singapur. El 6 de noviembre a las 04:14 UTC ya devolvía 11.2609.401.0 en los tres primeros, y su máquina virtual se había actualizado sola. El aviso público de la revisión 2.0 llegó doce horas más tarde.
Windows Latest contó el 5 de noviembre la misma experiencia desde un equipo doméstico con las actualizaciones automáticas de la Store activadas: ningún parche ofrecido y Paint en la 11.2603.251.0, dos builds por detrás de la que la Store decía servir. El medio publicó también la exportación de la Security Update Guide en la que el número de compilación corregido ya era 11.2609.401.0, con fecha de publicación del 13 de octubre.
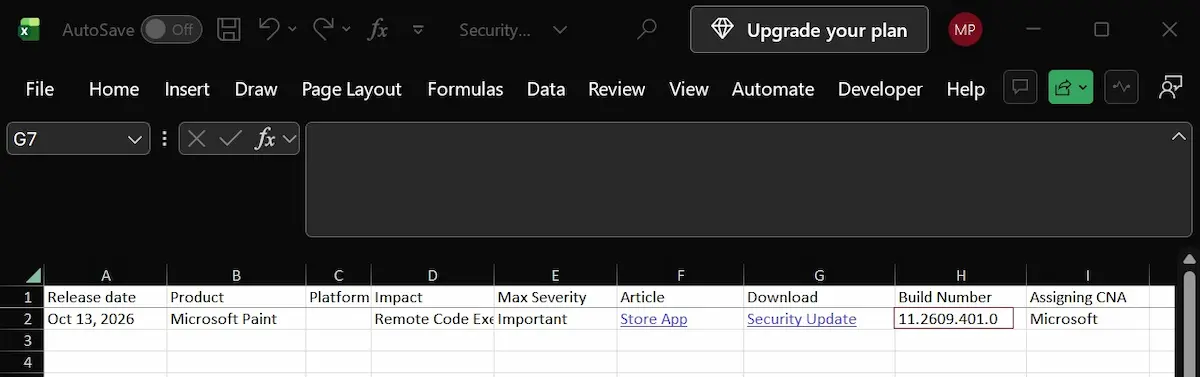
La hoja exportada no deja lugar a dudas sobre qué build consideraba Microsoft como corregido el 5 de noviembre, aunque la página del aviso y el registro CVE dijeran otra cosa. El registro en CVE.org se actualizó el 7 de noviembre a las 23:26 UTC y hoy marca como afectada Microsoft Paint desde la 11.0.0.0 hasta antes de la 11.2609.401.0, con la puntuación de 7,0. En NVD, el registro sigue en estado de análisis con fecha de modificación del 8 de noviembre a las 00:16 UTC: solo recoge el 7,0 de Microsoft como CNA y no tiene puntuación propia. CVE-2026-83844 no figura en el catálogo KEV de CISA, cuya versión 2026.11.06 suma 1.769 entradas, y Microsoft lo mantiene como no explotado, no divulgado públicamente y con explotación menos probable.
Quién tiene un Paint vulnerable en España y por qué el boletín de INCIBE-CERT no lo resuelve
Paint es, desde Windows 11, una aplicación de la Microsoft Store con el identificador de producto 9PCFS5B6T72H, y la remediación que lista Microsoft es de tipo Store App. No tiene sentido hablar de equipos expuestos a internet, porque el vector es local: cualquier Windows 11 con Paint por debajo de 11.2609.401.0 está afectado, sea un portátil de oficina, un aula o un puesto de un ayuntamiento. En España, eso es casi todo el parque de Windows 11 que no haya pasado por la Store en los últimos dos días.
INCIBE-CERT publicó el 14 de octubre su boletín mensual de Microsoft, con importancia 5, crítica, y un recuento de 1.408 vulnerabilidades (78 críticas, 1.329 altas y 1 media). El aviso prioriza CVE-2026-96951 y recomienda «Instalar las actualizaciones de seguridad correspondientes a octubre de 2026 mediante Windows Update» (o Microsoft Update y las herramientas corporativas). No menciona Paint ni CVE-2026-83844, y esa ruta no toca la aplicación: quien haya seguido el boletín al pie de la letra tiene el sistema parcheado y Paint sin corregir.
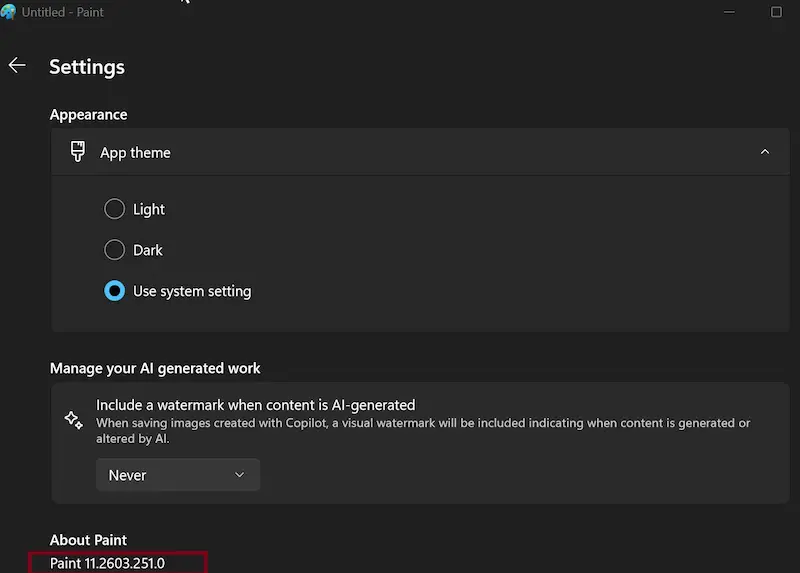
La pantalla de ajustes de Paint que publicó Windows Latest es la comprobación más rápida que existe: el número de versión aparece al final, bajo About Paint, y en ese equipo era 11.2603.251.0 con las actualizaciones automáticas de la Store activadas. Hemos repetido la consulta del catálogo de la Store para el mercado de España el 8 de noviembre a las 13:10 UTC y el paquete más reciente que devuelve es Microsoft.Paint_11.2609.401.0, junto a los anteriores 11.2605.81.0 y 11.2605.71.0. El parche está disponible aquí. Lo que no se sabe es cuántos equipos lo han descargado.
Los casos que se complican son los de empresa. Donde una directiva bloquea la Store, la app no se actualiza sola. Donde los perfiles nuevos se crean a partir del paquete aprovisionado, un usuario puede tener la versión corregida y el siguiente que inicie sesión en el mismo equipo recibir la antigua. Y un escáner de vulnerabilidades que lea el registro CVE tal como estaba hasta el 7 de noviembre dará por corregida cualquier 11.2605.91.0 o superior, incluida la 11.2605.81.0 que no lo está. Ya pasó algo parecido con el parche de Microsoft Authenticator, otro fallo cuya corrección dependía de que una tienda de aplicaciones entregara la versión nueva.
Comprobar la versión de Paint en cada perfil y forzar la actualización desde la Store
Vitko propone una comprobación en un PowerShell con privilegios que lista la versión instalada para cada usuario del equipo y la del paquete aprovisionado.
Get-AppxPackage -AllUsers -Name Microsoft.Paint |
    Select-Object Version, @{ n = 'Users'; e = { $_.PackageUserInformation.UserSecurityId.Username -join ', ' } }
Get-AppxProvisionedPackage -Online | Where-Object DisplayName -eq 'Microsoft.Paint' | Select-Object Version
Cualquier línea por debajo de 11.2609.401.0 es un perfil o una imagen que todavía abre imágenes con el código vulnerable. Para saber qué está sirviendo la Store en tu región antes de culpar al equipo, el mismo autor consulta el catálogo de visualización de la Store, con el código del país en el parámetro market.
$u = 'https://displaycatalog.mp.microsoft.com/v7.0/products?bigIds=9PCFS5B6T72H&market=ES&languages=es-es'
[regex]::Matches((Invoke-WebRequest $u -UseBasicParsing).Content, 'Microsoft\.Paint_([\d.]+)_') |
    ForEach-Object { [version]$_.Groups[1].Value } | Sort-Object -Unique | Select-Object -Last 1
Con esos dos datos en la mano, el orden de trabajo va por urgencia.
- Ejecuta la comprobación de versiones en todos los equipos con Windows 11 y guarda la salida, porque es la única prueba de cumplimiento que vas a tener. El informe de Windows Update no sirve para este CVE.
- En equipos sin gestión, abre la Microsoft Store, entra en Biblioteca y pulsa Obtener actualizaciones hasta que Paint muestre 11.2609.401.0 en sus ajustes.
- Con Intune u otra herramienta MDM, lanza el escaneo de actualizaciones de apps de la Store como SYSTEM (RFF lo hace a través del método UpdateScanMethod de la clase MDM_EnterpriseModernAppManagement_AppManagement01), de forma que cubra todos los perfiles y el paquete aprovisionado.
- Si tu directiva bloquea la Store, decide entre abrir una excepción para las apps de Microsoft o retirar Paint de los equipos donde nadie lo necesita.
- Corrige el umbral del escáner de vulnerabilidades a 11.2609.401.0, que es el build que Microsoft y el registro CVE dan hoy por corregido, y revisa los informes generados antes del 7 de noviembre.
- En el EDR, vigila que mspaint.exe o el proceso de la app de Paint no lancen intérpretes de comandos ni abran conexiones de red, que son los indicios que apunta SOCRadar a falta de detalles técnicos del fallo.
- Si encuentras indicios de explotación, las empresas pueden avisar a INCIBE-CERT y las administraciones, al CCN-CERT. A fecha de hoy no hay ningún caso conocido.
Para el punto cuatro, Vitko deja dos comandos de retirada que él mismo no ha probado en producción, así que conviene pasarlos primero por un solo equipo.
Get-AppxPackage -AllUsers -Name Microsoft.Paint | Remove-AppxPackage -AllUsers
Get-AppxProvisionedPackage -Online | Where-Object DisplayName -eq 'Microsoft.Paint' | Remove-AppxProvisionedPackage -Online
Quitar Paint no deja el equipo sin editor de imágenes: la aplicación Fotos y el visor del Explorador siguen ahí, y se puede reinstalar desde la Store cuando el inventario esté limpio. Quien ya tenga un inventario de versiones por puesto, como el que pedimos en su día para el cliente de TeamViewer, solo tiene que añadirle una columna.
Lo que la rebaja a 7,0 cambia para quien prioriza parches en Windows
Que un fabricante rebaje la puntuación de un fallo semanas después de publicarlo no es raro. En este blog contamos cómo un fallo TCP del kernel Linux llegó a tener tres puntuaciones distintas según quién lo midiera, y cómo el registro de PeopleSoft escondía tres vulnerabilidades bajo un solo identificador. Lo distinto aquí es que el cambio afecta al vector de ataque, que es el dato con el que cualquier equipo decide si un parche entra en la ventana de emergencia o en la del mes siguiente, y que Microsoft lo despacha como un cambio solo informativo.
Con el vector de octubre, Paint era un servicio de red con un fallo de 8,1 sin interacción, y cualquier responsable de parches habría tenido razones para buscar el build corregido el mismo 13 de octubre. Con el de noviembre, es un error de análisis de ficheros con interacción del usuario, de la familia que Microsoft corrige a decenas cada mes en Office y en los componentes gráficos. No es un fallo inofensivo: una imagen trucada es el adjunto de phishing más corriente que existe, y el impacto sigue siendo alto en confidencialidad, integridad y disponibilidad. Es, sencillamente, un fallo distinto del que se describió durante tres semanas.
El segundo cambio es de método. El boletín de octubre, el de INCIBE-CERT y los informes de WSUS dicen que el equipo está al día, y Paint puede seguir en la 11.2603.251.0. Las aplicaciones de la Store, Paint, Bloc de notas, Fotos o la calculadora, se corrigen por un canal que no aparece en el informe de cumplimiento de Windows Update, y este caso deja escrito que ese canal puede tardar tres semanas en servir el build que el aviso ya daba por publicado. Nuestra guía para blindar un PC con Windows incluye la revisión de las apps de la Store entre las tareas de mantenimiento por este motivo.
Fecha y hora | Hecho |
|---|---|
13 de octubre de 2026 | Microsoft publica CVE-2026-83844 con vector de red, 8,1 y 11.2605.91.0 como build corregido |
30 de octubre, 09:34 UTC | Hilo en Microsoft Q&A: la 11.2605.91.0 no existe en la Store, la última es la 11.2605.81.0 |
4 de noviembre | Los datos CVRF de octubre ya listan 11.2609.401.0 como build corregido, sin nota de revisión (RFF) |
5 de noviembre, 03:34 UTC | El catálogo de la Store sirve 11.2605.81.0 como paquete más reciente en seis países (RFF) |
5 de noviembre | Windows Latest documenta un equipo en 11.2603.251.0 con las actualizaciones automáticas activas |
6 de noviembre, 04:14 UTC | El catálogo de la Store devuelve 11.2609.401.0 en EE. UU., Reino Unido y Alemania (RFF) |
6 de noviembre, 16:00 UTC | Revisión 2.0 del aviso: Microsoft anuncia la versión 11.2609.401.0 |
7 de noviembre, 16:00 UTC | Revisión 2.1: FAQ nueva, vector local y CVSS 7,0 |
7 de noviembre, 23:26 UTC | CVE.org actualiza el registro con afectación hasta antes de la 11.2609.401.0 |
8 de noviembre, 00:16 UTC | NVD modifica el registro, que sigue en análisis y sin puntuación propia |
La cronología anterior resume 26 días en los que el aviso cambió de build corregido, de vector y de puntuación sin que el CVE cambiara de número. A las 00:16 UTC del 8 de noviembre, NVD seguía con el registro en análisis y sin puntuación propia, y el catálogo de la Store para España servía ya la versión 11.2609.401.0 a quien la pidiera.
No hay comentarios todavía