

Microsoft ha corregido el 13 de octubre de 2026 el CVE-2026-96951, un zero-day de Windows Shell que ya se explota y permite saltarse la protección Mark of the Web. CISA lo incluyó ese mismo día en su catálogo KEV, dentro de un Patch Tuesday que BleepingComputer cifra en 1.411 fallos, el mayor lote registrado.
Qué ha pasado
Microsoft publicó el 13 de octubre de 2026 sus actualizaciones de seguridad de octubre. BleepingComputer contabiliza 1.411 vulnerabilidades, con 70 críticas (57 de ejecución remota de código, 11 de elevación de privilegios y 2 de suplantación) y tres zero-days. El diario del SANS Internet Storm Center habla de 1.417 vulnerabilidades y 76 críticas, de las que 7 no requieren ninguna acción del cliente porque afectan a servicios en la nube de Microsoft. Las cifras cambian según cómo cuente cada fuente, así que conviene tomarlas como orden de magnitud.
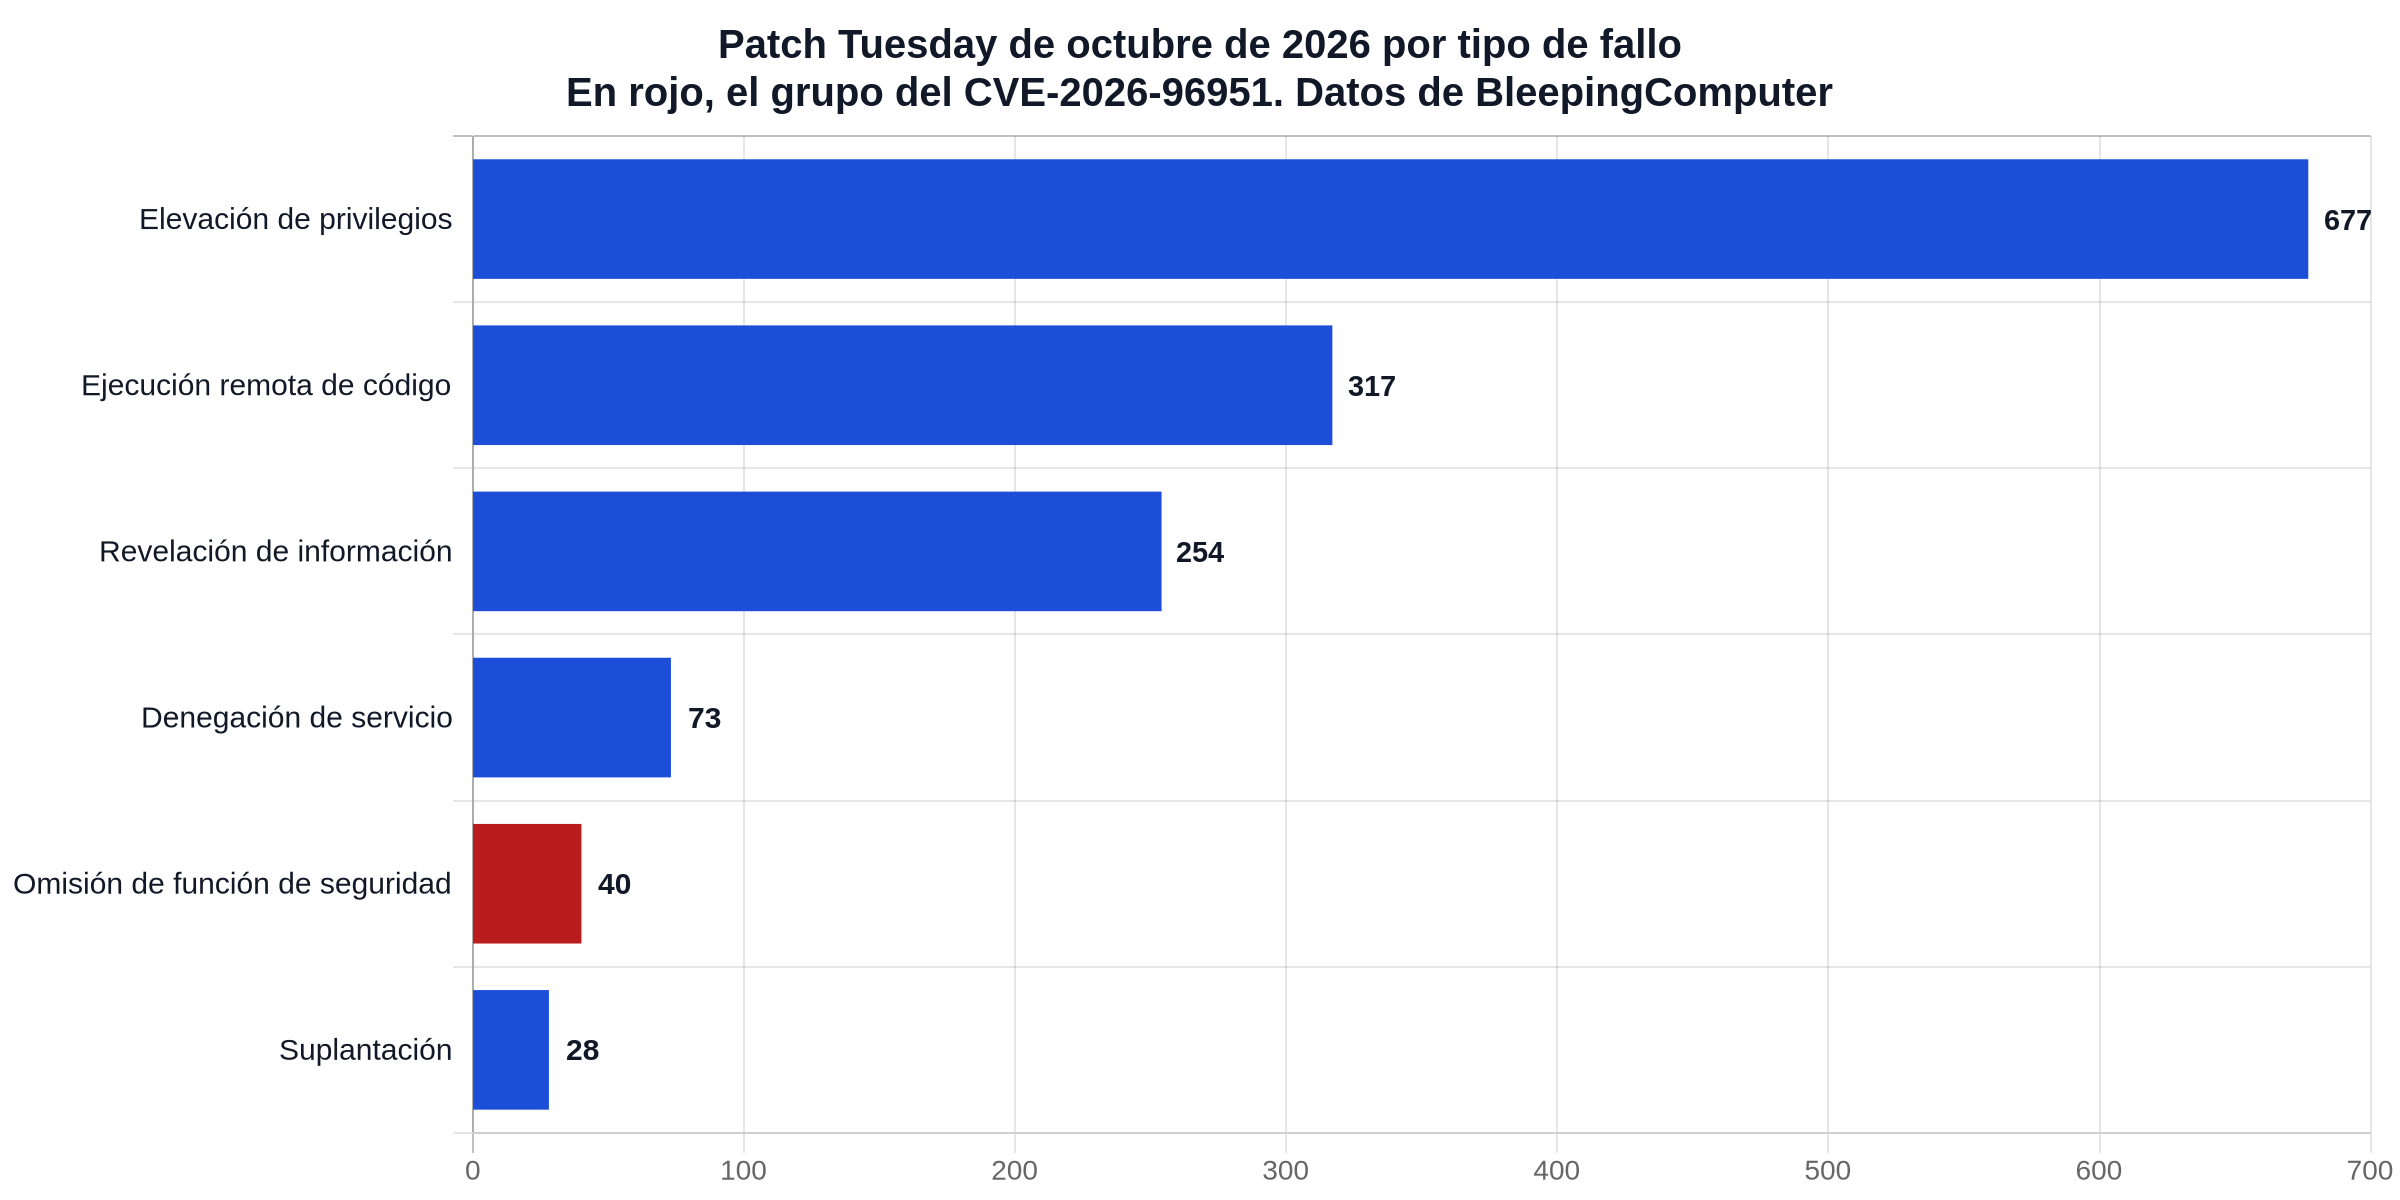
El reparto por tipo de fallo muestra dónde cae el zero-day explotado. Casi la mitad del lote son elevaciones de privilegios, y el CVE-2026-96951 pertenece a un grupo mucho más pequeño, el de las omisiones de funciones de seguridad, con unas 40 entradas. Es fácil que se pierda entre tanto volumen si el equipo de parcheo ordena por cantidad o por CVSS.
De los tres zero-days, solo uno se explota. Es el CVE-2026-96951, un fallo de Windows Shell que CISA describe como una vulnerabilidad que permite a un atacante no autorizado «bypass a security feature over a network» (saltarse una función de seguridad a través de la red). En la práctica anula la marca Mark of the Web, el aviso con el que Windows señala los ficheros que llegan de Internet, según SANS. El atacante necesita que la víctima reciba un archivo por correo o mensajería instantánea y lo abra.
Ni Microsoft ni CISA han explicado cómo se está explotando ni quién lo comunicó, según BleepingComputer. CISA añadió el CVE a KEV el 13 de octubre de 2026, fijó el 16 de octubre como fecha límite para las agencias federales de EE. UU., marca el uso en ataques de ransomware como desconocido y exige triaje forense.
Los otros dos zero-days se hicieron públicos antes del parche y no constan como explotados. El CVE-2026-108398 es una omisión de función de seguridad en .NET Framework que permite saltarse el control de aplicaciones WDAC y que, según BleepingComputer, comunicó James Forshaw, de Google Project Zero. El otro es una denegación de servicio en MessagePack-CSharp.
Detalles técnicos
Campo | Dato |
|---|---|
CVE | CVE-2026-96951 |
CVSS y vector | 8,8 (AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:H/A:H), según la ficha de Microsoft recogida por HOL |
Producto | Windows Shell (CWE-77, inyección de comandos) |
Versiones afectadas | Windows 10 1607, 1809, 21H2 y 22H2. Windows 11 23H2, 24H2, 25H2, 26H1 y 26H2. Windows Server 2012 R2, 2016, 2019, 2022 y 2025 |
Versiones corregidas | Compilaciones 10.0.19044.7807 (Windows 10 21H2 y 22H2), 10.0.14393.9612 (1607 y Server 2016), 10.0.17763.9376 (1809 y Server 2019), 10.0.22631.7652 (11 23H2), 10.0.26100.9711 (11 24H2), 10.0.26200.9711 (11 25H2), 10.0.20348.5761 (Server 2022), 10.0.26100.33650 (Server 2025) y 6.3.9600.23470 (Server 2012 R2) |
Explotación activa | Sí. En KEV desde el 13 de octubre de 2026, con plazo hasta el 16 de octubre de 2026 |
Gravedad | Important, la calificación de Microsoft |
El CVSS, las versiones y las compilaciones proceden de la ficha que resume HOL a partir de la guía de Microsoft. La ficha original en el Security Update Guide no cargó al redactar esta noticia, y las fechas de KEV las confirma el propio catálogo de CISA.
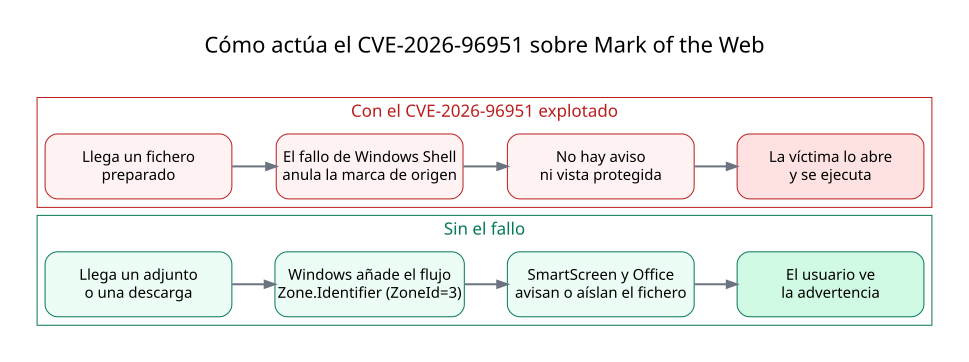
Mark of the Web es una marca que Windows añade a los ficheros descargados o recibidos desde fuera para que el sistema y las aplicaciones de Office avisen antes de abrirlos o ejecutarlos. Si un atacante consigue que su archivo llegue sin esa marca, el usuario deja de ver el aviso y el contenido se ejecuta con menos fricción. El escenario que describe SANS encaja con ese patrón. Llega un mensaje con un fichero malicioso, el fallo de Windows Shell lo despoja de la advertencia y la víctima lo abre. No hay detalles públicos de la carga que se entrega ni indicadores de compromiso, y tampoco se ha publicado ninguna regla de detección.
El diagrama compara los dos recorridos. En el normal, Windows escribe el flujo alternativo Zone.Identifier con ZoneId=3 (zona de Internet), y SmartScreen y Office lo leen para avisar o abrir el documento en vista protegida. Con el fallo explotado esa marca desaparece y el fichero se comporta como si se hubiera creado en el propio equipo. Microsoft no ha detallado en qué punto exacto de Windows Shell se pierde la marca, así que el esquema refleja el efecto descrito por las fuentes y no el mecanismo interno.
Lo que sí se puede comprobar es la compilación instalada y la presencia de la marca en un fichero concreto. Estos comandos de PowerShell sirven para cruzar el equipo con la tabla de versiones corregidas.
$v = Get-ItemProperty 'HKLM:\SOFTWARE\Microsoft\Windows NT\CurrentVersion'
"$($v.CurrentBuild).$($v.UBR)"
Get-Content -Path .\fichero.docx -Stream Zone.Identifier
Comandos de elaboración propia. Las dos primeras líneas devuelven la compilación para compararla con la tabla, y la tercera muestra el flujo Zone.Identifier de un fichero, que no existe si ha perdido la marca.
A quién afecta
A cualquier equipo con Windows 10, Windows 11 o Windows Server de las versiones de la tabla, con más riesgo en las estaciones de usuario donde se abren adjuntos y en los equipos de administración compartidos. Las fuentes consultadas no aportan cifras de exposición ni víctimas. En un fallo que depende de que alguien abra un fichero no hay un servicio expuesto que medir con Shodan o Censys.
El resto del lote también conviene mirarlo. SANS señala 10 vulnerabilidades de ejecución remota de código en Windows DHCP Server, cinco de ellas críticas, y recomienda aplicar pronto las actualizaciones de Office. BleepingComputer recoge 135 vulnerabilidades en el grupo de riesgo de documentos y clientes de correo de Office. SANS lista además el CVE-2026-70571, una ejecución remota de código en Exchange Server con CVSS 8,1, complejidad alta y sin explotación conocida, que se dispara con un correo preparado durante la conversión de contenido. BleepingComputer, en cambio, sitúa los fallos de Exchange entre los corregidos a principios de mes y fuera de su recuento.
En España no hemos localizado todavía el aviso de octubre de INCIBE-CERT sobre las actualizaciones de Microsoft. El organismo publica uno cada mes, como el boletín de julio de 2026, que recogía 622 vulnerabilidades y da una idea de lo que ha crecido el volumen. Las administraciones sujetas al Esquema Nacional de Seguridad deberían seguir lo que publique el CCN-CERT.
También hay un efecto de calendario. Según BleepingComputer, la actualización de octubre es la última para Windows 11 24H2 Home y Pro y para Windows 10 Enterprise LTSB 2016, y Windows 11 23H2 Enterprise, Education e IoT Enterprise dejarán de recibir parches de seguridad el mes que viene.
Qué hacer
- Instala las acumulativas del 13 de octubre de 2026 en estaciones de trabajo, jump hosts y equipos de administración compartidos, y toma como plazo interno el 16 de octubre que fija CISA.
- Comprueba la compilación de una muestra de equipos con el comando de arriba y compárala con la tabla de versiones corregidas. Una compilación inferior indica que el parche no está aplicado.
- Busca en el EDR y en el SIEM ejecuciones de ficheros recibidos por correo o mensajería que carezcan de Zone.Identifier, y procesos hijos extraños de explorer.exe o de las aplicaciones de Office en los días previos al parche. Es una pista de caza propia, porque no hay indicadores publicados.
- Programa esta semana los servidores con rol DHCP y los Exchange, por la cantidad de vulnerabilidades de ejecución remota que corrigen.
- Si detectas indicios de explotación, conserva las evidencias y notifica a INCIBE-CERT (empresas y ciudadanos) o al CCN-CERT (sector público).
- Identifica los equipos con Windows 11 24H2 Home o Pro y migra a una versión con soporte, porque este mes reciben su última actualización.
Análisis
El tamaño del lote es un riesgo en sí mismo. Con más de 1.400 fallos, un equipo de operaciones puede tratar el mes como una actualización rutinaria y dejar para después las acumulativas de las estaciones, cuando hay exactamente un fallo con explotación confirmada y la fecha de CISA es el 16 de octubre. La prioridad la marca la explotación, no el volumen.
Tampoco conviene fiarse de lo poco que cuentan los avisos. No hay campaña, actor ni vía de entrega descritos, y CISA pide triaje forense, algo que indica que espera que las organizaciones miren si ya han sido objeto de un ataque antes de parchear. Nuestra lectura es que, hasta que haya detalles, hay que suponer que el vector es el que describe SANS, un fichero recibido por correo o mensajería, y reforzar la pasarela de correo y la visibilidad en la ciberseguridad del endpoint más que esperar a un indicador.
Hay otra lectura para quien use control de aplicaciones. El mismo Patch Tuesday trae una omisión pública de WDAC en .NET Framework (CVE-2026-108398), así que dos controles que muchas organizaciones consideran barrera, la marca de origen y el control de aplicaciones, tienen fallos conocidos en el mismo mes. Ejercicios periódicos de simulación de ataques ayudan a saber qué detecta de verdad el SOC cuando una de esas barreras cae.
Contexto
El 13 de octubre de 2026 trajo más novedades que los parches de Microsoft. CISA incorporó también a KEV el CVE-2026-104935 de Ivanti Connect Secure, tal y como contamos en la cadena de zero-days en Ivanti Connect Secure que documentó Volexity. Para quien gestione a la vez VPN y puestos Windows, hay dos remediaciones con el mismo plazo de CISA, el 16 de octubre de 2026.
Preguntas frecuentes
¿Afecta el CVE-2026-96951 a Outlook.com?
Según la ficha que resume HOL, Microsoft corrigió el servicio de Outlook.com en la versión 20260925.100, anterior al Patch Tuesday, y los usuarios no tienen que hacer nada. Eso solo cubre el correo web. El parche de Windows sigue siendo necesario en los equipos, porque el fichero puede llegar por otras vías, como mensajería instantánea o clientes de escritorio.
¿Hay alguna mitigación si no puedo parchear hoy?
Según HOL, Microsoft no lista ningún workaround, así que la actualización es la solución. Como medida de contención temporal, y es recomendación nuestra, conviene endurecer la pasarela de correo con bloqueo de ejecutables y de archivos comprimidos protegidos con contraseña, y recordar a los usuarios que no abran ficheros inesperados recibidos por mensajería.
¿Qué ocurre con los equipos con Windows 11 24H2 Home o Pro?
La actualización de octubre de 2026 es la última que recibirán estas ediciones, según BleepingComputer. Seguirán funcionando, pero cualquier fallo posterior quedará sin parche. Si necesitas ganar tiempo, aplica los ajustes de configuración de la guía para endurecer un PC con Windows.
No hay comentarios todavía