
«Everything is done properly by Microsoft here but the logic allows abuse» (Microsoft lo hace todo bien aquí, pero la lógica permite el abuso). Con esa frase presenta el investigador que firma como MSNightmare el repositorio SignDrop, publicado en GitHub el 10 de noviembre de 2026, el mismo día del Patch Tuesday, con el código fuente de un exploit que convierte a un usuario estándar de Windows 11 en NT AUTHORITY\SYSTEM sin corromper memoria. Cuatro días después no hay CVE, no hay parche y Microsoft solo dice que investiga.
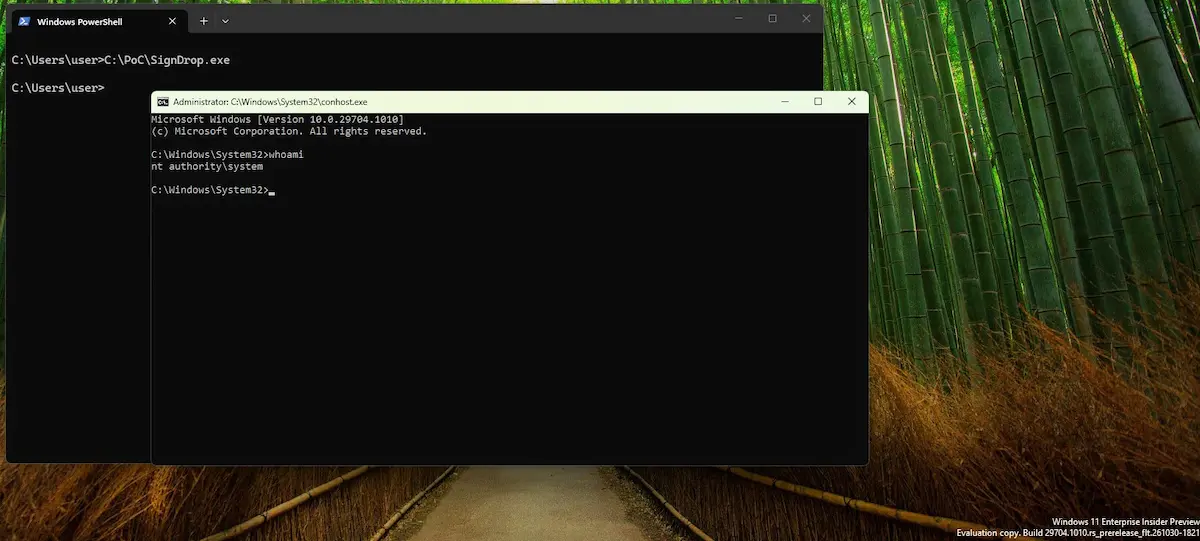
La captura del README muestra el resultado en una Windows 11 Enterprise Insider Preview: el usuario ejecuta SignDrop.exe desde su escritorio y aparece una segunda consola, conhost.exe, en la que whoami responde nt authority\system. El fallo no está en un parser roto. Está en la mitigación de autenticación de logs de CLFS que Microsoft lleva un año desplegando, y por eso no se puede neutralizar sin reabrir los fallos de corrupción de memoria que esa mitigación cerró.
Un fichero .cnpf creado como SYSTEM, así SignDrop vuelve la autenticación de CLFS contra Windows
El Common Log File System (CLFS) es el servicio de registro de propósito general de Windows, implementado en clfs.sys, que durante años fue uno de los objetivos favoritos de las escaladas de privilegios porque parseaba ficheros de log complejos en modo kernel. Para frenarlo, Microsoft añadió una mitigación de autenticación: según su documentación para desarrolladores de drivers, el driver graba códigos HMAC al final de cada fichero de log con una clave única por sistema y se niega a abrir cualquier log que no haya escrito él mismo. Junto al fichero .blf y a sus contenedores aparece un fichero nuevo con extensión .cnpf, que guarda los datos de recuperación y que, dice la propia documentación, se crea con los mismos atributos de seguridad que el fichero al que acompaña.
Ahí está el fallo. El README explica que al crear un log por el dispositivo \CLFS el driver genera el .blf y permite asociarle contenedores adicionales con AddLogContainer, cada uno con su propio .cnpf. Hasta aquí CLFS comprueba los permisos correctamente, porque abre los objetos con OBJ_FORCE_ACCESS_CHECK en el contexto del proceso que llama. El investigador observó dos comportamientos que, juntos, rompen el esquema: si un contenedor asociado está vacío, CLFS intenta firmarlo aunque no exista todavía su fichero de firma, y abrir un log no exige ningún flag especial en NtCreateFile, basta con la ruta. Una ruta como \CLFS\??\C:\test\t abre t.blf y, con él, todos los contenedores asociados.
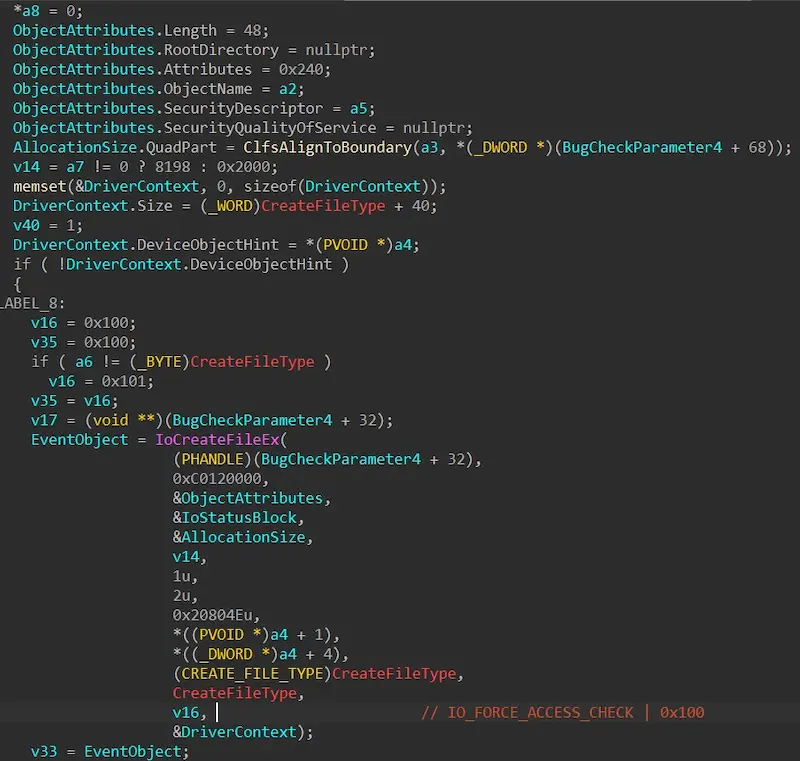
La figura anterior, tomada del README, muestra la rutina CclfsContainer::Create tal como la ve el investigador en el descompilador: es el código que abre los contenedores y crea los ficheros de autenticación. Si el proceso que abre el log cambia y pasa a ser uno privilegiado, el .cnpf que falta se crea en el contexto de ese proceso, es decir, como SYSTEM. Y CLFS lo crea además con la DACL del fichero original, que controla el usuario estándar que preparó el log.
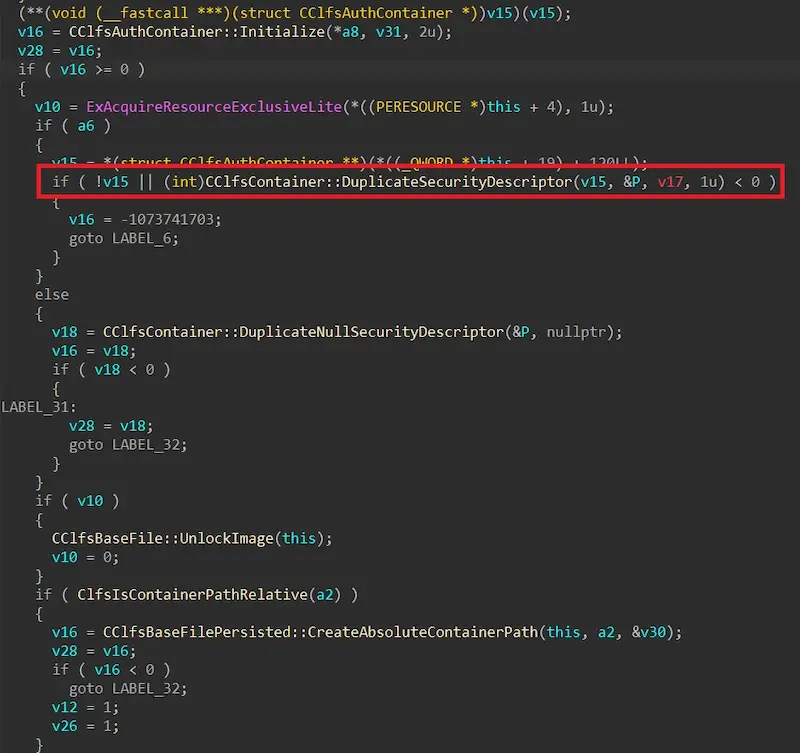
El fragmento marcado en rojo es la llamada a CClfsContainer::DuplicateSecurityDescriptor, el punto en que el descriptor de seguridad del contenedor del usuario se copia al fichero nuevo. El resultado es un fichero escrito por SYSTEM en una ruta que elige el atacante y sobre el que el atacante conserva permisos de escritura. El autor lo resume con la frase que abre esta noticia y añade otra que explica por qué el caso incomoda tanto a los fabricantes de EDR: la creación de fichero la hace el propio proceso del antimalware, así que sus drivers de autoprotección ven una petición legítima de su propio proceso y la dejan pasar.
Defender abre el log, consent.exe carga hid.dll, las cinco fases que reprodujo Howler Cell
El proceso privilegiado que usa el exploit publicado es el servicio antimalware de Microsoft Defender. SignDrop llama a ServerMpUpdateEngineSignature, la interfaz RPC con la que Defender procesa las actualizaciones de firmas del motor, y con enlaces simbólicos del gestor de objetos consigue que Defender abra el contenedor de CLFS en el contexto de su motor. Howler Cell, el equipo de investigación de amenazas de Cyderes, compiló la PoC, la ejecutó y obtuvo una shell SYSTEM, y publicó el 12 de noviembre su análisis de la cadena en cinco fases.
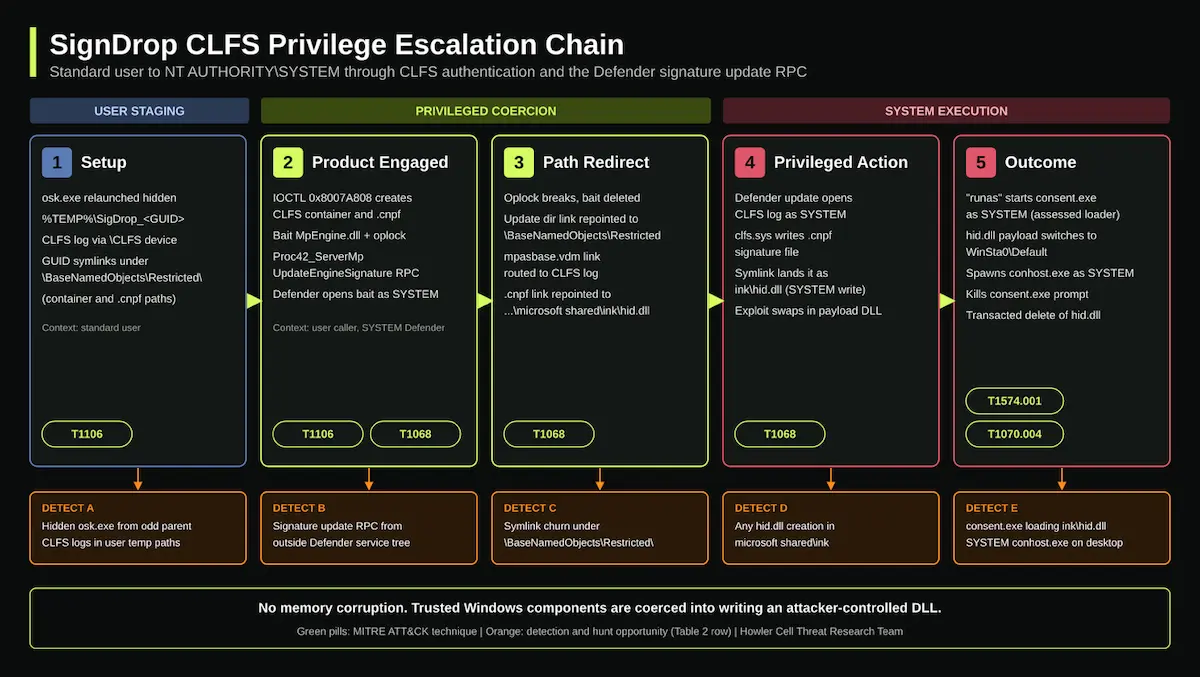
El diagrama de Howler Cell ordena la secuencia. En la fase de preparación, el exploit relanza osk.exe oculto, crea un directorio de trabajo %TEMP%\SigDrop_<GUID>, abre un log por el dispositivo \CLFS y planta dos enlaces simbólicos bajo \BaseNamedObjects\Restricted\. En la segunda, crea los contenedores con el IOCTL 0x8007A808, deja un fichero cebo llamado MpEngine.dll sujeto con un oplock y llama a Proc42_ServerMpUpdateEngineSignature para que Defender lo abra como SYSTEM. En la tercera redirige los enlaces: mpasbase.vdm apunta al log de CLFS y el enlace del .cnpf apunta a C:\Program Files\Common Files\microsoft shared\ink\hid.dll. En la cuarta, clfs.sys escribe el fichero de firma, que aterriza como hid.dll en esa carpeta, y el exploit lo sustituye por el payload embebido en el recurso IDR_DLL1. En la quinta, una petición ShellExecute con el verbo runas arranca consent.exe, el proceso del UAC, que carga el hid.dll plantado.
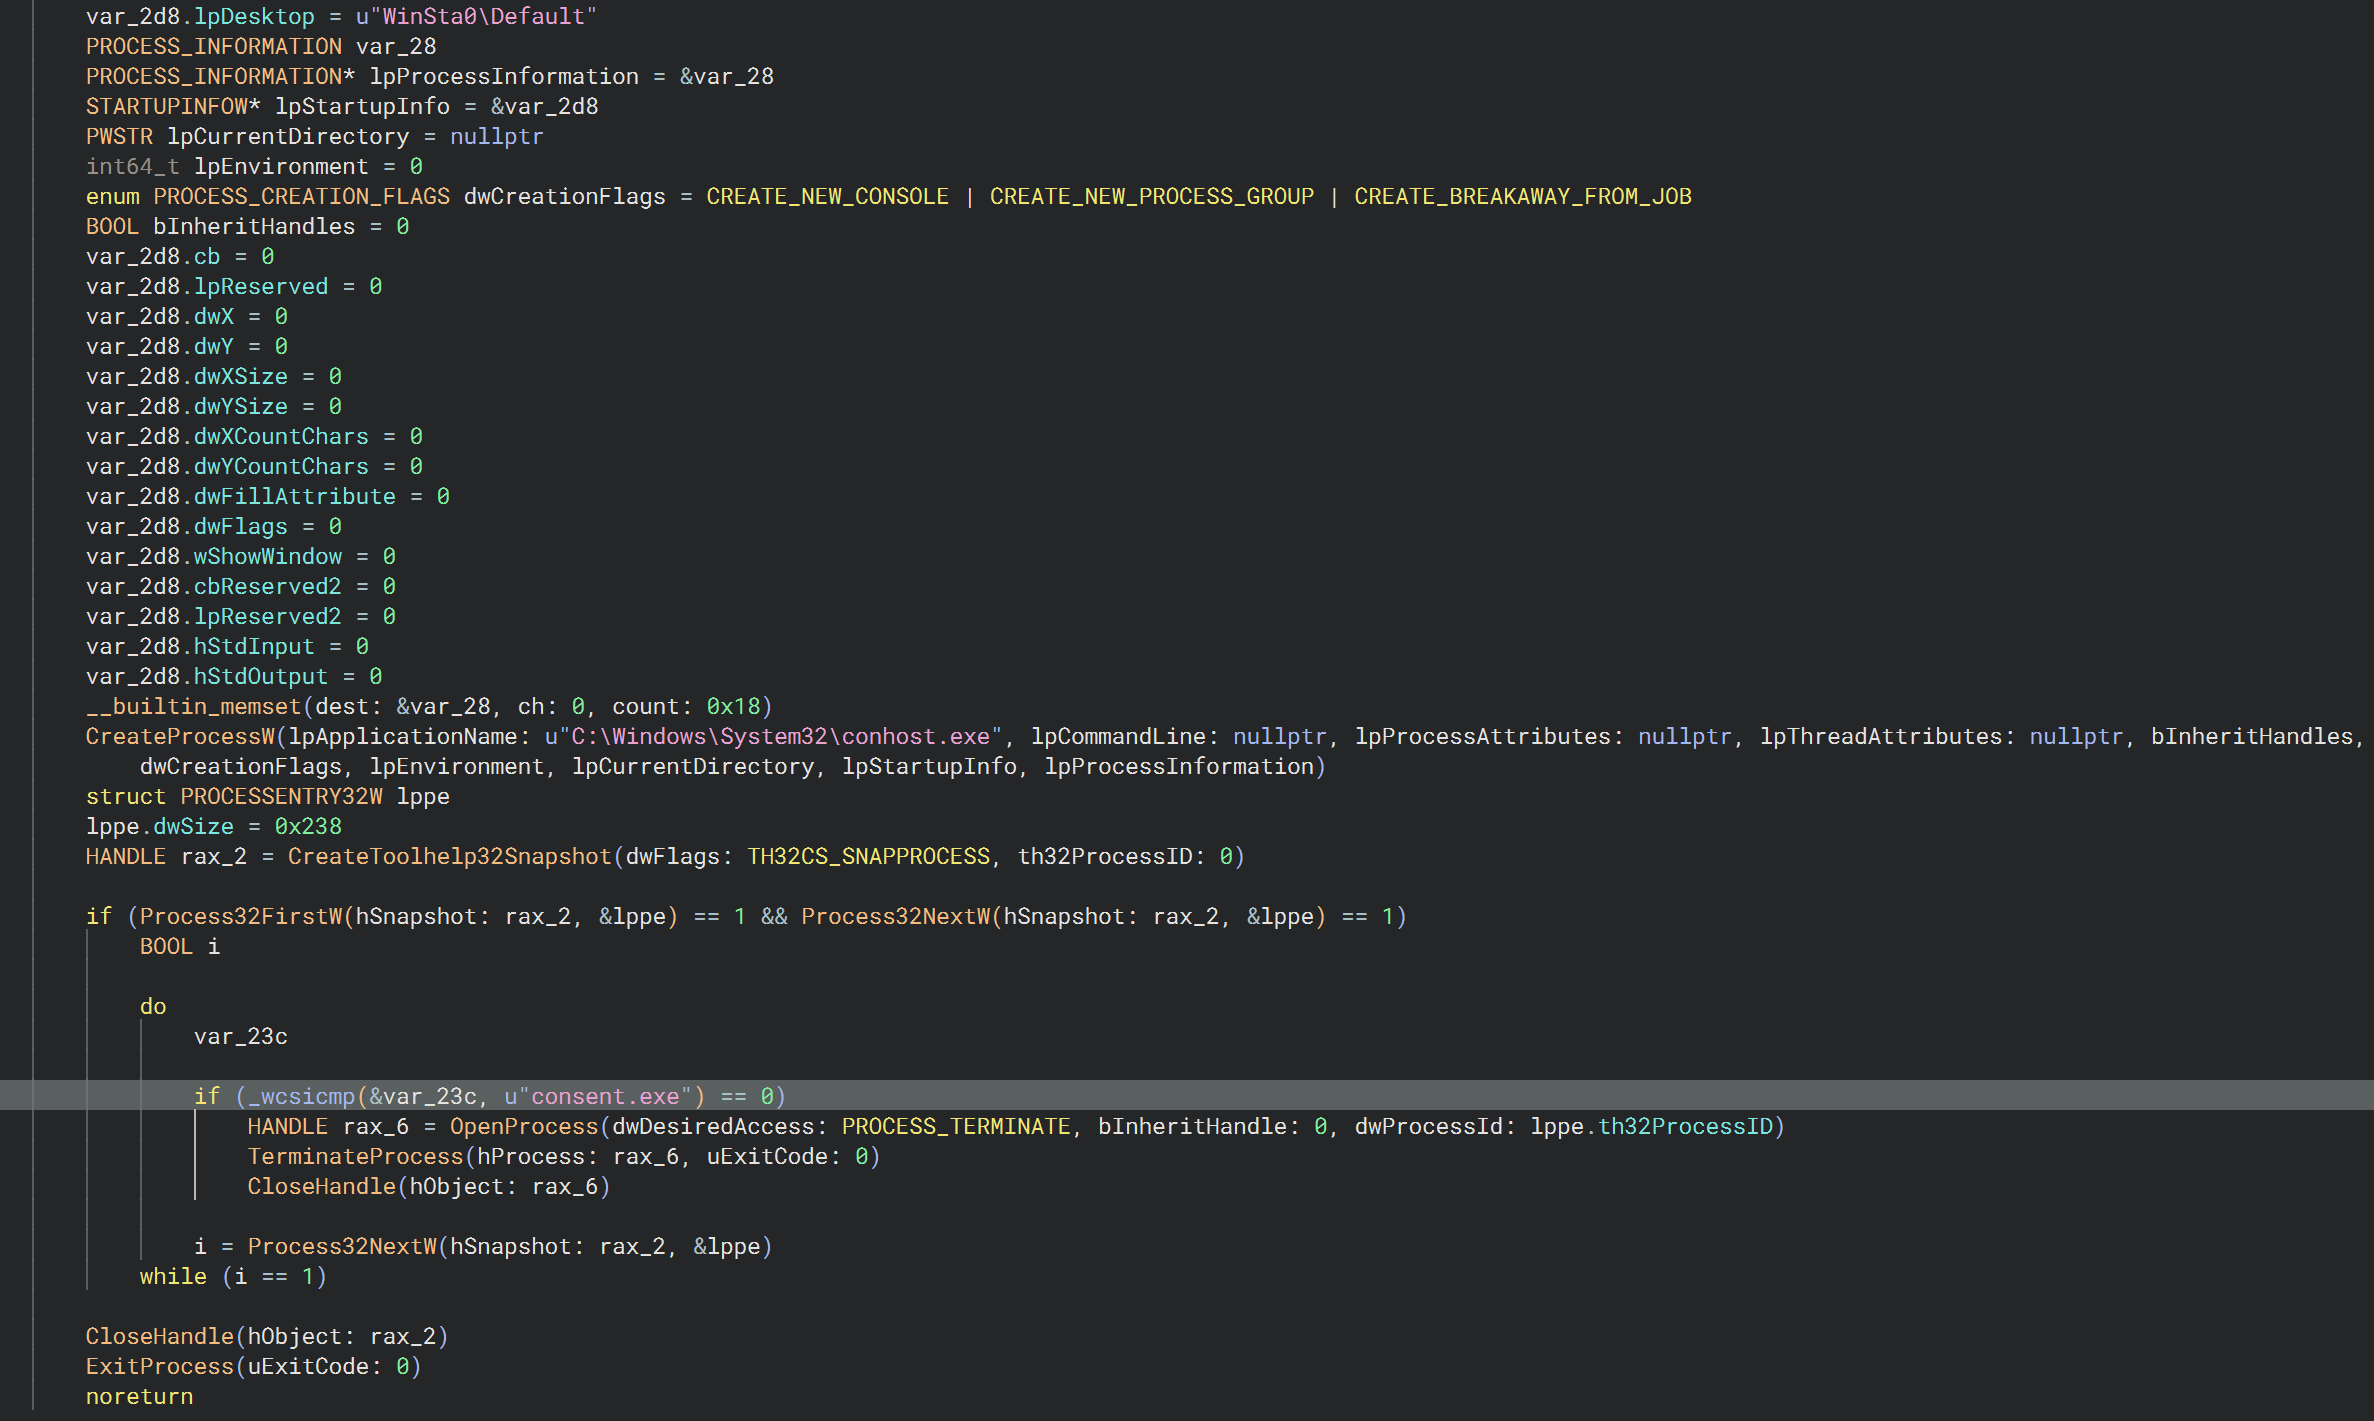
La tercera figura de Howler Cell es el payload descompilado: cambia al escritorio WinSta0\Default, lanza C:\Windows\System32\conhost.exe como SYSTEM con CreateProcessW y recorre los procesos con Toolhelp32 para terminar consent.exe. Después el exploit borra hid.dll con una eliminación transaccional y el directorio temporal desaparece. El informe lo resume en una línea: «No coordinated disclosure, no CVE, no patch». Y en otra que vale como título de toda la historia: «The defense is the vulnerability».
Ficha técnica sin CVE y lo que Microsoft respondió a SecurityWeek
Dato | Valor |
|---|---|
Producto | Windows 11 25H2, 26H1 y 26H2 y Windows Server 2025 con la autenticación de CLFS (KB5056852, 28 de octubre de 2025) |
Componente | clfs.sys (Common Log File System) y el servicio antimalware de Microsoft Defender |
Tipo de fallo | Escalada local de privilegios de usuario estándar a SYSTEM por creación de fichero arbitrario, sin corrupción de memoria |
CVE | Microsoft no había asignado ninguno el 14 de noviembre de 2026 |
Condición | Valor Mode 0 o 1 en HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication y Defender activo |
PoC pública | Sí, código fuente en GitHub (MSNightmare/SignDrop) desde el 10 de noviembre de 2026 |
Explotación activa | No observada por Microsoft ni por Cyderes a 13 de noviembre de 2026, no figura en KEV |
Versiones corregidas | Ninguna a 14 de noviembre de 2026, Microsoft dice estar investigando |
Gravedad | Alta según ThreatDefence, sin calificación de Microsoft |
Microsoft no ha publicado aviso. La respuesta que un portavoz dio a SecurityWeek el 13 de noviembre es la única posición oficial que existe a la hora de escribir esta noticia: la compañía dice estar investigando la vulnerabilidad notificada y tomará las medidas necesarias, afirma que «Microsoft Defender detects and blocks exploitation of this vulnerability» (Microsoft Defender detecta y bloquea la explotación de esta vulnerabilidad) y añade que no ha observado explotación en la naturaleza. Es un mensaje con un matiz incómodo: el componente que bloquea el exploit es el mismo que el exploit usa como proceso privilegiado, y el README afirma que la misma técnica sirve contra cualquier motor antimalware que corra con privilegios, una extensión que ni Cyderes ni 78researchlab han probado.
The Hacker News lo difundió en X el 12 de noviembre con el mismo resumen, sin CVE y sin parche, y su artículo aporta la única prueba independiente además de la de Cyderes: según el medio, Sungyup Nam, responsable de investigación de 78researchlab, publicó ese día en LinkedIn que Heewon Song, del equipo ofensivo PurpleHound de la firma, había comprobado que el exploit funciona, aunque no con la fiabilidad que exigiría un uso operativo. Un efecto secundario lo delata: mientras el exploit está en marcha, cada ventana del UAC abre a la vez una shell de usuario y otra de SYSTEM, algo que cualquiera sentado delante del equipo ve.
‼️ NEW WINDOWS ZERO-DAY EXPLOIT!
— The Hacker News (@TheHackersNews) November 12, 2026
A security feature designed to stop attacks can be abused to gain SYSTEM privileges.
Dubbed SignDrop, the exploit targets Windows CLFS using Microsoft Defender. The code is now public.
No CVE. No patch. Microsoft has yet to confirm the flaw.… pic.twitter.com/duXk4epWMV
El propio SecurityWeek identifica al autor como Abdelhamid Naceri, un investigador con un largo enfrentamiento público con Microsoft que firma como Nightmare Eclipse. Howler Cell no da el nombre real y describe al autor como una sola persona que rota de alias: Nightmare-Eclipse, Chaotic Eclipse, Infinite Nightmare, MSNightmare y Dead Eclipse, con espejos del código en git.projectnightcrawler.dev y git.churchofmalware.org. Las versiones probadas según el README son Windows 11 26H2, Windows 11 26H2 Experimental y Windows Server 2025 Experimental, y la captura de Howler Cell añade una compilación 26200.9445 de Windows 11.
Quedan dos cifras del README que conviene tratar como lo que son. La primera es que el fallo afectaría al 80 % de las instalaciones de Windows del mundo. El investigador la presenta como una estimación suya y Howler Cell la califica de no sustentada y la asume con confianza baja. La segunda es la de los 90 días, y esa sí tiene base documental, como se explica en el siguiente apartado.
Qué Windows está en el alcance, del valor Mode del registro al silencio de INCIBE-CERT
La mitigación de autenticación de CLFS llegó a producción, según la página de soporte de Microsoft, con las actualizaciones publicadas a partir del 28 de octubre de 2025 (KB5056852) para Windows 11 25H2, Windows 11 26H1 y Windows Server 2025, todas las ediciones. La documentación para desarrolladores la da activada por defecto en Windows 11 25H2. Al instalarla, el sistema entra en un periodo de adopción de 90 días en modo de aprendizaje, durante el que CLFS añade los códigos de autenticación a los logs antiguos que se abren, y al terminar ese plazo el driver pasa solo a modo de cumplimiento en el siguiente arranque. Microsoft avisa de que el valor de 90 días puede cambiar.
Para un equipo concreto, una consulta al registro desde una consola con permisos de administrador devuelve el valor en una línea.
reg query HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication /v ModeEl estado se lee en el valor Mode de la clave HKLM\SYSTEM\CurrentControlSet\Services\CLFS\Authentication. Microsoft documenta cuatro valores: 0 es cumplimiento, 1 es aprendizaje, 2 es la mitigación desactivada por un administrador y 3 es la mitigación desactivada por el propio sistema, un valor que los administradores no deben fijar a mano. SignDrop funciona con 0 y con 1, es decir, con la protección puesta, y no funciona con 2 ni con 3. De ahí la frase del README sobre los 90 días: cualquier Windows 11 25H2 o posterior que lleve más de tres meses instalado está, salvo cambio manual, en modo 0. El periodo de adopción se guarda en segundos en EnforcementTransitionPeriod y, si vale cero, el sistema no pasa nunca a cumplimiento por sí solo.
Valor Mode | Estado y alcance de SignDrop |
|---|---|
0 | Cumplimiento: CLFS rechaza logs sin código válido. Afectado |
1 | Aprendizaje: CLFS abre todo y añade códigos. Afectado |
2 | Desactivada por un administrador. No afectado por SignDrop, expuesto a los fallos antiguos |
3 | Desactivada por el sistema, no debe fijarse a mano. No afectado por SignDrop, expuesto a los fallos antiguos |
Windows 10 y las versiones de Windows 11 anteriores a 25H2 no llevan esta mitigación y, por tanto, no están en el alcance de SignDrop. Siguen expuestas, eso sí, a los fallos de corrupción de memoria de CLFS que la mitigación vino a tapar, y Ostorlab calcula en su análisis del 13 de noviembre que entre la llegada de la mitigación y su primer bypass público pasaron 378 días. En España, en una búsqueda hecha el 14 de noviembre de 2026 no constaba aviso de INCIBE-CERT ni de CCN-CERT sobre SignDrop, y no existe recuento de exposición posible para un fallo local que depende de un valor de registro: el inventario lo tiene que hacer cada organización con sus propias herramientas, como en el caso del zero-day de Windows Shell de octubre.
Comprobar el modo de CLFS hoy, no desactivarlo y cazar ficheros .cnpf fuera de sitio
No hay parche ni solución alternativa limpia. Desactivar la autenticación de CLFS (Mode 2) cierra SignDrop, pero devuelve el driver a parsear logs manipulados, que es lo que explotaron las doce entradas del catálogo KEV añadidas entre 2021 y 2026. El README, Microsoft, Howler Cell y ThreatDefence coinciden en no recomendarlo. La primera comprobación cabe en una línea de PowerShell que devuelve el modo, el periodo de transición y la fecha en que empezó el aprendizaje.
Get-ItemProperty "HKLM:\SYSTEM\CurrentControlSet\Services\CLFS\Authentication" |
    Select-Object Mode, EnforcementTransitionPeriod, LearningModeStartTime
Con ese inventario hecho, hay siete medidas que sí se pueden aplicar esta semana.
- Inventaría el valor Mode de CLFS\Authentication en todo el parque y anota qué equipos están en 0 o 1 con Windows 11 25H2, 26H1, 26H2 o Windows Server 2025. Si la clave no existe, la compilación no lleva la mitigación y no está en el alcance.
- Mantén Mode en 0 o 1. No pases a 2 ni a 3 como mitigación y vigila con tu EDR cualquier cambio en esa clave, porque un atacante con privilegios también puede tocarla.
- Restringe la ejecución de código no confiable por usuarios estándar con control de aplicaciones (AppLocker o App Control for Business), que es la única barrera previa al exploit mientras no haya parche.
- Revisa las alertas de Defender de los últimos días: Microsoft afirma que detecta y bloquea el exploit, así que una detección de escalada de privilegios con hid.dll o SigDrop en la ruta merece respuesta.
- Busca en la telemetría del endpoint ficheros .cnpf creados fuera de la ruta de su .blf, cualquier hid.dll creado en C:\Program Files\Common Files\microsoft shared\ink, cargas de DLL por consent.exe desde esa carpeta, conhost.exe lanzado como SYSTEM desde un proceso de integridad media y terminaciones de consent.exe que no inició el usuario.
- Conserva la telemetría de creación de ficheros y carga de imágenes más allá de la retención habitual, porque el exploit borra el payload al terminar.
- Si encuentras indicios, preserva la imagen del disco y reinstala el equipo en lugar de limpiarlo en caliente, como recomienda Ostorlab. Las empresas pueden notificar a INCIBE-CERT y el sector público, al CCN-CERT.
Para el quinto punto de la lista, Roche Zhang, analista sénior de ThreatDefence, publicó el 13 de noviembre seis consultas KQL para Defender XDR y Sentinel. La que mejor captura el resultado de SignDrop, y de cualquier escalada parecida, es la que busca shells con integridad System cuyo proceso padre tenía integridad media o baja.
DeviceProcessEvents
| where Timestamp > ago(30d)
| where ProcessIntegrityLevel == "System"
| where InitiatingProcessIntegrityLevel in ("Medium", "Low")
| where InitiatingProcessAccountSid != "S-1-5-18"
| where FileName in~ ("cmd.exe", "powershell.exe", "pwsh.exe", "conhost.exe", "wt.exe", "rundll32.exe", "regsvr32.exe", "mshta.exe")
| project Timestamp, DeviceName, InitiatingProcessAccountName, InitiatingProcessFileName, InitiatingProcessCommandLine, FileName, ProcessCommandLine, AccountName
| order by Timestamp desc
El mismo artículo advierte de un límite que conviene conocer antes de dar un equipo por limpio: Defender for Endpoint no registra todos los ficheros que escribe su propio motor, así que una búsqueda de .cnpf vacía no demuestra nada. Los eventos 2001, 5001 y 5013 del registro operativo de Defender (fallo de actualización de definiciones, protección en tiempo real desactivada y manipulación bloqueada) son la otra señal que ThreatDefence propone vigilar, porque el exploit pasa por la interfaz de actualización de firmas. Quien quiera convertir estas consultas en una rutina tiene en el blog una introducción a los métodos de búsqueda de amenazas y, para el parque doméstico o de pymes, una guía para endurecer un PC con Windows.
Dieciséis zero-days en siete meses y doce entradas de CLFS en KEV, la lectura del blog
SignDrop es, según la cuenta de Howler Cell, la decimosexta publicación de Nightmare Eclipse desde el 3 de abril de 2026, con nombres como UnDefend, RedSun, BlueHammer, YellowKey, GreenPlasma, MiniPlasma, RoguePlanet, LegacyHive, GreatXML, ShieldBreak, un lote contra CrowdStrike, NVIDIA, Avast y Kaspersky, y ShieldCrash. Varias cayeron también en Patch Tuesday, en junio, julio, agosto y septiembre. Tres de los fallos de Defender de esa serie acabaron en el catálogo KEV de CISA: CVE-2026-33825 el 22 de abril, con uso conocido en campañas de ransomware, y CVE-2026-41091 y CVE-2026-45498 el 20 de mayo. Según The Hacker News, RoguePlanet recibió el identificador CVE-2026-50656 y se parcheó en julio, y ShieldBreak el CVE-2026-69414. El historial importa porque fija la expectativa: lo que este autor publica suele terminar con CVE, con parche y, en varios casos, con explotación real antes del parche.
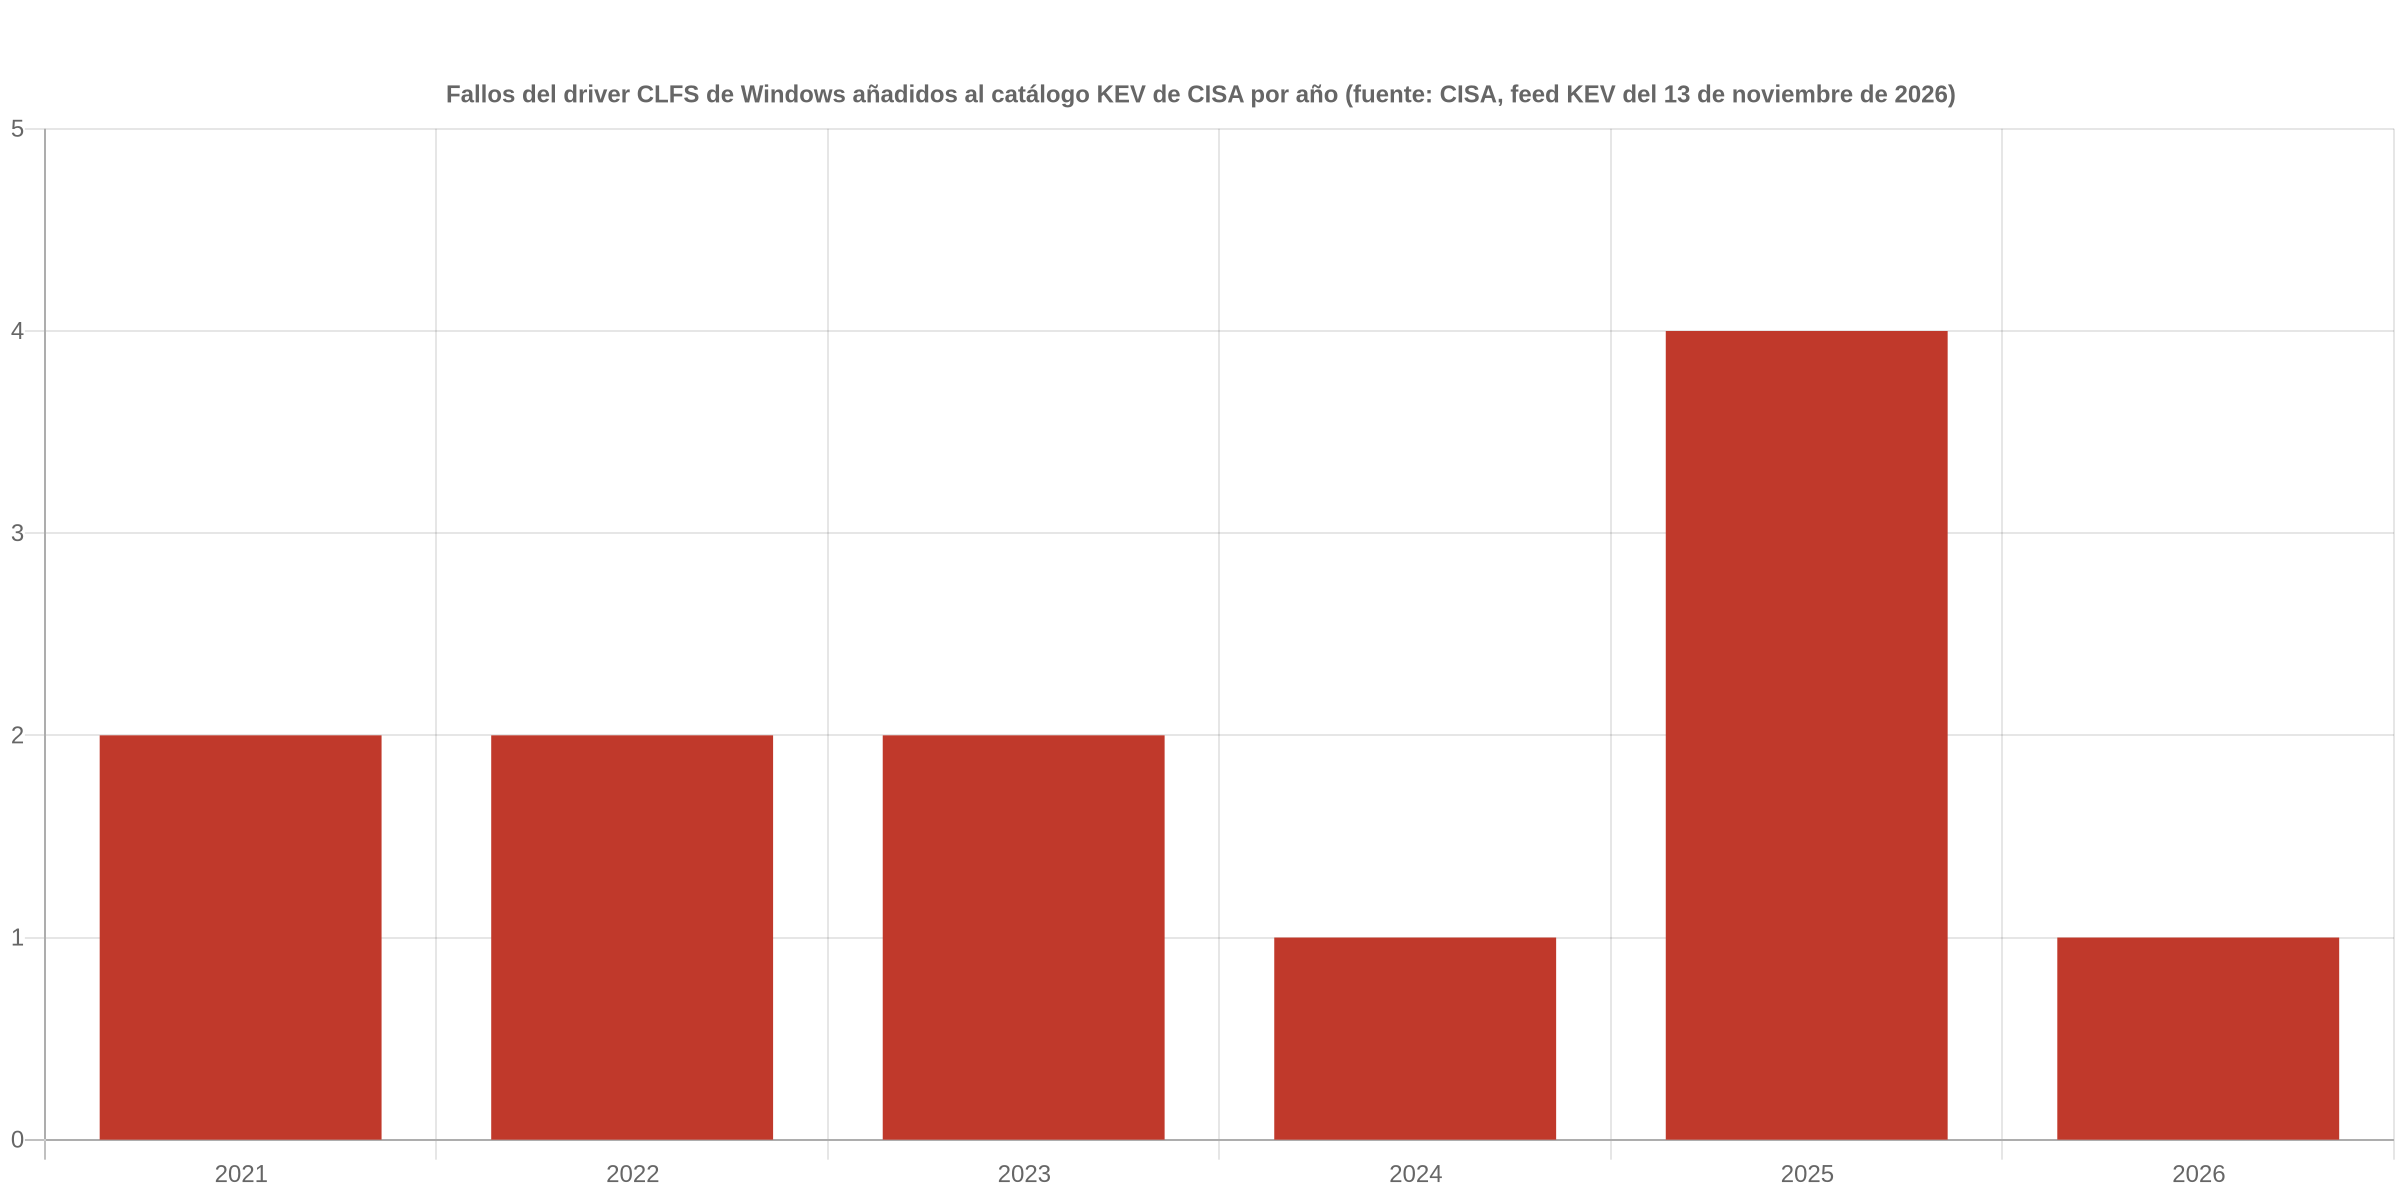
El gráfico anterior sale de contar en el feed JSON del catálogo KEV, versión del 13 de noviembre de 2026, las entradas cuya descripción nombra al Common Log File System: doce en total, de las que siete llevan la marca de uso conocido en ransomware. El pico de 2025 incluye CVE-2025-29824, añadida el 8 de abril de 2025, que es la referencia que el propio catálogo asocia a campañas de ransomware. Ese historial es la razón de ser de la mitigación que SignDrop ahora abusa, y también la razón por la que desactivarla sería cambiar un fallo con PoC pública y sin explotación observada por una familia de fallos con historial de ransomware.
Nuestra lectura es que el riesgo inmediato de SignDrop está acotado por tres factores: hace falta ejecución local como usuario estándar, el exploit publicado depende de que Defender esté activo y, según quienes lo han probado, no es fiable en todas las ejecuciones. Ninguno de los tres consuela a quien administra un parque de escritorios Windows 11 o terminales compartidos, porque la escalada local es justo el eslabón que un infostealer, un documento malicioso o un cliente de acceso remoto comprometido necesitan para pasar de una sesión de usuario a un dominio entero. La ventana la marca Microsoft: el siguiente Patch Tuesday es el 8 de diciembre de 2026 y, a 14 de noviembre, la compañía no ha dicho si incluirá la corrección ni si publicará antes una actualización fuera de ciclo. El Patch Tuesday del 10 de noviembre, el mismo que cerró el zero-day de Outlook ya explotado, no tocó clfs.sys.
No hay comentarios todavía