
El 12 de noviembre de 2026 PostgreSQL publicó las versiones 18.7, 17.12, 16.16, 15.20 y 14.25 con parches para 52 vulnerabilidades, 32 de ellas puntuadas con 8,8, y 14.25 cierra para siempre la rama 14. La que manda en el lote es CVE-2026-6460, una confusión de tipos que nació en un commit del 5 de mayo de 2004 y que permite a cualquier rol capaz de crear objetos ejecutar código como el usuario del sistema que corre la base de datos, con un parche que también rompe la compatibilidad binaria de las extensiones escritas en C.
- Hecho: PostgreSQL 18.7, 17.12, 16.16, 15.20 y 14.25, publicadas el 12 de noviembre de 2026, corrigen 52 CVE, 32 de ellos con 8,8, y 14.25 es la última versión de la rama 14.
- Fallo principal: CVE-2026-6460 permite a cualquier rol que pueda crear objetos ejecutar código como el usuario del sistema de PostgreSQL, con PoC pública del crash y vídeo del exploit completo.
- Afectados: todas las versiones anteriores a las corregidas, en servidores propios y en servicios gestionados. Debian ya tiene paquetes y Ubuntu, RDS y Azure no habían publicado los suyos a 15 de noviembre.
- Parche: cambia la ABI, así que hay que recompilar o actualizar las extensiones en C y reiniciar el servidor en el mismo cambio, sin desactivar composite_type_mismatch.
- Urgente: actualizar servidor y herramientas cliente, revisar quién tiene permiso CREATE y reindexar los btree sobre bpchar y los GiST de pg_trgm.
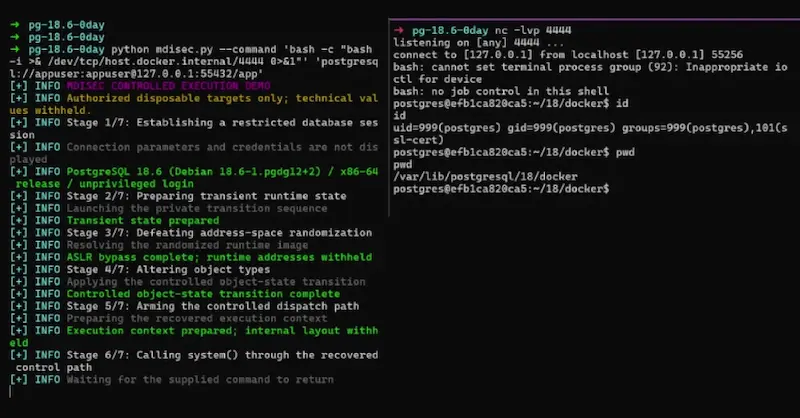
La captura que publicó The Hacker News resume el exploit de Mehmet Ince contra un PostgreSQL 18.6 de Debian en siete fases: sesión con un login sin privilegios, salto del ASLR, alteración de tipos, preparación del contexto de ejecución y llamada a system(). A la derecha, un netcat a la espera recibe una shell con uid 999, el usuario postgres, dentro del directorio de datos del servidor.
Cuatro sentencias SQL y un ALTER TYPE, así un rol sin privilegios tumba PostgreSQL
Un valor almacenado en PostgreSQL no lleva su tipo encima. El servidor guarda bytes y confía en el catálogo para saber cómo interpretarlos, y la función de salida de cada tipo asume que los bytes que recibe son suyos. CVE-2026-6460 explota ese contrato. Según la ficha del proyecto, el fallo aparece sobre todo con ALTER ... SET DATA TYPE, aunque existen otras rutas de DDL, como un ADD COLUMN seguido de ROLLBACK y otro ADD COLUMN, y los valores obsoletos podían sobrevivir en entradas del diccionario de datos, en variables de PL/pgSQL y en otros rincones del servidor.
La secuencia mínima que provoca el crash cabe en cuatro sentencias. Primero se crea un tipo compuesto en el esquema temporal con un único campo uuid. Después se prepara un SELECT que convierte un literal con bytes controlados a ese tipo, de modo que el plan guarda los bytes crudos en el momento del PREPARE. En tercer lugar, un ALTER TYPE cambia el campo de uuid a bytea con CASCADE. Al ejecutar la sentencia preparada, la función byteaout() lee los 16 bytes del UUID como si fueran una cabecera de bytea. Sam Labbe reprodujo el 13 de noviembre ese crash con un rol sin privilegios contra un PostgreSQL 17.11 compilado desde el código fuente y comprobó que 17.12 devuelve un error en lugar de caerse. Su repositorio en GitHub solo contiene esa fase del crash, sin cadena de ejecución de código.
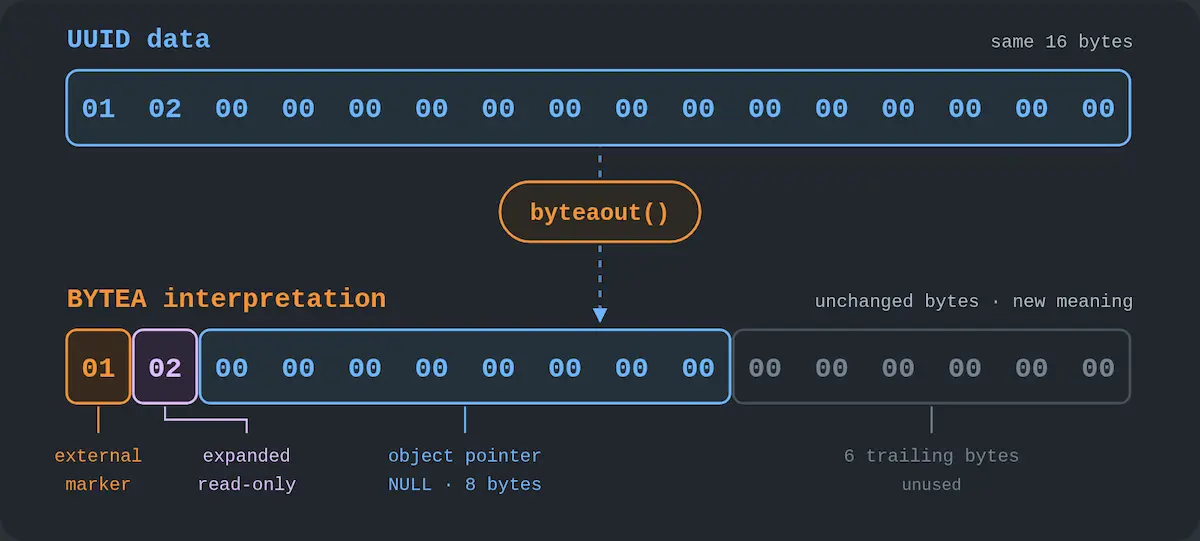
El diagrama de Ince explica por qué el servidor muere. Los dos primeros bytes del UUID, 01 02, se interpretan como la marca de un objeto expandido externo de solo lectura, y los ocho bytes siguientes, todos a cero, pasan a ser un puntero nulo al objeto. Cuando byteaout() intenta deshacer el TOAST, desreferencia ese puntero y el backend recibe un segfault.
Ince cuenta en su informe técnico, publicado el 9 de noviembre de 2026, que el hallazgo llegó a principios de agosto mientras estudiaba cómo representa PostgreSQL sus valores internos. Sabía desde ese momento que podía «trigger this crash as a lowest-privileged login role» (provocar este crash con un rol de inicio de sesión con los privilegios más bajos), sin necesidad de ser superusuario. Convertir el crash en ejecución de código exigió dos piezas más. La primera, una confusión de tipos en un array con unnest() que expone un puntero real como un bigint y permite saltar el ASLR. La segunda, un objeto expandido falsificado cuya tabla de métodos apunta a funciones nativas, de forma que la ruta normal de deshacer el TOAST acaba en una llamada a system(). Esa segunda pieza depende de los objetos expandidos que PostgreSQL incorporó el 14 de mayo de 2015, once años después del commit que creó la primitiva.
El vídeo es la demostración que Ince grabó contra un PostgreSQL 18.6 sin parchear, en inglés y con los valores técnicos del exploit ocultos en pantalla. Su análisis de variantes no se quedó en ese caso. Encontró el mismo error alrededor de RowExpr y de las cachés de conversión JSON, y reportó 21 casos en total. Seis de los 52 CVE del lote salen directamente de ese trabajo, con CVE-2026-6460 como corrección paraguas y CVE-2026-120142, CVE-2026-120148, CVE-2026-116329, CVE-2026-116306 y CVE-2026-120139 como variantes.
El investigador portó el exploit a los servicios gestionados antes de la divulgación. A mediados de agosto, según su cronología, AWS Aurora y RDS y Azure Database for PostgreSQL recibieron los informes con una PoC funcional, Supabase recibió los detalles completos y Google escaló los avisos sobre AlloyDB a su prioridad máxima. Databricks validó los exploits de inmediato y Ubicloud le puso en contacto con el equipo de ClickHouse a finales de agosto. La frase con la que justifica ese esfuerzo resume la posición del blog sobre las bases de datos como servicio: «we all can outsource the infrastructure but we can not outsource the risk» (todos podemos externalizar la infraestructura, pero no podemos externalizar el riesgo), una idea que desarrollamos en nuestro análisis de las estrategias de seguridad en cloud híbrida.
Ficha de CVE-2026-6460 y los otros 51 fallos, de pg_restore al reinicio sin login de PostgreSQL 18
Dato | Valor |
|---|---|
CVE | CVE-2026-6460 |
CVSS y vector | 8,8 CVSS:3.1/AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H (puntuación del proyecto como CNA; NVD sin análisis propio a 15 de noviembre) |
Producto | PostgreSQL, servidor (componente core) |
Versiones afectadas | Todas las anteriores a 18.7, 17.12, 16.16, 15.20 y 14.25 |
Versiones corregidas | 18.7, 17.12, 16.16, 15.20 y 14.25, publicadas el 12 de noviembre de 2026 |
Explotación activa | No consta. Fuera del catálogo KEV de CISA a 15 de noviembre. PoC pública del crash desde el 13 de noviembre |
Gravedad | Alta (8,8). Red Hat: Important, CWE-843 |
La puntuación de 8,8 es la que asignó el propio proyecto como CNA, con vector de red, baja complejidad y privilegios bajos. En el momento de escribir esta noticia, el 15 de noviembre, NVD mantiene CVE-2026-6460 en estado Awaiting Analysis, sin puntuación propia y sin fecha de inclusión en el catálogo KEV de CISA. Red Hat le asigna la misma nota y el CWE-843, la clasifica como Important y recomienda dos mitigaciones mientras llega el paquete: limitar el acceso de red al servidor a hosts de confianza y retirar a las cuentas no fiables el permiso de crear objetos con REVOKE CREATE ON SCHEMA public FROM PUBLIC, con la advertencia de que esa orden puede romper aplicaciones que crean tablas sobre la marcha.
La lista de agradecimientos de las notas de la versión 18.7 para este CVE tiene dieciséis entradas, entre ellas Andrew Gierth, Peter Geoghegan, Mehmet Ince, el equipo de investigación de seguridad de OpenAI, el programa de software libre de Anthropic y Claude junto a Ada Logics. Es el mismo patrón que vimos cuando la IA de Anthropic encontró el RCE de Apache mod_http2 y cuando Fortinet parcheó fallos hallados con IA: los programas de auditoría automatizada aparecen ahora en decenas de los 52 créditos del lote.
Ninguno de los 52 fallos llega a crítico. El techo es 8,8, que comparten 32 de ellos, y solo uno se explota sin credenciales. Estos son los que más pesan fuera del servidor principal.
CVE | Qué permite | CVSS |
|---|---|---|
CVE-2026-116322 | Reinicio del servidor desde un cliente sin autenticar (solo PostgreSQL 18) | 5,3 |
CVE-2026-116314 | Ejecución de código con pg_restore a partir de un archivo manipulado | 8,8 |
CVE-2026-116330 | Inyección de comandos en psql a través del restore.sql del pg_dump en formato tar | 8,8 |
CVE-2026-116318 | Inyección SQL en pg_dump por el nombre de una restricción NOT NULL (solo 18) | 8,8 |
CVE-2026-116325 | Inyección SQL en reindexdb por el nombre del índice (18 y 17) | 8,0 |
CVE-2026-116313 | vacuumdb --missing-stats-only deja al dueño de una base ejecutar código como el usuario de vacuumdb (solo 18) | 7,2 |
CVE-2026-120145 | La replicación lógica puede escribir en catálogos del suscriptor y ejecutar código | 8,8 |
CVE-2026-116336 | REINDEX CONCURRENTLY no bloquea DROP INDEX durante funciones del índice | 8,8 |
CVE-2026-14661 | dblink y suscripciones pueden añadir contenido a ficheros arbitrarios | 8,1 |
CVE-2026-116322 merece una mención aparte porque es la única entrada del lote que no exige ni login ni acción del usuario. Un cliente de red sin autenticar puede forzar un reinicio del servidor si consigue que authentication_timeout venza mientras el proceso de arranque mantiene un spinlock durante la gestión de una petición de cancelación. Afecta solo a PostgreSQL 18 anterior a 18.7 y puntúa 5,3. Los fallos de pg_restore y del script restore.sql que genera pg_dump en formato tar cambian el foco hacia las máquinas de copias de seguridad y de CI, porque un archivo manipulado o un servidor de origen comprometido ejecutan código con los privilegios de quien restaura.
Un parche que rompe la ABI, undefined symbol y por qué composite_type_mismatch no es una salida
La corrección de CVE-2026-6460 no es un cambio de una línea. Las notas de la versión describen una lógica de versionado que marca los datums compuestos para detectar cuándo ya no coinciden con el descriptor de tupla con el que se van a interpretar, junto con bloqueos nuevos para impedir un ALTER TYPE sobre un tipo usado en un CREATE TABLE aún sin confirmar y reglas más estrictas sobre cuándo se permite ALTER COLUMN TYPE si existen dependencias. El proyecto avisa de que la protección completa exige recompilar las extensiones en C, que algunas necesitan cambios en el código fuente y que el nuevo parámetro composite_type_mismatch permite desactivar las comprobaciones, pero «doing so carries security risks» (hacerlo conlleva riesgos de seguridad).
Lukas Fittl, de pganalyze, dedicó el 12 de noviembre el episodio 123 de 5mins of Postgres a este lote. Su análisis califica la corrección de «pretty invasive fix» (una corrección bastante invasiva) para una versión menor y pone el dedo en las extensiones: «Some extensions can’t just be rebuilt against this update» (algunas extensiones no se pueden simplemente recompilar contra esta actualización). Cita pgrx, el framework en Rust para extensiones, que sacó una versión adaptada a la nueva API, y PostGIS, que necesita un tratamiento especial con pg_upgrade. También describe lo que pasa cuando los binarios del servidor y las librerías compartidas se quedan en versiones distintas, por ejemplo al actualizar los paquetes sin reiniciar el proceso, porque «this is an ABI break, a binary interface break» (esto es una ruptura de la ABI, de la interfaz binaria). El síntoma es un error al cargar cualquier librería, incluida la de PL/pgSQL.
ERROR: could not load library "/usr/lib/postgresql/18/lib/plpgsql.so":
/usr/lib/postgresql/18/lib/plpgsql.so: undefined symbol: heap_datum_update_type
Ese mensaje significa que el servidor en ejecución y las librerías instaladas pertenecen a minors distintas, y la salida es reiniciar el servicio y comprobar que todas las extensiones se han recompilado contra la misma versión. Fittl señala que los paquetes PGDG para Debian hacen el reinicio por defecto, que con RPM observó un posible desajuste momentáneo y que los despliegues con Patroni o con unidades de servicio a medida necesitan un reinicio manual.
El vídeo del episodio, en inglés, repasa la actualización, el reinicio y el impacto en extensiones en cinco minutos. Su resumen de riesgo es el que conviene llevar a la reunión del lunes: cualquier usuario que pueda ejecutar SQL en la base de datos «could ultimately become an OS user or the Postgres superuser» (podría acabar convertido en un usuario del sistema operativo o en el superusuario de Postgres). Esa frase convierte cada inyección SQL en una vía potencial hacia el sistema, como ocurrió con la inyección SQL de VeloCloud Orchestrator que daba control total desde una cuenta de solo lectura.
Esta consulta muestra con qué minor corre el servidor, qué extensiones hay instaladas y si alguien ha tocado el parámetro nuevo tras actualizar a 18.7 o equivalente.
SELECT version();
SELECT name, installed_version, default_version
  FROM pg_available_extensions
 WHERE installed_version IS NOT NULL;
SHOW composite_type_mismatch;
Si installed_version y default_version difieren en alguna extensión después del paquete nuevo, falta un ALTER EXTENSION ... UPDATE o una recompilación.
Debian ya sirve 17.12 y 15.20, Ubuntu evaluaba el día 13 y RDS no ha anunciado nada
El rastreador de seguridad de Debian marca el fallo como corregido en trixie con el paquete 17.12-0+deb13u1 (aviso DSA-6625-1) y en bookworm con 15.20-0+deb12u1 (aviso DLA-4905-1), y sid lleva 18.7-1, mientras que forky sigue vulnerable con 18.6-3. Ubuntu publicó su ficha el 13 de noviembre con prioridad Medium y el estado Needs evaluation para postgresql-18 en 26.04, postgresql-16 en 24.04 y postgresql-14 en 22.04, sin ningún USN asociado. Frank Chu comprobó ese mismo día, a las 07:00 de la costa oeste de Estados Unidos, que el apt de Ubuntu 24.04 seguía ofreciendo 16.15-0ubuntu0.24.04.1 como candidata mientras Docker Hub ya tenía las etiquetas 18.7, 17.12 y 16.16, y lo resumió en una frase: «The distribution lag is the vulnerability now» (el retraso de la distribución es ahora la vulnerabilidad).
Entre los proveedores europeos, Clever Cloud anunció el 13 de noviembre la disponibilidad de las cinco versiones en su changelog. De AWS RDS y Aurora y de Azure Database for PostgreSQL no hemos encontrado ningún anuncio de minor con estos parches a 15 de noviembre, pese a que, según Ince, ambos tenían informe y PoC desde mediados de agosto. Quien use una base de datos gestionada tiene que preguntar al proveedor por la fecha y comprobarlo con SELECT version(), porque el parche no llega por apt.
En España, INCIBE-CERT publicó la ficha de CVE-2026-6460 el 12 de noviembre con gravedad alta y la descripción pendiente de traducción, y a 15 de noviembre no hay aviso general sobre el lote. Tampoco hay recuento público de instancias de PostgreSQL expuestas en España en el momento de escribir esta noticia, y en este caso el puerto 5432 importa menos que el inventario de aplicaciones: cualquier web con una inyección SQL como la de Oracle E-Business Suite, cualquier entorno multiinquilino con un rol por cliente y cualquier plataforma que regale cuentas de base de datos a desarrolladores tiene ya el único requisito del exploit, un login que puede crear objetos.
Actualizar, recompilar, reiniciar y reindexar bpchar, la lista para esta semana
En Debian, Ubuntu y derivados con los paquetes de PGDG o de la distribución, la actualización de los binarios del servidor y de las herramientas cliente se hace en un solo paso, y el reinicio del servicio debe ir inmediatamente después para evitar el desajuste entre proceso y librerías.
sudo apt update
sudo apt install --only-upgrade 'postgresql-17*' postgresql-client-17
sudo systemctl restart postgresql
psql -c 'SELECT version();'- Actualiza hoy a 18.7, 17.12, 16.16 o 15.20 según tu rama. Si sigues en 14, instala 14.25 y planifica la migración, porque es su última versión y no habrá parche para el próximo lote.
- Recompila o actualiza todas las extensiones en C contra la nueva minor, incluidas PostGIS, pgvector y cualquier extensión construida con pgrx, y reinicia el servidor en la misma ventana. Busca undefined symbol en el log tras el reinicio.
- No uses composite_type_mismatch para desactivar las comprobaciones nuevas, ni siquiera de forma temporal para que una extensión antigua vuelva a cargar.
- Actualiza pg_dump, pg_restore, psql, reindexdb y vacuumdb en las máquinas de copias de seguridad y de CI, que son las que exponen CVE-2026-116314 y CVE-2026-116330.
- Si no puedes parchear esta semana, aplica las mitigaciones de Red Hat: REVOKE CREATE ON SCHEMA public FROM PUBLIC, revisión de los roles con CREATE en otros esquemas y restricción de pg_hba.conf y del firewall a los hosts que de verdad necesitan conectar.
- Tras actualizar, lanza REINDEX sobre los índices btree de columnas bpchar sin longitud, sobre los GiST con gist_trgm_ops y sobre cualquier GIN sospechoso, y toma una copia completa nueva si usas copias incrementales.
- En servicios gestionados, pide al proveedor la fecha de la minor y comprueba la versión desde la aplicación. Hasta entonces, reduce al mínimo los roles con permiso de crear objetos.
- Si encuentras un crash de backend con byteaout() en la pila o conexiones de roles básicos que ejecutan ALTER TYPE sobre tipos compuestos, trátalo como posible intento de explotación y notifícalo a INCIBE-CERT (empresas) o al CCN-CERT (sector público).
PostgreSQL ya había publicado lotes de seguridad en mayo y en agosto de 2026, y los créditos de este tercero explican su tamaño: los programas de auditoría con IA de Anthropic y OpenAI y el trabajo de investigadores como Ince y Geoghegan están peinando código escrito hace veinte años. Nuestra lectura es que estos volúmenes van a repetirse en cada minor y que el coste real de este parche lo pagan las extensiones, los reinicios olvidados y los proveedores gestionados que todavía no han puesto fecha.
No hay comentarios todavía