
«But remote DoS can be achieved without much difficulty» (pero la denegación de servicio remota se consigue sin mucha dificultad). Así responde Hyunwoo Kim en el README de NoisyTCP a quien le pregunta qué se puede hacer con CVE-2026-99288, un fallo de la pila TCP del kernel Linux presente desde octubre de 2015 que provoca un kernel panic en remoto, sin credenciales, en servidores con Nginx, Apache o SSH en su configuración por defecto.
El kernel lo corrigió el 3 de noviembre de 2026 y las ramas estables 6.12.117, 6.18.63 y 7.3.4 llevan el parche desde el día 10. Debian ya distribuye kernels corregidos. A 16 de noviembre, Ubuntu, Red Hat Enterprise Linux y Fedora seguían sin paquete, y las ramas de soporte largo 5.10, 5.15, 6.1 y 6.6 no tienen todavía una versión upstream que lo incluya.
Una cookie SYN en la dirección de memoria equivocada
Kim avisó primero a la lista privada linux-distros, donde las distribuciones coordinan los fallos bajo embargo, y envió el parche a los mantenedores de red el 29 de octubre. Cuando el embargo expiró publicó el informe completo en la lista oss-security, a las 16:00 UTC del 15 de noviembre. Treinta y nueve minutos después lo anunció en X con un mensaje de cuatro líneas que termina en una advertencia: «the era of TCP remote exploits has begun» (ha empezado la era de los exploits remotos por TCP).
NoisyTCP: Linux Kernel TCP Pre-auth Remote Corruption
— V4bel (@v4bel) November 15, 2026
CVE-2026-99288. "11 years" latent. Patch it.
The era of KVM escapes is fading, and the era of TCP remote exploits has begun.https://t.co/yA3pUapOPY
El origen del fallo está en cómo el kernel busca a qué conexión pertenece cada paquete que llega. Esa búsqueda en la tabla de conexiones establecidas (ehash) se hace sin bloqueos, y la memoria de los sockets se reutiliza en cuanto se libera, aunque otro hilo conserve todavía la dirección antigua. Tras encontrar una coincidencia, las funciones __inet_lookup_established() y __inet6_lookup_established() toman una referencia y vuelven a comprobar la tupla de direcciones y puertos, pero no verifican si el objeto sigue insertado en la tabla. El commit 4e2b3ef19e0e que lo corrige describe la consecuencia con un caso concreto.
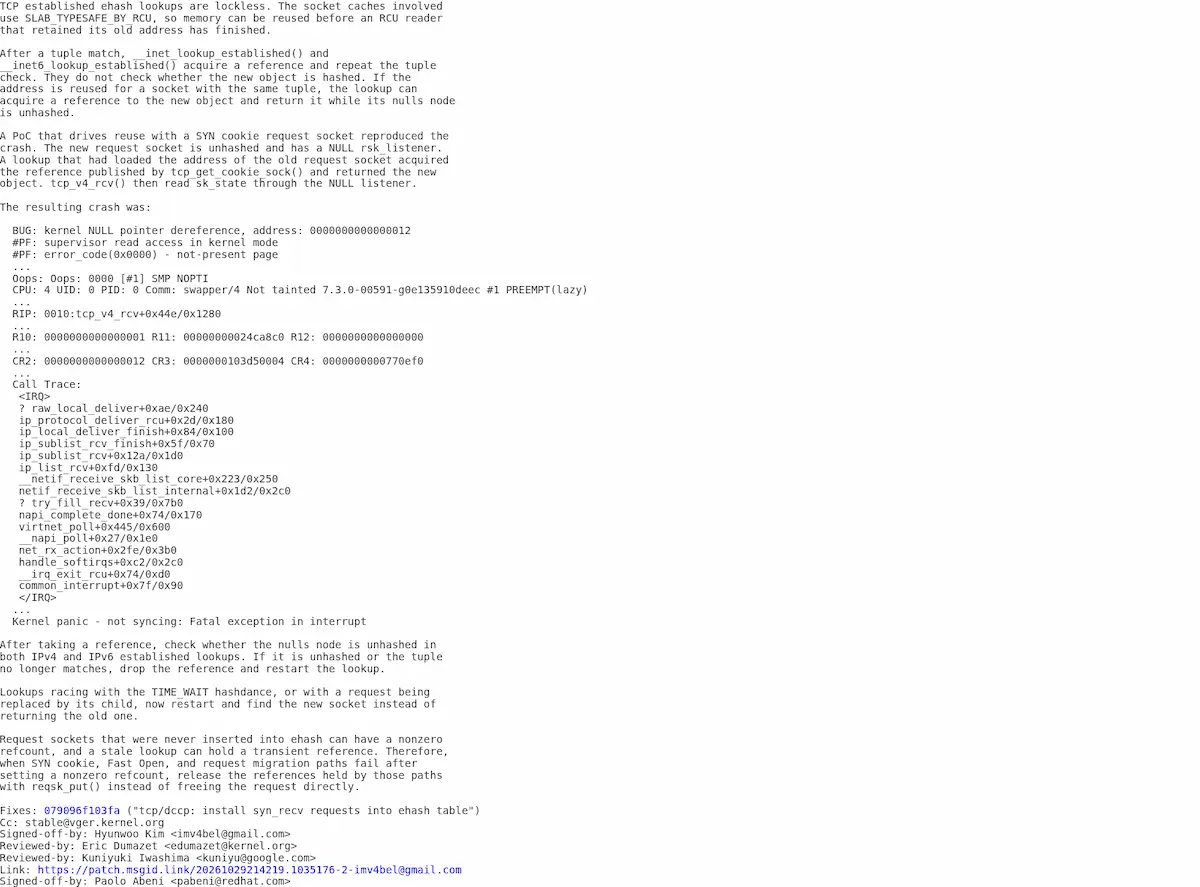
Si mientras una búsqueda está a medias otro núcleo libera ese request socket (el objeto que representa una conexión en pleno handshake) y reserva en la misma dirección uno nuevo creado a partir de una cookie SYN con la misma tupla, la búsqueda antigua se queda con el objeto nuevo. Ese socket no está en la tabla y su listener es NULL. Cuando tcp_v4_rcv() intenta leer el estado a través de ese puntero vacío, el kernel cae. Es el primer camino que describe Kim. El segundo, la reutilización de un socket hijo ya completo, puede acabar en un use-after-free, aunque el investigador reconoce que exige encadenar varias carreras y es difícil de provocar sin técnicas especiales.
Para que dos núcleos procesen a la vez paquetes de la misma conexión, el atacante juega con la diferencia entre el hash de recepción de los fragmentos IPv4 y el de los paquetes TCP normales, que la tarjeta reparte en colas distintas. El fallo no tiene relación con el CVE-2026-98432 de octubre, aquel use-after-free en las opciones IP de la SYN que el Frontier Red Team de Anthropic llevó hasta root remoto contra listeners MPTCP, aunque los dos viven en el mismo handshake TCP y llegan con tres semanas de diferencia.
El informe de Kim en oss-security fija el rango afectado entre el commit 079096f103fa, del 3 de octubre de 2015, que empezó a insertar las peticiones en estado SYN_RECV en la tabla ehash, y la corrección del 3 de noviembre de 2026. Once años de kernels, por tanto, en casi todas las distribuciones.
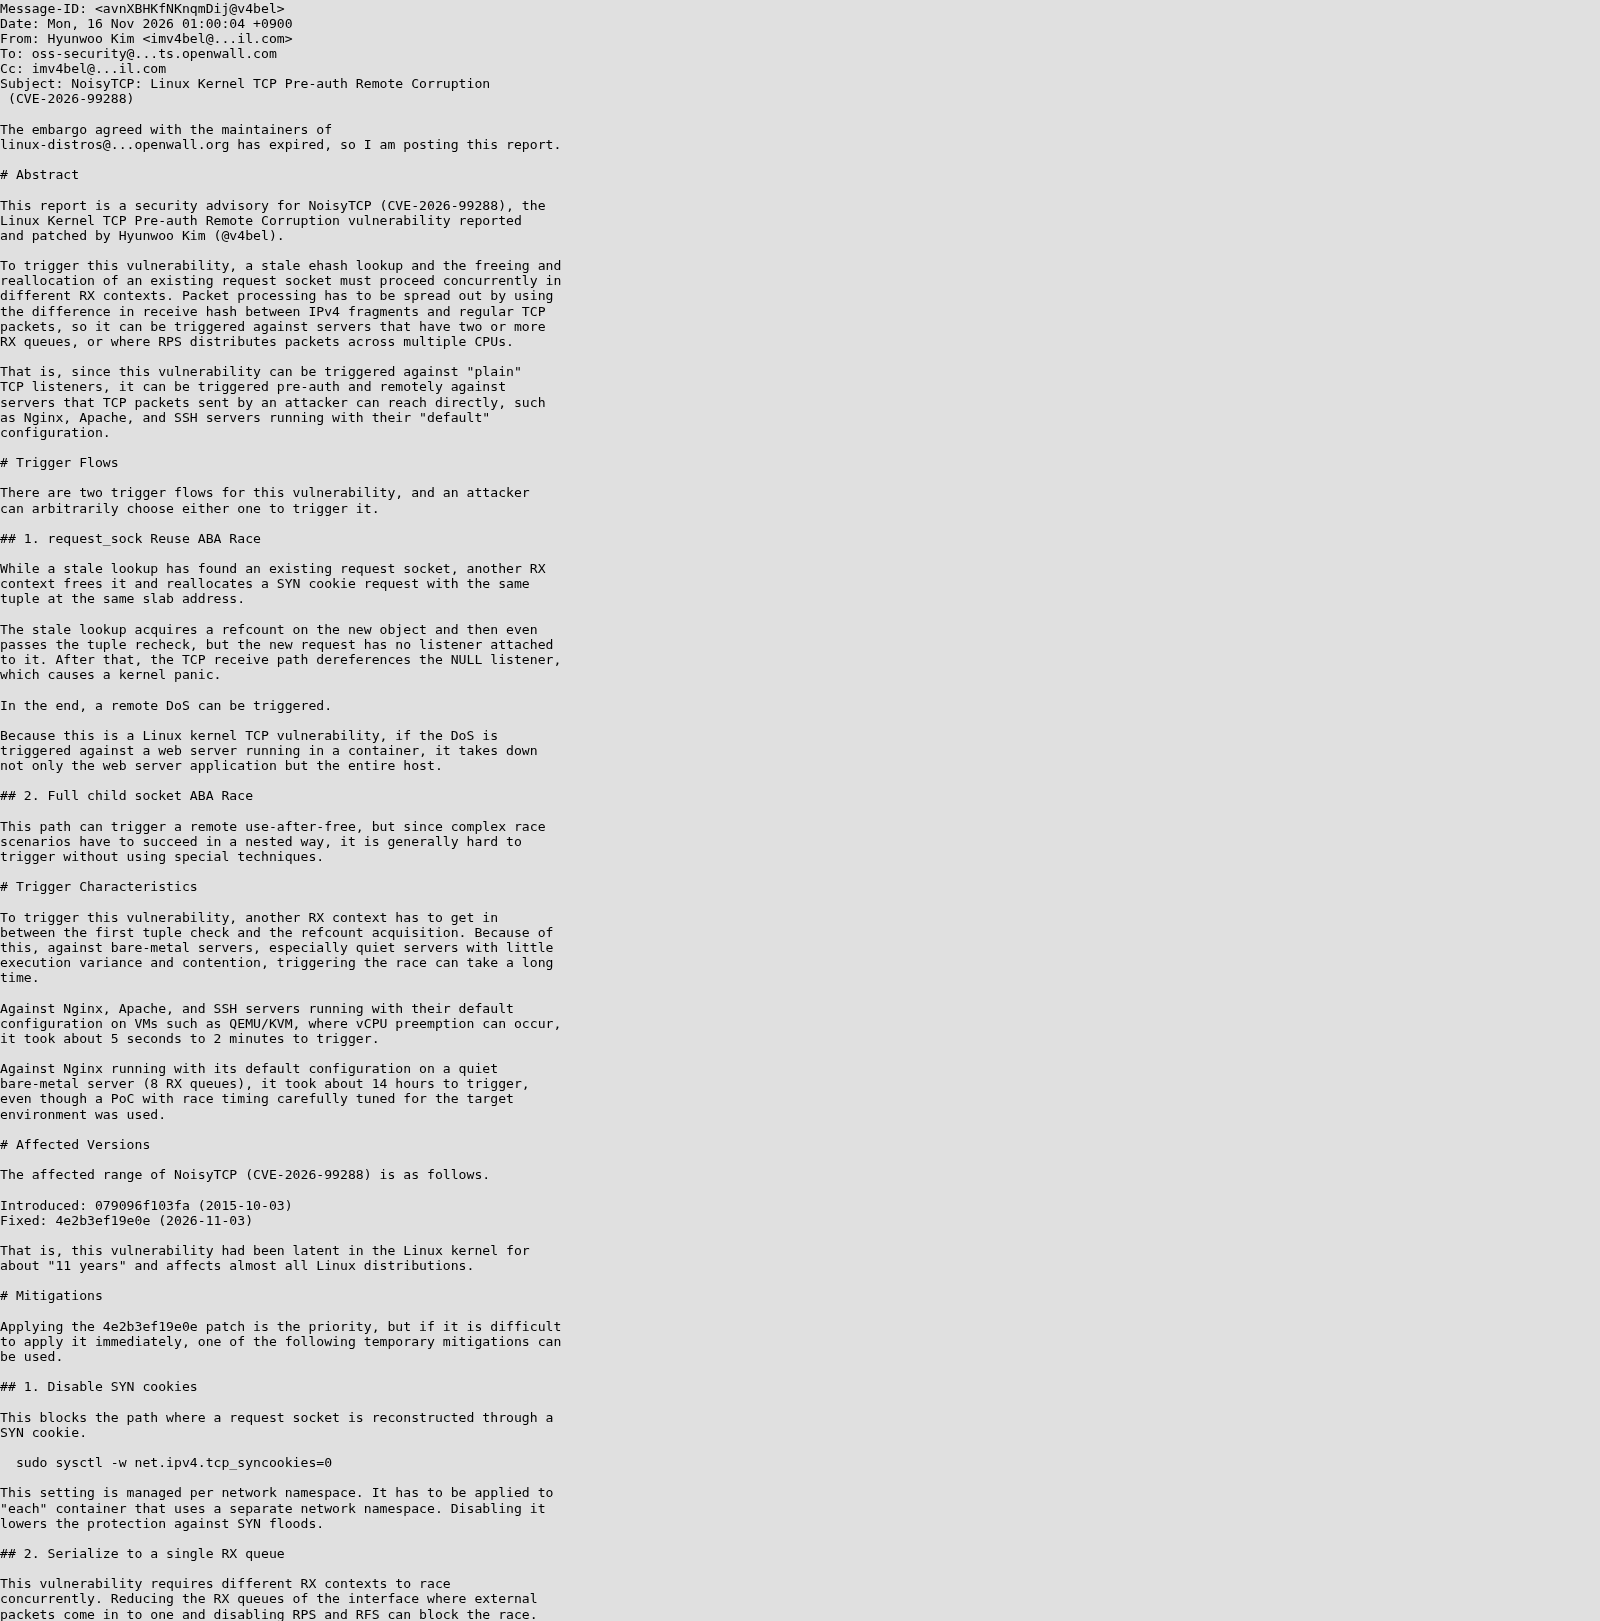
CVE-2026-99288 en cifras, de 7,5 en Red Hat a 8,1 en Oracle
El CNA del kernel publicó el identificador el 10 de noviembre sin puntuación, como hace con casi todos sus CVE. Su ficha en NVD seguía el 16 de noviembre en estado Received, sin análisis propio ni vector, y CISA no lo había añadido a KEV, según el catálogo consultado ese mismo día. Ni Kim ni ninguna distribución han reportado explotación fuera del laboratorio.
Dato | Valor |
|---|---|
CVE | CVE-2026-99288 (NoisyTCP) |
CVSS y vector | 7,5 según Red Hat (CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:U/C:H/I:H/A:H) y 8,1 según Oracle (CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H). Ni el CNA del kernel ni NVD la habían puntuado el 16 de noviembre de 2026 |
Producto | Kernel Linux, búsqueda de sockets TCP establecidos en IPv4 e IPv6 (CWE-476, desreferencia de puntero nulo) |
Versiones afectadas | Desde el commit 079096f103fa (3 de octubre de 2015) hasta la versión anterior a la corrección en cada rama |
Versiones corregidas | 6.12.117, 6.18.63 y 7.3.4 (10 de noviembre de 2026). Debian bookworm 6.1.192-1 y trixie 6.12.117-1 |
Explotación activa | No reportada. Fuera del catálogo KEV de CISA a 16 de noviembre de 2026 |
Gravedad | Important para Red Hat y Oracle, prioridad media para Ubuntu |
Las dos puntuaciones disponibles discrepan en un único campo. El aviso de Red Hat marca privilegios bajos (PR:L) y se queda en 7,5, mientras que la ficha de Oracle Linux no exige privilegios (PR:N) y sube a 8,1. Las dos coinciden en complejidad alta y en impacto alto sobre confidencialidad, integridad y disponibilidad, algo que choca con su propia descripción. Red Hat aclara en el mismo aviso que el fallo provoca un pánico del kernel pero que «it does not allow data alteration or arbitrary code execution» (no permite alterar datos ni ejecutar código arbitrario). Nuestra lectura es que las letras C e I altas responden al segundo camino, el use-after-free, que nadie ha demostrado todavía.
Cinco segundos en una máquina virtual y catorce horas en bare metal
La condición de partida es modesta. El servidor solo necesita escuchar en un puerto TCP y tener dos o más colas de recepción (RX) en la tarjeta de red, o RPS (Receive Packet Steering, el reparto por software de paquetes entre CPU) activado. Cualquier máquina virtual con virtio multicola, cualquier servidor físico moderno y la mayoría de instancias cloud cumplen esa condición sin que nadie la haya configurado. Eso incluye los Apache que acaban de pasar por el RCE de mod_http2 y cualquier servidor SSH, también los Alpine que repasamos con el fallo de OpenSSH en musl.
La diferencia está en el tiempo. Contra Nginx, Apache y SSH con su configuración por defecto en máquinas virtuales QEMU/KVM, donde el hipervisor puede pausar una vCPU en mitad de la búsqueda y ensanchar la ventana de la carrera, Kim tumbó el kernel en entre 5 segundos y 2 minutos. Contra un Nginx en un servidor físico tranquilo con 8 colas RX necesitó unas 14 horas, con una PoC ajustada para ese entorno. Catorce horas de tráfico sostenido contra un servicio expuesto están al alcance de cualquiera que ya alquile infraestructura para ataques de denegación de servicio, y el resultado aquí es un servidor caído y reiniciado en lugar de uno saturado.
Los contenedores no aíslan el daño. El aviso de oss-security lo deja claro para un servidor web dentro de un contenedor, porque la caída «takes down not only the web server application but the entire host» (tumba la aplicación web y también el host completo). En un nodo de Kubernetes, eso significa todos los pods que comparten kernel.
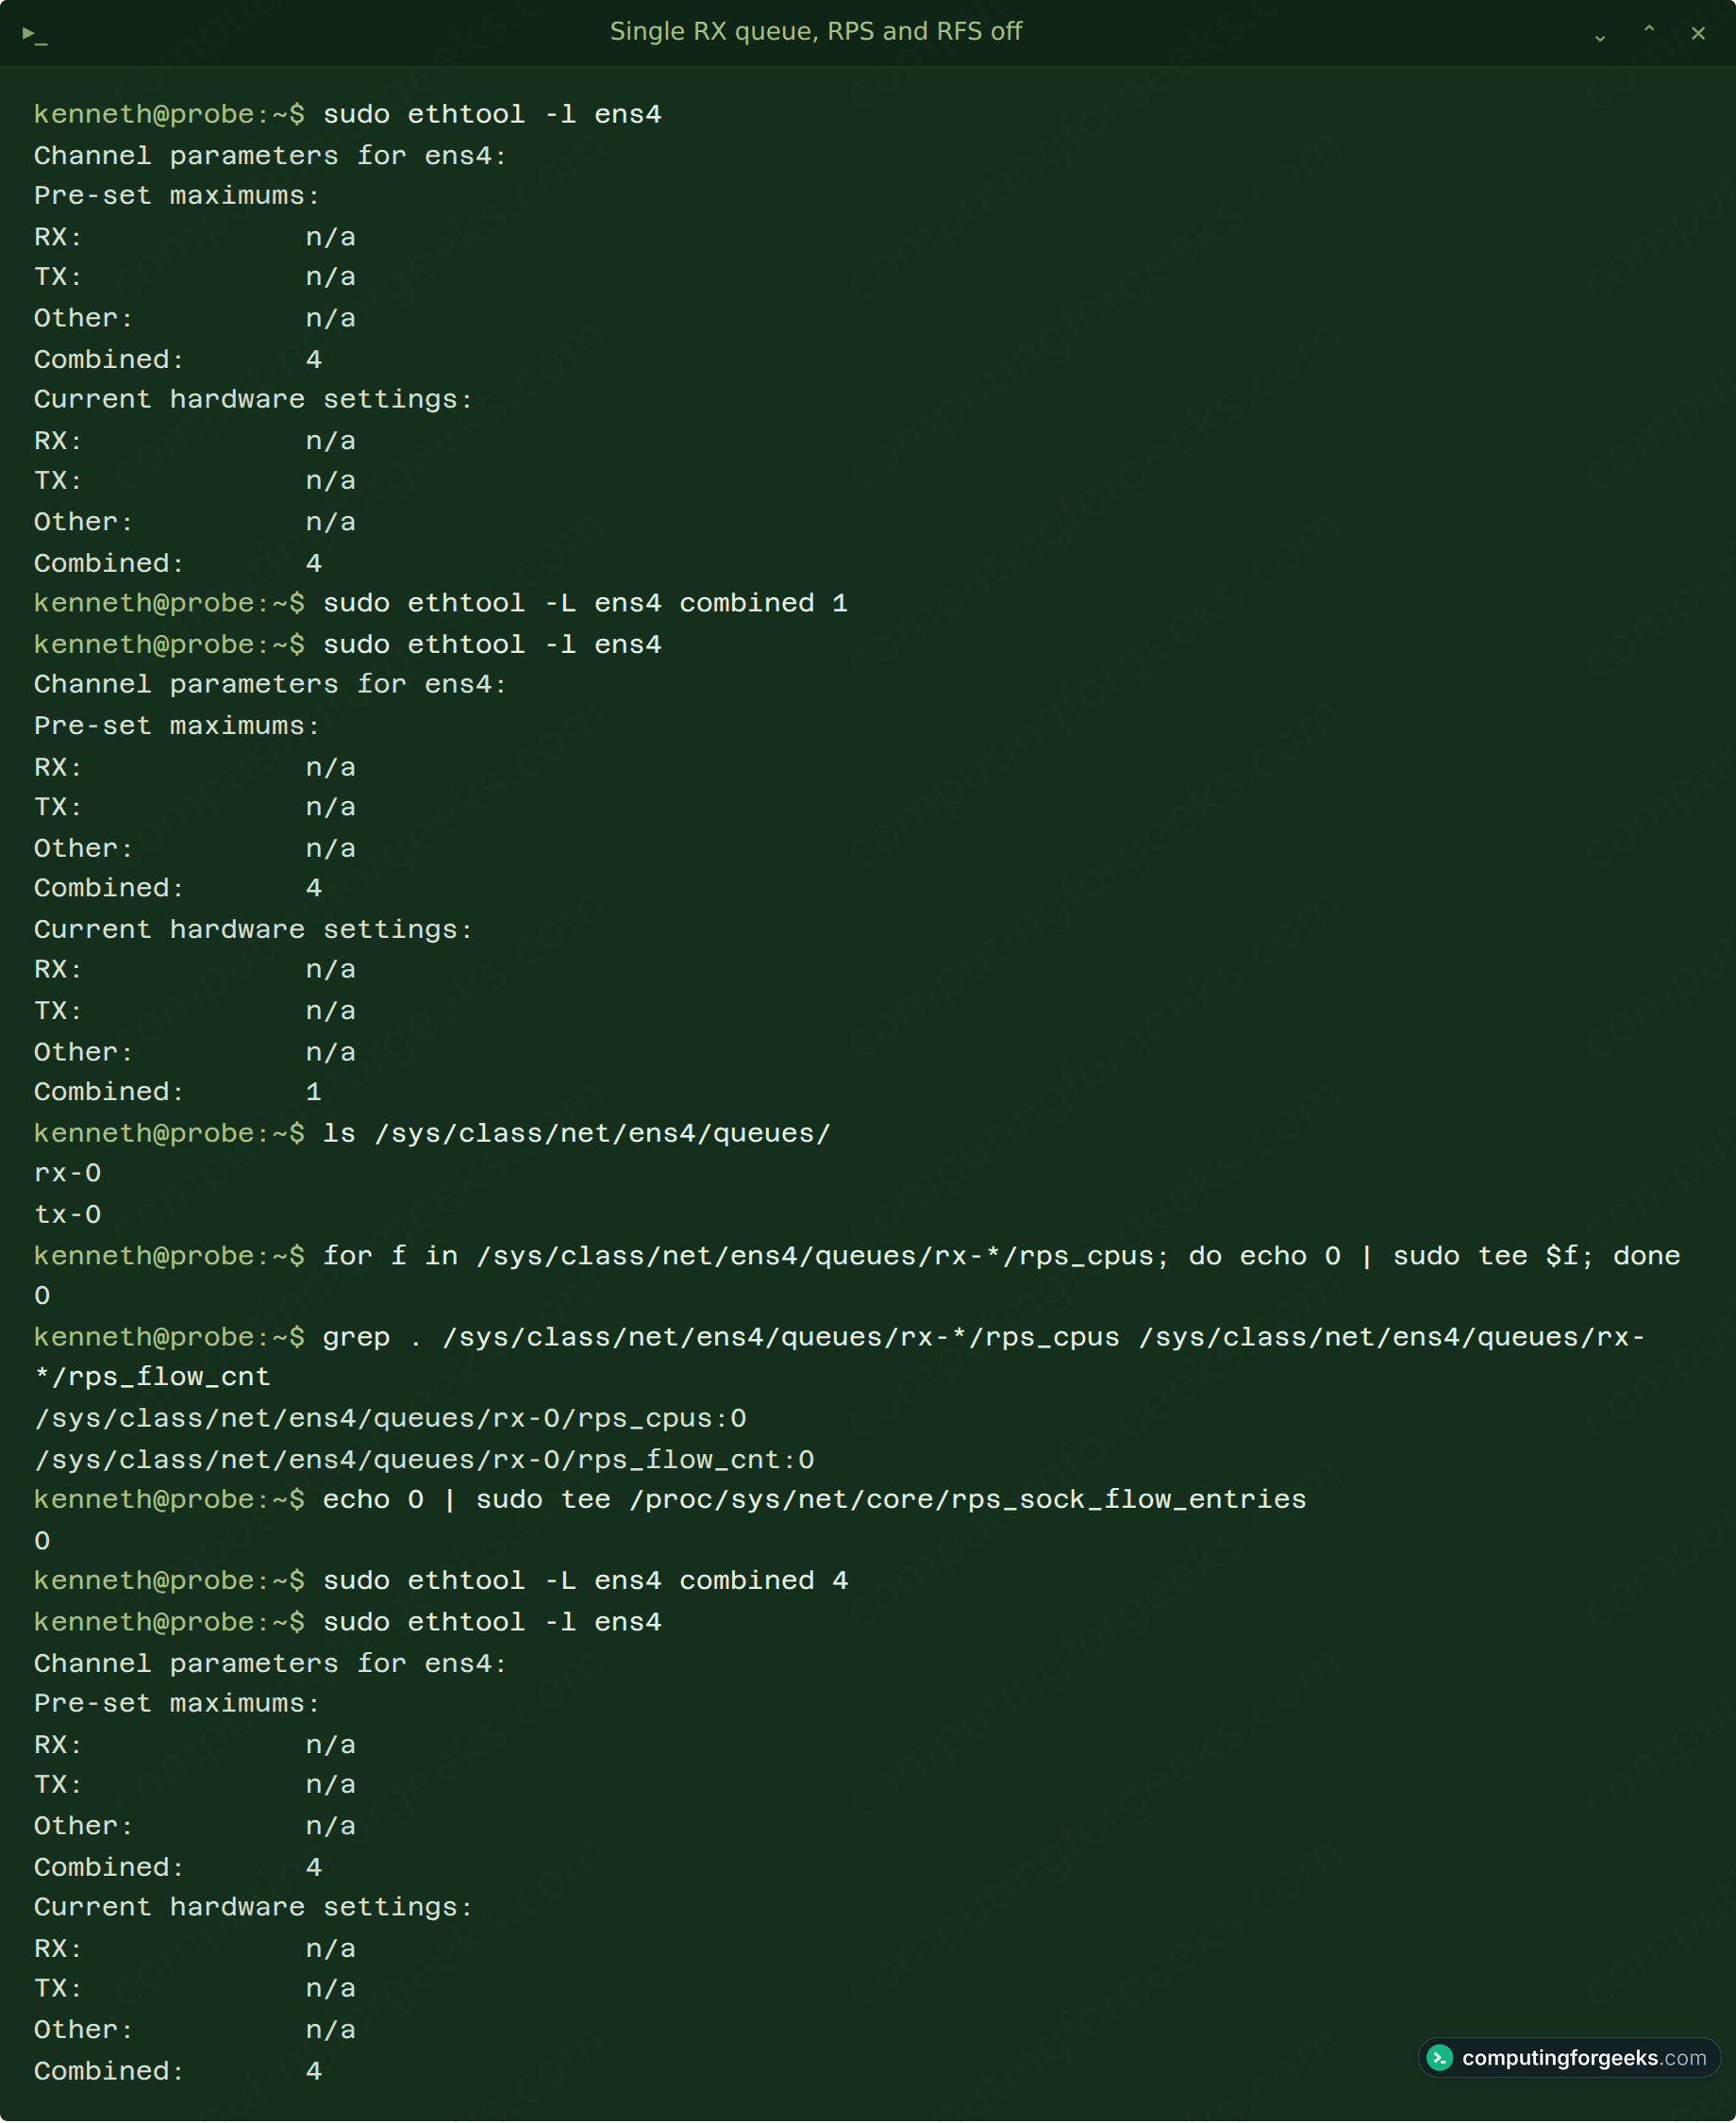
Para saber si un servidor cumple la condición basta con mirar las colas de su interfaz pública y las máscaras de RPS. Cualquier valor de Combined o RX superior a 1, o una máscara rps_cpus distinta de cero, lo deja dentro del alcance.
IFACE=$(ip route show default | awk '{print $5; exit}')
uname -r
ethtool -l "$IFACE"
grep . /sys/class/net/"$IFACE"/queues/rx-*/rps_cpus
cat /proc/sys/net/core/rps_sock_flow_entries
ComputingForGeeks reprodujo la mitigación de las colas en una máquina con tarjeta virtio de cuatro colas. Su captura muestra el paso de cuatro colas combinadas a una, las máscaras RPS a cero y la vuelta atrás con el mismo ethtool. El propio medio advierte que el cambio no sobrevive a un reinicio si la configuración de red no lo vuelve a aplicar.
Debian y Arch ya parchean, Ubuntu y RHEL siguen evaluando
El rastreador de seguridad de Debian marca como corregidos trixie con la 6.12.117-1 (DSA-6628-1), bookworm con la 6.1.192-1 (DLA-4906-1) y sid con la 7.3.4-1. En bookworm la corrección es una adaptación propia de Debian, porque la 6.1.192 upstream del 6 de noviembre no la trae. Forky sigue en la 7.2.15-1 y la rama 7.2 ya no recibe mantenimiento en kernel.org, así que no tendrá versión corregida upstream. Oracle publicó entre el 12 y el 13 de noviembre las erratas ELSA-2026-500630, 500631 y 500632 para los kernels UEK de Oracle Linux 7, 8, 9 y 10.
La otra mitad del mapa sigue en blanco. La ficha de Ubuntu recoge el CVE desde el 11 de noviembre con prioridad media y marca todas sus versiones con soporte, de la 16.04 a la 26.10, como pendientes de evaluación. La 14.04 queda fuera de los criterios de ESM. El archivo CSAF de Red Hat, revisado el 11 de noviembre, lista como afectados los kernels de RHEL 8, 9 y 10 y de OpenShift 4 y 5, sin errata ni fecha, y deja fuera a RHEL 6 y 7. La prueba de ComputingForGeeks con pro fix en Ubuntu 26.04 lo resume en una línea.
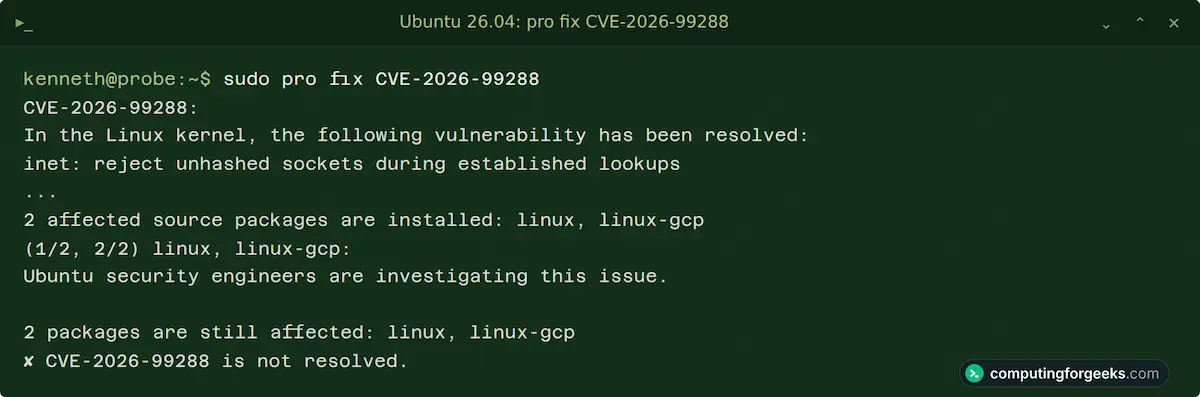
Según ComputingForGeeks, que revisó el 16 de noviembre los changelogs de cada distribución, Arch ya sirve linux 7.3.4.arch1-2 y linux-lts 6.18.63-3, mientras que el kernel 7.3.3 de Fedora 45, Rocky Linux 10 y AlmaLinux 9 no incluían la corrección. Es el mismo reparto que vimos en octubre con el fallo de Brotli, con Debian por delante y las distribuciones empresariales esperando a su ciclo.
Hay un segundo parche que conviene vigilar. El mismo 3 de noviembre entró en el kernel el commit 5b5d8f351dd9, también de Kim, que restaura el orden de memoria al tomar referencias en esas mismas búsquedas sin bloqueo en arquitecturas con ordenación débil, como arm64. Los changelogs de 6.12.117, 6.18.63 y 7.3.4 no lo incluyen, de modo que en servidores ARM, incluidas las instancias Graviton o Ampere, las versiones estables no traen todavía ese segundo ajuste.
Parchear el kernel o apagar las cookies SYN en cada namespace
Las dos mitigaciones que propone Kim tienen coste. Desactivar las cookies SYN corta el camino demostrado pero deja al servidor sin su defensa clásica frente a inundaciones de SYN, y no cubre el segundo camino. Reducir a una cola de recepción bloquea la carrera a cambio de concentrar todo el procesamiento de red en un núcleo. Ninguna sustituye al kernel corregido. La configuración de cookies SYN es además propia de cada namespace de red, como muestra esta prueba en Debian 13, donde el host queda a 0 y un namespace recién creado arranca en 1.
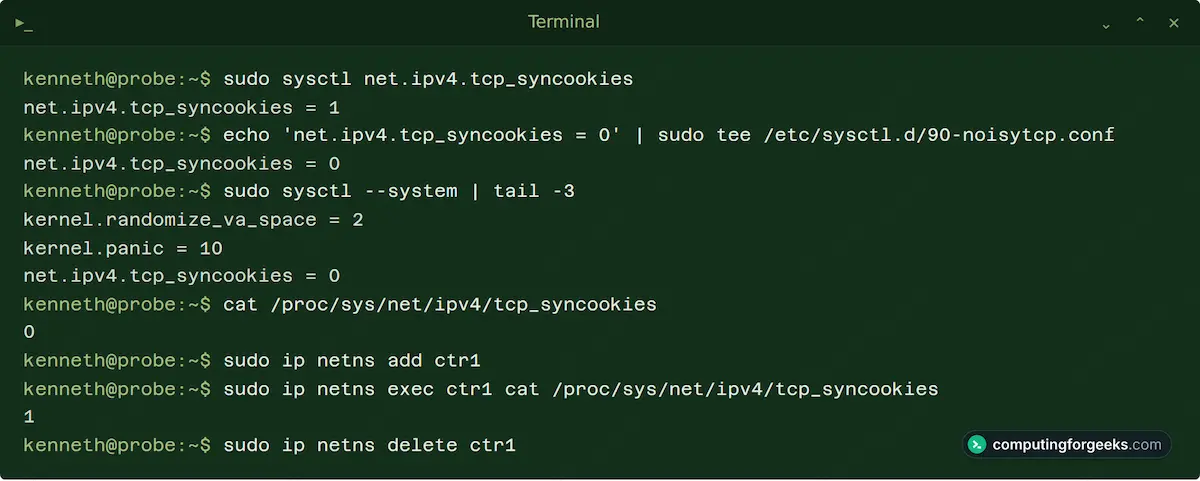
Esta es la forma de aplicarlo de manera persistente en el host y de comprobarlo dentro de un contenedor con su propio namespace.
# Host: desactivar ahora y en cada arranque
sysctl -w net.ipv4.tcp_syncookies=0
echo 'net.ipv4.tcp_syncookies = 0' > /etc/sysctl.d/90-noisytcp.conf

# Namespaces creados con ip netns
for ns in $(ip netns list | awk '{print $1}'); do
  ip netns exec "$ns" sysctl -w net.ipv4.tcp_syncookies=0
done

# Contenedores Docker en marcha
for c in $(docker ps -q); do
  nsenter -t "$(docker inspect -f '{{.State.Pid}}' "$c")" -n \
    sysctl -w net.ipv4.tcp_syncookies=0
done
El orden de trabajo para esta semana queda así.
- Instala el kernel corregido donde ya exista y reinicia: Debian trixie 6.12.117-1, Debian bookworm 6.1.192-1, Arch linux 7.3.4.arch1-2 o linux-lts 6.18.63-3, y Oracle UEK con las ELSA-2026-500630 a 500632. Si compilas tu propio kernel, sube a 6.12.117, 6.18.63 o 7.3.4.
- En Ubuntu, RHEL, Rocky, AlmaLinux y Fedora, aplica net.ipv4.tcp_syncookies=0 en los servidores expuestos a internet que estén protegidos frente a inundaciones de SYN por un balanceador o un servicio anti-DDoS, y repítelo en cada namespace de red de tus contenedores.
- Donde no haya protección anti-DDoS delante, reduce la interfaz pública a una cola con ethtool -L y pon a 0 rps_cpus y rps_sock_flow_entries, y añade el cambio a la configuración de red para que sobreviva al reinicio.
- En servidores arm64, sigue el commit 5b5d8f351dd9 en las próximas versiones estables y en los avisos de tu distribución antes de dar el parche por completo.
- Configura kdump o netconsole en los servidores críticos para conservar la traza si se produce una caída, y busca reinicios inesperados desde el 15 de noviembre.
- Si observas caídas repetidas tras rachas de tráfico TCP fragmentado, notifícalo a INCIBE-CERT (empresas y ciudadanos) o al CCN-CERT (sector público) y guarda las capturas de tráfico.
La caída deja una firma reconocible en el log del kernel, la que reproduce la descripción del CVE con el puntero nulo dentro de tcp_v4_rcv(). Si tienes kdump o un recolector de logs centralizado, esta búsqueda localiza intentos con éxito previos al reinicio.
journalctl -k -b -1 | grep -E 'NULL pointer dereference|RIP: .*tcp_v4_rcv|Kernel panic'
grep -lE 'RIP: .*tcp_v4_rcv' /var/log/kern.log* /var/crash/*/dmesg* 2>/dev/null
Para revisar qué escucha en cada máquina antes de decidir dónde aplicar cada mitigación, la guía de comandos Linux del blog repasa ss, ethtool y el resto de herramientas.
De MPTCP a NoisyTCP, tres semanas de fallos en el handshake TCP
Dos fallos remotos y sin autenticación en el handshake TCP del kernel Linux en menos de un mes dibujan una tendencia. En octubre fue un modelo de IA el que encontró y explotó CVE-2026-98432, y ahora un investigador independiente demuestra que una carrera en la búsqueda de sockets, el código más transitado de cualquier servidor, se puede ganar desde fuera con paquetes bien elegidos. Nos parece significativo que el propio Kim, en su anuncio, dé por cerrada la etapa de los escapes de KVM y señale la pila TCP como el siguiente objetivo.
Hoy NoisyTCP es una denegación de servicio, y Kim escribe en su FAQ que solo tiene un exploit limitado contra máquinas virtuales de laboratorio y que «I am still researching a general-purpose exploit» (sigo investigando un exploit de uso general). Esa frase, junto al use-after-free del segundo camino, es lo que nos lleva a no tratar este parche como uno de disponibilidad más. Un kernel panic remoto contra un hipervisor o un nodo de contenedores ya basta para que muchas empresas pierdan su servicio durante horas.
El ritmo de las distribuciones es la otra lectura. Debian tenía el 16 de noviembre kernels corregidos para sus dos versiones estables. Canonical y Red Hat, con las distribuciones más extendidas en servidores empresariales, seguían ese día sin paquete ni calendario, una espera que ya vimos en Ubuntu con el parche de PostgreSQL la semana pasada. Si gestionas Ubuntu o RHEL expuestos a internet, revisa hoy cuántas colas RX tiene cada interfaz pública y decide servidor a servidor entre las cookies SYN y la cola única hasta que llegue el kernel.
No hay comentarios todavía