
Una hora y cuarenta minutos separaron la publicación en NVD de CVE-2026-124014, un fallo del supervisor de refrigeración Copeland XWEB EVO, del primer intento de explotación que registraron los sensores de VulnCheck la noche del 12 de noviembre de 2026, sin que existiera ninguna prueba de concepto pública. Es uno de los 14 CVE que la firma publicó el día 13, todos probados hasta root, dos ya atacados desde internet y ninguno con parche, porque Copeland retiró el soporte de software de toda la familia XWEB EVO el 16 de marzo de 2026.
- Hecho: VulnCheck sacó a la luz el 13 de noviembre de 2026 catorce CVE en el supervisor de refrigeración Copeland XWEB EVO, todos reproducidos hasta root, y sus sensores registraron ataques contra dos de ellos desde la noche del día 12.
- Afectados: toda la familia XWEB EVO. Nueve fallos viven en la rama anterior a 2021 y cinco, los del código del día derivado de la MAC y la fecha, alcanzan la 5.8.8, la última versión publicada.
- Estado del parche: ninguno. Copeland cerró el soporte de software el 16 de marzo de 2026 y remite al modelo XWEB PRO. Ningún CVE figura en el catálogo KEV a 16 de noviembre.
- Exposición: unos 1.960 paneles EVO en ONYPHE y 1.663 en Shodan, con España en cuarto lugar en Europa con alrededor de 104 unidades a la vista.
- Acción urgente: sacar el XWEB EVO de internet hoy, dar por comprometido cualquier equipo de la rama antigua que respondiera desde fuera y buscar en los logs peticiones a xwconsole.cgi, config.lua y sysinfo.lua.
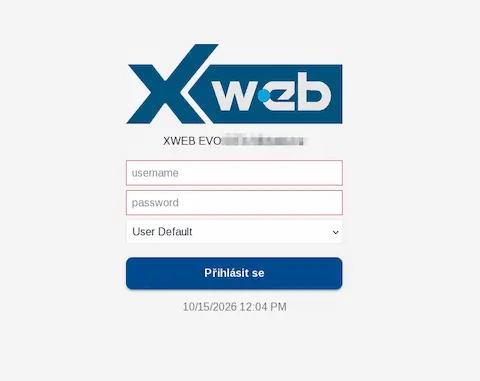
La pantalla que ONYPHE capturó el 15 de octubre resume el problema antes de entrar en el código: un XWEB EVO abierto a internet muestra su nombre, su fecha y su hora a cualquiera que pase, y esa fecha es, junto con la dirección MAC, todo lo que hace falta para calcular la contraseña del administrador. Esta noticia continúa el hilo que abrimos con la segunda oleada de deshielos del 2 de noviembre y seguimos con los seis zero-days del Danfoss AK-SM 800A del día 13. El XWEB es el otro producto que CERT-FR nombró entre los controladores comprometidos en Francia, y hasta esta semana nadie había publicado qué tenía dentro.
Dato | Valor |
|---|---|
CVE | CVE-2026-124010 (el de mayor puntuación de los 14) y CVE-2026-124014 (el primero explotado) |
CVSS | 9,3 en CVSS 4.0 (AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H) y 9,8 en CVSS 3.1 para CVE-2026-124010. 8,8 y 9,1 para CVE-2026-124014. Puntuaciones del CNA VulnCheck, NVD mantiene los registros en estado Deferred sin análisis propio |
Producto | Copeland XWEB EVO (XWEB 300D EVO, 500D EVO y 500 EVO), supervisor de refrigeración de la antigua marca Dixell |
Versiones afectadas | Nueve fallos en la rama anterior a la reescritura de 2021 (anteriores a 5.6.2 o 5.7.0 según el registro). Cinco alcanzan la 5.8.8, la última publicada |
Versiones corregidas | Ninguna. Fin de soporte de software el 16 de marzo de 2026 según el boletín de Copeland. La reescritura de 2021 eliminó los nueve fallos de la rama antigua |
Explotación activa | Sí. CVE-2026-124014 desde las 22:00 UTC del 12 de noviembre y CVE-2026-124010 desde las 03:41 UTC del 13, según los sensores de VulnCheck. Ninguno en el catálogo KEV a 16 de noviembre |
Gravedad | Crítica. Ocho de los 14 CVE puntúan 9,0 o más en CVSS 4.0 |
Descubridor | Valentin Lobstein, VulnCheck, informe del 13 de noviembre de 2026 |
Un nombre de usuario que se ejecuta como comando, así entra VulnCheck en el XWEB EVO sin contraseña
El firmware del XWEB EVO se descarga del portal de actualizaciones de Copeland, y Valentin Lobstein lo abrió sin trucos. El informe de VulnCheck explica que el paquete 5.2.3 es un RPM cifrado con una clave XOR de 20 bytes que se repite, y que basta conocer la cabecera fija de cualquier RPM para recuperarla. Dentro hay un sistema Fedora 15 para i386 con Apache, los CGI en Lua de la aplicación y un intérprete, wlua, que corre con setuid root. La 5.8.8, la última versión, llega como un fichero .epkg que se abre con la misma técnica y contiene una imagen squashfs para ARM. Lobstein reconstruyó los dos firmwares en laboratorio, el 5.2.3 en i386 nativo y el 5.8.8 emulado con qemu, y probó cada uno de los 14 fallos hasta obtener uid=0.
El primero que cuenta es el que da título a la investigación. En la rama antigua, login.lua resuelve el nombre de usuario lanzando un find del sistema con el parámetro pegado a la orden sin escapar, y lo hace antes de mirar la contraseña. Lobstein lo describe así: «It is worse than a weak daily code» (es peor que un código del día débil), porque la página de login «runs the submitted username as a shell command» (ejecuta el nombre de usuario enviado como un comando de shell). Ese fallo es CVE-2026-124002 y por sí solo deja al atacante como el usuario de Apache. Lo que lo convierte en root es CVE-2026-124003: wlua, el intérprete que ejecuta todos los CGI en Lua, lleva el bit setuid y concatena sus argumentos en un system() sin filtrar, así que cualquier inyección que pase por él aterriza con privilegios de root.
Hay una versión aún más corta. xwconsole.cgi es un CGI compilado, también setuid root, que Apache ejecuta directamente, no pide sesión y pasa el parámetro sh a popen(). Un solo GET devuelve la salida del comando en el cuerpo de la respuesta. Es CVE-2026-124010, el de mayor puntuación del lote, y VulnCheck cuenta que es uno de 27 CGI compilados de la rama antigua cuyo código llega a system, popen o exec sin validar nada. Si tampoco eso funciona, queda la llave bajo el felpudo: CVE-2026-124004, una contraseña maestra escrita en el código que la cuenta Administrator acepta en cualquier unidad. VulnCheck la publica en su informe, y nosotros no la reproducimos aquí.
Nada de lo anterior sobrevivió a la reescritura de 2021. Lo que sí sobrevivió es el diseño que hizo posible el ataque francés de octubre. En XWEB EVO el código del día del administrador (CVE-2026-124005) sale de un CRC-16 sobre la fecha, sembrado con la MAC de eth0 y sin ningún secreto del servidor, y esa MAC la entrega sysinfo.lua a cualquiera sin autenticar (CVE-2026-124011), la misma llamada que alimenta la página de login de arriba. Con la MAC y la fecha se calcula la contraseña fuera de línea, con ella se arranca el servicio SSH desde api.lua sin sesión, y la contraseña de root de Linux es un prefijo fijo más ese mismo código (CVE-2026-124006), que un cron reescribe cada día en /etc/shadow. De la IP pública a una sesión SSH como root, en el firmware 5.8.8, sin tocar ningún fallo de memoria.
Ficha de los 14 CVE, nueve de la rama antigua y cinco que llegan al firmware 5.8.8
Los 14 identificadores los asignó VulnCheck como CNA el 12 de noviembre, y el registro de NVD los mantiene en estado Deferred, sin análisis propio, con las puntuaciones del CNA. La tabla recoge la puntuación en CVSS 4.0 y 3.1 y el rango de versiones tal como figura en cada registro.
CVE | Fallo | CVSS 4.0 / 3.1 | Versiones afectadas |
|---|---|---|---|
CVE-2026-124010 | Inyección de comandos sin autenticar en xwconsole.cgi, root con un GET | 9,3 / 9,8 | Anteriores a 5.6.2 |
CVE-2026-124002 | Inyección de comandos en el campo username de login.lua, antes de comprobar la contraseña | 9,3 / 9,8 | 5.2.3 a anteriores a 5.7.0 |
CVE-2026-124004 | Contraseña fija de puerta trasera para la cuenta Administrator | 9,3 / 9,8 | Anteriores a 5.6.2 |
CVE-2026-124014 | Escritura sin autenticar del fichero de configuración vía config.lua | 8,8 / 9,1 | 4.3.0 a 5.8.8 según el registro CVE |
CVE-2026-124005 | Código del día del administrador derivado de la MAC y la fecha, sin secreto | 9,2 / 8,1 | 4.3.0 a 5.8.8 |
CVE-2026-124006 | Contraseña de root de Linux predecible, prefijo fijo más el código del día | 9,2 / 8,1 | Hasta 5.8.8 |
CVE-2026-124007 | Inyección de comandos en el campo password en modo hash | 9,2 / 8,1 | Anteriores a 5.6.2 |
CVE-2026-124012 | La cuenta Administrator entra solo con el código del día, sin secreto almacenado | 9,2 / 8,1 | 5.6.2 a 5.8.8 |
CVE-2026-124013 | Inyección de comandos autenticada en import_preconfiguration de api.lua | 8,7 / 8,8 | 5.6.2 a 5.8.8 |
CVE-2026-124008 | Inyección de comandos autenticada en las plantillas de devices.lua | 8,6 / 7,2 | 5.2.3 a 5.8.8 |
CVE-2026-124009 | Inyección de comandos autenticada en el montaje de backup.lua | 8,6 / 7,2 | 5.2.3 a 5.8.8 |
CVE-2026-124003 | Intérprete Lua wlua con setuid root que convierte cada inyección en root | 8,5 / 7,8 | Anteriores a 5.6.2 |
CVE-2026-124015 | Cambio de contraseña sin sesión en users.lua para cuentas pendientes de reinicio | 8,2 / 5,9 | 5.6.2 a 5.8.8 según el registro CVE |
CVE-2026-124011 | sysinfo.lua entrega la MAC y el reloj a cualquiera sin autenticar | 6,9 / 5,3 | 5.6.2 a 5.8.8 |
Hay una discrepancia que conviene no pasar por alto. El informe de VulnCheck sitúa CVE-2026-124014 y CVE-2026-124015, la escritura de configuración y el cambio de contraseña sin sesión, solo en la rama antigua, eliminados en la reescritura de 2021, y SecurityWeek repite que los dos fallos atacados solo afectan al firmware viejo. Los registros CVE que la propia VulnCheck publicó dicen otra cosa: 4.3.0 a 5.8.8 para el primero y 5.6.2 a 5.8.8 para el segundo. Hasta que la firma corrija uno de los dos textos, quien tenga un XWEB EVO en 5.8.8 debería leer la versión más amplia.
Lo que no hay es confusión sobre los cinco que alcanzan la última versión. CVE-2026-124005, 124006, 124011 y 124012 son la cadena del código del día, y CVE-2026-124013 es una inyección de comandos autenticada en la importación de preconfiguraciones. Copeland lo deja escrito en su boletín de marzo de 2026: desde el 16 de marzo deja de haber «release of security patches for identified vulnerabilities» (publicación de parches de seguridad para vulnerabilidades identificadas), y la acción requerida es pasar a los modelos XWEB PRO. Las ventas del EVO terminaron en octubre de 2023.
Un escáner de Tokio cien minutos después de NVD, lo que vieron los sensores de VulnCheck
Los registros CVE aparecieron en NVD a las 20:18 UTC del 12 de noviembre con una descripción de un párrafo, sin exploit y sin prueba de concepto pública. A las 22:00:05 UTC, los sensores señuelo de VulnCheck recibieron la primera petición contra config.lua, la escritura sin autenticar del fichero /etc/xwebconfig.json. Toda la actividad salió de una sola dirección, 202.61.138.117, en el sistema autónomo AS152194 de CTG Server Limited, una red de hosting con geolocalización en Tokio. Fueron 125 peticiones hasta las 06:16 UTC del día 13, 87 de ellas en la primera hora, por HTTP en claro y con un puerto de origen distinto cada vez. VulnCheck añadió el fallo a su propio catálogo de explotación conocida ese mismo día, «ahead of any other KEV source» (por delante de cualquier otra fuente KEV).
La segunda fuente llegó a las 03:41:20 UTC del 13 de noviembre desde 177.4.12.11, en AS140227 de Hong Kong Communications International. Cuatro peticiones GET a /cgi-bin/xwconsole.cgi con el parámetro sh=id, el agente de usuario genérico Mozilla/5.0 y nada más: ni segunda fase, ni indicador de mando y control. VulnCheck tenía fichada esa dirección desde el 21 de agosto con 189 peticiones contra nueve CVE distintos, ocho de ellos sin relación con XWEB. El propio informe la califica de escáner oportunista consolidado.
Tipo | Valor | Contexto |
|---|---|---|
IP | 202.61.138.117 | Fuente única de los 125 intentos contra config.lua (CVE-2026-124014) entre las 22:00 UTC del 12 y las 06:16 UTC del 13 de noviembre, AS152194 |
IP | 177.4.12.11 | Cuatro sondeos de CVE-2026-124010 contra xwconsole.cgi entre las 03:41 y las 04:09 UTC del 13 de noviembre, AS140227 |
URL | /cgi-bin/xwconsole.cgi?sh= | Ejecución de comandos como root sin autenticar en la rama antigua, cualquier GET con este parámetro es hostil |
URL | /cgi-bin/config.lua | Un POST con action=set sin sesión reescribe la configuración del sistema |
URL | /cgi-bin/sysinfo.lua | Petición sin autenticar que devuelve la MAC y el reloj, paso previo para calcular el código del día |
Ninguna de las dos direcciones es, según VulnCheck, prueba de la campaña francesa. Lobstein lo escribe con claridad: aquello fue una operación de sabotaje dirigida, y esto son hosts oportunistas que actúan sobre avisos recién publicados. Lo vimos igual cuando los sensores de VulnCheck detectaron la explotación del Node-RED de Siemens: un CVE nuevo con un producto expuesto es un objetivo en horas, tenga o no detrás a quien atacó los supermercados. Francia atribuyó el 9 de noviembre la campaña de octubre a la unidad Shahid Kaveh de la Guardia de la Revolución iraní, una atribución que solo hace el Ministerio de Asuntos Exteriores francés y que ninguna de las dos direcciones anteriores sostiene ni desmiente.
Fecha y hora | Hecho |
|---|---|
Noche del 11 al 12 de octubre de 2026 | Deshielo forzado en unos 700 supermercados franceses y alerta CERTFR-2026-ALE-012 |
13 de octubre de 2026 | CERT-FR añade los supervisores Copeland y Dixell XWEB a la lista de controladores comprometidos |
16 de octubre de 2026 | VulnCheck reconstruye los firmwares 5.2.3 y 5.8.8 y reproduce los 14 fallos hasta root |
17 de octubre de 2026 | VulnCheck remite los 14 hallazgos al PSIRT de Copeland con una ventana de divulgación de 120 días |
9 de noviembre de 2026 | Francia atribuye la campaña de octubre a la unidad Shahid Kaveh de la Guardia de la Revolución iraní |
10 de noviembre de 2026 | El PSIRT de Copeland, citando el fin de soporte, deja en manos de VulnCheck la comparación con los fallos de XWEB PRO |
12 de noviembre de 2026, 20:18 UTC | Los 14 registros CVE aparecen en NVD, solo con descripción |
12 de noviembre de 2026, 22:00 UTC | Primer intento de explotación de CVE-2026-124014 desde 202.61.138.117 |
13 de noviembre de 2026, 03:41 UTC | Primer sondeo de CVE-2026-124010 desde 177.4.12.11 |
13 de noviembre de 2026 | VulnCheck publica el informe y añade CVE-2026-124010 a su catálogo de explotación conocida |
Fin de soporte desde marzo, 1.960 paneles en ONYPHE y un centenar en España
La exposición es la razón por la que VulnCheck se molestó con un producto fuera de soporte, y el informe reconoce una paradoja: su propia base de inteligencia de objetivos no tiene entrada para el firmware EVO, así que para ese conjunto de datos el producto no existe. Los escáneres abiertos sí lo ven. Una búsqueda en Shodan con la huella combinada del XWEB EVO (el título XWEB más la marca del cliente EVO en el cuerpo, para filtrar los señuelos que solo copian el título) devuelve unos 1.663 hosts, y el censo de ONYPHE del 22 de octubre cuenta 1.960 direcciones IP con XWEB EVO en 65 países y casi 500 sistemas autónomos, frente a 108 con XWEB PRO. El producto auditado y cubierto por el aviso de CISA de febrero es la flota pequeña. El que nadie rastrea es el que está en internet.
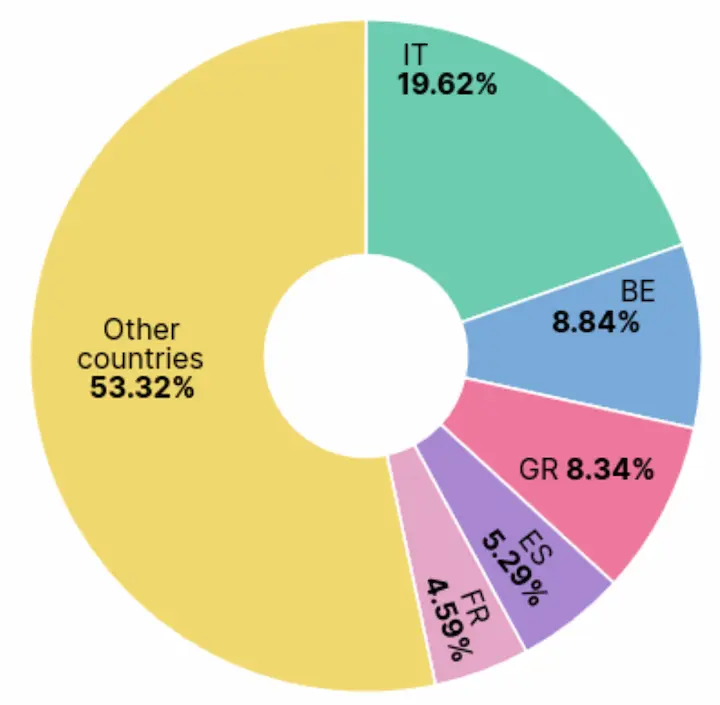
El reparto por países de ONYPHE es el que interesa a este lado de los Pirineos. Italia encabeza con el 19,62 % de las direcciones, Bélgica tiene el 8,84 %, Grecia el 8,34 % y España aparece en cuarto lugar con el 5,29 %, por delante de Francia con el 4,59 %. Sobre 1.960 direcciones, el porcentaje español equivale a unas 104 unidades con la pantalla de login de un XWEB EVO al alcance de cualquiera, casi todas colgando de operadores de telecomunicaciones y no de hosting, según el análisis de sistemas autónomos de la misma firma. El 80 % de las interfaces EVO responde en puertos distintos de 80, 443 y 8080, y el 94 % lo hace sin TLS, de modo que las credenciales del instalador viajan en claro.
Esa cifra encaja con las que ya manejábamos. Censys contaba el 5 de noviembre 157 supervisores Copeland y Dixell XWEB en España, sin distinguir EVO de PRO, y su línea española no se había movido desde el 9 de octubre, como contamos en la hoja de medidas de CISA. Shadowserver lleva meses compartiendo los paneles expuestos en sus informes de identificación de dispositivos y lo recordó en Mastodon el 15 de octubre, con unas 1.200 instancias diarias entre EVO y PRO: «these should of course not be publicly accessible» (estos, por supuesto, no deberían ser accesibles públicamente).
Copeland/Dixwell XWEB refrigeration web controller incidents: As in the case of Danfoss, for a long time we have been sharing exposed Copeland XWEB Pro & Evo panels in Device ID reporting. We see around 1200 instances daily - these should of course not be publicly accessible.
See also: https://cert.cyber.gouv.fr/alerte/CERTFR-2026-ALE-012/
Additional info: https://claroty.com/team82/research/chilling-discoveries-unpacking-vulnerabilities-in-copeland-xweb-pro-controllers

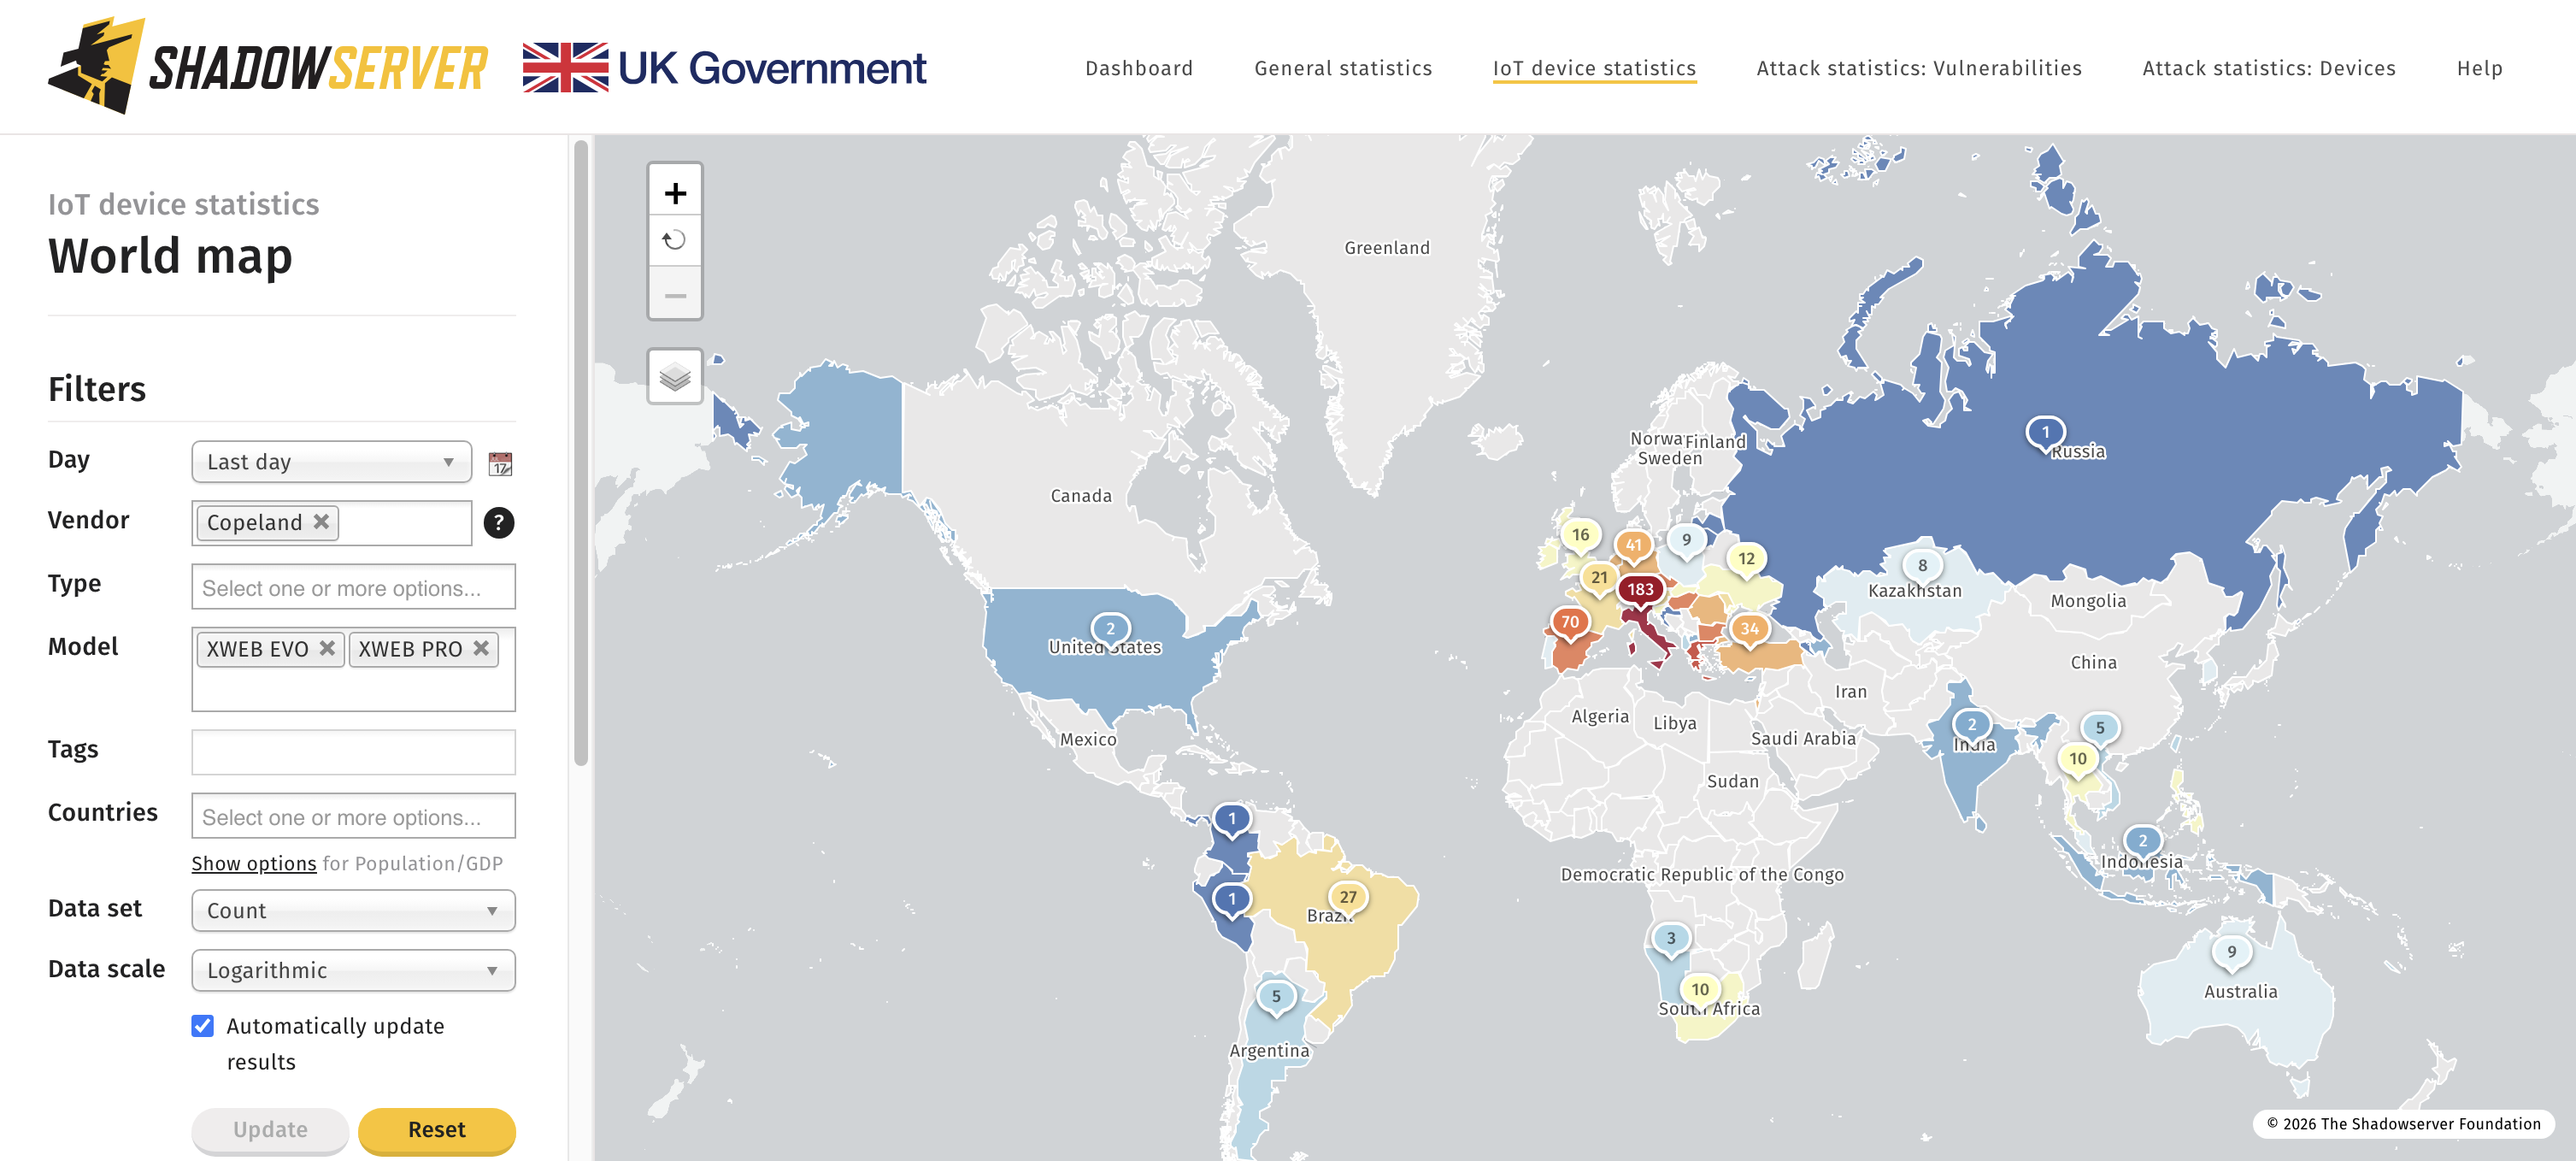
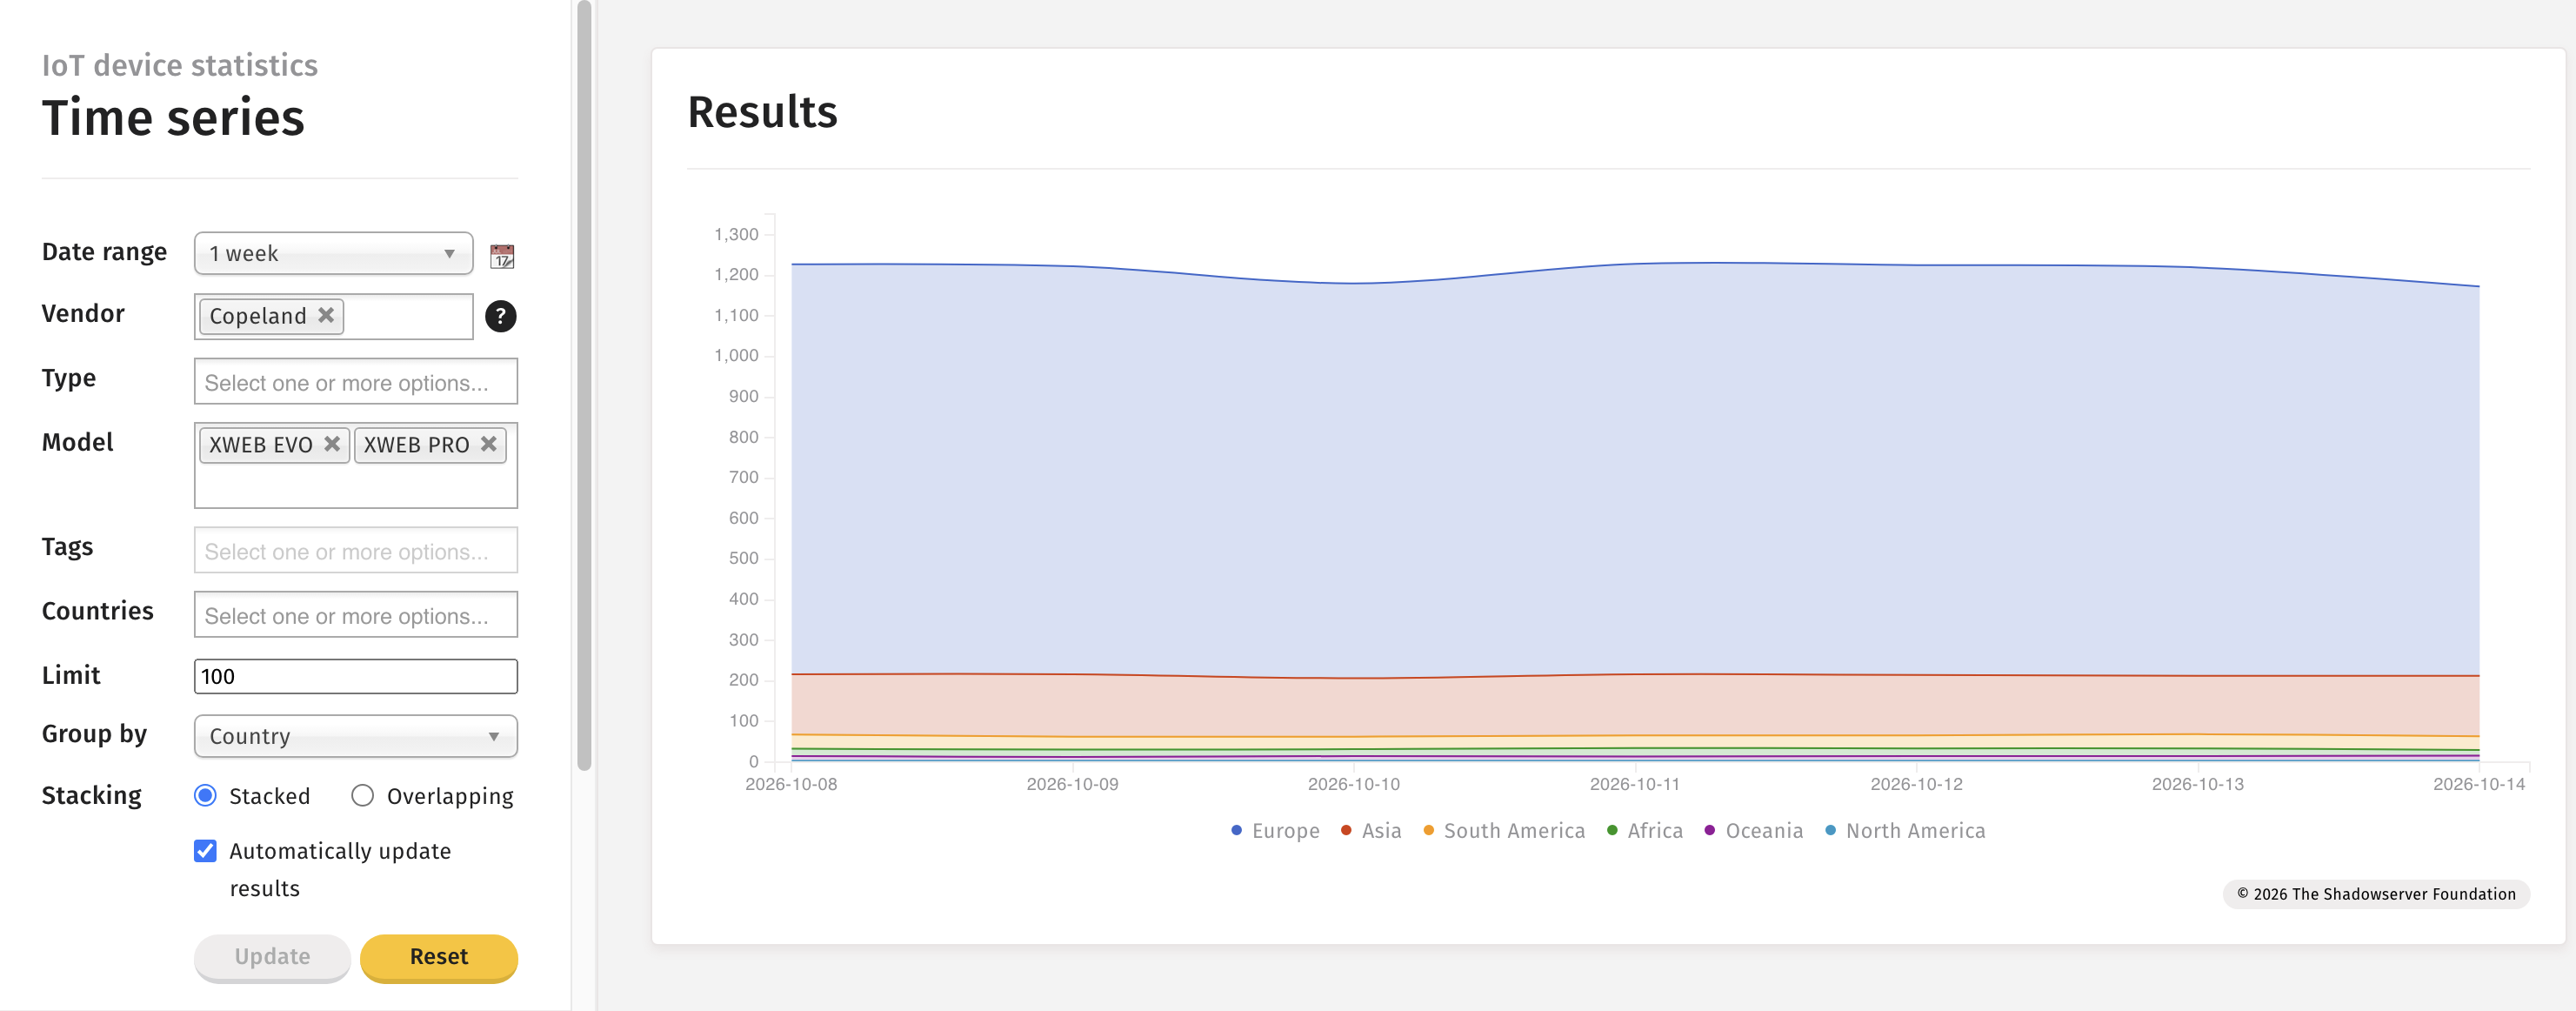
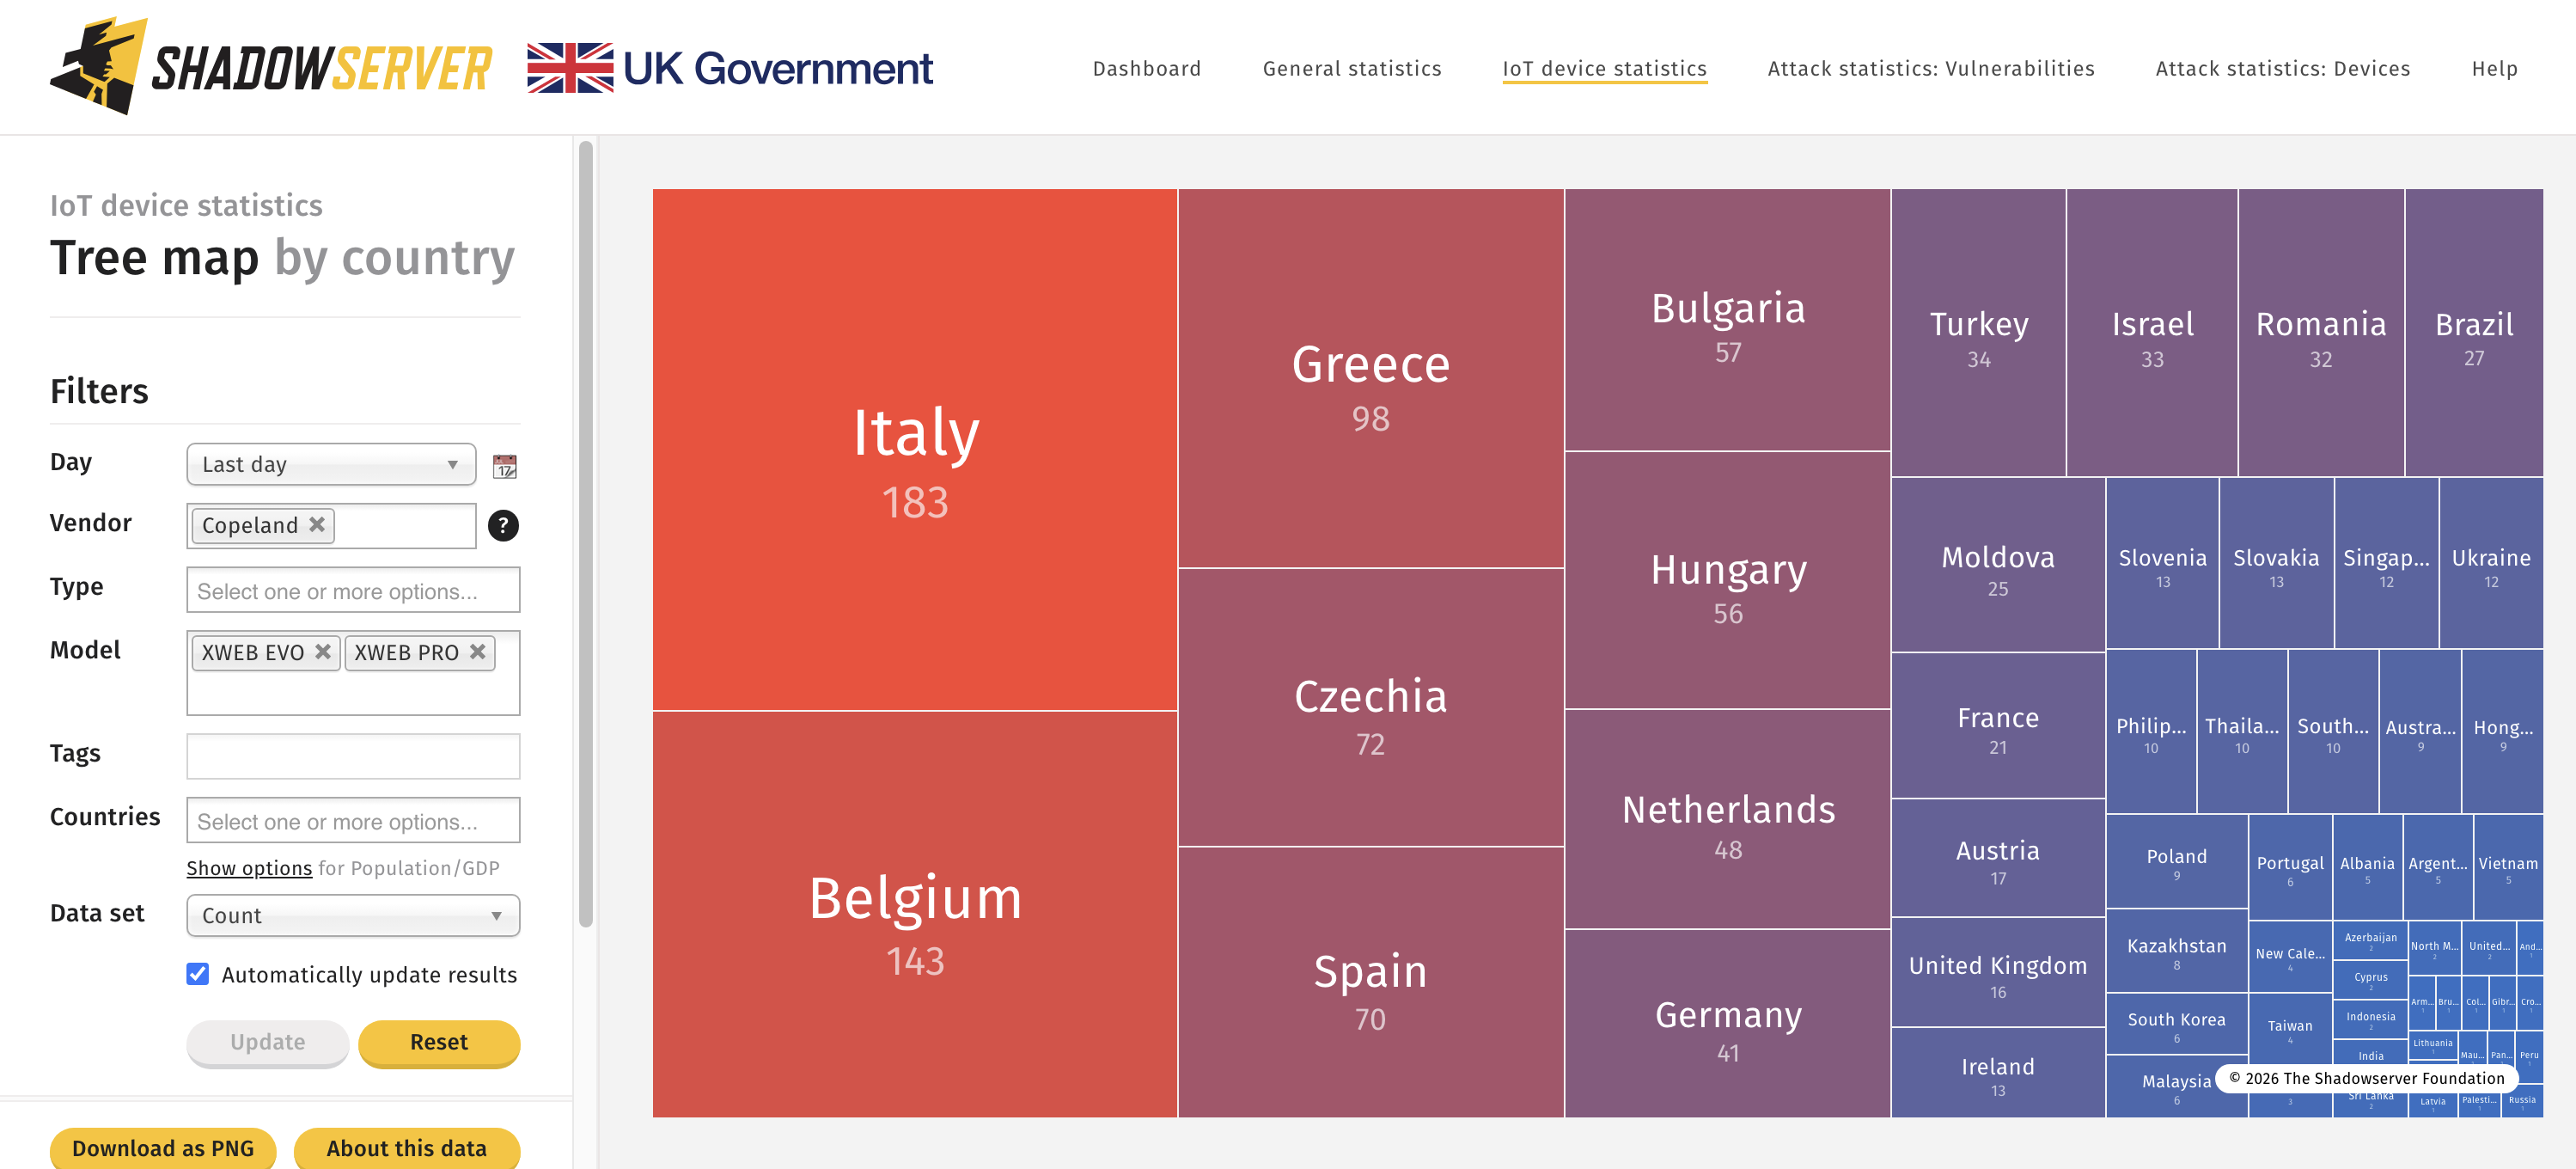
En España no hay aviso sobre estos 14 fallos a la hora de publicar esta noticia. El último de INCIBE-CERT sobre el producto es el aviso de febrero de 2026 sobre los 23 fallos de XWEB PRO que publicó Claroty Team82 y que CISA recogió en el aviso ICSA-26-057-10, con parche en la versión 1.13. Ese aviso no alcanza al EVO, y VulnCheck explica por qué asignó identificadores separados: el fabricante presenta el PRO como evolución del EVO y los dos comparten el middleware en Lua, pero el firmware del PRO va cifrado con OpenSSL y una clave que no es pública, así que ningún fallo podía declararse duplicado sobre un código que no se puede leer. Tampoco hemos encontrado aviso del CCN-CERT.
Desconectar el XWEB EVO hoy, cazar xwconsole.cgi en los logs y planificar el paso a XWEB PRO
Lobstein lo deja en una frase para quien todavía opera uno: «treat it as a device that must never touch the public internet» (trátalo como un dispositivo que nunca debe tocar la internet pública). Antes de la lista, una comprobación. La llamada a sysinfo.lua que explota el atacante sirve también para saber, desde fuera de la red de la tienda, si el panel responde y qué firmware lleva:
curl -s -m 10 http://IP_PUBLICA/cgi-bin/sysinfo.lua | grep -o '"release":"[^"]*"'Si devuelve una cadena con 5.x.x.STANDARD, el equipo está a la vista y entrega la MAC a quien la pida. Con eso y los avisos de Copeland, CERT-FR y CISA sobre la mesa, este es el orden de trabajo para quien opera cámaras de frío, supermercados, hospitales o transporte refrigerado en España:
- Saca hoy de internet cualquier XWEB EVO, lleve la versión que lleve, incluidos los que cuelgan de un módem 4G del instalador y no aparecen en las IP públicas de la empresa. Es la primera medida del boletín de Copeland, de CERT-FR y de las recomendaciones de seguridad en IoT que llevamos años repitiendo.
- Devuelve el acceso del frigorista por una VPN o una APN privada con MFA. Una lista blanca de IP en el firewall vale como paso intermedio, no como destino, porque el código del día no cambia por filtrar el origen.
- Da por comprometido cualquier EVO de la rama antigua que haya respondido desde internet, porque CVE-2026-124010 deja root con un GET sin dejar rastro en la aplicación. Restáuralo, reconfigura consignas, calendarios de deshielo, alarmas y usuarios, y guarda una copia de la configuración conocida.
- Si el equipo lleva 5.8.8, no lo consideres protegido. La actualización elimina las inyecciones de la rama antigua, pero la cadena de la MAC y la fecha sigue entera. Comprueba que SSH está parado y que ningún usuario nuevo apareció en la lista de operadores.
- Busca en los registros del firewall o del proxy inverso las dos direcciones IP de la tabla y cualquier petición a xwconsole.cgi, config.lua o sysinfo.lua que no venga del rango del instalador. Si el panel respondía por un puerto no estándar, revisa también ese puerto.
- Planifica el cambio a XWEB PRO con firmware 1.13 o posterior, el modelo que Copeland señala como sustituto y el único de la familia con aviso de CISA y parche.
- Notifica cualquier manipulación de consignas: las empresas a INCIBE-CERT y el sector público al CCN-CERT. Una cadena de distribución o un hospital de cierto tamaño está dentro de NIS2 y el incidente es notificable.
Para el punto cinco, un filtro sobre un log de acceso en formato combinado de Apache o nginx aísla lo que importa:
grep -E 'xwconsole\.cgi\?sh=|config\.lua|sysinfo\.lua|202\.61\.138\.117|177\.4\.12\.11' /var/log/nginx/access.log | grep -v '^10\.20\.'El rango 10.20.0.0/16 es el de la red del instalador y hay que sustituirlo por el propio. Un GET a xwconsole.cgi con el parámetro sh desde cualquier otra dirección es un intento de ejecución como root, y la fecha de ese registro marca el momento desde el que hay que revisar consignas y usuarios.
Lo que Copeland dijo a CyberScoop y lo que su PSIRT contestó a VulnCheck, con la lectura del blog
Copeland confirmó a CyberScoop el 13 de noviembre que ciertas soluciones de monitorización XWEB están afectadas y pidió a los clientes mantener los equipos fuera de la internet pública y con el software y el firmware en el nivel más reciente disponible, según la crónica del medio, que añade que la empresa se ha puesto en contacto con los clientes para reforzar las guías de parcheo ya enviadas. CyberScoop escribe que los fallos ahora tienen parches disponibles. El boletín de marzo de Copeland y el informe de VulnCheck dicen lo contrario para el EVO: «no fixes after 16 March 2026» (ningún arreglo después del 16 de marzo de 2026). Las dos cosas se reconcilian solo si por parche se entiende la reescritura de 2021, que cerró nueve fallos hace cinco años en una rama que, según VulnCheck, sigue siendo la mayor parte de la flota expuesta, y deja los otros cinco en la última versión para siempre.
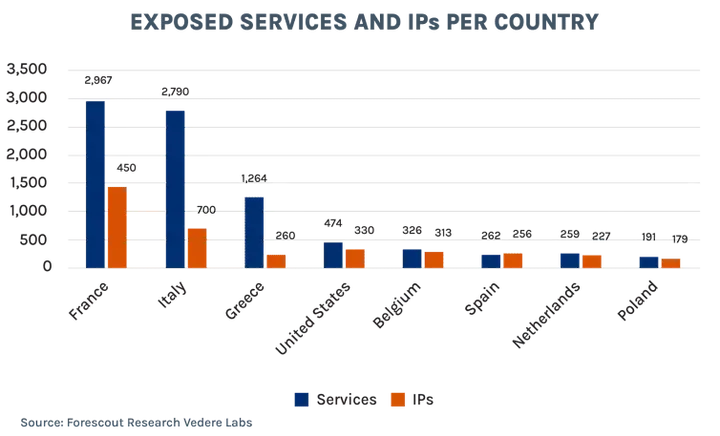
El gráfico de Forescout del 22 de octubre pone el EVO en contexto: 7.075 servicios Copeland y Dixell XWEB expuestos en todo el mundo, más que cualquier otro producto de refrigeración, y España con 262 servicios y 256 direcciones IP sumando todas las familias. Entre Censys, ONYPHE, Shodan, Forescout y Shadowserver no hay dos cifras iguales porque cada uno cuenta cosas distintas, servicios, hosts o direcciones, y ninguno distingue de forma fiable el EVO del PRO. Lo que todas comparten es que España está entre los diez países con más supervisores de frío a la vista y que ninguna de las dos oleadas de ataques movió la línea española.
A nuestro juicio, la decisión más reveladora de esta historia es la del 10 de noviembre. VulnCheck entregó 14 hallazgos el 17 de octubre, cinco días después de que CERT-FR nombrara al producto, y el PSIRT de Copeland respondió tres semanas después citando el fin de soporte y dejando en manos del investigador la comparación con los fallos del PRO. Es la respuesta legal de un fabricante que cerró las ventas del EVO en 2023 y publicó un boletín en marzo. También es la respuesta que deja en el aire a un centenar de instalaciones españolas y a casi dos mil en el mundo, cuyos dueños no leen boletines de producto y descubrieron la existencia del fin de soporte, si lo descubrieron, cuando un supermercado belga amaneció a 15 grados. Ya vimos el 13 de noviembre que un certificado IEC 62443 no evitaba 839 llamadas a strcpy en el competidor, y aquí ni siquiera hay certificado que discutir: hay un intérprete Lua con setuid root y una contraseña escrita en el código.
El Cyber Resilience Act obligará a dar soporte durante la vida útil esperada del producto a partir del 11 de diciembre de 2027 y no alcanza a lo ya instalado. Hasta entonces, el único actor que puede cerrar la puerta de un XWEB EVO es quien paga la factura del frigorista, y la factura de no hacerlo ya tiene precio en siete países. A las 13:00 UTC del 16 de noviembre, con esta noticia en redacción, ningún organismo español había publicado una línea sobre estos 14 CVE y las 104 unidades que ONYPHE sitúa en España seguían en el censo.
No hay comentarios todavía