
Cualquier organización que dependa de sistemas de refrigeración y monitorización «should assume it could be a target» (debería asumir que puede ser un objetivo). Con esa frase de Chris Butera, director ejecutivo adjunto interino de ciberseguridad de CISA, cinco agencias de Estados Unidos publicaron el 5 de noviembre de 2026 una hoja de medidas para controladores de refrigeración y cadena de frío. Llega cuatro semanas después del primer deshielo forzado en los supermercados franceses y tres días después de que un prestatario del Établissement français du sang (EFS) viera cómo alguien subía desde fuera los umbrales de temperatura de las cámaras de plasma de tres de sus centros. Ese mismo 5 de noviembre, Censys contaba 3.124 controladores Copeland XWEB y Danfoss StoreView todavía al alcance de cualquiera en internet, 157 de ellos en España.
- Hecho: CISA, FBI, HHS, USDA y DOT publicaron el 5 de noviembre de 2026 una hoja TLP:CLEAR con ocho mitigaciones para controladores de refrigeración y cadena de frío, sin nombrar fabricantes, CVE ni países.
- Afectados: supermercados, almacenes frigoríficos, sanidad, química y transporte refrigerado. El EFS confirmó el 3 de noviembre anomalías en las cámaras de plasma de tres centros, sin pérdida de producto.
- Exposición: Censys contaba el 5 de noviembre 3.124 controladores Copeland XWEB y Danfoss StoreView accesibles desde internet, un 53 % menos que el 9 de octubre, con 157 XWEB en España.
- Acción urgente: sacar los paneles de internet, segmentarlos en una VLAN de OT, cambiar las contraseñas de fábrica y vigilar la temperatura con un sistema independiente del instalador.
Lo que CISA, el FBI, HHS, USDA y DOT confirman y lo que su hoja de medidas no nombra
La hoja se titula US Government Partners Urge Hardening Industrial Refrigeration and Cold Chain Monitoring Systems, va marcada TLP:CLEAR y la firman CISA, el FBI, el Departamento de Salud (HHS), el de Agricultura (USDA) y el de Transporte (DOT). Son tres páginas, generadas según los metadatos del PDF a las 21:32 UTC del 4 de noviembre y publicadas al día siguiente en la página de recursos de CISA. Las agencias dicen tener constancia de actividad maliciosa contra controladores electrónicos de temperatura y controladores de refrigeración comercial en supermercados y almacenes frigoríficos, y describen tres vías de entrada: saltos de autenticación, inyección de código y configuraciones débiles. El efecto buscado es forzar «continuous heating and defrost cycles» (ciclos continuos de calentamiento y deshielo), con pérdida de inventario, riesgo de incendio, acortamiento de la vida útil del equipo y, si el producto se consume después de un almacenamiento inseguro, daño indirecto al consumidor. El documento añade un segundo efecto que en Europa se había contado poco, la pérdida de visibilidad de la temperatura real, que las agencias llaman «denial-of-view condition» (condición de denegación de visión).
Malicious cyber actors are targeting industrial refrigeration & cold chain monitoring systems. Our joint Fact Sheet with federal partners outlines key steps orgs can take to reduce risks to inventory, equipment, and operations. Read more 👉 https://t.co/K5HofsazmU pic.twitter.com/Det07rTWsz
— Cybersecurity and Infrastructure Security Agency (@CISAgov) November 5, 2026
CISA lo anunció en X el 5 de noviembre con el gráfico de portada de la hoja. Lo que el aviso no trae es tan revelador como lo que trae. No nombra ningún fabricante ni modelo, no cita ningún CVE, no menciona Europa ni ningún país y no atribuye la actividad a nadie. Tampoco dice que haya víctimas en Estados Unidos, aunque habla de actividad «globally» (a escala global) y dirige el texto a los sectores sanitario, químico, de alimentación y agricultura y de transporte, incluido el transporte refrigerado. Es la primera vez que una agencia amplía el perímetro más allá del supermercado: hospitales, laboratorios, plantas químicas y camiones frigoríficos usan los mismos controladores y los mismos instaladores.
Tres centros del EFS, un prestatario y plasma que no se perdió
El EFS, el servicio público de sangre francés, confirmó el 3 de noviembre que el día 2 uno de sus proveedores de equipos frigoríficos sufrió un incidente de ciberseguridad y que las instalaciones de supervisión y control de las cámaras frías de tres de sus centros regionales registraron anomalías, con los umbrales de temperatura y de deshielo modificados a distancia hasta valores muy altos. En esas cámaras se conservan bolsas de plasma para transfusión y para fraccionamiento farmacéutico. Según el comunicado, «Aucun impact sanitaire n'a été identifié et aucune perte de produits sanguins n'est à déclarer» (no se ha identificado ningún impacto sanitario ni hay que declarar ninguna pérdida de productos sanguíneos). Los sistemas de vigilancia y alarma del EFS, independientes de los del proveedor, detectaron el cambio y los equipos trasladaron parte del producto a otras instalaciones. Sophie Le Cam, directora general adjunta del EFS, dijo en RTL que la organización «pu réagir extrêmement rapidement» (pudo reaccionar extremadamente rápido).
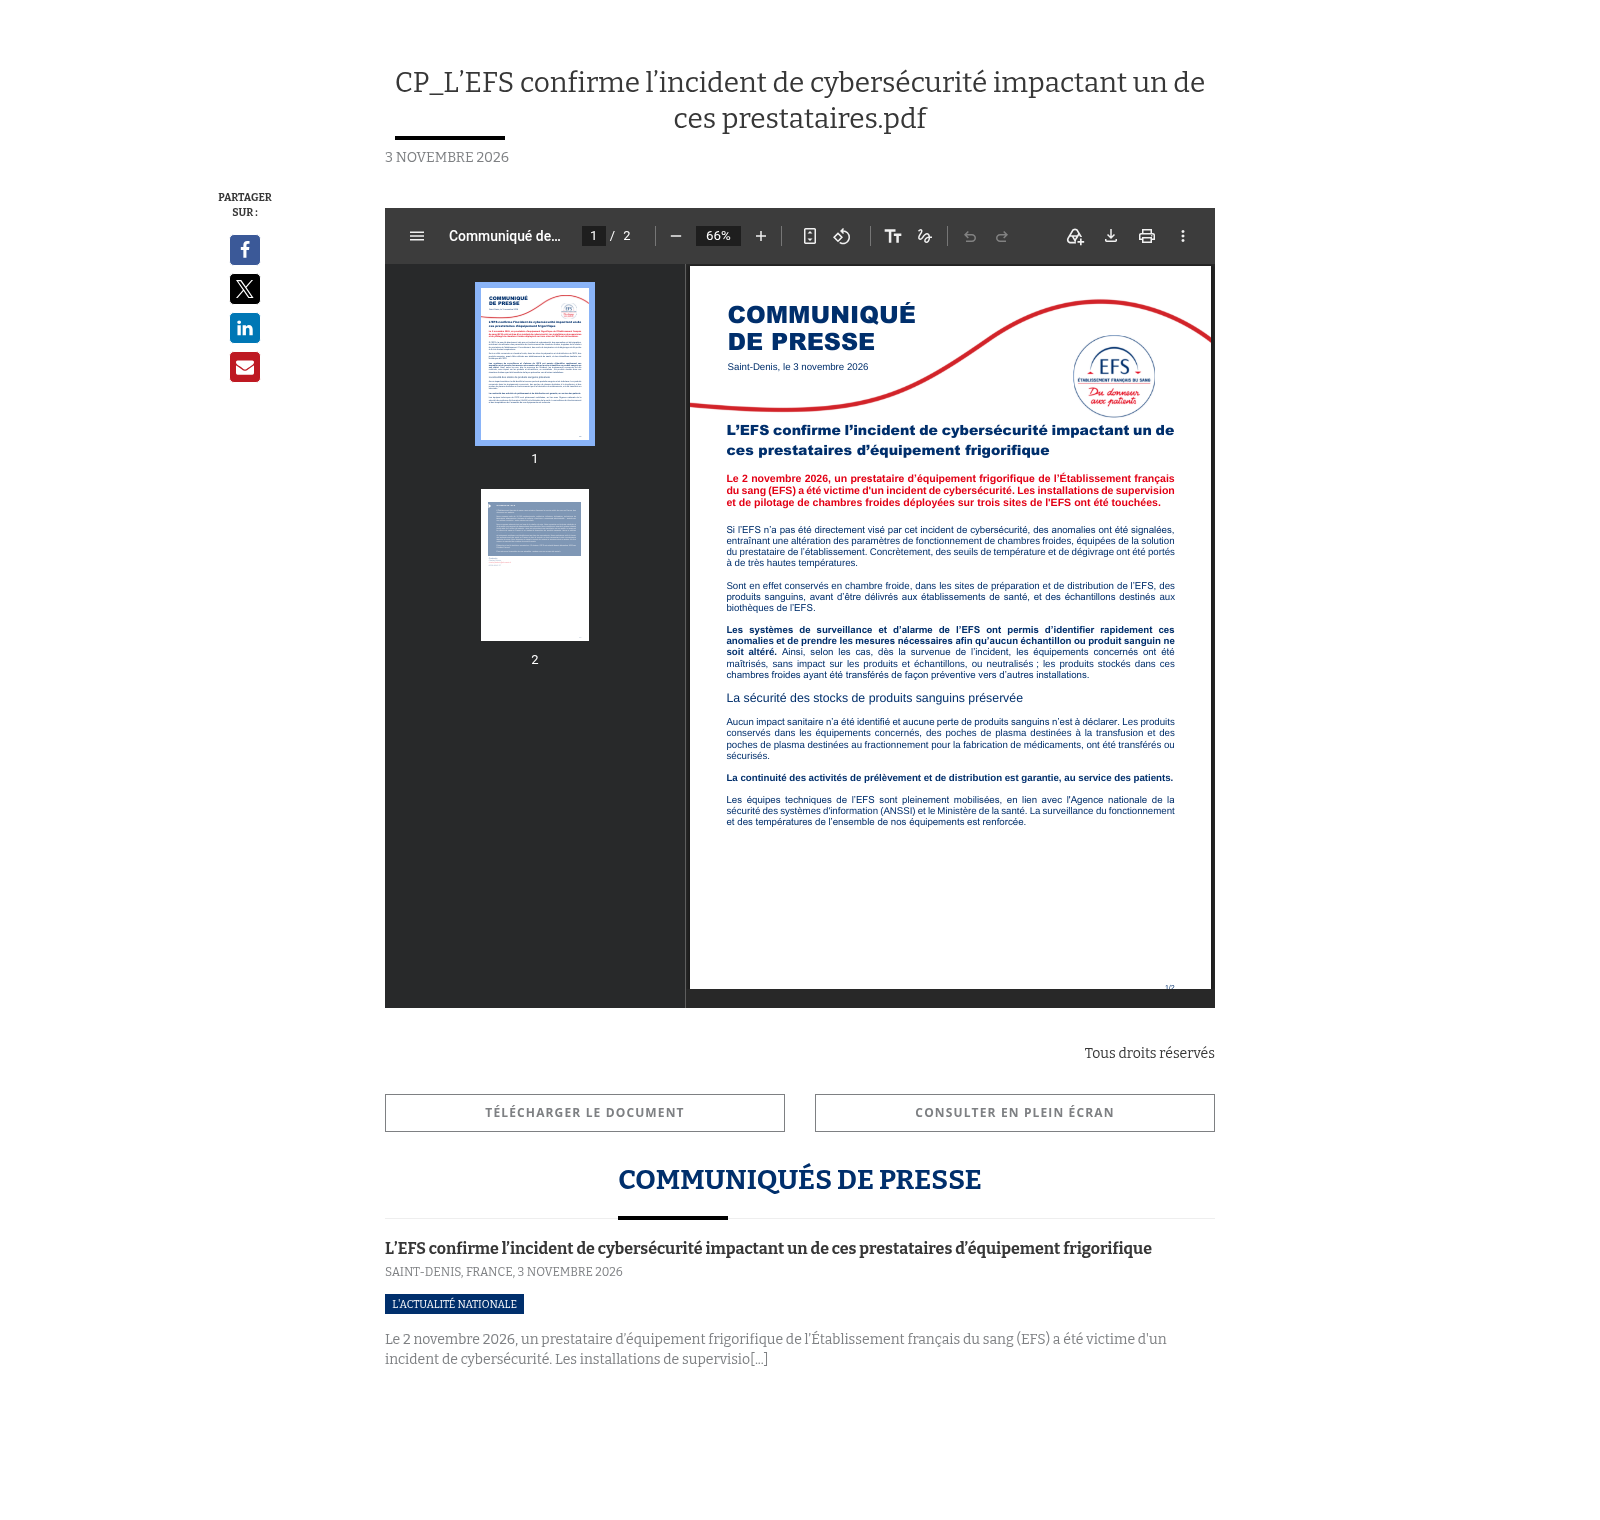
El comunicado, fechado en Saint-Denis, distingue entre los centros de preparación y distribución, donde se guardan productos sanguíneos antes de entregarlos a los hospitales, y las muestras destinadas a las biotecas del EFS. El EFS no ha nombrado al proveedor. Varios medios franceses, citando a Le Canard enchaîné, señalan a Coolworld, un alquilador europeo de equipos frigoríficos, que el 4 de noviembre reconoció un incidente en un software de monitorización remota que afectó a un número limitado de sus unidades y lo atribuyó a un componente de un tercero fuera de su control, sin mencionar al EFS. El gabinete de la ministra de Sanidad, Stéphanie Rist, indicó que las investigaciones técnicas siguen abiertas para precisar el modo operativo, el número total de equipos afectados y el calendario de vuelta al servicio, y el EFS trabaja con la ANSSI. Ninguna autoridad ha vinculado públicamente este incidente con la segunda oleada que esa misma madrugada del 2 de noviembre descongeló supermercados en siete países, aunque la fecha, el mecanismo y el tipo de equipo coinciden.
De 6.695 a 3.124 controladores expuestos: lo que Censys mide y los 157 XWEB de España
Censys publicó el 5 de noviembre su informe de situación sobre las dos familias de producto que cita la alerta CERTFR-2026-ALE-012 del CERT francés. Entre el 9 de octubre y el 5 de noviembre, los equipos accesibles desde internet pasaron de 6.695 a 3.124, un 53 % menos. Los Danfoss StoreView cayeron un 76 %, de 3.004 a 708, y los supervisores Copeland y Dixell XWEB un 35 %, de 3.708 a 2.420. La caída tiene dos escalones y el gráfico los marca con líneas de puntos: uno entre el 13 y el 15 de octubre, casi todo en Francia, y otro a partir del 2 de noviembre, repartido entre 32 países para Danfoss (un 30 % menos) y 36 para Copeland (un 29 % menos).
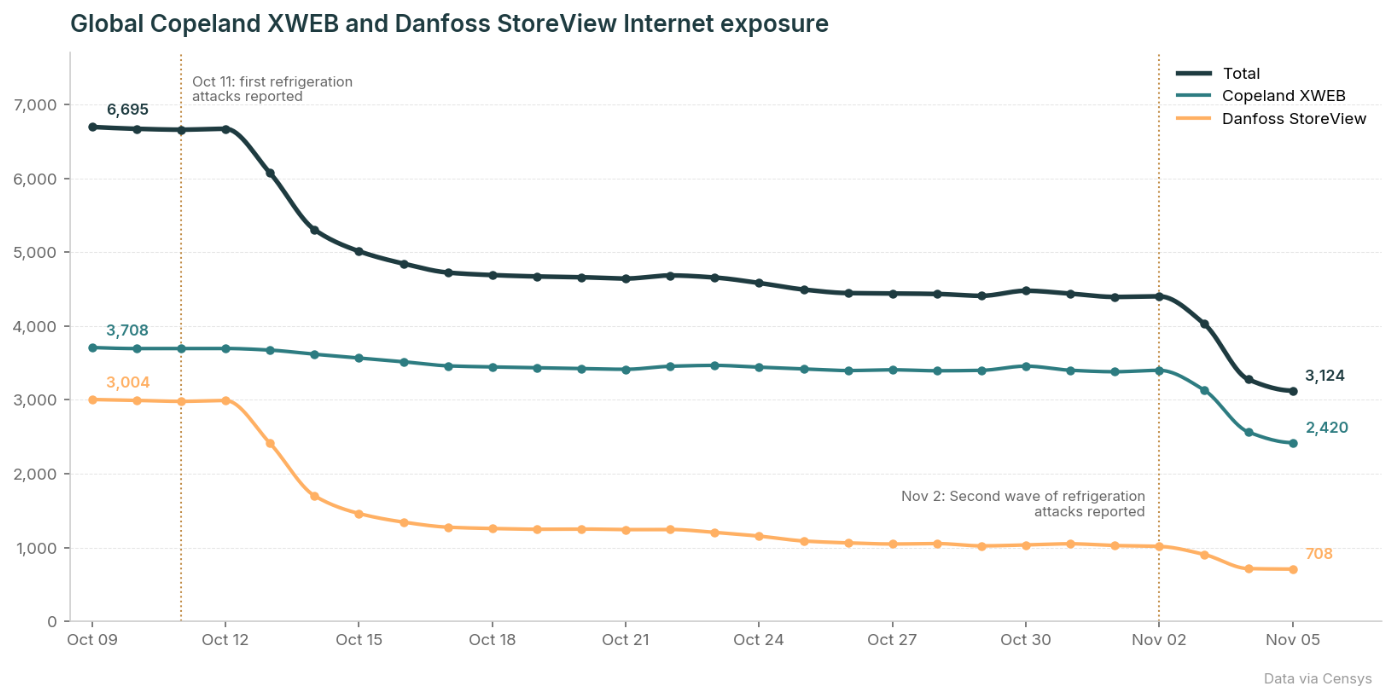
La serie global de Censys muestra que Copeland XWEB apenas se movió durante tres semanas y solo empezó a bajar cuando la segunda oleada llegó a Bélgica, Países Bajos y Suecia. En Francia, los Danfoss pasaron de 1.841 a 497 entre el 13 y el 15 de octubre y a 209 el 5 de noviembre. Bélgica queda en 61, Polonia en 42, Países Bajos en 38 y Portugal en 17.
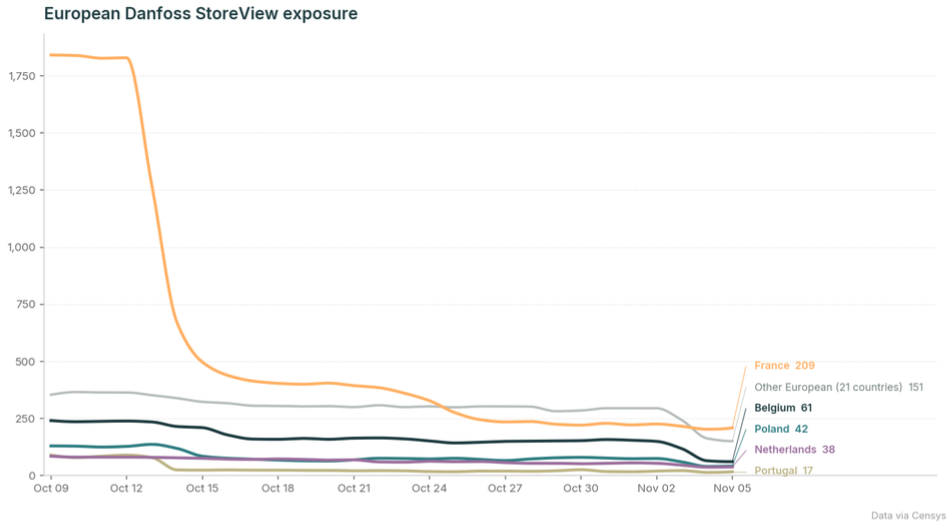
El reparto por países de Danfoss StoreView confirma que Francia sigue encabezando la exposición europea después de perder el 89 % de sus hosts. El gráfico de Copeland XWEB es el que interesa a este lado de los Pirineos. Italia lidera con 366 equipos, Grecia tiene 209 y España aparece en tercer lugar con 157, por delante de la República Checa (152) y de Bélgica (67). La línea española se mantiene casi plana desde el 9 de octubre, de modo que las dos oleadas y los avisos de octubre no han movido el parque de supervisores XWEB conectados a internet en España, mientras Bélgica retiraba dos tercios de los suyos en tres días.
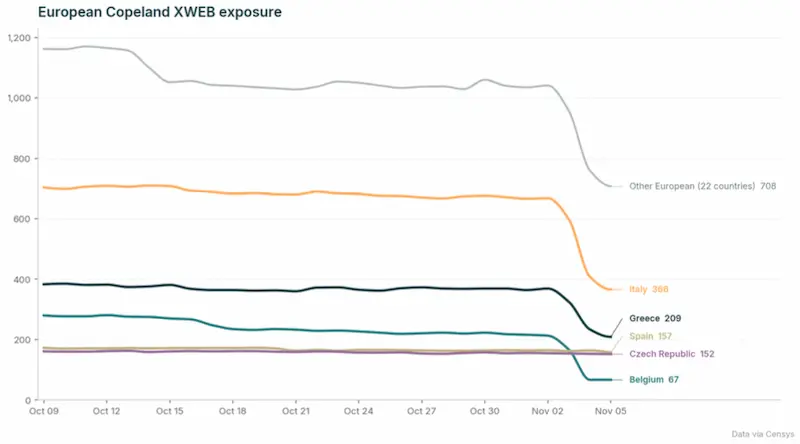
Esas 157 unidades se suman a los 63 paneles StoreView que Censys contaba en España el 11 de octubre, de los que 58 seguían a la vista el día 14. Censys no da una cifra española nueva de StoreView en este informe ni en el del 2 de noviembre, cuyo cuadro por países se detiene en Francia (220), Bélgica (138), Países Bajos (51) y Suecia (50). Sobre el porqué de la caída, la empresa es prudente: «The data does not show why the controllers went offline» (los datos no muestran por qué los controladores se desconectaron). Que un equipo desaparezca del escáner es compatible con que el instalador lo haya puesto detrás de una VPN y con que el dueño haya tirado del cable, y la medición no distingue entre las dos cosas. Para localizar los propios sirve la consulta host.services.endpoints.http.html_title con el nombre del panel, igual que explicamos en nuestra guía para comprobar dispositivos IoT.
Bruselas, Europol y doce CSIRT nacionales: la respuesta europea del 4 de noviembre
Un día antes que Washington, el 4 de noviembre, la Comisión Europea (DG CNECT), ENISA, el Centro Europeo de Ciberdelincuencia de Europol (EC3), la red de CSIRT nacionales y EU-CyCLONe publicaron una declaración conjunta en la que reconocen incidentes en varios Estados miembros desde el 11 de octubre y una nueva oleada el 1 y 2 de noviembre, y en la que, en sus propias palabras, «advise organisations to take immediate action to mitigate exposure in the affected systems» (aconsejan a las organizaciones actuar de inmediato para mitigar la exposición de los sistemas afectados). La declaración no trae medidas técnicas propias y remite a los avisos nacionales, que la red de CSIRT reúne desde el 3 de noviembre en el documento CNW-2026-05: doce avisos de Austria, Bélgica, Alemania, España, Finlandia, Francia, Grecia, Croacia, Irlanda, Italia, Países Bajos y Suecia. El español es la bitácora de INCIBE-CERT del 20 de octubre sobre el caso francés. El CCN-CERT figura en la lista sin aviso enlazado, y a 6 de noviembre no hemos encontrado ninguno nuevo de ninguno de los dos organismos tras la segunda oleada.
Fecha y hora | Hecho |
|---|---|
Noche del 11 al 12 de octubre de 2026 | Deshielo forzado en unos 700 supermercados franceses y alerta CERTFR-2026-ALE-012 del CERT-FR el día 12 |
Madrugada del 2 de noviembre de 2026 | Segunda oleada en siete países europeos e incidente en el proveedor frigorífico del EFS |
3 de noviembre de 2026 | El EFS confirma el incidente en tres centros y la red de CSIRT de la UE publica el documento CNW-2026-05 |
4 de noviembre de 2026 | Declaración conjunta de la Comisión, ENISA, Europol, la red de CSIRT y EU-CyCLONe, y comunicado de Coolworld |
5 de noviembre de 2026 | CISA, FBI, HHS, USDA y DOT publican la hoja de medidas y Censys, su informe de situación |
La declaración europea sí recuerda dos fechas que a los fabricantes les afectan ya. Desde el 11 de septiembre de 2026, el Cyber Resilience Act (CRA) obliga a notificar en su plataforma única los incidentes severos y las vulnerabilidades explotadas, y sus requisitos de seguridad desde el diseño y de soporte durante la vida del producto se aplican a partir del 11 de diciembre de 2027. Las entidades dentro de NIS2, entre ellas la distribución alimentaria de cierto tamaño y los centros sanitarios, deben gestionar el riesgo de sus sistemas y notificar los incidentes significativos a su CSIRT nacional, el mismo marco que describimos al hablar de resiliencia digital.
Ocho medidas del aviso convertidas en lista de trabajo para el frío industrial en España
La hoja de CISA ordena sus mitigaciones con las referencias de los Cross-Sector Cybersecurity Performance Goals (CPG) de CISA y NIST, y la primera es la misma que repiten CERT-FR, NCSC-NL e INCIBE-CERT desde octubre. Para entender qué cierra una actualización y qué no, el canal Low Level explicó el 19 de octubre, en inglés y en unos once minutos, cómo un código de acceso derivado de la fecha y una inyección de comandos dan root en un Danfoss AK-SM 800A, los fallos que Claroty publicó en 2025 y que ninguna autoridad ha vinculado todavía con los ataques:
Con eso delante, este es el orden de trabajo que sale de la hoja, adaptado a quien opera cámaras frigoríficas, supermercados, hospitales o transporte refrigerado en España:
- Saca hoy de internet cualquier panel de controlador (CPG 3.S). Si el frigorista necesita acceso remoto, que entre por una VPN o un dispositivo de borde actualizado, nunca por un puerto abierto en el router de la tienda. El modelo Zero Trust es la referencia, y filtrar por IP de origen del instalador vale como paso intermedio (CPG 3.H), no como destino.
- Mueve los controladores a una VLAN de OT separada de la red de negocio (CPG 3.I), como ya tocaba con los Node-RED expuestos de Siemens.
- Cambia todas las contraseñas por defecto (CPG 3.A), aplica una política de contraseñas (3.B) y exige MFA resistente al phishing donde el producto lo permita (3.F). En un AK-SM 800A, activa el modo Strict y comprueba que ningún usuario conserva la credencial de fábrica.
- Actualiza el firmware y abre un proceso de ciclo de vida para identificar, retirar y sustituir los equipos fuera de soporte (CPG 2.A y 2.B). CISA remite a sus directivas BOD 26-02, sobre dispositivos de borde sin soporte, y a la BOD 26-04, sobre priorización de parches. Los AK-SM 800 y AK-SC 355 de Danfoss no tienen parche, así que entran en la lista de sustitución.
- Define límites razonables de consigna en los equipos aguas abajo del controlador y configura alertas por desviación. En el EFS fue esta medida, con un sistema de vigilancia independiente del proveedor, la que evitó perder el plasma.
- Mantén copias de seguridad de la configuración fuera de línea y probadas (CPG 3.O), para devolver consignas, calendarios de deshielo y usuarios tras un restablecimiento.
- Activa los registros (CPG 3.Q) y revísalos. Donde el controlador no ofrezca logs útiles, captura el tráfico de red de la VLAN de frío, como pide la propia hoja.
- Notifica. En España, las empresas a INCIBE-CERT y el sector público al CCN-CERT. La hoja de CISA pide a las organizaciones estadounidenses fecha, hora, lugar, tipo de actividad y equipo afectado, un guion que vale igual aquí.
Para el punto siete, una captura continua en el puerto espejo de la VLAN de frío que guarde solo las peticiones web que no vengan del rango del instalador permite reconstruir después quién cambió una consigna:
tcpdump -ni eth1 'tcp dst port 80 and not src net 10.20.0.0/16' -G 86400 -w /var/log/frio/http-%Y-%m-%d.pcapEl rango 10.20.0.0/16 es el de la red del instalador y hay que sustituirlo por el propio. Un POST a cualquier endpoint de configuración del panel desde fuera de ese rango es lo primero que hay que buscar la mañana siguiente a una alarma de temperatura.
Comisarías militares, hacktivistas y una factura que nadie ha atribuido
El aviso estadounidense no atribuye nada, y las agencias europeas tampoco. Nextgov, que publicó la noticia del aviso el 5 de noviembre, recuerda en su crónica que desde finales de agosto han fallado los congeladores de unas seis comisarías militares de Estados Unidos, que el Pentágono trata los casos como posibles ciberataques y que funcionarios estadounidenses sospechan de operadores vinculados a Irán, una sospecha que ningún documento oficial recoge. En Europa, grupos hacktivistas prorrusos como NoName057(16) y Z-Pentest Alliance han reivindicado el acceso a equipos Danfoss, y ninguna autoridad ha confirmado que estén detrás de los supermercados ni del EFS. La portavoz del centro belga de ciberseguridad ya dijo el 2 de noviembre que quizá nunca sea posible identificar a los autores.
Lo que sí cambia con la hoja de CISA es el mapa de quién debe sentirse aludido. Hasta ahora, los avisos europeos se dirigían a la distribución comercial. El documento estadounidense nombra la sanidad, la química y el transporte refrigerado, y el caso del EFS demuestra que el salto ya se ha producido: un prestatario con software de monitorización remota, tres centros de un servicio público de sangre y plasma en juego. A nuestro juicio, la medida que marca la diferencia es la suma de la quinta y la séptima, un registro de temperaturas que no dependa del mismo proveedor que gestiona el controlador. El EFS lo tenía y no perdió nada. Los supermercados belgas del 2 de noviembre, por lo que contaron sus gerentes, se enteraron cuando los arcones ya estaban a 15 grados.
Las 157 unidades XWEB que Censys ve en España son instalaciones que llevan cuatro semanas de avisos y dos oleadas sin cambiar de estado. El CRA no obligará a los fabricantes a dar soporte durante la vida útil del producto hasta el 11 de diciembre de 2027, y la hoja de CISA cita como guía la directiva BOD 26-02, que solo vincula a las agencias federales de Estados Unidos. Entre esas dos fechas y esos dos textos queda, hoy, un parque de supervisores de frío español que responde desde internet a quien pregunte.
No hay comentarios todavía