
A la una de la madrugada del lunes 2 de noviembre de 2026, Sabcobel, la instaladora que mantiene los frigoríficos de Delhaize en Bélgica, empezó a movilizar técnicos porque los evaporadores de sus clientes se habían puesto solos en modo deshielo. Al amanecer, más de 40 tiendas de Delhaize, 15 de Carrefour, 13 SuperValu en Irlanda, al menos 17 negocios en Países Bajos y comercios de Suecia, Estonia, Luxemburgo y Finlandia tiraban género porque alguien había vuelto a manipular controladores de refrigeración Danfoss y Copeland expuestos a internet, tres semanas después del ataque que dejó sin frío a unos 700 supermercados franceses.
- Hecho: en la madrugada del 2 de noviembre de 2026, controladores de refrigeración expuestos a internet fueron puestos en modo deshielo en siete países europeos, tres semanas después del ataque a unos 700 supermercados franceses.
- Afectados: más de 40 Delhaize, 15 Carrefour, unos cinco Spar y entre 10 y 15 Intermarché en Bélgica, 13 SuperValu en Irlanda, al menos 17 negocios en Países Bajos y tiendas de ICA y Coop en Suecia, Selver en Estonia, Delhaize en Luxemburgo y K Group en Finlandia.
- Estado del parche: los AK-SM 800 y AK-SC 355 de Danfoss están fuera de soporte y no tienen arreglo, y los AK-SM 800A se corrigen con R4.3.1, pero el 78 % de los 63 paneles expuestos en España seguía por debajo de esa versión el 11 de octubre.
- Acción urgente: sacar los controladores de internet hoy, darlos por comprometidos si tenían la contraseña por defecto, reconfigurarlos y devolver el acceso al instalador solo por VPN.
Delhaize, Carrefour, ICA y SuperValu: lo confirmado por las cadenas y lo que ninguna autoridad ha atribuido
Bélgica concentra el grueso. Delhaize reconoció a primera hora un incidente informático en los sistemas de refrigeración de varias decenas de tiendas, con el aviso interno lanzado hacia las cuatro de la madrugada según VRT NWS. Carrefour Bélgica cifró el daño en 15 de sus 700 tiendas, ninguna un hipermercado, y su portavoz Mich Vergauwen fue el más claro con Euronews: «It's a cyberattack, there is no other reason» (es un ciberataque, no hay otra razón). Colruyt Group contó unos cinco Spar independientes, Intermarché habló de averías en entre 10 y 15 tiendas de Valonia y Bruselas, IKEA confirmó su tienda de Mons y la cadena de carnicerías De Laet & Van Haver vio desde las tres de la madrugada cómo alguien tocaba desde fuera los parámetros de sus cámaras. El ministro del Interior, Bernard Quintin, descartó problemas de abastecimiento porque los centros de distribución no se vieron afectados, y la Fiscalía federal abrió una investigación penal el mismo lunes.
Las pérdidas aún se cuentan tienda a tienda. El gerente del Proxy Delhaize de Hoepertingen calculó ante VRT al menos 60.000 euros de comida tirada en un solo establecimiento, con congeladores que pasaron de 22 grados bajo cero a 15 sobre cero.
I've confirmed with folks the impacted freezers in the countries impacted today are all mgmt interface facing internet, same issue and vuln as last time.
Many of the freezers are end of life and have no patch available, they've just been left online to quite literally rot.

Kevin Beaumont, investigador independiente, publicó en Mastodon a las 13:37 UTC que había confirmado con las partes afectadas que todos los congeladores atacados hoy tienen la interfaz de gestión abierta a internet, con el mismo fallo que en Francia, y que muchos están fuera de soporte sin parche disponible: «they've just been left online to quite literally rot» (los han dejado conectados, literalmente, a pudrirse).
Fuera de Bélgica el reparto es más disperso. En Suecia, ICA confirmó un número reducido de tiendas que operan fuera de su red central, Coop habló de seis establecimientos del centro del país y los gerentes describieron arcones a 50 y 55 grados. Rickard Nilsson, gerente de un supermercado del sur de Suecia, lo contó a la cadena TV4: «We can't adjust the temperatures, we can't change them» (no podemos ajustar las temperaturas, no podemos cambiarlas). Musgrave reconoció 13 SuperValu afectados de los 223 que tiene en Irlanda, Selver confirmó una tienda en Estonia, Delhaize también en Luxemburgo, K Group varias tiendas en Finlandia y, en Países Bajos, Danfoss contó a la cadena pública NOS al menos 17 negocios, sobre todo carnicerías y pequeños ultramarinos. Los grandes supermercados neerlandeses no se vieron afectados.
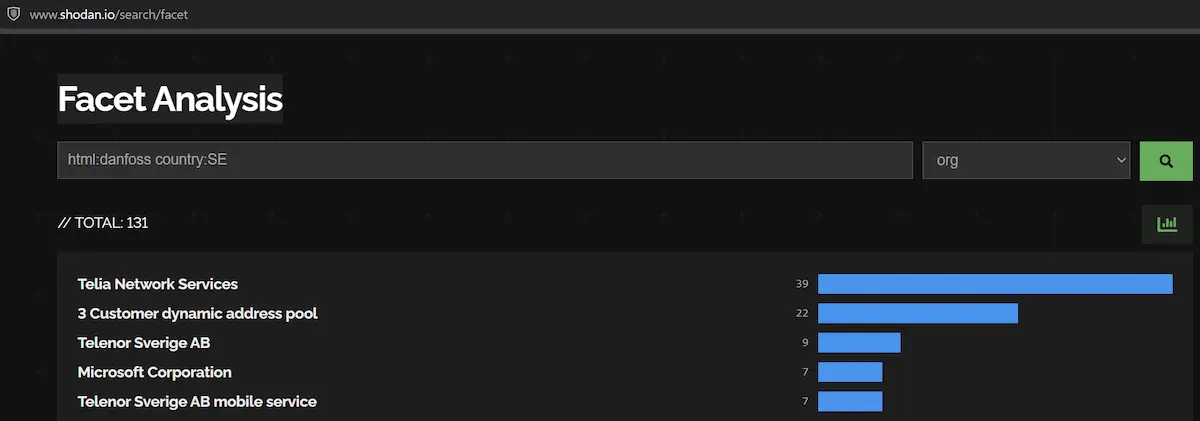
La captura de Shodan que compartió Beaumont este lunes muestra 131 resultados para html:danfoss en Suecia repartidos por operador: 39 en Telia, 22 en el pool dinámico de 3 y 16 en Telenor. Son equipos que cuelgan de módems 4G, fuera de la red de la cadena y de cualquier firewall corporativo, y de los que ningún departamento de IT suele tener inventario.
Lo que nadie ha dicho es quién está detrás. Katrien Eggers, portavoz del Centre for Cybersecurity Belgium (CCB), explicó a The Record que la agencia conoce el incidente pero no puede dar más datos, que quizá nunca sea posible identificar a los autores y que todavía no sabe si se ha usado IA en los ataques. Ningún grupo ha reivindicado esta oleada ni la francesa de octubre, y tampoco está confirmado que sean los mismos autores. CERT-SE, el equipo de respuesta sueco, se limitó a confirmar que mantiene contacto con los afectados.
Evaporadores en modo deshielo: el mismo mecanismo que vació los Intermarché franceses en octubre
Stephan Moelans, consejero delegado de Sabcobel, describió a la agencia Belga lo que pasó: los atacantes pusieron los evaporadores en modo deshielo a distancia, de forma que la máquina calienta en lugar de enfriar, y aseguró que es el mismo procedimiento que el de los cientos de tiendas francesas de octubre. De los cientos de unidades que gestiona en Bélgica, Sabcobel conocía unas 20 afectadas, y Moelans avisó de que una actualización de software no basta, porque para cerrar la vulnerabilidad hay que modificar físicamente las unidades. Tras el ataque francés, dijo, la mayoría de sus clientes pasó a gestionar los frigoríficos por una conexión segura.
Un controlador de refrigeración de supermercado como el Danfoss AK-SM 800 gobierna temperaturas, ciclos de deshielo y alarmas de todas las cámaras de la tienda y lleva un servidor web para que el instalador lo gestione sin desplazarse. Es el mismo problema de fondo que tratamos en nuestras recomendaciones de seguridad en IoT y en el artículo sobre ciberseguridad en la industria 4.0: no hace falta malware. Con una sesión en esa web se programa un deshielo, se sube la consigna o se silencia una alarma, y el cambio parece una operación rutinaria.
El antecedente francés está documentado por su CERT. En la noche del 11 al 12 de octubre, centenares de supermercados de Intermarché, Netto, Coopérative U, Carrefour, Monoprix y E.Leclerc amanecieron con cámaras a 50 grados. CERT-FR publicó el 12 de octubre la alerta CERTFR-2026-ALE-012 por numerosos compromisos de controladores Danfoss AK-SM y AK-SC, la amplió el 13 con los supervisores Copeland xweb y Dixell xweb y revisó las recomendaciones el 16. La Fiscalía de París cifró en unos 700 los supermercados afectados. ANSSI lo anunció en X:
MàJ ⚠️ Incident de sécurité ciblant les contrôleurs à distance des installations de réfrigération Danfoss série AK-SM, AK-SC ainsi que Copeland xweb et Dixell xweb.
— ANSSI (@ANSSI_FR) October 13, 2026
Retrouvez le bulletin d’alerte régulièrement mis à jour sur :
➡️ https://t.co/CHUqbSiZAt https://t.co/eyaujVVS7V pic.twitter.com/JmtsTBwudW
INCIBE-CERT recogió el caso en su bitácora del 20 de octubre, con las mismas recomendaciones: sacar los equipos de internet, restaurarlos y reconfigurarlos, actualizar su firmware, cambiar las contraseñas por defecto y permitir el acceso solo desde una red protegida.
Admin y la fecha de hoy: por qué los AK-SM 800 y AK-SC 355 siguen abiertos
El 12 de octubre, horas después del ataque francés, Beaumont resumía en un post en Mastodon lo que cualquiera encontraba al abrir uno de esos paneles: el usuario es admin y «the password changes every day automatically to.. the current date» (la contraseña cambia automáticamente cada día a la fecha actual). Varios miles de ellos están directamente expuestos y cualquiera puede entrar y cambiar la temperatura con un script.
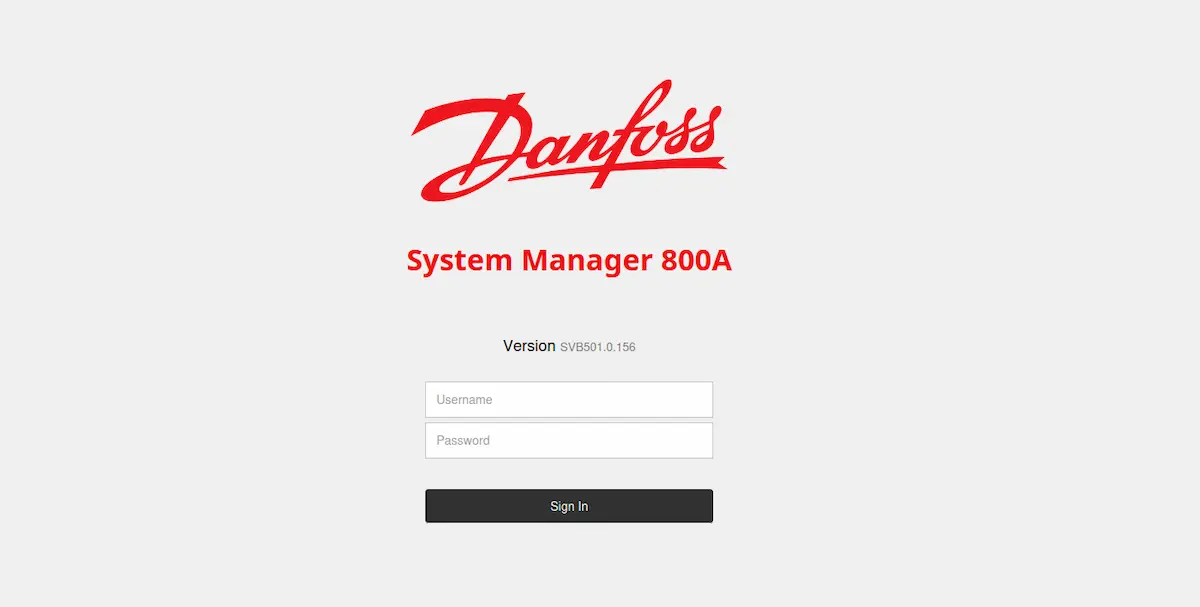
La pantalla que captó ONYPHE el 12 de octubre es la de un System Manager 800A abierto a internet, con la versión de software a la vista de quien pase. Esa contraseña del día no es un rumor. Claroty Team82 la documentó en el AK-SM 800A, el modelo actual, como CVE-2025-41450: un mecanismo de verificación alternativo que acepta una credencial calculada a partir de la fecha del propio equipo. Danfoss lo publicó en el aviso DSA-2025-03-01 el 24 de marzo de 2025 y lo corrigió en la versión R4.2. CISA lo recogió en el aviso ICSA-25-140-03 el 20 de mayo de 2025, con Tomer Goldschmidt, de Claroty Team82, como descubridor, y lo actualizó el 26 de agosto con dos fallos más que requieren sesión: una inyección de comandos en los campos de alarma por correo que da ejecución remota de código (CVE-2025-41451) y un control externo de la configuración web que provoca denegación de servicio (CVE-2025-41452), ambos corregidos en R4.3.1.
CVE | Fallo | CVSS 3.1 (Danfoss) y 4.0 (CISA) | Corregido en |
|---|---|---|---|
CVE-2025-41450 | Autenticación alternativa con contraseña derivada de la fecha (CWE-287), sin sesión previa | 8,2 (AV:N/AC:H/PR:N/UI:R/S:C/C:H/I:L/A:H) y 7,3 | AK-SM 8xxA R4.2 |
CVE-2025-41451 | Inyección de comandos en la configuración de alarma por correo, ejecución remota de código tras autenticarse (CWE-77) | 7,6 y 8,7 | AK-SM 8xxA R4.3.1 |
CVE-2025-41452 | Control externo de la configuración de la interfaz web, denegación de servicio tras autenticarse (CWE-15) | 5,4 y 6,8 | AK-SM 8xxA R4.3.1 |
Su ficha en NVD mantiene los tres registros en estado Deferred, sin análisis propio, y toma la puntuación del CNA, que es Danfoss. Ninguno figura en el catálogo KEV de CISA a 2 de noviembre de 2026. Hay un matiz que las fuentes oficiales no cierran: Claroty analizó el AK-SM 800A, mientras que Danfoss sostiene que la mayoría de los equipos afectados en Francia son AK-SM 800 (fin de vida en mayo de 2021) y AK-SC 355 (retirado en 2016), que ya no reciben actualizaciones, más algunos 800A con firmware antiguo. Ni CERT-FR ni Danfoss han vinculado públicamente los CVE con los ataques, y la alerta francesa no nombra ninguna vulnerabilidad.
Danfoss lleva un año repitiendo el mismo mensaje. En su boletín Tech Insider de octubre de 2025 recordaba que 16 supermercados rusos con AK-SM 800 fueron atacados al inicio de la guerra de Ucrania y otros 40 en Israel, todos sin firewall ni VPN, y anunciaba un fin de servicio estricto para esos productos citando la nueva legislación europea, porque seguir dando soporte le obligaría a mantener actualizaciones de seguridad. Este lunes, su portavoz dijo a NOS que las instalaciones neerlandesas atacadas seguían con la contraseña por defecto y fuera de una red segura, y que ya había avisado a sus clientes del país el 13 de octubre: «Most stores took action at that time, but a small number did not» (la mayoría de las tiendas actuó entonces, pero unas pocas no lo hicieron). A la televisión VTM le dijo que la vulnerabilidad está sobre todo en software obsoleto.
Quién sigue expuesto: 2.991 paneles StoreView en Censys y 63 en España
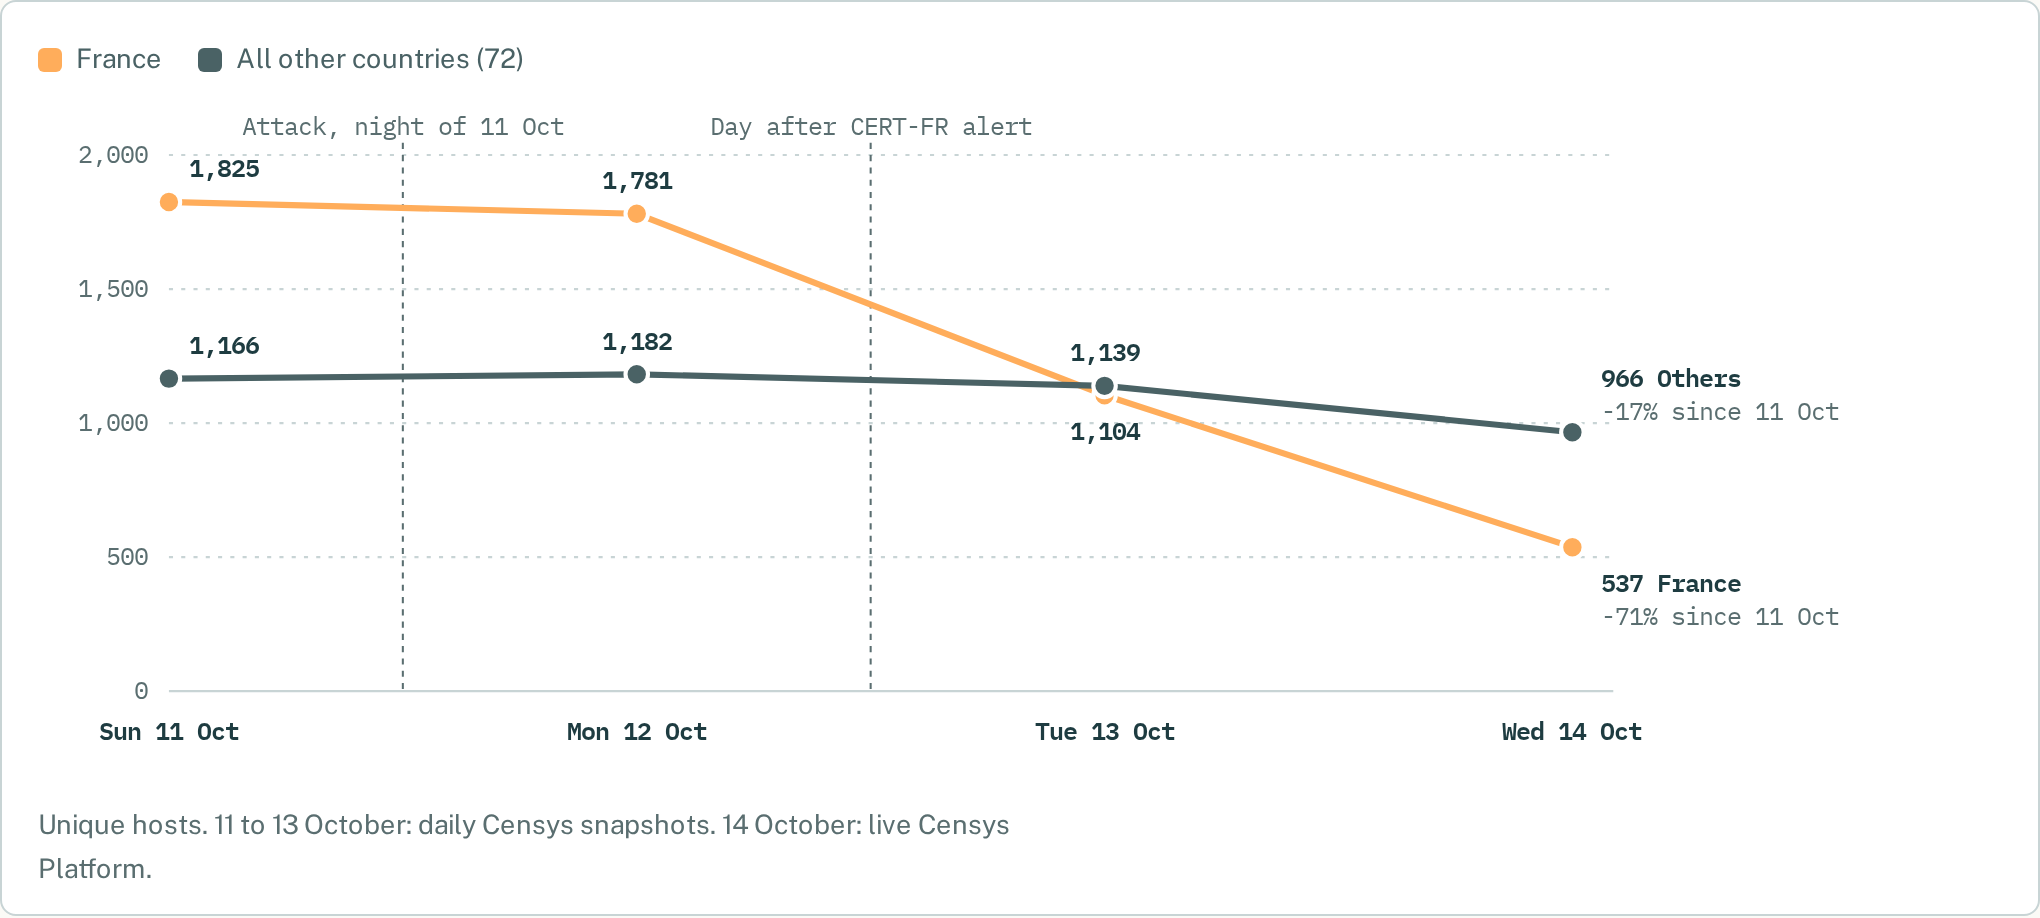
Censys publicó el 14 de octubre un recuento de los paneles Danfoss StoreView accesibles desde internet. El 11 de octubre, el día del ataque francés, había 2.991 hosts en 73 países, 1.825 de ellos en Francia (el 61 %). Tres días después, Francia había bajado a 537, un 71 % menos, mientras el resto del mundo pasaba de 1.166 a 966. La caída no vino de parchear, porque la proporción de equipos en 4.3.1 o superior apenas se movió. Los operadores franceses, en palabras de Censys, se limitaron a desconectarlos, y la empresa añade que «there is no reason these should be directly connected to the Internet» (no hay ninguna razón para que estén conectados directamente a internet).
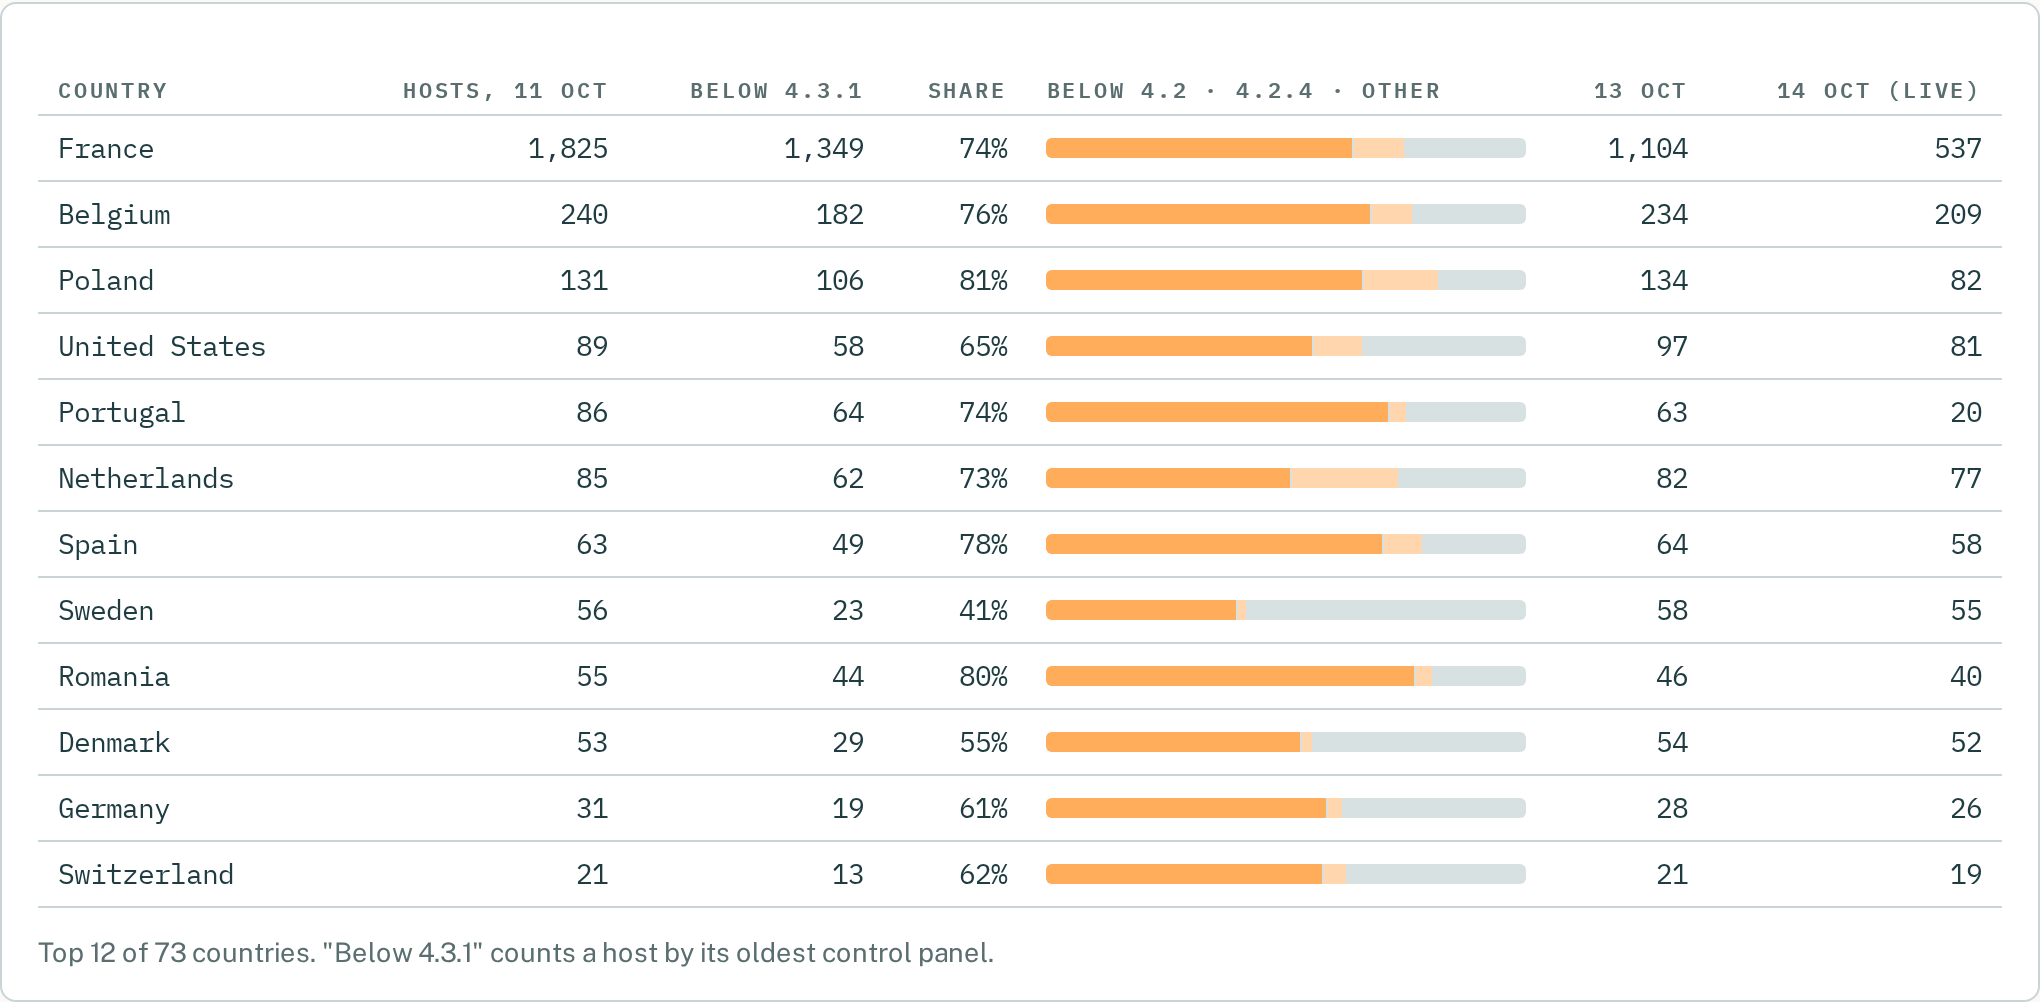
La tabla por países de ese mismo informe es la que importa a este lado de los Pirineos. España tenía el 11 de octubre 63 hosts con StoreView expuesto, 49 de ellos (el 78 %) por debajo de 4.3.1, y el 14 de octubre seguían 58. Bélgica, con 240 hosts y el 76 % sin parchear, apenas había retirado 31 en tres días. Suecia aparece con 56 hosts y solo un 41 % desactualizado, la mejor proporción de la tabla, lo que no ha evitado el ataque de este lunes. Para buscar los tuyos sirve el mismo método que explicamos en nuestra guía para comprobar vulnerabilidades en dispositivos IoT.
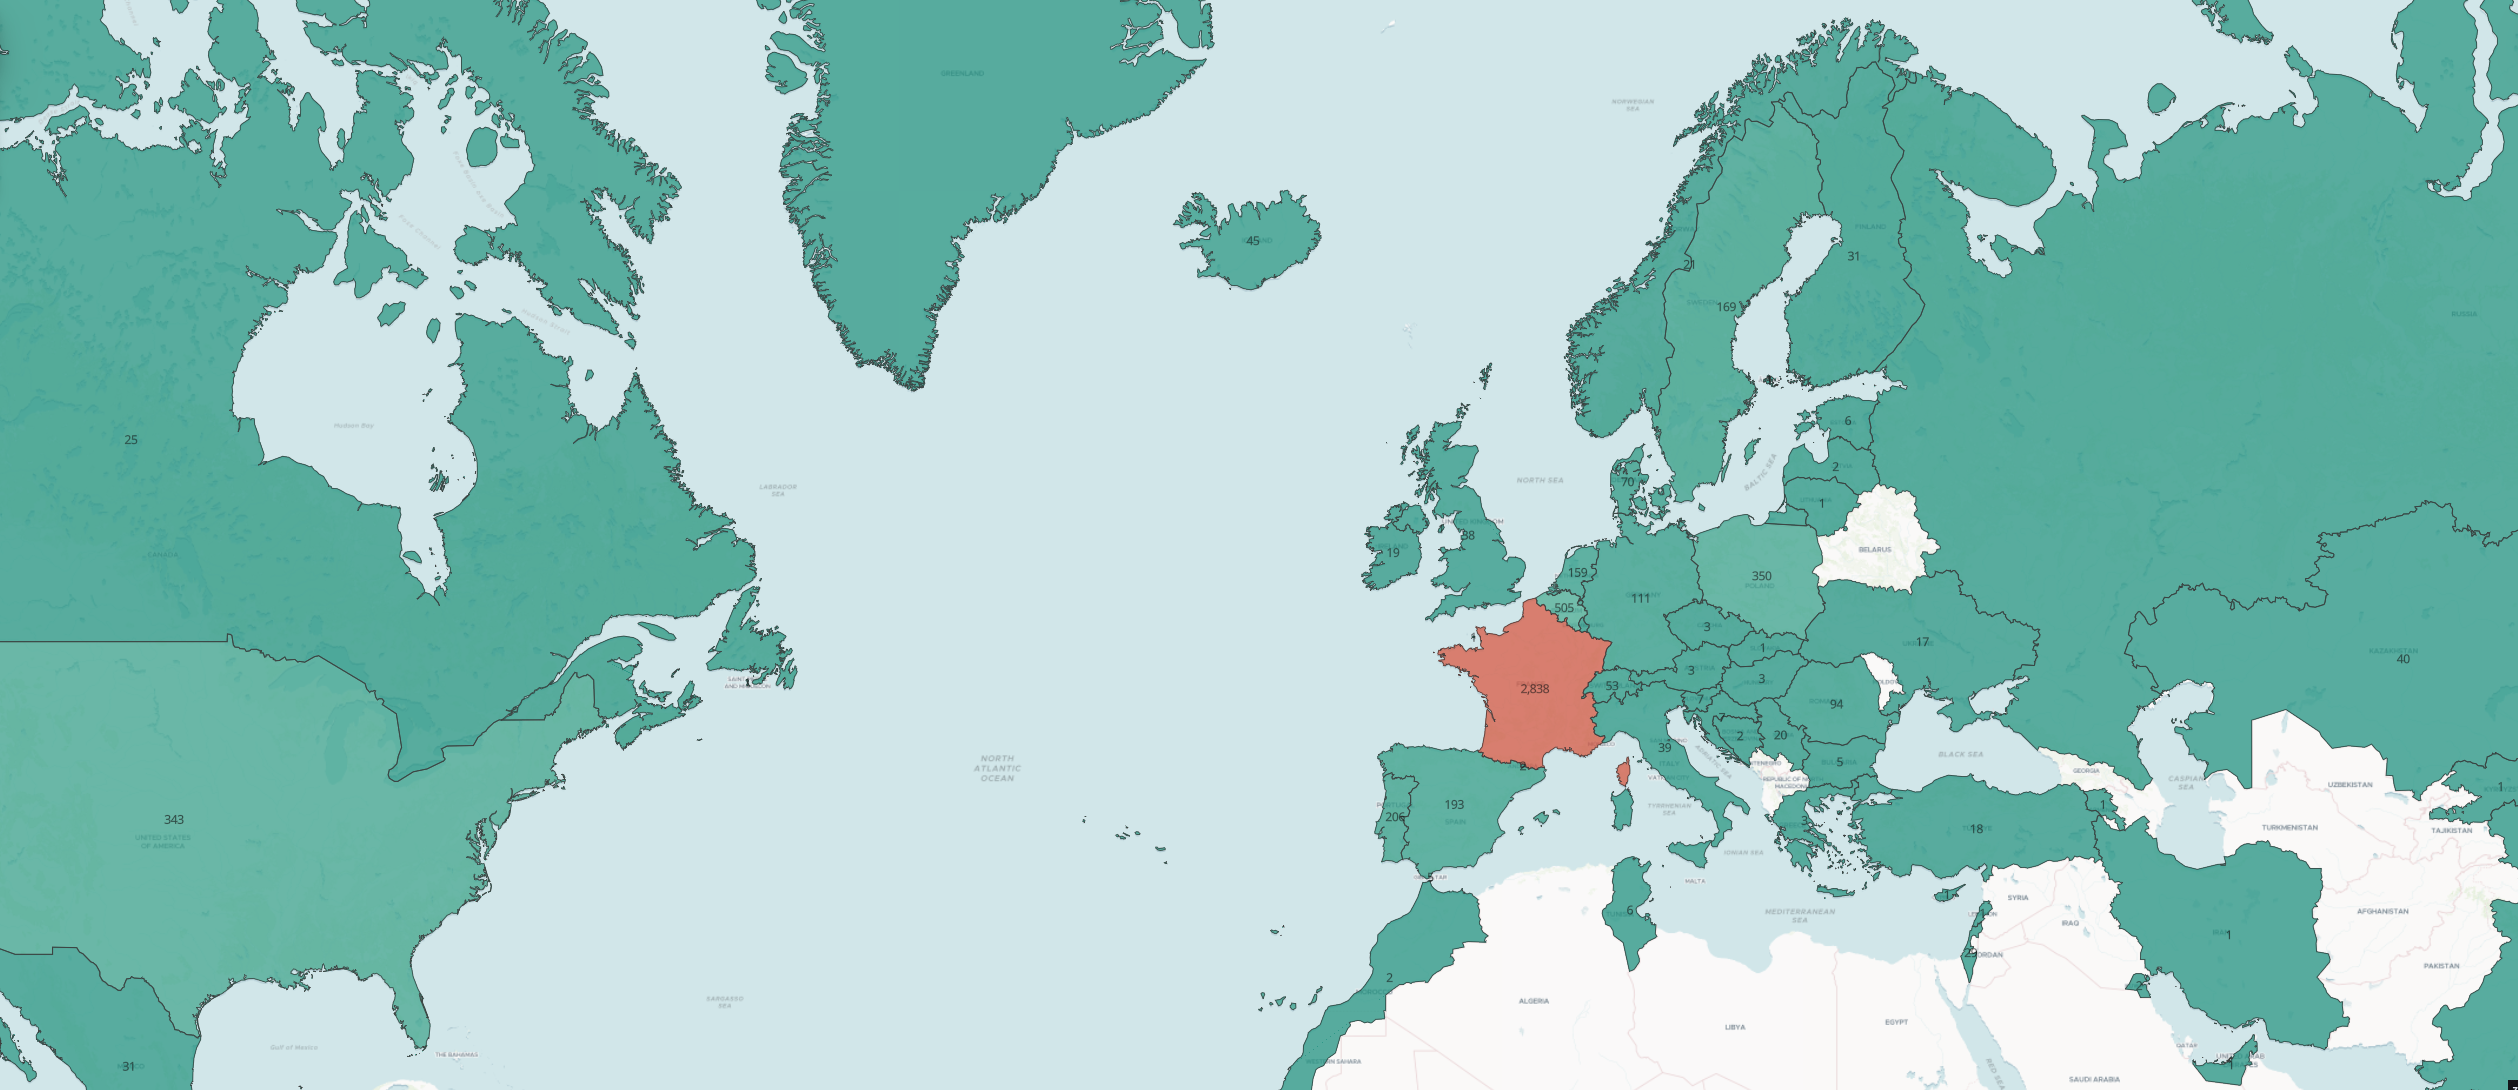
ONYPHE, el escáner francés, hizo su propio censo el 13 de octubre con otro criterio: 6.212 direcciones IP únicas en 558 sistemas autónomos y 95 países, consultando además el endpoint /SVB5.ver para leer la versión. Su mapa marca 2.838 IP en Francia, 505 en Bélgica, 350 en Polonia, 343 en Estados Unidos, 206 en Portugal y 193 en España, y sitúa a Telefónica España (AS3352) entre los operadores con más equipos expuestos. Forescout, con Shodan, amplió el foco a diez familias de producto y contó 12.976 servicios de gestión de refrigeración en 6.017 IP de 99 países, 7.075 de ellos Copeland y Dixell XWEB y 4.697 Danfoss StoreView, con el 80 % de los Danfoss en firmware antiguo. Las cifras no coinciden entre sí porque Shodan cuenta servicios y Censys hosts, y ninguna mide tiendas comprometidas, solo equipos al alcance de cualquiera.
Ningún supermercado español ha confirmado un incidente en el momento de escribir esta noticia, y tampoco INCIBE-CERT ha publicado un aviso nuevo tras el de octubre. Lo que sí hay son esos 58 paneles que seguían a la vista el 14 de octubre y una cadena de frío que depende de los mismos instaladores y de los mismos AK-SM que en Bélgica.
Sacar el controlador de internet hoy y qué revisar después, según CERT-FR y NCSC-NL
CERT-FR, NCSC-NL, que publicó su aviso el 2 de noviembre, y Danfoss coinciden en el orden. Si gestionas la refrigeración de un supermercado, cámaras de frío industrial o la de un hospital, que entra de lleno en lo que contamos sobre infraestructuras críticas, esto es lo que toca:
- Retira hoy la exposición a internet de cualquier AK-SM, AK-SC, XWEB o supervisor similar, aunque siga funcionando. Antes de cortar el enlace con el frigorista, revisa qué dice tu póliza de seguro sobre esa conexión, un detalle que CERT-FR incluye por algo.
- Da por comprometido cualquier equipo que haya estado accesible con la contraseña por defecto o con versiones anteriores a R4.3.1. Reinícialo o restáuralo de fábrica, reconfigúralo (consignas, calendarios de deshielo, alarmas y usuarios) antes de volver a ponerlo en servicio y guarda una copia de la configuración conocida.
- Devuelve el acceso remoto solo a través de una VPN o de una red protegida, como el acceso remoto por VPN que ya describimos. Filtrar en el firewall las IP de origen del instalador vale como medida temporal, nunca como solución.
- Actualiza los AK-SM 800A a R4.3.1 o posterior (la rama 5.x es la actual), activa el modo Strict de seguridad de Danfoss y cambia todas las contraseñas por defecto. Los AK-SM 800 y AK-SC 355 no tienen parche, así que su único arreglo es aislarlos o sustituirlos.
- Vigila las temperaturas con un registro independiente del controlador y revisa los logs de acceso web en busca de sesiones desde IP desconocidas durante la madrugada. En España, notifica a INCIBE-CERT si eres empresa y al CCN-CERT si eres sector público, y ten en cuenta que una cadena de alimentación de cierto tamaño está dentro del ámbito de NIS2.
Para saber si tu propia IP pública enseña uno de estos paneles, basta una petición desde fuera de la red de la tienda:
curl -sk -m 10 http://IP_PUBLICA/ | grep -i -E "StoreView|System Manager 800|AK-SC|xweb"Si devuelve algo, el panel está a la vista. La consulta que Censys usa para el recuento, host.services.endpoints.http.html_title = "Danfoss StoreView", sirve igual para localizar los equipos de tu organización en su plataforma. Y la restauración de fábrica sin aislar el equipo, avisa CERT-FR, solo borra la persistencia del atacante y deja el controlador igual de vulnerable.
Del 11 de octubre en Francia al 2 de noviembre en Bélgica, fecha a fecha
Fecha y hora | Hecho |
|---|---|
24 de marzo de 2025 | Danfoss publica el aviso DSA-2025-03-01 con CVE-2025-41450 y la versión R4.2 del AK-SM 800A |
20 de mayo de 2025 | CISA publica el aviso ICSA-25-140-03 |
26 de agosto de 2025 | CISA añade CVE-2025-41451 y CVE-2025-41452, corregidos en R4.3.1 |
Agosto de 2026 | Claroty Team82 publica su investigación y cuenta 2.765 AK-SM 800A expuestos en Censys |
Noche del 11 al 12 de octubre de 2026 | Deshielo forzado en unos 700 supermercados franceses |
12 de octubre de 2026 | CERT-FR publica CERTFR-2026-ALE-012 y Beaumont describe la contraseña del día en Mastodon |
13 de octubre de 2026 | CERT-FR añade Copeland y Dixell xweb a la alerta y Danfoss avisa a sus clientes neerlandeses |
14 de octubre de 2026 | Censys mide la caída de 1.825 a 537 hosts expuestos en Francia |
16 de octubre de 2026 | CERT-FR actualiza las recomendaciones de la alerta |
20 de octubre de 2026 | INCIBE-CERT publica su bitácora sobre el caso francés |
2 de noviembre de 2026, 01:00 CET | Sabcobel empieza a movilizar técnicos en Bélgica |
2 de noviembre de 2026, 04:00 CET | Delhaize avisa de subidas de temperatura en más de 40 tiendas |
2 de noviembre de 2026 | NCSC-NL y CERT-SE publican avisos y la Fiscalía federal belga abre una investigación penal |
Esta oleada no explota nada nuevo. Lo que se repite entre Francia y Bélgica es un modelo de negocio: el instalador gestiona cientos de tiendas desde su oficina y la forma más barata de hacerlo ha sido abrir un puerto en el router de cada supermercado. Ya vimos el mismo patrón con las interfaces de administración abiertas en la campaña FortiBleed contra FortiGate, y la respuesta fue igual de lenta.
Danfoss tiene razón cuando dice que el AK-SM 800 lleva cinco años fuera de vida, y Sabcobel la tiene cuando dice que arreglarlo exige tocar hardware. Entre las dos afirmaciones queda un parque de equipos que seguirá en las tiendas hasta que se rompa, porque sustituir el controlador de un supermercado pequeño cuesta más que lo que ese supermercado pierde en un deshielo. El Cyber Resilience Act obligará desde diciembre de 2027 a dar soporte durante la vida útil esperada del producto, pero no alcanza a lo ya instalado. Hasta entonces, cada madrugada alguien puede volver a probar la fecha de hoy como contraseña, y este lunes lo ha hecho tienda a tienda en siete países.
No hay comentarios todavía