
«This was not carried out by one person» (esto no lo hizo una sola persona). Con esa frase, Richard Teng, co-CEO de Binance, descartó el 30 de octubre de 2026 la versión inicial de un único portátil comprometido para explicar cómo salieron de los hot wallets del exchange unos 6.300 millones de dólares en veinte minutos del 29 de octubre. El 31 de octubre el FBI puso nombre al autor: TraderTraitor, la unidad del Estado norcoreano a la que ya atribuyó el robo de 1.460 millones a Bybit en febrero de 2025.
Lo esencial, para quien no vaya a leer la pieza entera:
- Unos 6.300 millones de dólares salieron de los hot wallets de Binance en diez blockchains entre las 20:05 y las 20:40 UTC del 29 de octubre, firmados con las claves del exchange.
- El FBI atribuyó el robo el 31 de octubre a TraderTraitor, unidad norcoreana, y TRM Labs, Chainalysis y Elliptic habían llegado a la misma conclusión.
- Binance apunta a un portátil de DevOps comprometido y a otros puntos de entrada, niega la filtración de claves y reserva 6.340 millones propios para cubrir las pérdidas.
- Emisores de stablecoins congelaron 2.850 millones, el 44 %, y el resto, sobre todo ETH y BTC, se está blanqueando con bots.
- Las retiradas, suspendidas desde el 29 de octubre, reabren por fases desde las 06:00 UTC del 1 de noviembre, y en España Binance opera sin licencia MiCA desde el 1 de julio.
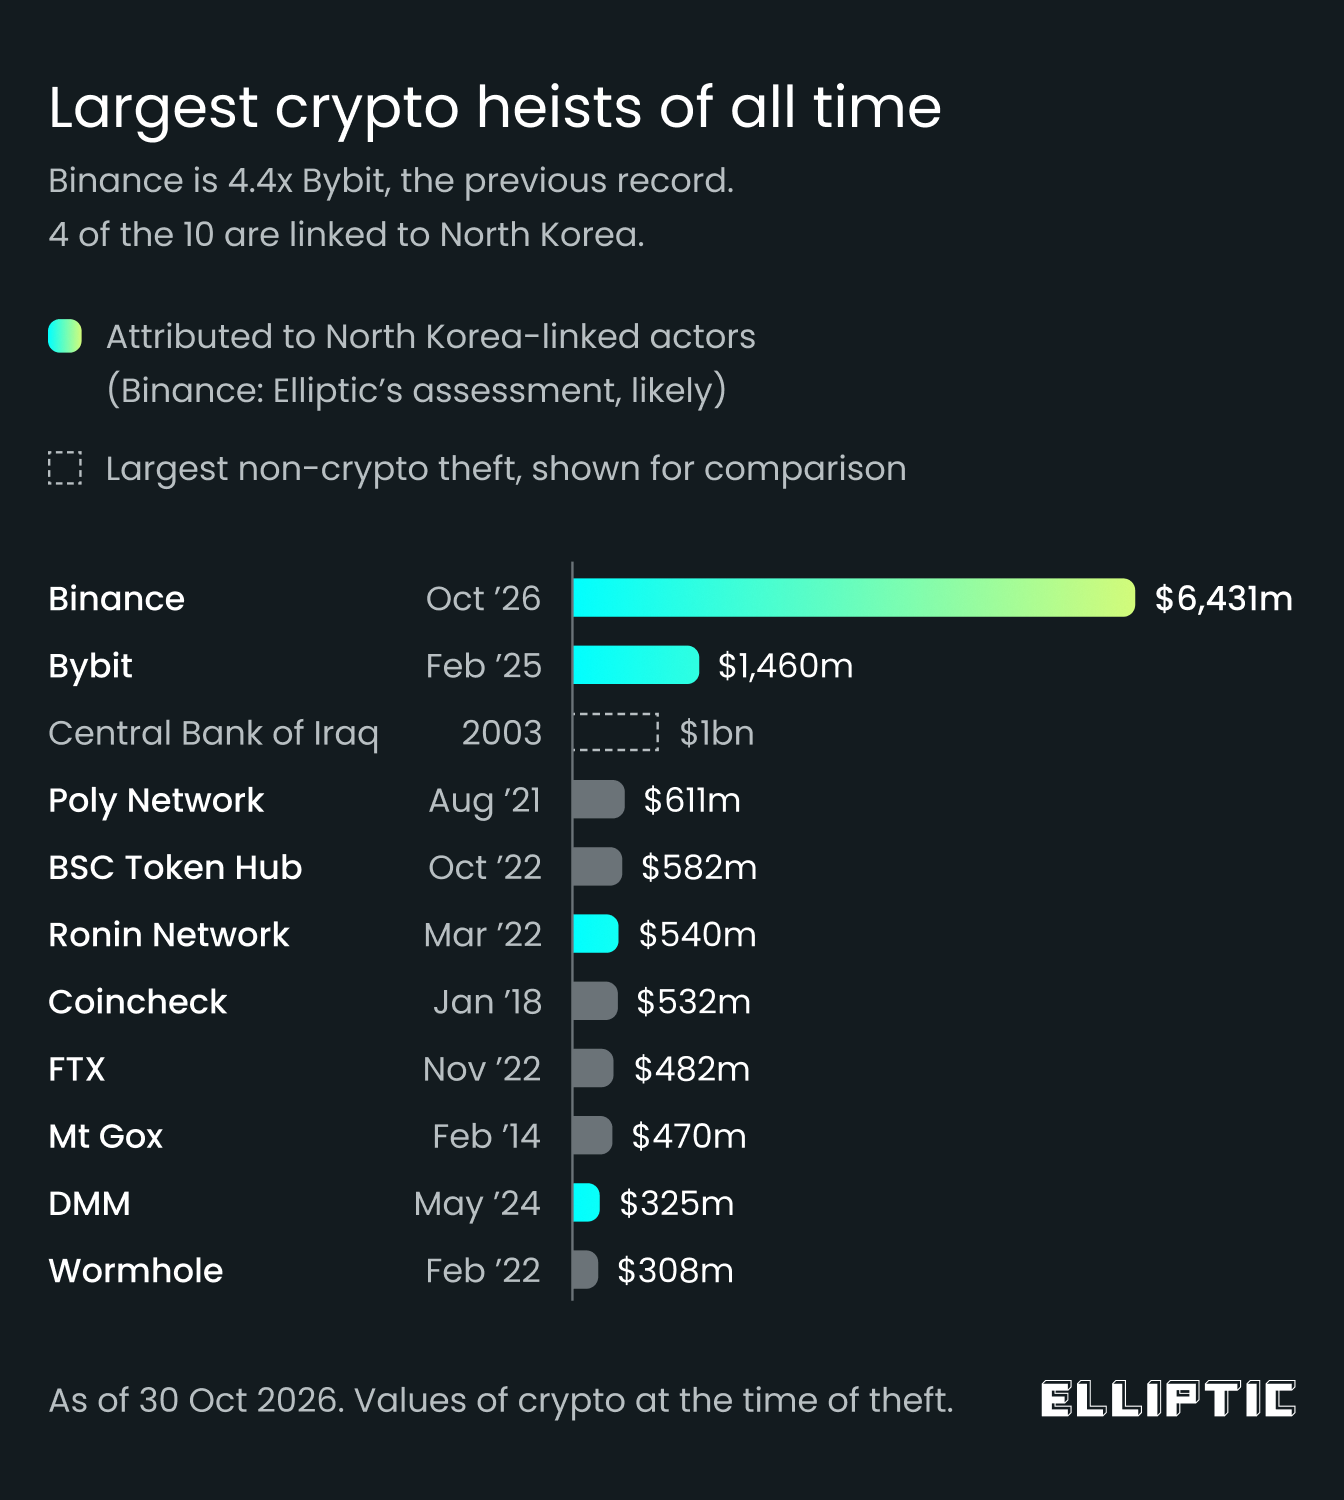
El gráfico de Elliptic sitúa el golpe en 6.431 millones de dólares al cambio del momento del robo, 4,4 veces el récord anterior, y marca que cuatro de los diez mayores robos de criptomonedas de la historia llevan la firma de Corea del Norte. TRM Labs lo cifra en 6.360 millones repartidos en diez blockchains y Chainalysis en 6.400. Binance habla de 6.300 millones en su comunicación oficial. Las diferencias responden al precio de cada token en el minuto en que se contó.
Cincuenta autorizaciones firmadas por Binance 14 y una sola que entró en el bloque
La pieza central del ataque en Ethereum fue EIP-7702, la función que llegó con la actualización Pectra en mayo de 2025 y que permite a una cuenta normal firmar una autorización para ejecutar el código de un contrato hasta que firme otra que la sustituya. Según el informe de TRM Labs, la preparación empezó al menos 36 horas antes: la mañana del 28 de octubre la cartera operativa del atacante recibió tres retiradas pequeñas de Tornado Cash, ese mismo día desplegó una primera versión del código y la probó en dos carteras, y horas después ensayó la versión definitiva en una tercera. Hypernative, que vigila la cadena en tiempo real, fecha el despliegue del contrato de barrido definitivo a las 15:59 UTC del 29 de octubre, cuatro horas antes del golpe.
A las 20:20:59 UTC el atacante envió una transacción de tipo 4 con 50 autorizaciones EIP-7702, todas firmadas por el hot wallet conocido como Binance 14 y cada una ligada a un nonce consecutivo entre 18914775 y 18914824. Blockaid, que detectó el barrido en menos de dos minutos, explicó el truco en X aquella misma noche: el atacante no conocía el nonce vivo del wallet, así que cubrió un rango entero y dejó que la cadena eligiera. «Only 1 of 50 was a hit» (solo una de las 50 acertó).
The attacker didn't know Binance 14's live nonce.
— Blockaid (@blockaid_) October 29, 2026
So they sprayed 50 EIP-7702 auths (18914775-18914824) in one type-4 tx.
Only 1 of 50 was a hit.
A 7702 auth is valid only for the current nonce at inclusion. The hot wallet was still firing. One nonce in that window landed. https://t.co/ZjjayMIIHi pic.twitter.com/XFWqW6ezXw
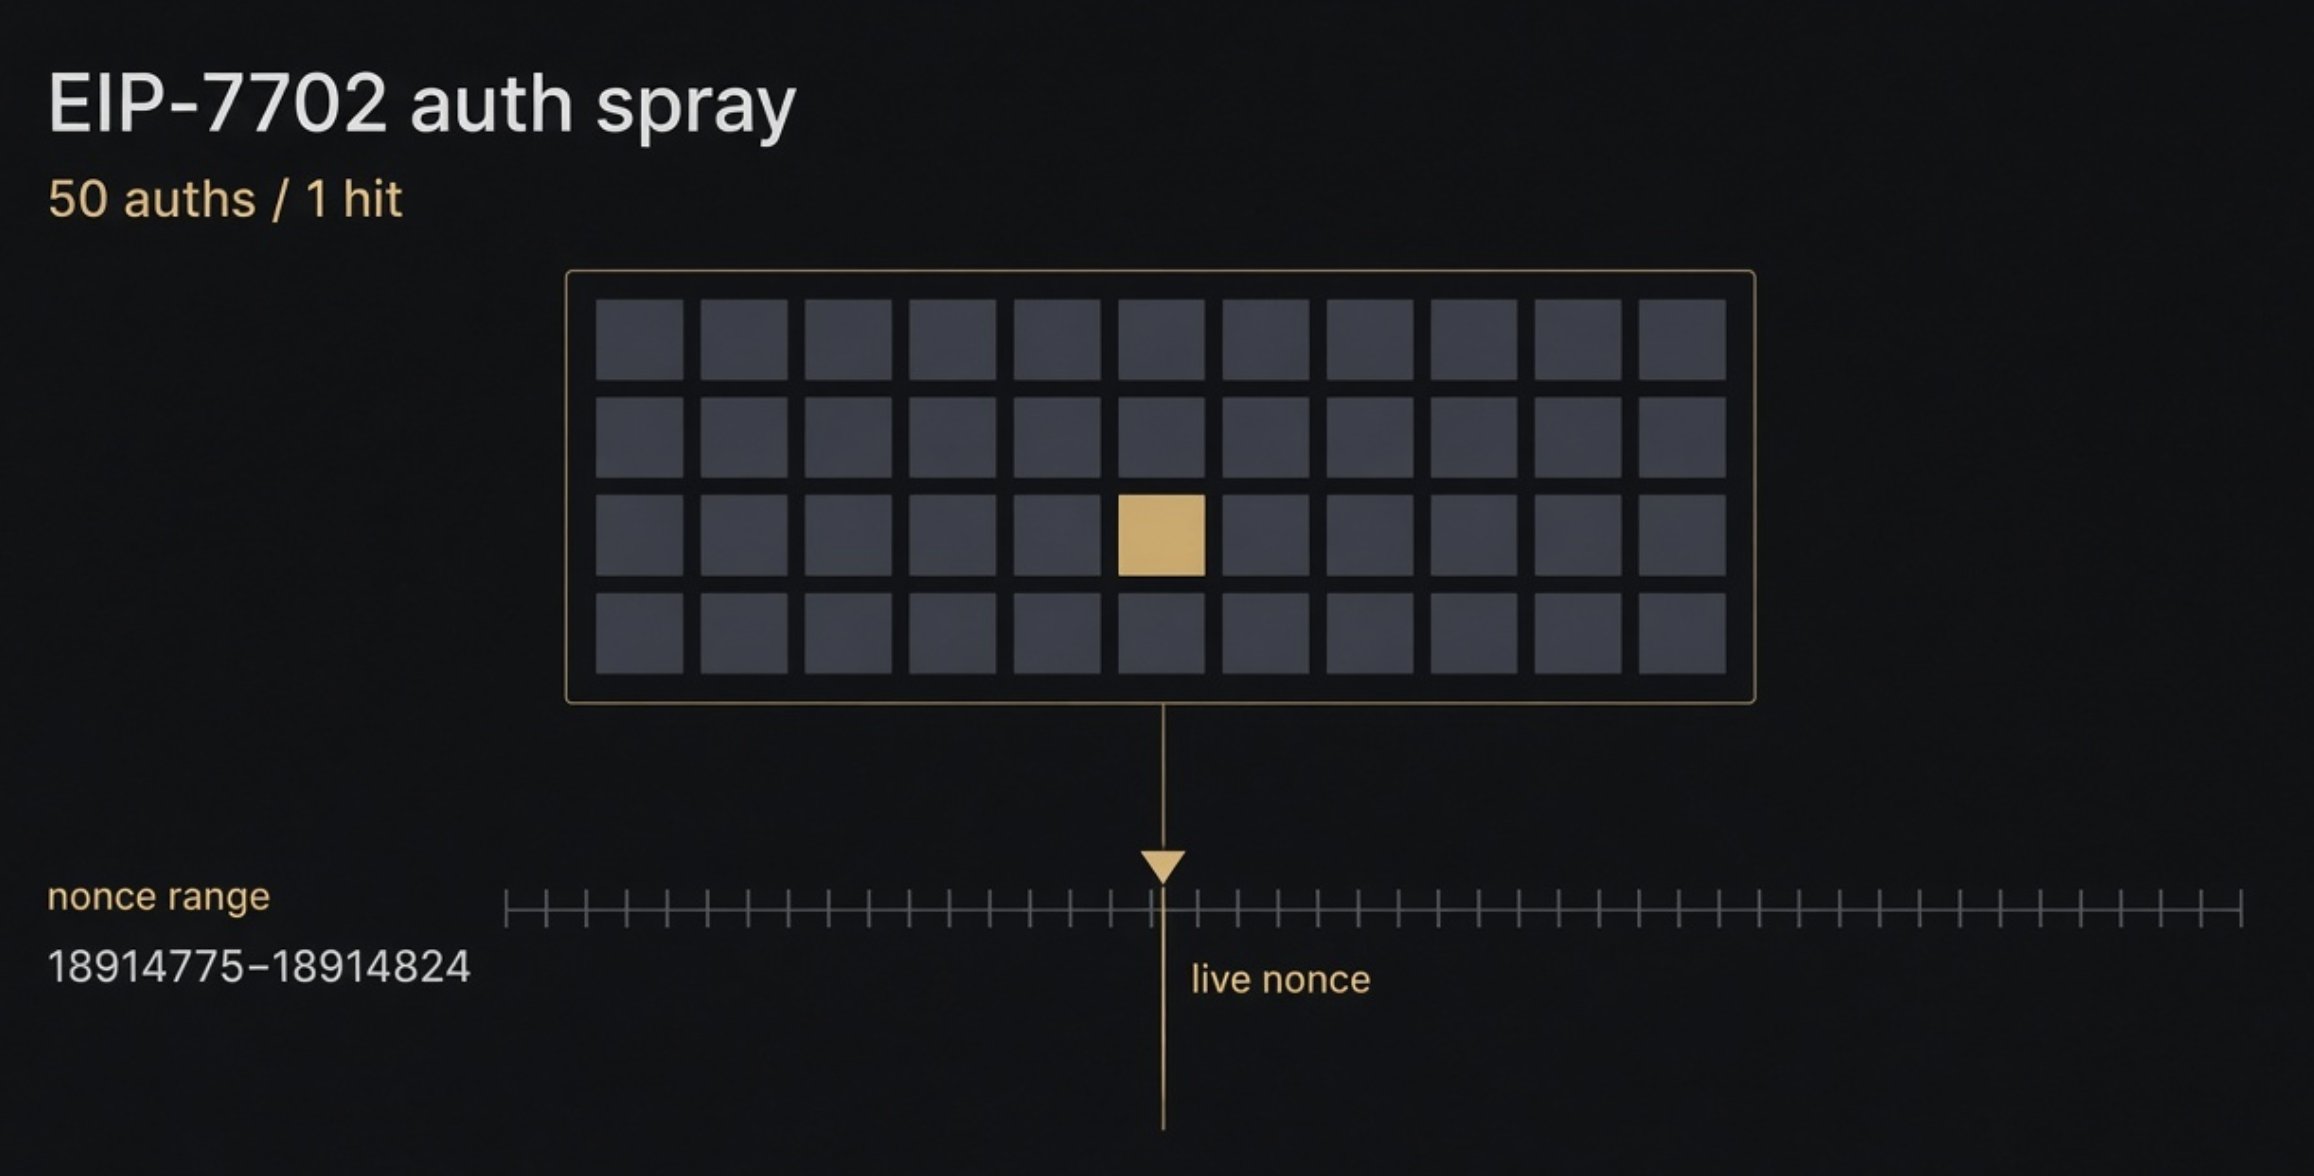
El esquema que Blockaid adjuntó al post muestra las 50 casillas y la única que coincidió con el nonce activo. Con esa autorización dentro del bloque, Binance 14 pasó a ejecutar el código de un contrato de barrido sin verificar, desplegado en la dirección 0x63e842B054Bd624a465454D533C33F573e9c6fAe, que solo acepta órdenes del operador 0x7C8601d4645b93cea45F71e118A729332e6B5CA0. A las 20:24:23 UTC, tres minutos y 24 segundos después de la delegación, una sola llamada vació el wallet: 167.464 ETH y 63 tokens ERC-20, entre ellos 1.615 millones de USDT, unos 2.500 millones de dólares en una transacción. Según el análisis de Hypernative, la delegación siguió activa hasta que Binance la revocó a las 00:10 UTC del 30 de octubre, y en ese intervalo el atacante repitió el barrido a las 21:04, 21:44, 22:39 y 23:56 para llevarse los depósitos nuevos que seguían entrando, más de 200 millones solo en la pasada de las 21:44. La misma delegación sirvió para sacar 823 millones de USDC de una cuenta inteligente de Binance a las 20:41 y las 20:59.
Ethereum fue el escenario más vistoso, pero no el único. Entre las 20:05 y las 20:09 UTC cinco carteras de Binance en el XRP Ledger enviaron 233,46 millones de XRP a una sola dirección del atacante, y en la media hora siguiente salieron 18.270 BTC del hot wallet de Bitcoin, 612,7 millones de USDT y 46,4 millones de TRX en Tron, 970.500 SOL en Solana y fondos en Optimism, Base, Arbitrum y Avalanche. En esas cadenas no hubo delegación alguna: fueron transferencias ordinarias firmadas con las claves de Binance. Blockaid cuenta once claves de hot wallet firmando envíos a una dirección creada minutos antes. TRM lo lee como la prueba de que el atacante consiguió que el sistema de firma de Binance firmara lo que él quería, en diez cadenas con esquemas criptográficos distintos y en menos de una hora.
Dato | Valor |
|---|---|
Hot wallet afectado en Ethereum (Binance 14) | 0x28C6c06298d514Db089934071355E5743bf21d60 |
Contrato de barrido del atacante (desplegado a las 15:59 UTC) | 0x63e842B054Bd624a465454D533C33F573e9c6fAe |
Operador autorizado por el contrato | 0x7C8601d4645b93cea45F71e118A729332e6B5CA0 |
Cartera de recogida del atacante | 0x5227f603C1eE34CE3C06eFe6477003BDfCCB2f8c |
Transacción de delegación (tipo 4, 50 autorizaciones, 20:20:59 UTC) | 0xad99264d5532ae0dd04b2004eebda05f25657e70dacb764f7ac8d4ccd051298b |
Transacción de vaciado (20:24:23 UTC) | 0x53bd38b816c23e74134786c29a8c18d792777998a3b9326047b583100e88e2f3 |
Rango de nonces cubierto | 18914775 a 18914824 |
Quien gestione cuentas de Ethereum con saldo relevante puede comprobar si alguna arrastra una delegación EIP-7702 que no reconoce. Con cast, de Foundry, basta con leer el código de la cuenta: una cuenta sin delegación devuelve 0x y una delegada devuelve el prefijo 0xef0100 seguido de la dirección del contrato que ejecuta.
cast code 0x28C6c06298d514Db089934071355E5743bf21d60 --rpc-url https://ethereum-rpc.publicnode.com
# Sin delegación: 0x
# Con delegación activa: 0xef0100 + 20 bytes de la dirección delegada
Si aparece una dirección que nadie en el equipo reconoce, la cuenta está ejecutando código ajeno y rotar la clave no la libera: hace falta firmar una nueva autorización que la anule.
Un portátil de DevOps, más puntos de entrada y ninguna clave filtrada, según Binance
La primera explicación de Binance, publicada el 30 de octubre, apuntaba al portátil comprometido de un ingeniero de DevOps desde el que el atacante habría alcanzado un contenedor del servicio que envía las retiradas. Horas después, en el vídeo que Teng publicó en X con su transcripción, la versión cambió: la investigación había encontrado puntos de entrada adicionales, el atacante usó un mecanismo de autodestrucción que borró herramientas y rastros a su paso, y «That delegation did not pass through our normal approval controls» (esa delegación no pasó por nuestros controles de aprobación habituales). Binance insiste en que no hay pruebas de que ninguna clave privada se filtrara.
TRANSCRIPT:
— Richard Teng (@_RichardTeng) October 30, 2026
Hi everyone, firstly, I want to thank you all for the support. Difficult times like these are a great reminder how strong our industry is when we work together.
We are grateful to our partners that acted quickly to freeze the hacked assets; to global law…
En ese mismo mensaje Teng fijó la posición financiera de la empresa: 6.340 millones de dólares reservados de fondos propios para cubrir lo robado, 5.000 de ellos ya en los mismos tokens afectados, y una revisión completa de endpoints, nube, gestión de claves y firma. Lo que no dijo es cuántas máquinas o cuentas estaban comprometidas, cuándo se detectó la intrusión ni por qué un servicio capaz de pedir firmas al sistema de los hot wallets aceptaba órdenes sin un segundo control. TRM resume el estado de la cuestión en una línea: «Binance has yet to publish a root cause» (Binance todavía no ha publicado la causa raíz).
Fecha y hora (UTC) | Hecho |
|---|---|
28 de octubre, mañana | La cartera operativa del atacante recibe tres retiradas pequeñas de Tornado Cash (Hypernative la marca a las 07:39) |
29 de octubre, 02:28 | Despliegue y prueba de un contrato de barrido en carteras desechables |
29 de octubre, 15:59 | Despliegue del contrato de barrido definitivo |
29 de octubre, 20:05 | Cinco carteras de Binance en el XRP Ledger envían 233,46 millones de XRP al atacante |
29 de octubre, 20:20 | Salen 18.270 BTC del hot wallet de Bitcoin y entra la transacción con 50 autorizaciones EIP-7702 contra Binance 14 |
29 de octubre, 20:24 | Primer barrido de Binance 14: 167.464 ETH y 63 tokens, unos 2.500 millones de dólares |
29 de octubre, 21:01 | Tether congela 971,1 millones de USDT en la cartera receptora principal |
29 de octubre, 21:04 | Circle congela 823 millones de USDC |
29 de octubre, 23:05 | Segunda oleada contra las carteras de Avalanche y Polygon |
30 de octubre, 00:10 | Binance revoca la delegación EIP-7702 de Binance 14 |
30 de octubre, 14:33 | Teng publica el vídeo: puntos de entrada adicionales y 6.340 millones reservados |
31 de octubre, 14:24 | Tercera actualización de Binance: 90 % repuesto e instantánea para la prueba de reservas |
31 de octubre | El FBI atribuye el robo a TraderTraitor y pide bloquear las direcciones publicadas |
1 de noviembre, 06:00 | Primera fase de retiradas, 15 monedas en 15 redes |
Hay un hilo que une esta historia con la extensión de Claude Code con backdoor SSH que Cursor sirvió durante once horas dos días antes: el puesto del desarrollador vuelve a ser la puerta. Da igual que las claves vivan en un HSM o en un esquema MPC si el servicio que les pide firmas obedece a quien controla un portátil. Ese es el terreno que cubren las soluciones PAM y el que Binance dice estar revisando ahora.
Del aviso del FBI a los fondos mezclados con el robo de Bitget
El FBI publicó el 31 de octubre un aviso que atribuye a Corea del Norte el robo de más de 6.000 millones de dólares en activos virtuales a Binance en torno al 29 de octubre y lo identifica como actividad de TraderTraitor. Según la cobertura de ABC News, que reproduce el texto, la agencia observa que el grupo está convirtiendo lo robado sobre todo en ETH, prevé que use plataformas DeFi y servicios de intercambio instantáneo, y pide a exchanges, analistas de blockchain y operadores de nodos que bloqueen cualquier transacción ligada a las direcciones publicadas. «It is expected these assets will then be further laundered» (se espera que esos activos se sigan blanqueando después). Es el mismo esquema de aviso que la agencia usó con Bybit en febrero de 2025, cuando publicó 48 direcciones de Ethereum.
Los laboratorios habían llegado antes y por caminos distintos. TRM atribuye el ataque a TraderTraitor con inteligencia de dentro y fuera de la cadena y escribe «We make this judgment with high confidence» (hacemos este juicio con alta confianza). Su argumento son los patrones compartidos con Bybit y con el robo a KelpDAO de abril de 2026: una cartera operativa financiada con retiradas pequeñas de Tornado Cash, semanas de preparación y un lote de firmas obtenidas de antemano que se ejecuta de golpe. Chainalysis, en su informe del 30 de octubre, encontró la prueba más directa: vio en tiempo real cómo los fondos de Binance se mezclaban en cadena con los del robo a Bitget del 24 de septiembre de 2026, 387,5 millones de dólares que ya se habían atribuido a actores norcoreanos. Describe a TraderTraitor como un grupo que «has repeatedly targeted the cryptocurrency industry» (ha atacado repetidamente a la industria de las criptomonedas).
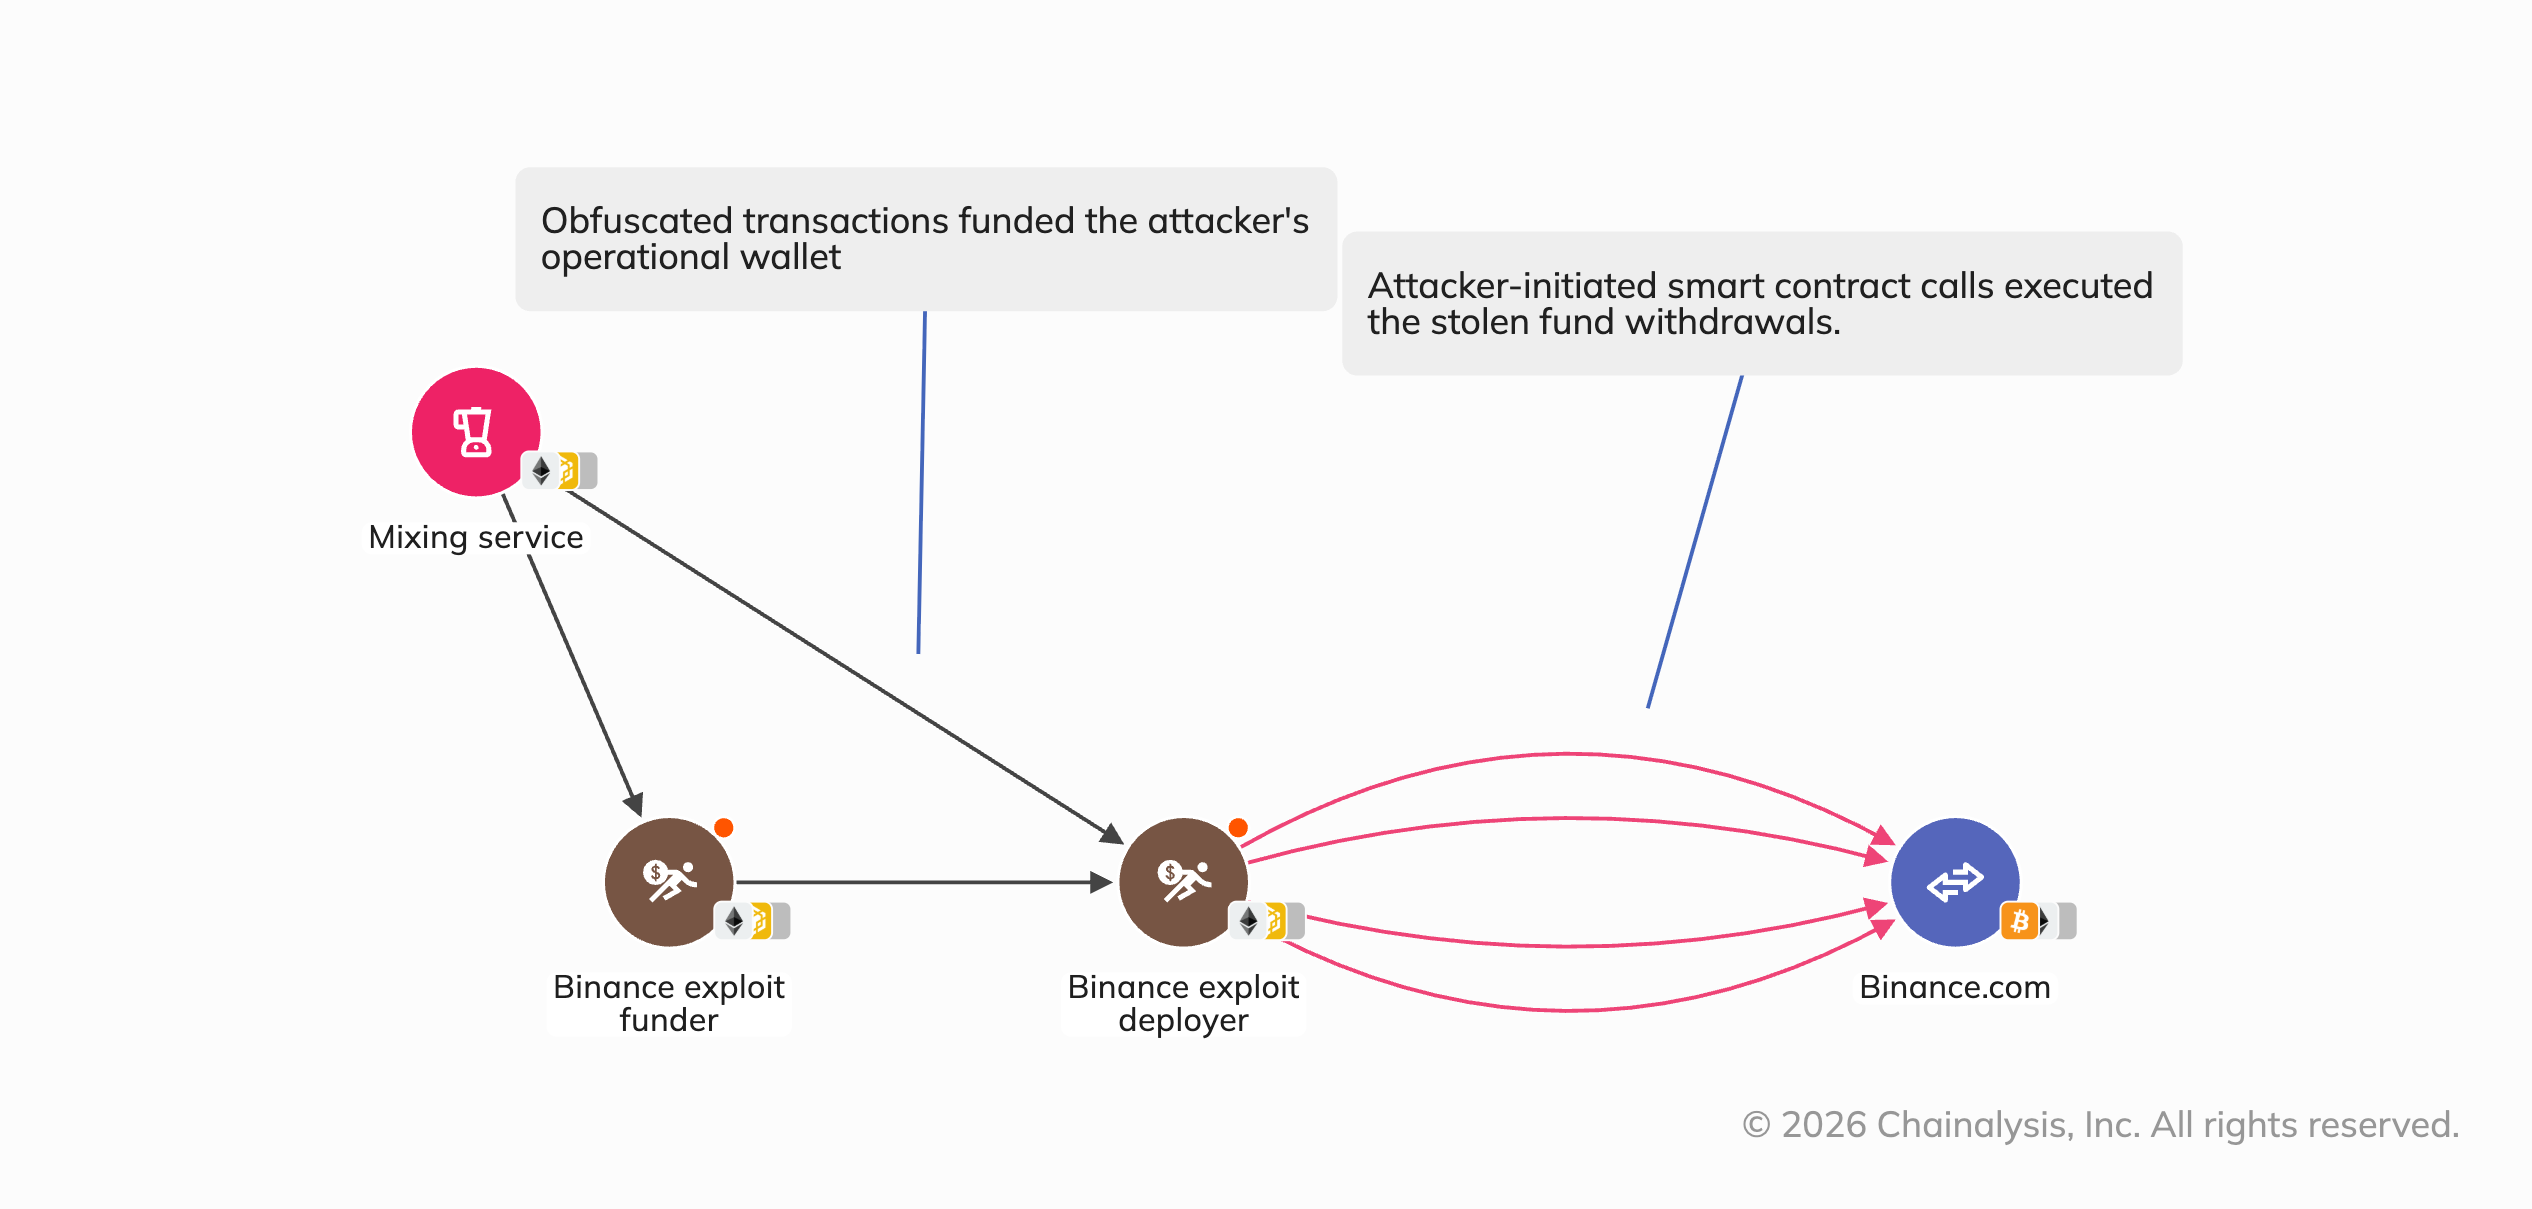
El diagrama de Chainalysis resume el arranque: un mezclador financia dos carteras del atacante, una de ellas despliega el código y desde ahí salen las llamadas a contrato que ejecutan las retiradas contra Binance.com. El patrón es el mismo que el blog describió hace años en la guía DIY para robar bancos cuando Corea del Norte vaciaba cuentas por SWIFT: identificar el sistema que ordena los pagos, hacerse con la capacidad de emitir órdenes legítimas y vaciar en una ventana corta. La atribución, como en el caso del ataque de Storm-0940 a ConnectWise que Microsoft puso sobre la mesa en octubre, la sostienen quienes tienen la telemetría. Binance no ha señalado a nadie en sus comunicaciones.
El resumen en vídeo de CNA, en inglés, recoge la suspensión de retiradas, la cifra robada y la primera atribución de los analistas a Corea del Norte.
Tether y Circle congelan 2.850 millones y el blanqueo en Tron no se detiene
La respuesta de los emisores llegó en minutos. Tether congeló 971,1 millones de USDT en la cartera receptora principal a las 21:01 UTC, 37 minutos después del gran barrido, y Circle hizo lo mismo con 823 millones de USDC a las 21:04. Ripple bloqueó 40,5 millones de RLUSD a las 22:01, World Liberty Financial 27,8 millones de USD1 a las 22:10, y el consejo de seguridad de Arbitrum forzó a las 00:08 UTC del 30 de octubre dos transferencias de salida de la cartera del atacante en esa red por valor de 8.426 ETH y 74,6 millones de ARB. Elliptic verifica 2.850 millones congelados o incautados, el 44 % del robo, y el 94 % de esa cifra son stablecoins.
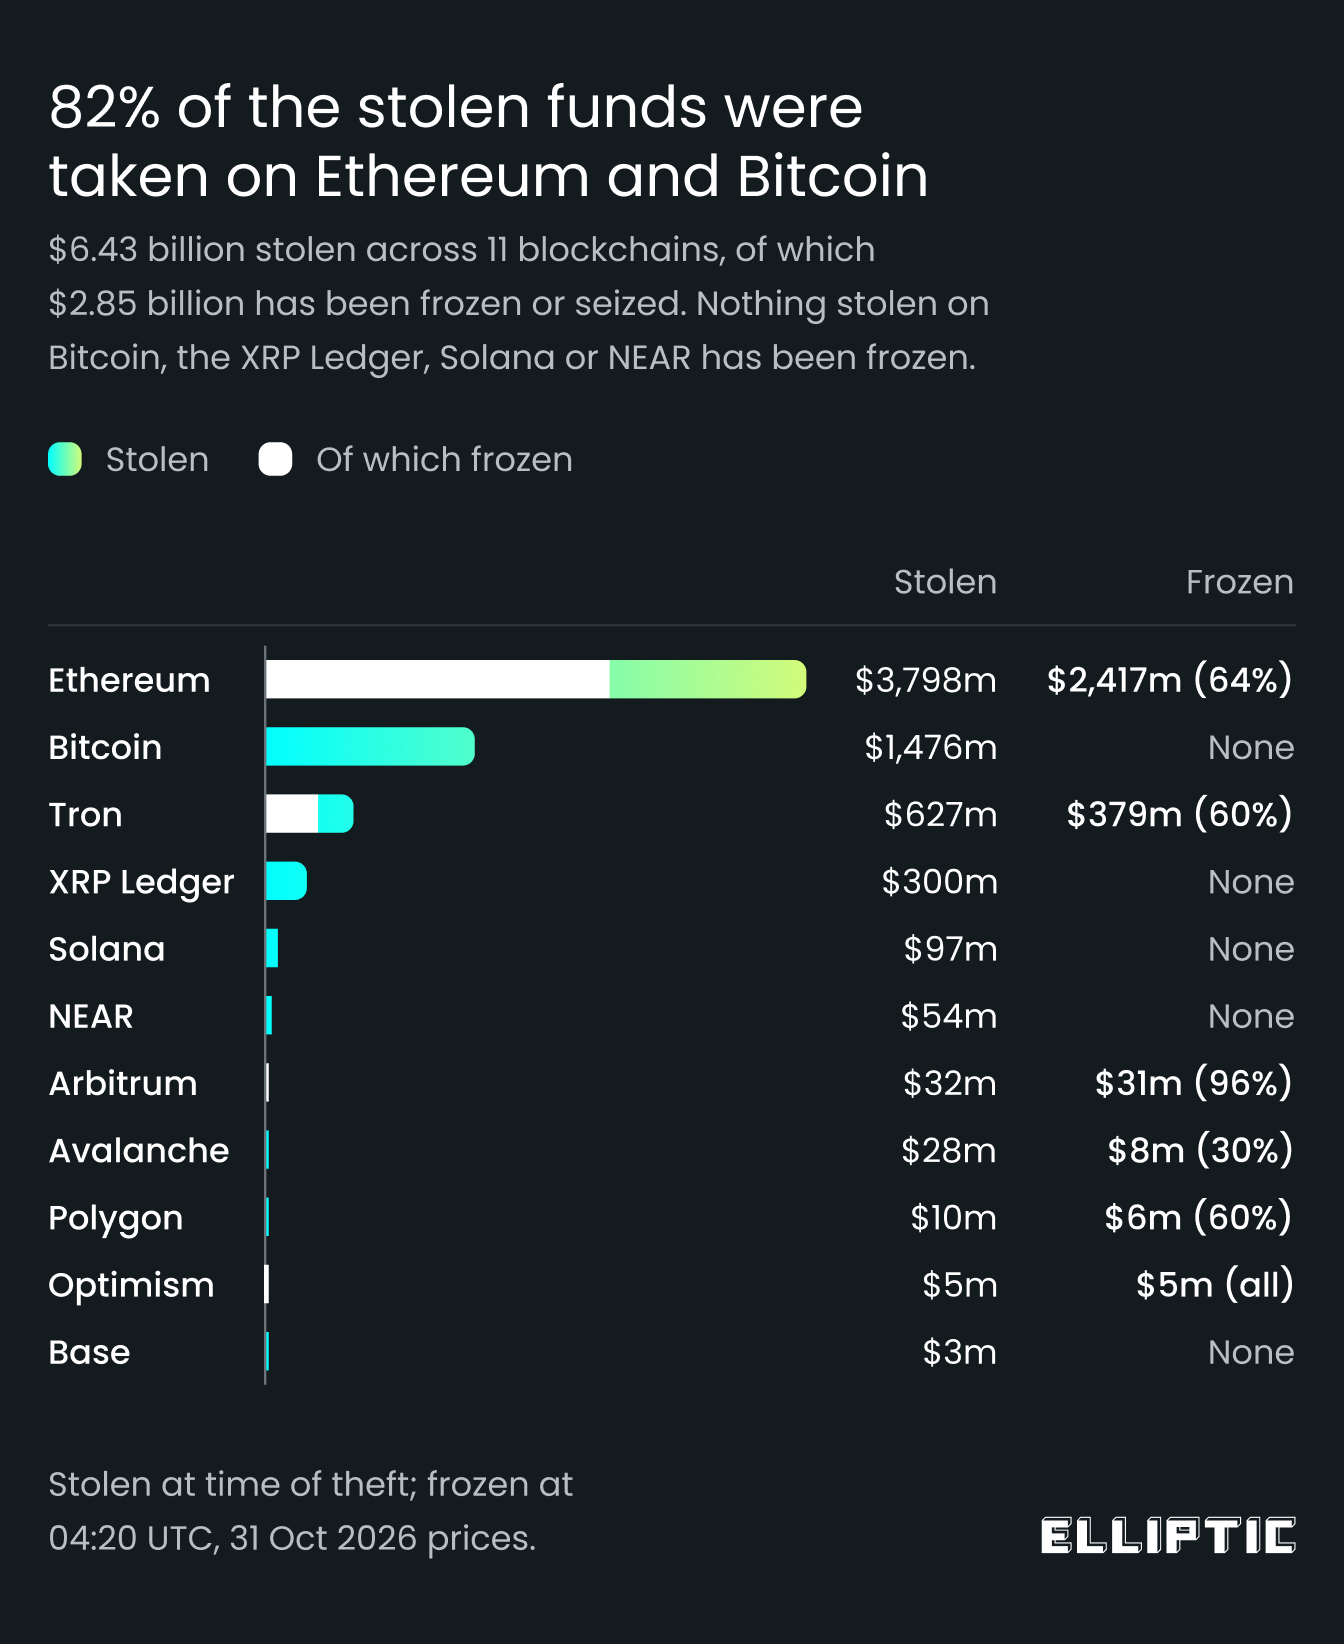
El gráfico de Elliptic por blockchain explica la otra mitad: de los 3.798 millones robados en Ethereum se congelaron 2.417, de los 627 de Tron 379, y de los 1.476 millones en Bitcoin, los 300 del XRP Ledger, los 97 de Solana y los 54 de NEAR no se ha congelado nada, porque nadie tiene un botón que lo permita. El atacante lo sabía y corrió a cambiar lo congelable por lo que no lo es.
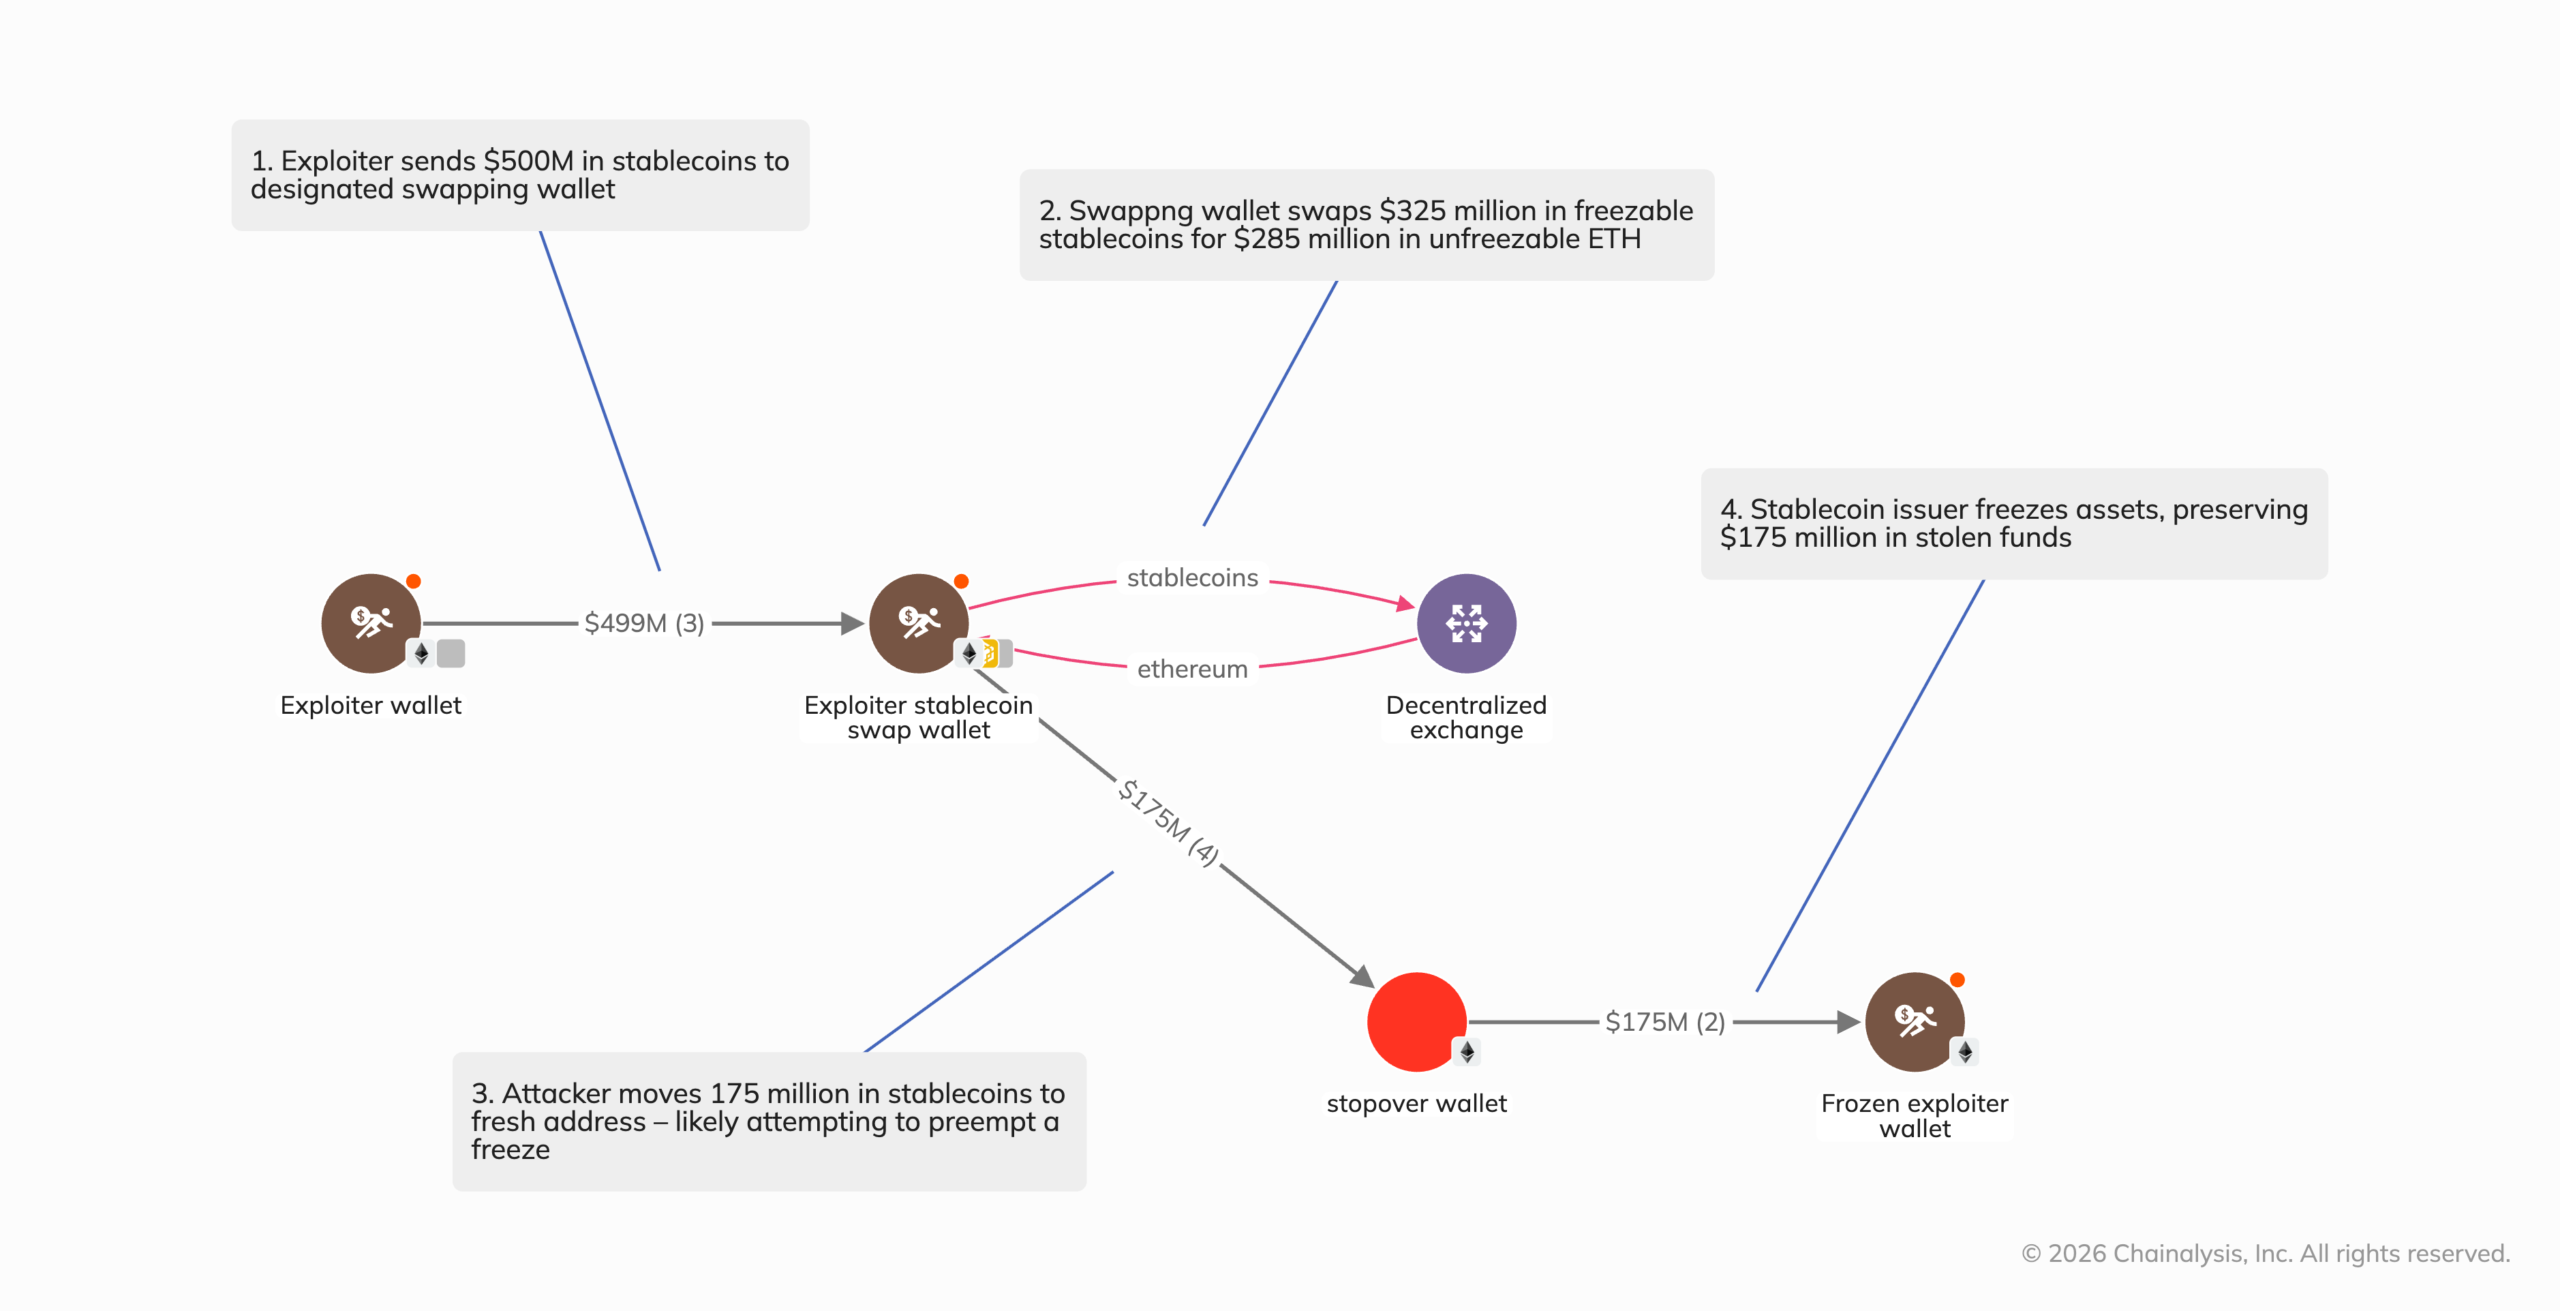
Chainalysis documenta esa carrera: 500 millones en stablecoins pasaron a una cartera de intercambio, que en menos de veinte minutos cambió 325 millones por 285 millones en ETH, y los 175 millones restantes saltaron a una cartera intermedia que acabó congelada. TRM detalla la contraparte: los USDT se vendieron a creadores de mercado a través de UniswapX y contratos similares a unos 2.650 dólares por ETH cuando el mercado estaba en 2.300, un descuento superior al 10 % a cambio de velocidad. Una segunda cartera depositó 60 millones de USDT en Aave y pidió prestados unos 19.760 ETH antes de que el protocolo congelara los mercados afectados.
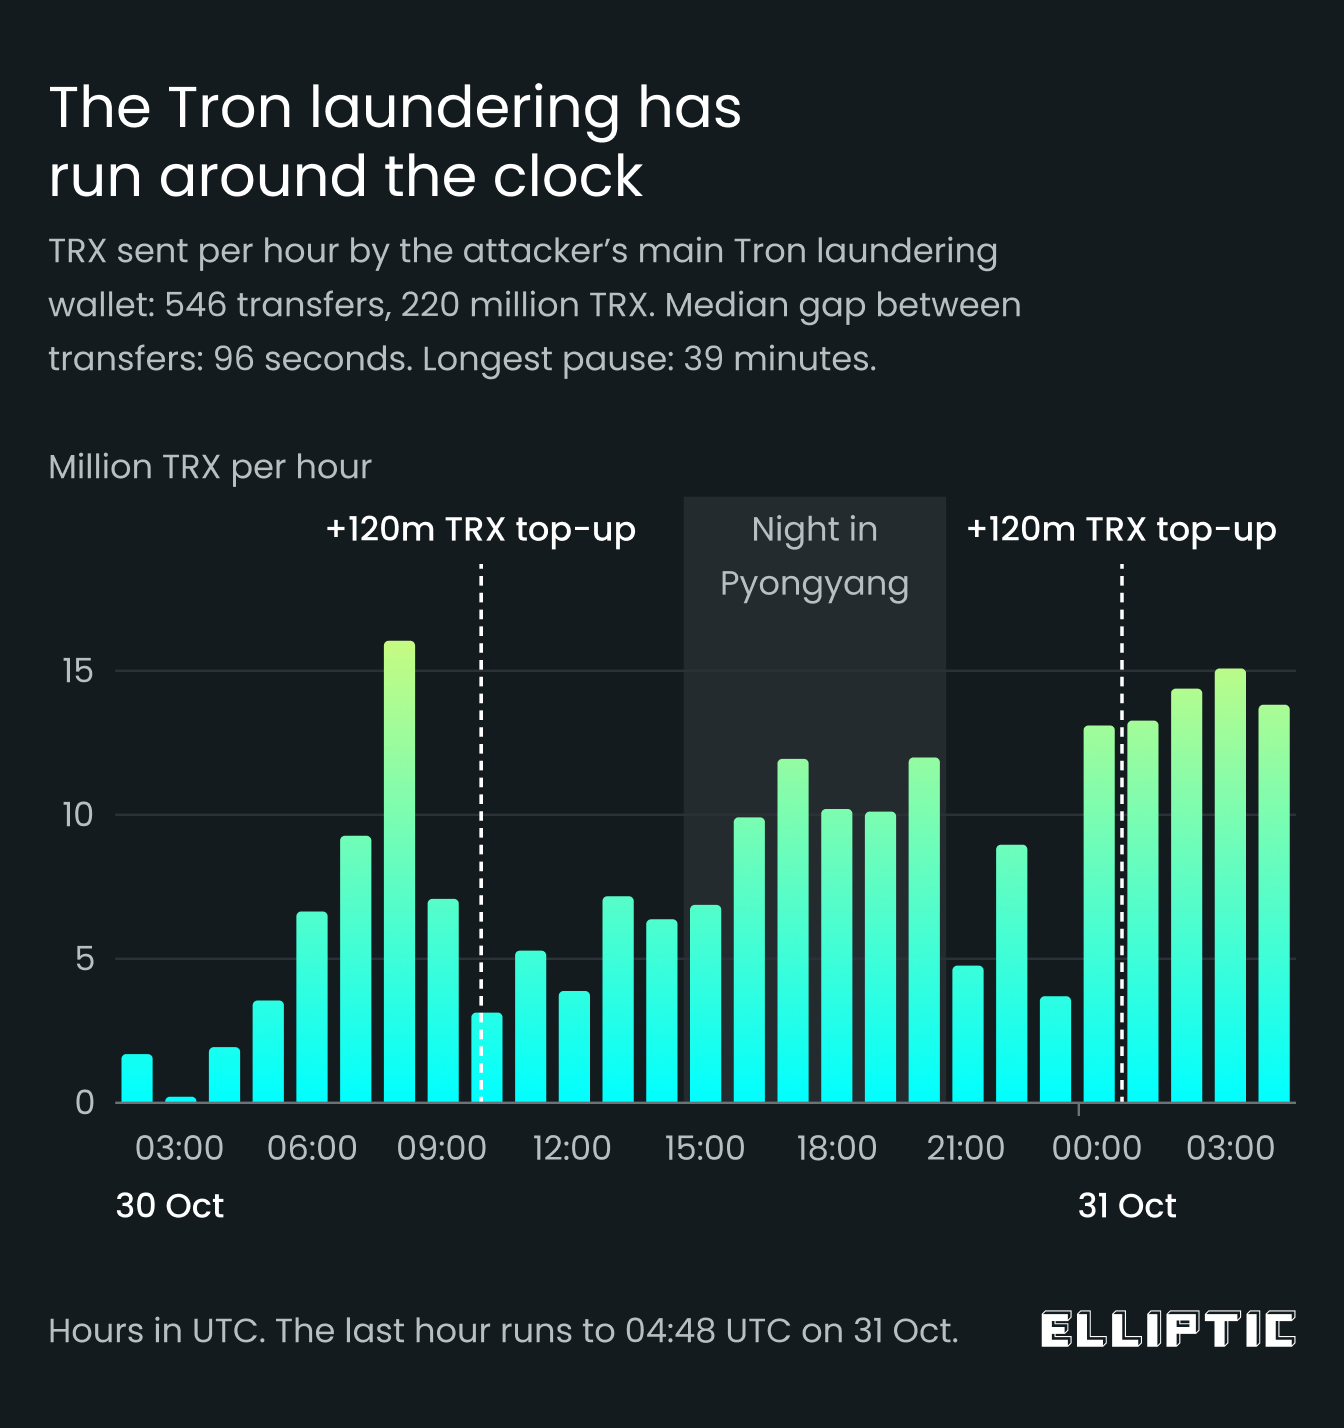
En Tron el trabajo no ha parado. El gráfico de Elliptic recoge 546 transferencias y 220 millones de TRX enviados por la cartera principal de blanqueo entre el 30 y el 31 de octubre, con 96 segundos de mediana entre envíos y una pausa máxima de 39 minutos. Elliptic concluye que buena parte del proceso está «carried out by software rather than by hand» (ejecutada por software y no a mano). Chainalysis describe la huella de esos bots: miles de direcciones que reciben exactamente 1 TRX para activarse, después el grueso de los fondos y después los reparten. En Bitcoin los 18.270 BTC avanzan por una cadena de pelado en trozos de 1.000 y 100 BTC. A las 00:30 UTC del 30 de octubre, según TRM, el atacante conservaba más de 420.000 ETH y los 18.270 BTC, unos 2.400 millones de dólares fuera del alcance de cualquier emisor. Elliptic mantiene una lista de bloqueo gratuita con más de 1.000 direcciones asociadas al robo.
Qué cambia para quien tiene cuenta en Binance desde España
Binance publicó el 31 de octubre su tercera actualización de recuperación: el 90 % de los activos robados ya estaba repuesto con cargo al fondo SAFU, a parte del fondo de seguros de futuros y a la tesorería corporativa, con BTC, ETH, USDT, BNB, SOL, USDC, XRP, USD1, RLUSD y ZEC respaldados al 100 %. «Binance will absorb the financial impact of these stolen funds, not our users» (Binance absorberá el impacto financiero de estos fondos robados, no nuestros usuarios). La instantánea para la prueba de reservas se tomó a las 00:00 UTC del 31 de octubre y la prueba completa de conocimiento cero tarda entre 40 y 50 horas en generarse, con el martes 3 de noviembre como fecha estimada.
Binance is preparing to resume phase one of withdrawals on 2026-11-01 between 06:00 and 09:00 (UTC).
— Yi He (@heyibinance) November 1, 2026
The first batch open for withdrawal covers 15 currencies across the 15 networks shown in the chart. Wallets for other currencies are still undergoing repeated security audits and… https://t.co/V8iZpdjqMx pic.twitter.com/bZ1LCDYZ9c
Yi He, cofundadora de Binance, anunció a las 04:48 UTC del 1 de noviembre la primera fase de reapertura de retiradas entre las 06:00 y las 09:00 UTC de hoy, con 15 monedas en 15 redes. El resto sigue cerrado: «Wallets for other currencies are still undergoing repeated security audits and perimeter checks» (las carteras del resto de monedas siguen pasando auditorías de seguridad y comprobaciones de perímetro repetidas), con prioridad por capitalización, fondos bloqueados y número de usuarios.
En España la situación de partida ya era distinta. La página de la CNMV sobre MiCA recuerda que el periodo transitorio terminó el 1 de julio de 2026 y que desde esa fecha solo pueden operar proveedores autorizados por ella o por otra autoridad europea. Binance retiró el 24 de junio la solicitud de licencia que había presentado en Grecia, según publicó Cointelegraph, y desde el 1 de julio sus usuarios del Espacio Económico Europeo no pueden abrir órdenes nuevas ni depositar, solo retirar. Quien tenga fondos en Binance desde España los tiene en una entidad que, en palabras de la CNMV, «no contarán con los mecanismos de protección y supervisión que ofrece el Reglamento MiCA», y la única operación que le quedaba disponible, la retirada, es la que lleva suspendida desde el 29 de octubre.
Con esos datos, el orden de trabajo para un usuario español empieza por su cuenta y termina en la empresa que opera un servicio parecido.
- Entra en la cuenta y anota el saldo de cada token antes de retirar nada, para compararlo con la prueba de reservas del 3 de noviembre.
- Si tienes BTC, ETH, BNB, SOL, XRP o USDT, prueba la retirada en la ventana abierta hoy y confirma siempre la dirección de destino en la web oficial, nunca desde un enlace recibido por correo o mensaje.
- Desconfía de cualquier comunicación que pida mover fondos o verificar la cuenta por el incidente. Binance no ha anunciado una campaña de phishing concreta, pero un robo con esta cobertura mediática es el cebo ideal.
- Mueve lo retirado a un proveedor autorizado en el registro de la CNMV o de ESMA, o a una cartera propia. Si optas por hardware, lee antes lo que pasó con el implante LTE en Ledger y compra solo al fabricante.
- Si tu empresa opera un servicio que mueve dinero por instrucción, inventaría hoy qué máquinas y qué cuentas pueden pedir una firma, exige un segundo control fuera de ese servicio para cualquier delegación o cambio de destino, y revisa con el comando de arriba si tus cuentas de Ethereum arrastran delegaciones EIP-7702. Un incidente de este tipo en una entidad española se notifica a INCIBE-CERT y, si afecta a datos personales, a la AEPD en 72 horas.
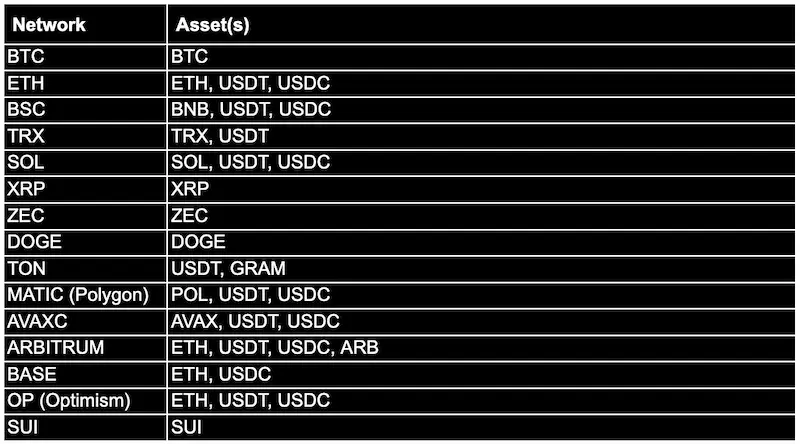
La tabla que Yi He adjuntó a su anuncio enumera las parejas de moneda y red de la primera fase, con las redes de Bitcoin, Ethereum, BNB Smart Chain, Tron y Solana entre ellas. Lo que no está en la tabla sigue sin fecha.
El mapa de Zero Trust que el blog lleva años defendiendo encaja aquí mejor que en ningún otro caso: el atacante nunca tuvo las claves de Binance y aun así firmó con ellas en diez cadenas. Lo que falló fue la confianza implícita entre un contenedor de retiradas y el sistema que custodia las firmas. Hasta que Binance publique la causa raíz, cualquier exchange que separe la firma de la autorización solo por red, y no por identidad y por política, debería asumir que tiene el mismo problema.
Dudas habituales sobre Binance tras el robo
Por qué Binance no me deja retirar dinero
Binance suspendió todas las retiradas el 29 de octubre para reconstruir y volver a probar el servicio que el atacante utilizó. Los depósitos nunca se detuvieron. Desde las 06:00 UTC del 1 de noviembre solo están abiertas 15 monedas en 15 redes, y el resto se irá habilitando según capitalización, fondos bloqueados y usuarios afectados, sin fecha anunciada. Si tu token no está en la primera tanda, la cuenta sigue operativa pero sin salida por ahora.
Qué pasa con Binance en Europa y en España
Desde el 1 de julio de 2026 Binance no tiene licencia MiCA y no puede captar clientes ni ejecutar órdenes nuevas para residentes del Espacio Económico Europeo. La empresa presentó su solicitud en Grecia en enero y la retiró el 24 de junio. Los usuarios españoles pueden retirar sus activos, pero sin la protección del reglamento. Antes de mover fondos a otra plataforma, comprueba que figura en el registro de ESMA o en el de la CNMV.
Es seguro tener el dinero en Binance
El robo afectó a los hot wallets de la empresa, no a cuentas de clientes, y Binance mantiene que la mayor parte de los activos de usuarios está en carteras frías. El fondo SAFU existe desde julio de 2018 y la empresa se compromete a reponerlo hasta los 1.000 millones de dólares. Nada de eso es un seguro regulado: las criptomonedas no están cubiertas por el Fondo de Garantía de Depósitos y la cobertura es una promesa de la empresa que la prueba de reservas del 3 de noviembre permitirá contrastar.
No hay comentarios todavía