

Ledger ha confirmado que carteras de hardware vendidas por el revendedor CryptoBilis, en el sudeste asiático, llevaban un implante soldado en su interior que leía la frase de recuperación de 24 palabras y la enviaba por LTE a los atacantes. Los analistas on-chain atribuyen al robo entre 86 y 93 millones de dólares, una cifra que Ledger no ha confirmado.
Qué ha pasado
El 9 de octubre de 2026, la cuenta de Ledger Support en X anunció que investigaba pérdidas de fondos de usuarios del sudeste asiático que habían comprado a CryptoBilis, y pidió al revendedor que pausara todas las ventas y envíos. Recomendó a quien hubiera comprado en los 90 días anteriores que no iniciara la configuración y, si ya lo había hecho, que moviera sus activos a un nuevo dispositivo con una semilla nueva.
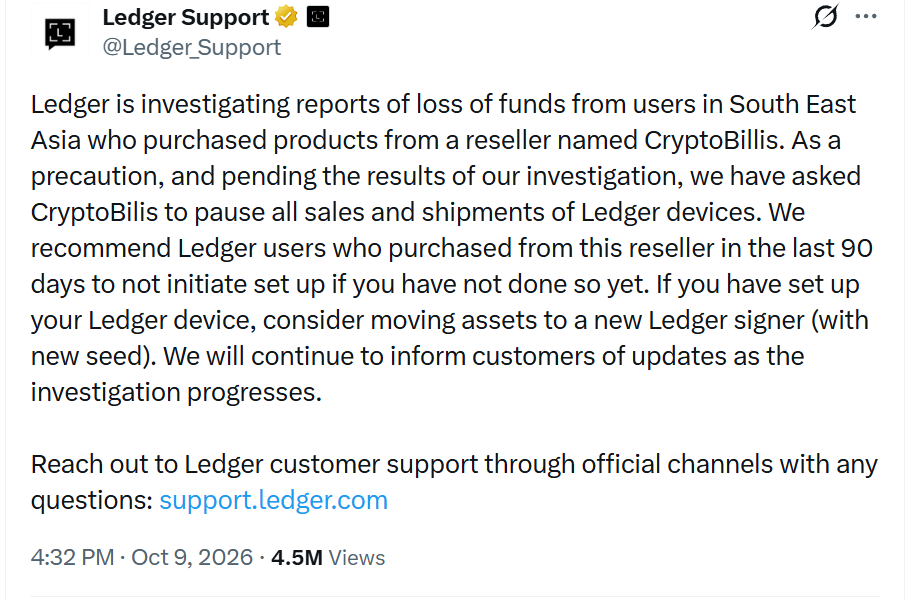
La captura recoge ese aviso tal como lo publicó Ledger. Ese mismo día se vaciaron las carteras, según The Record. El 10 de octubre Ledger confirmó que el dispositivo de uno de los usuarios afectados contenía un implante de hardware no autorizado. Alguna fuente sitúa esa confirmación un día después, pero BleepingComputer y Decrypt coinciden en el 10. El 11 de octubre la compañía precisó que todos los casos confirmados pasaban por CryptoBilis y que el número de dispositivos afectados era limitado.
El 13 de octubre, Ledger explicó el mecanismo. En palabras de la compañía que recoge SecurityWeek, «The implant sits inside the enclosure and reads the data shown on the screen» (el implante está dentro de la carcasa y lee los datos que muestra la pantalla). Ese día CryptoBilis aseguró que había pausado todas las ventas y envíos de Ledger y que colaboraba con la investigación, y Ledger pidió a revendedores y distribuidores de Indonesia, Singapur, Tailandia, Filipinas, Vietnam, Malasia y Hong Kong que suspendieran las ventas, según The Hacker News.
Detalles técnicos
Dato | Valor |
|---|---|
Producto | Carteras de hardware Ledger (signers) vendidas por el revendedor CryptoBilis. Ledger no ha identificado los modelos afectados |
Vector | Implante de hardware soldado dentro de la carcasa, añadido en algún punto de la cadena de distribución |
Qué hace | Lee la frase de recuperación de 24 palabras cuando la pantalla la muestra y la transmite por LTE con una eSIM |
Qué no toca | El Secure Element, el sistema operativo de Ledger, las transacciones ni las firmas |
Explotación activa | Sí. Los fondos se drenaron el 9 de octubre de 2026 |
Detección | La herramienta Genuine Check de Ledger no detecta modificaciones físicas si el Secure Element está intacto |
SecurityWeek cuenta que alguien de la cadena de distribución modificó los dispositivos y soldó el implante a mano en la placa. Ledger no ha dicho quién lo hizo ni cuándo. El funcionamiento descrito por la compañía tiene cuatro pasos.
- Un microcontrolador del implante vigila lo que muestra la pantalla del dispositivo.
- Cuando aparecen las pantallas con la frase de recuperación durante la configuración, decodifica las 24 palabras.
- Las transmite por LTE con una eSIM provisionada dentro del dispositivo.
- Los atacantes restauran la frase en otra cartera y mueven los fondos sin necesidad de tocar el dispositivo original.
El implante solo intercepta datos. Ledger insiste en que no modifica el Secure Element, el sistema operativo, las transacciones ni las firmas, y por eso un dispositivo manipulado puede superar la comprobación de autenticidad de Ledger. La propia compañía advierte de que Genuine Check no detecta modificaciones físicas si el Secure Element sigue intacto.
Tibane Labs ha publicado un informe sobre implantes en Ledger Nano X que ayuda a imaginar el hardware. Documenta tres generaciones y combina el desmontaje de un implante anterior hecho por Joe Grand con dos unidades que el laboratorio examinó en septiembre. Esas unidades se compraron en Amazon Japón (a un vendedor chino, con envío desde Malasia) y en Yahoo! Auctions Japón, no a CryptoBilis, de modo que el informe no demuestra que su diseño sea el de los robos de este caso. Según BleepingComputer, la primera variante sustituye la batería original por otra más pequeña para ganar espacio y pega la antena sobre la batería y el módulo LTE blindado. La segunda conserva la batería original y ocupa el hueco de la espuma bajo la pantalla OLED. Bajo la antena hay un microcontrolador STM32G431KBU6 (Arm Cortex-M4 con 128 KB de flash), una eSIM y el módulo LTE. En la segunda unidad, las marcas de la eSIM y del microcontrolador estaban raspadas.
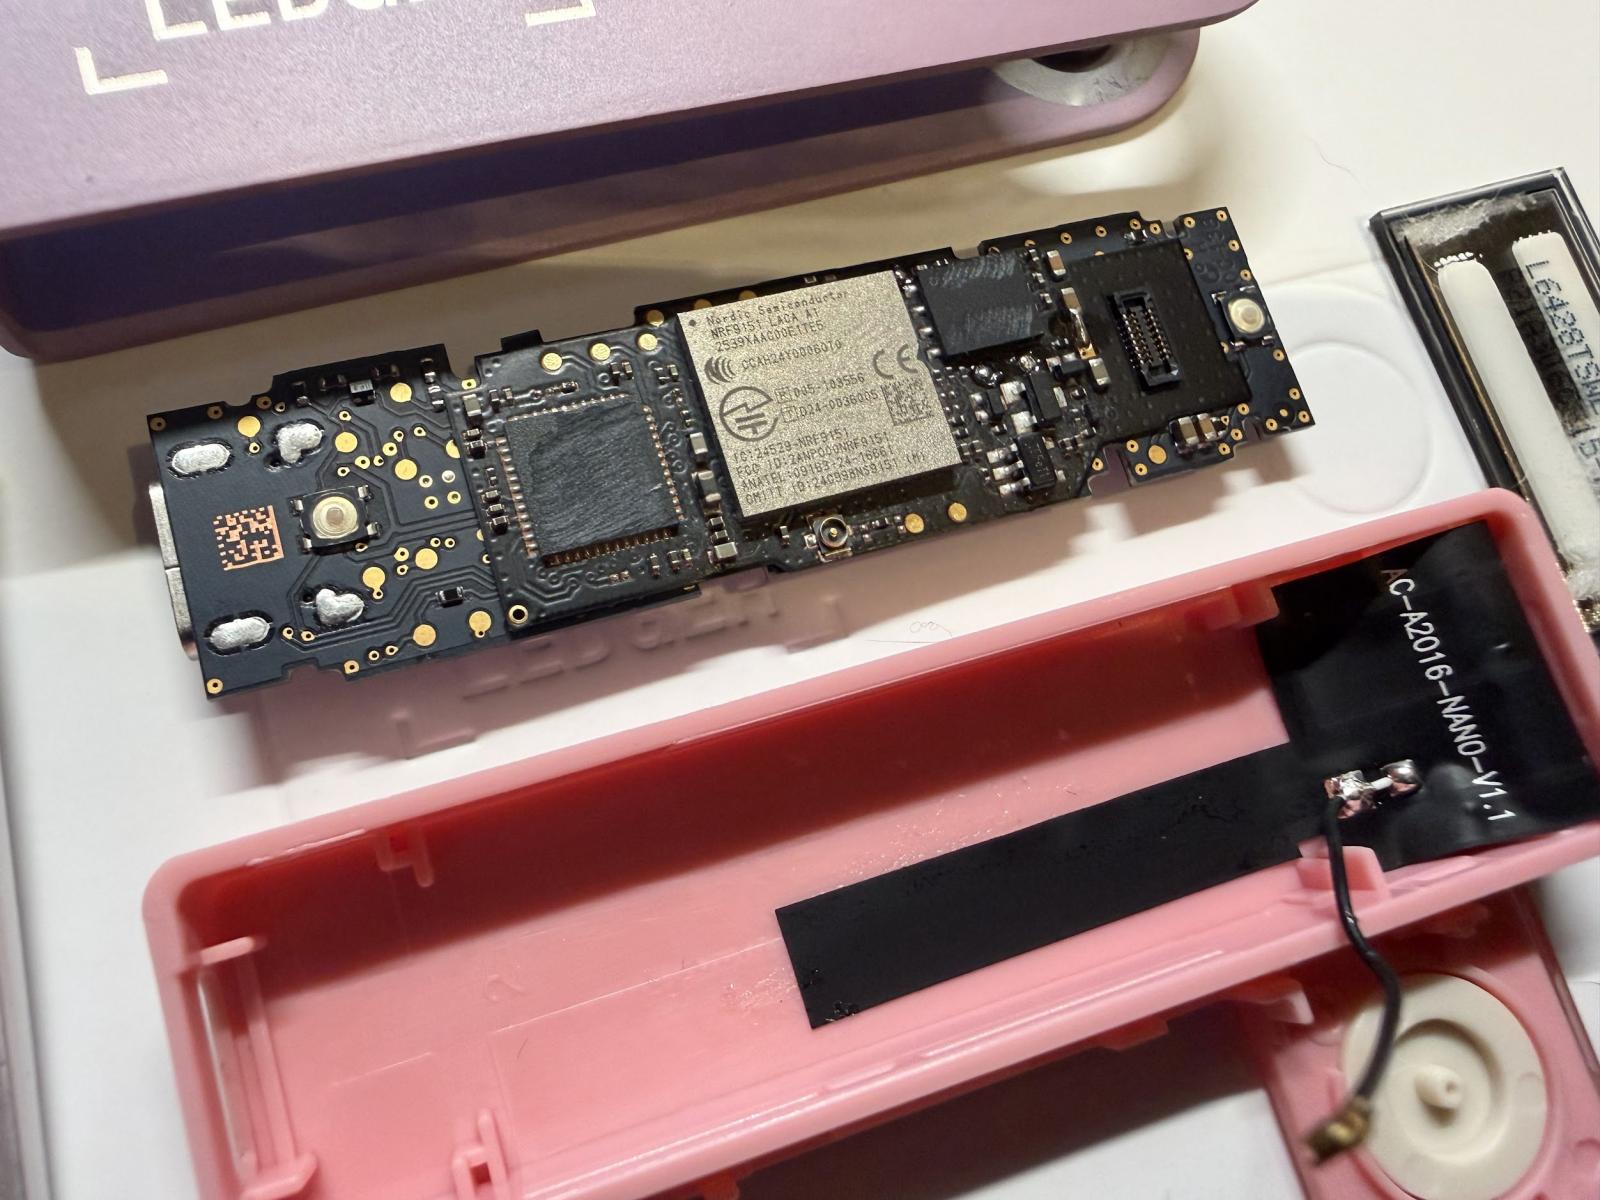
La foto que difunde Mark Karpelès muestra el implante dentro de uno de estos dispositivos, según el pie original. Karpelès, que ha examinado unidades sospechosas a través de Tibane Labs, lo describe como una evolución respecto a versiones con cables soldados a mano, y Tibane lo compara con una placa flexible diseñada y fabricada en serie. La imagen de Joe Grand permite ver cómo era esa fase anterior.
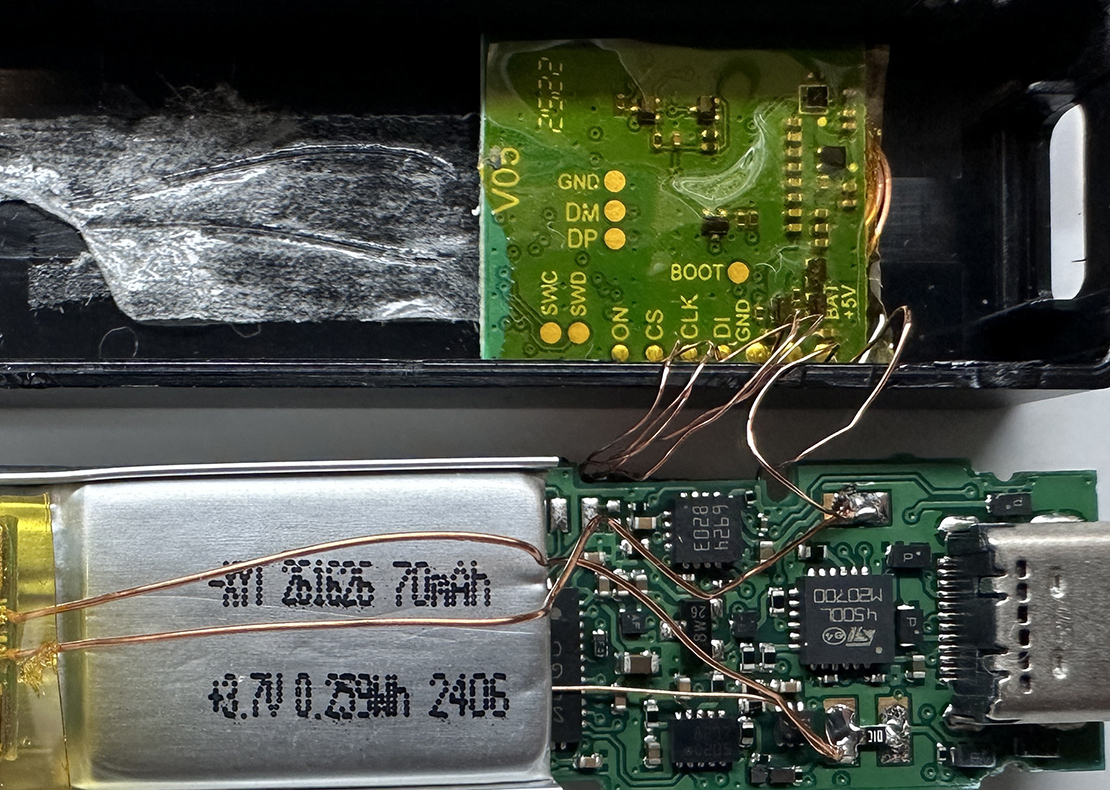
Es la placa verde de un implante que Grand desmontó, con cables de cobre soldados a mano a la placa base del dispositivo y colocada junto a la batería. Grand lo presentó en hardwear.io USA 2026 y el vídeo de su charla está disponible.
Charla de Joe Grand en hardwear.io USA 2026, en inglés, sobre cómo desmontó y analizó un implante de hardware real en un Ledger Nano X.
BleepingComputer añade que, según algunos investigadores, estos implantes circulan desde el 16 de septiembre de 2026 y que las unidades manipuladas se vendían a casi la mitad de su precio original. El análisis de Bitquery, que recoge CryptoSlate, describe un robo coordinado el 9 de octubre. Veinticinco carteras de Tron firmaron la misma aprobación de token en tres segundos, lo que permitió retirar unos 29 millones de dólares en USDT, y unas dos semanas antes habían aparecido pequeñas transacciones de prueba.
A quién afecta
A quien comprara un Ledger a CryptoBilis, sobre todo en los 90 días anteriores al 9 de octubre de 2026, y lo hubiera configurado. Los robos confirmados se concentran en el sudeste asiático y Ledger asegura que todos los casos verificados pasan por ese revendedor. Las estimaciones de pérdidas varían según quién cuente.
Estimación | Cifra de pérdidas |
|---|---|
Specter (investigador on-chain) | Más de 86 millones de dólares en Ethereum, Tron y Bitcoin |
Galaxy Digital (Alex Thorn, 9 de octubre) | Unos 91 millones en 477 direcciones: 64,5 millones en Tron, 17,7 millones en Bitcoin (unos 213 BTC) y 8,8 millones en redes de Ethereum |
Bitquery (actualizada el 11 de octubre) | Unos 93,2 millones en 315 carteras de seis blockchains |
Ledger | No ha confirmado el número de usuarios ni el total robado |
Las tres cifras usan conjuntos de direcciones y métodos distintos, y ninguna cuenta dispositivos manipulados. Según Bitquery, Tether ha congelado unos 10 millones de dólares en USDT robados.
El ángulo europeo sigue abierto. MediaMarkt Saturn pausó la venta de dispositivos Ledger en tiendas después de que un cliente en Alemania encontrara un implante en el suyo. Ledger afirmó que no se habían notificado pérdidas de fondos en ese caso. El investigador Johannes (@0xJohannes_) había publicado un hallazgo parecido en un dispositivo comprado en MediaMarkt, y Crypto Times recuerda que Ledger no lo ha vinculado con CryptoBilis. Decrypt cita además una denuncia sin verificar sobre dos dispositivos manipulados comprados en tiendas europeas. Ledger sostiene que sus canales de venta directa no están afectados y que revisa los demás informes. Ninguna fuente aclara si la pausa de MediaMarkt Saturn alcanza a las tiendas españolas, así que conviene preguntar en el punto de venta antes de dar por buena una compra reciente.
Qué hacer
- Si compraste un Ledger a CryptoBilis y no lo has configurado, no lo hagas y contacta con el soporte de Ledger. No introduzcas ninguna frase en él.
- Si ya lo configuraste, genera una frase nueva en un dispositivo comprado directamente a Ledger y transfiere los fondos cuanto antes, empezando por los de mayor valor. Ledger lo resume así: «Do not enter or restore any recovery phrase on a signer bought from CryptoBilis» (no introduzcas ni restaures ninguna frase de recuperación en un dispositivo comprado a CryptoBilis).
- No te fíes de Genuine Check. Que el dispositivo lo supere no descarta un implante.
- Desconfía de cualquier cartera cuya frase venga impresa de fábrica o la haya visto otra persona. CryptoBilis advierte de que la frase la tiene que generar el propio dispositivo.
- Antes de abrir o enviar un dispositivo sospechoso, contacta con Ledger y con las fuerzas de seguridad. Ledger tiene una guía de inspección en su centro de ayuda.
- Revisa el precio y el aspecto. Una oferta a casi la mitad del precio oficial y una batería más pequeña de lo esperado son señales que describen las fuentes.
- Si perdiste fondos, denuncia ante la Policía Nacional o la Guardia Civil. Si eres una empresa, avisa también a INCIBE-CERT.
- Ignora cualquier llamada o mensaje que se presente como Ledger. La compañía asegura que nunca contacta a los usuarios para pedirles la frase de recuperación.
Análisis
Este caso no tiene CVE ni parche, y ahí está la diferencia con las noticias que solemos cubrir. El ataque ocurre en el canal físico, antes de que el usuario encienda el dispositivo. La verificación que ofrece Ledger comprueba la identidad del Secure Element, y un implante que solo lee la pantalla no necesita tocarlo. Nuestra lectura es que una atestación criptográfica del chip no cubre lo que se coloca a su alrededor, y que cualquier dispositivo que muestre una semilla en pantalla expone esa pantalla como superficie de ataque.
El calendario encaja con un negocio organizado. Las unidades manipuladas se vendían baratas desde septiembre, según BleepingComputer, y las pruebas con pequeñas transacciones aparecieron unas dos semanas antes del vaciado coordinado, según Bitquery. Ninguna fuente prueba que ambas cosas estén conectadas, y no hay atribución oficial de ningún actor. Lo que sí muestra es el modelo de monetización típico del cibercrimen que se compra y se vende, con la ventaja para el atacante de que la víctima paga por el implante.
Quedan preguntas que Ledger no ha respondido. La compañía no ha publicado los modelos afectados, el número de dispositivos ni el momento en que se manipularon. Su director de tecnología, Charles Guillemet, ha dicho que revisan los controles sobre revendedores y las protecciones antimanipulación. Para una organización que custodia fondos, el análisis de riesgos con proveedores debería incluir ya la procedencia del hardware, y para un dispositivo con módem propio vale lo que explican nuestras pautas de seguridad en IoT y la guía para comprobar vulnerabilidades en dispositivos conectados.
Cronología
- 16 de septiembre de 2026: fecha desde la que, según algunos investigadores citados por BleepingComputer, circulan implantes en dispositivos Ledger.
- 9 de octubre: Ledger Support anuncia una investigación y pide a CryptoBilis que pause las ventas. Se drenan los fondos.
- 10 de octubre: Ledger confirma un implante en el dispositivo de un usuario afectado.
- 11 de octubre: Ledger precisa que todos los casos confirmados pasan por CryptoBilis y que el volumen es limitado. Bitquery actualiza su estimación a 93,2 millones.
- 13 de octubre: Ledger detalla el mecanismo y pide a revendedores del sudeste asiático y Hong Kong que suspendan las ventas. A esa fecha, MediaMarkt Saturn tiene pausada la venta en tiendas.
Preguntas frecuentes
¿Está en riesgo mi Ledger si lo compré en la web oficial?
Ledger afirma que todos los robos confirmados se produjeron con dispositivos de CryptoBilis y que sus canales de venta directa no están afectados. La compañía no ha verificado ningún vaciado ligado a un dispositivo comprado en otro sitio, pero revisa informes de implantes en otros lugares. Si el precio fue anormalmente bajo, trátalo como sospechoso.
¿Sirve Genuine Check para saber si mi dispositivo está manipulado?
No. La herramienta verifica el Secure Element y, según Ledger, no detecta modificaciones físicas si ese chip sigue intacto. El implante de este caso no lo modifica, de modo que un dispositivo manipulado puede aprobar la comprobación. Ledger recomienda su guía de inspección y contactar con soporte antes de abrir el dispositivo.
¿Cómo accedieron los atacantes a los fondos sin tocar el dispositivo?
La frase de 24 palabras es la clave privada maestra de la cartera. Quien la conoce puede restaurarla en cualquier otro dispositivo y firmar transacciones sin el original, por lo que el implante no necesita alterar nada. Por eso la medida eficaz es crear una frase nueva y mover los fondos, tal como explica nuestra guía sobre los peligros de las criptomonedas.
No hay comentarios todavía