
El FBI y el Servicio Secreto de Estados Unidos confirman que la campaña FortiBleed contra cortafuegos FortiGate expuestos a Internet sigue en marcha y que algunas víctimas han perdido el acceso a sus propios equipos. Detrás hay un intermediario que vende accesos a bandas de ransomware, y España aparece entre los veinte países con más empresas en su punto de mira.
Qué ha pasado
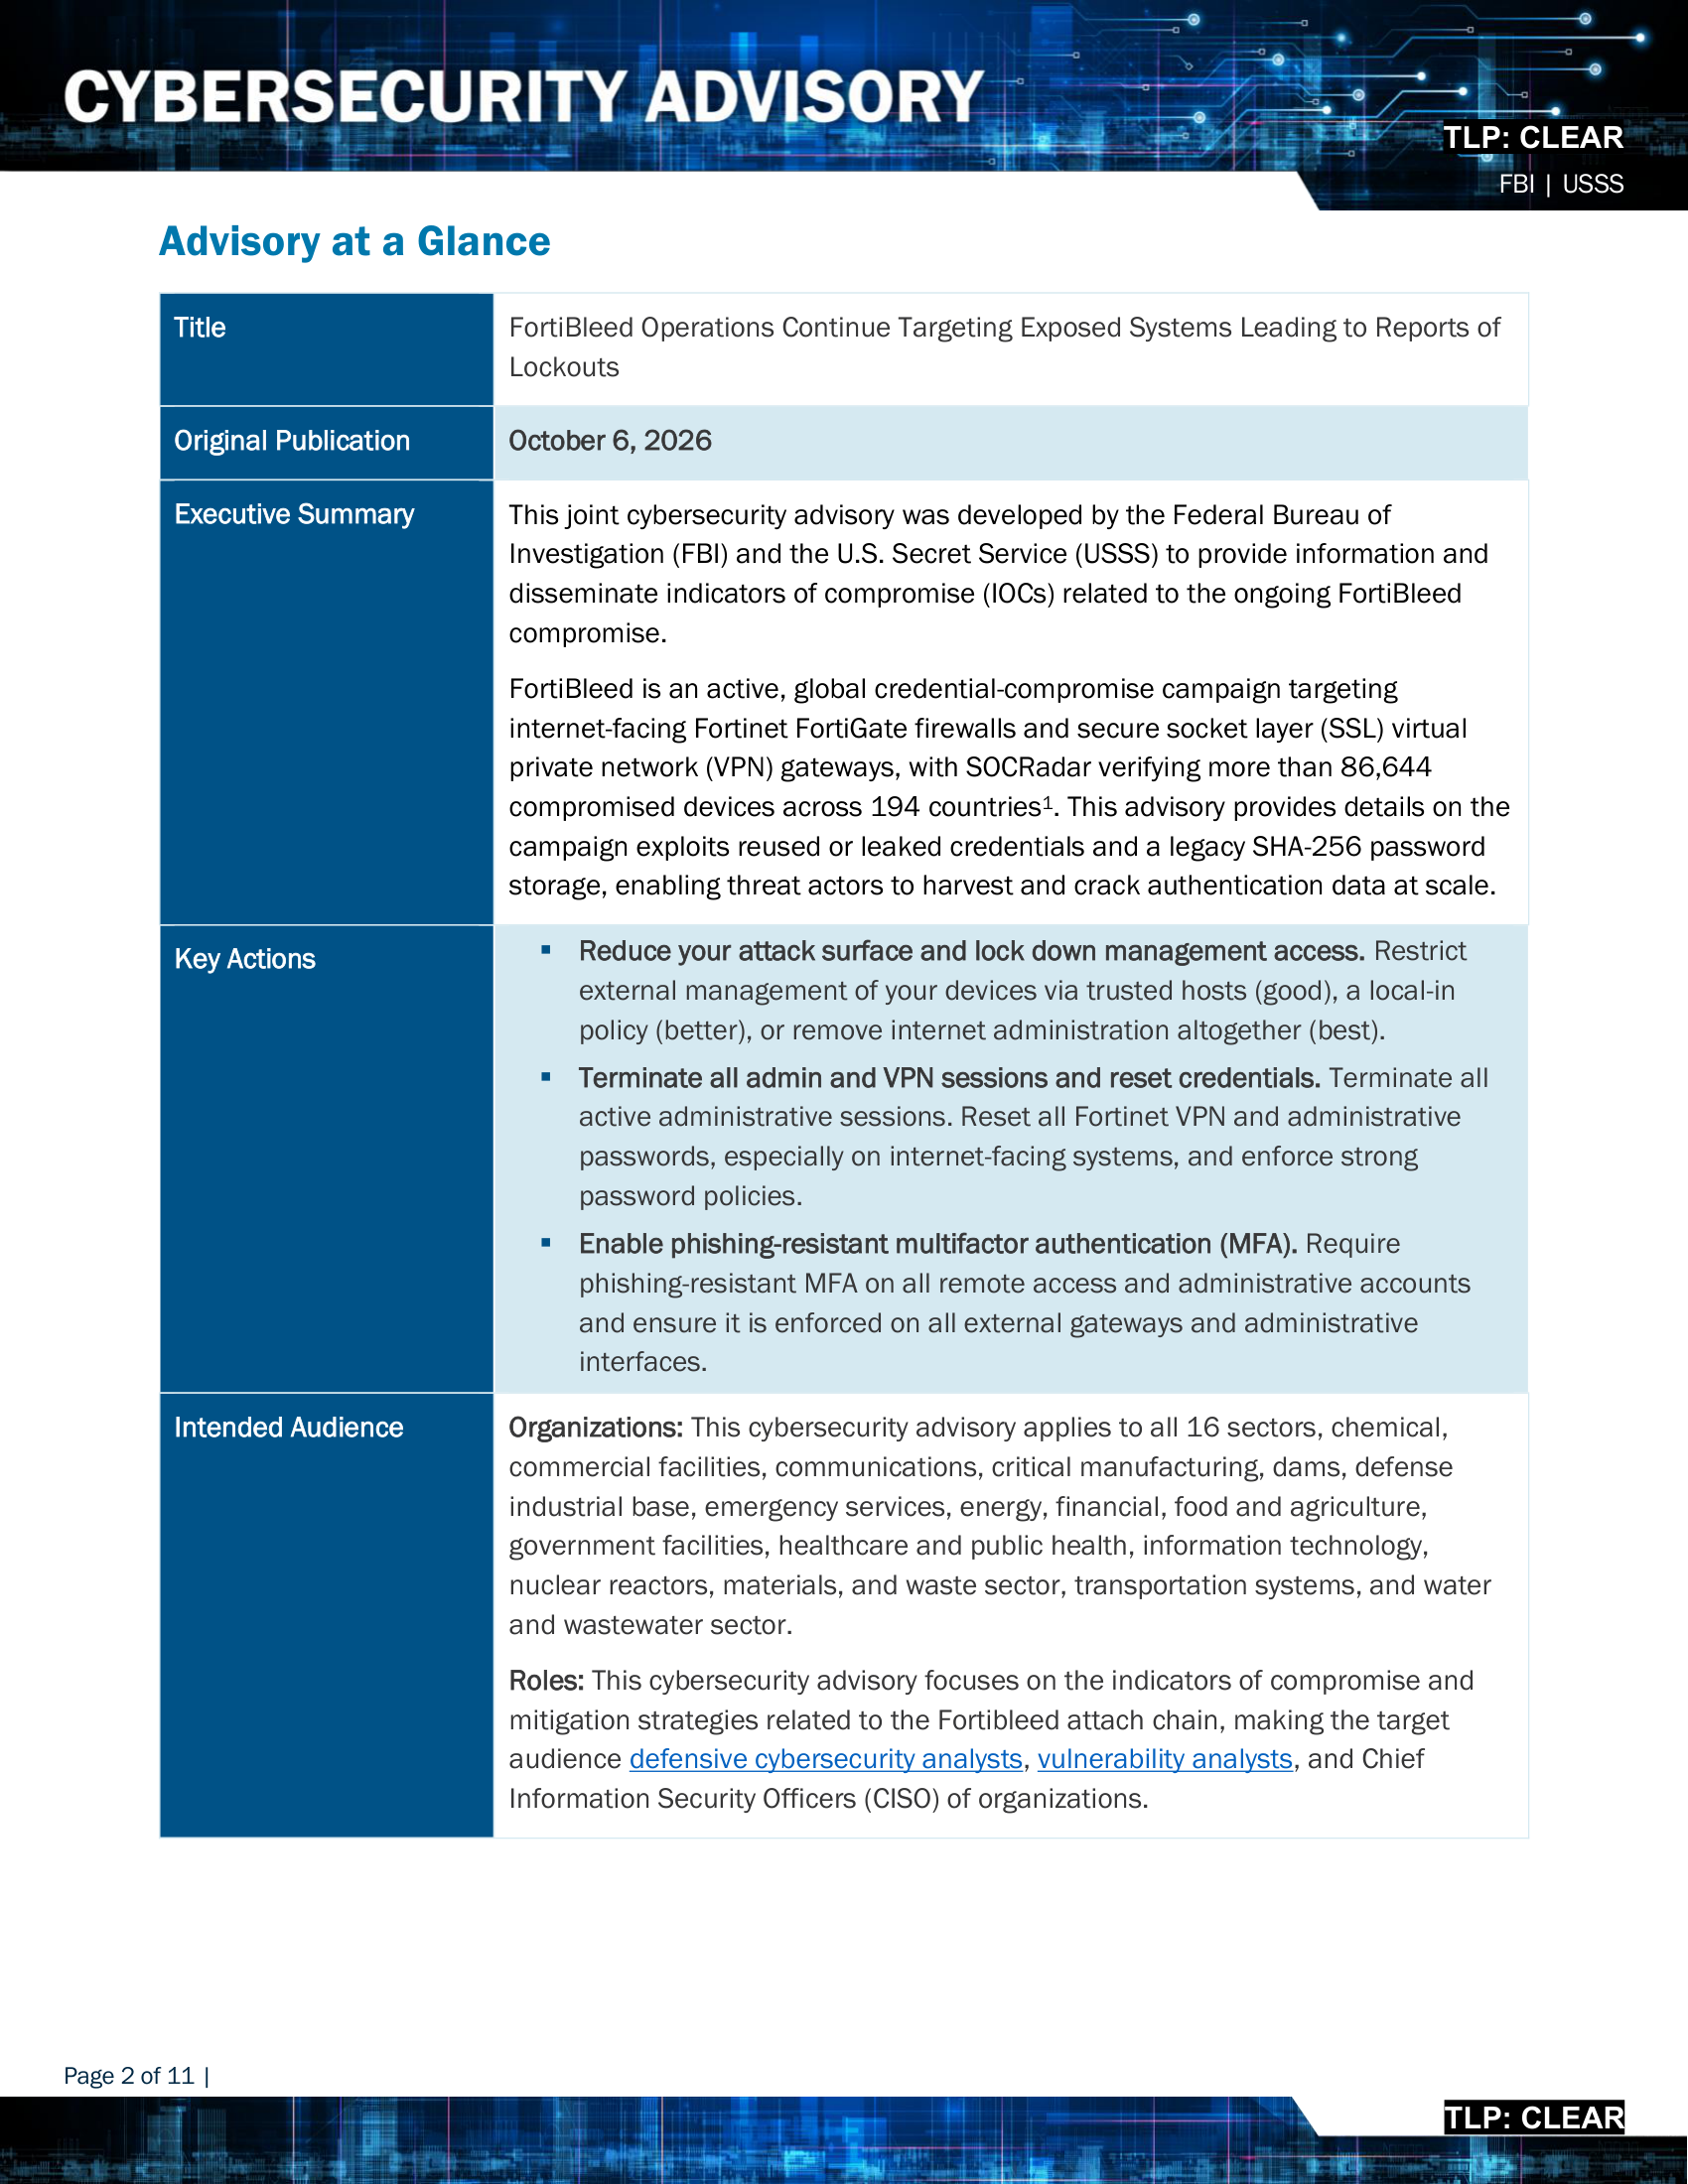
El 6 de octubre, el FBI y el Servicio Secreto (USSS) publicaron un aviso conjunto de ciberseguridad (referencia JCSA-20261006-01) que da por activa la campaña FortiBleed. Según el documento, los atacantes siguen escaneando cortafuegos Fortinet accesibles desde Internet con credenciales que ya robaron, y en varios casos han creado cuentas de administrador propias para después borrar o cambiar la contraseña de las legítimas. El cortafuegos queda en manos del intruso y su dueño no puede entrar.
El aviso cita el recuento de la firma SOCRadar: más de 86.644 dispositivos comprometidos en 194 países. También identifica el negocio que hay detrás. Los operadores actúan como intermediarios de acceso inicial y venden las redes a afiliados de ransomware. El FBI menciona expresamente a INC/Lynx y a Payload, y describe la cadena de FortiBleed como «initial entry point for ransomware affiliates» (punto de entrada inicial para afiliados de ransomware).
La historia empezó en junio. El investigador Bob Diachenko encontró un servidor del propio atacante abierto en Internet, con un catálogo de credenciales SSL VPN de 73.932 cortafuegos FortiGate en 194 países y 21.632 dominios. Según el análisis de SpyCloud, que obtuvo una copia de los datos, eso equivale a cerca de la mitad de los FortiGate expuestos en Internet. CISA pidió endurecer estos equipos el 18 de junio y Fortinet publicó su análisis al día siguiente.
Detalles técnicos
Dato | Valor |
|---|---|
CVE | CVE-2023-27997 |
Gravedad | Crítica |
CVSS 3.1 | 9,8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
Productos | FortiOS y FortiProxy (SSL VPN) |
Versiones afectadas | FortiOS hasta 6.0.16, 6.2.13, 6.4.12, 7.0.11 y 7.2.4. FortiProxy hasta 1.1.6, 1.2.13, 2.0.12, 7.0.9 y 7.2.3 |
Catálogo KEV de CISA | 13/06/2023 |
FortiBleed no explota un fallo nuevo y no tiene CVE propio. El análisis de Fortinet PSIRT, firmado por Carl Windsor, lo dice sin rodeos: «This is not a new Fortinet vulnerability». El fabricante atribuye los accesos a la reutilización de credenciales de incidentes anteriores y a la fuerza bruta contra equipos con contraseñas débiles y sin doble factor. El FBI añade otro factor: el almacenamiento heredado de contraseñas con SHA-256, que permite crackear los hashes robados a gran escala.
El aviso reconstruye la cadena a partir de las herramientas que los operadores dejaron en su servidor:
- Escaneo de Internet en busca de portales SSL VPN de FortiGate (técnicas MITRE T1595 y T1190).
- Relleno de credenciales y difusión de contraseñas (T1110.004 y T1110.003) con volcados de filtraciones anteriores de Fortinet y registros de infostealers.
- Volcado de las bases de usuarios de FortiOS y de tokens de sesión de los equipos comprometidos (T1003), que se envían a los servidores del atacante (T1041).
- Crackeo offline de los hashes en un clúster de GPU con Hashcat y Hashtopolis (T1110.002). SpyCloud indica que las GPU se alquilaban por horas en vast.ai.
- Filtrado de honeypots y priorización de víctimas por facturación y estructura de red.
- Creación de cuentas locales de administrador para persistir (T1136.001), enumeración de Active Directory (T1087) y, en algunos casos, retirada del acceso a los administradores legítimos (T1531).
El generador de credenciales que analizó SpyCloud registra 1.167.307.503 combinaciones de equipo y contraseña (320.777 equipos contra 3.639 credenciales). Un módulo aparte probó unos 2.100 millones de inicios de sesión contra 163.650 servidores Microsoft SQL. La captura sobre los FortiGate corría en ciclos con pausas de 20 minutos:
[Tue May 19 10:52:17 AM EDT 2026] Starting capture cycle...
[Tue May 19 10:52:24 AM EDT 2026] Saved session table: 824K
[Tue May 19 10:52:24 AM EDT 2026] Sleeping 20 minutes...
Fragmento del registro de captura del atacante. Fuente: SpyCloud Labs, «More Than a Leak».
INCIBE-CERT relaciona el origen de parte de las credenciales con la explotación de CVE-2023-27997, un desbordamiento de memoria en el SSL VPN de FortiOS y FortiProxy corregido en junio de 2023. NVD le asigna un CVSS 3.1 de 9,8 (vector AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) y figura en el catálogo KEV de CISA desde el 13 de junio de 2023. Parchear entonces no bastó si las contraseñas siguieron siendo las mismas.
El aviso del FBI publica estas direcciones IP, vistas lanzando fuerza bruta o autenticándose con cuentas robadas:
Dirección IP | Fechas observadas (2026) |
|---|---|
104.28.155.27 | 19 jun – 20 jun |
185.136.15.43 | 27 jun – 23 jul |
185.136.15.66 | 27 jun – 23 jul |
185.199.199.56 | 25 jun |
193.8.186.33 | 18 jun – 20 jul |
45.227.254.210 | 18 jun – 23 jul |
77.91.118.10 | 18 jun – 5 jul |
80.75.212.113 | 26 jun – 5 jul |
87.251.64.13 | 18 jun – 22 jul |
87.251.64.16 | 18 jun – 20 jul |
87.251.64.17 | 18 jun – 20 jul |
87.251.64.44 | 4 jul |
66.175.220.111 | 17 jul – 19 jul |
El aviso señala también 45.154.12.132 como servidor de mando y control, 154.202.59.169 y 103.27.186.156 como nodos proxy, 45.155.250.158 como relé de balizas y 85.11.187.8 como servidor de Hashtopolis. Entre los nombres de cuenta creados por los intrusos figuran adminin, fortiAdmin, forticloud-sync, fgtsecure, forticloud-tech, adminsslvpn, support_fortinet y forti_support2. El FBI advierte de que son IP que pueden haber cambiado de manos y de que conviene contrastarlas antes de bloquear.
A quién afecta
A cualquier organización con un FortiGate cuya VPN SSL o interfaz de administración responda desde Internet, sobre todo si sus contraseñas no se han cambiado desde junio o no tiene doble factor. SpyCloud describe una selección oportunista: el 59 % de las víctimas con datos de facturación ingresa entre 10 y 50 millones de dólares al año, el perfil de una mediana empresa. Quien haya montado un laboratorio de FortiGate sabe lo fácil que es dejar la administración abierta en la WAN.
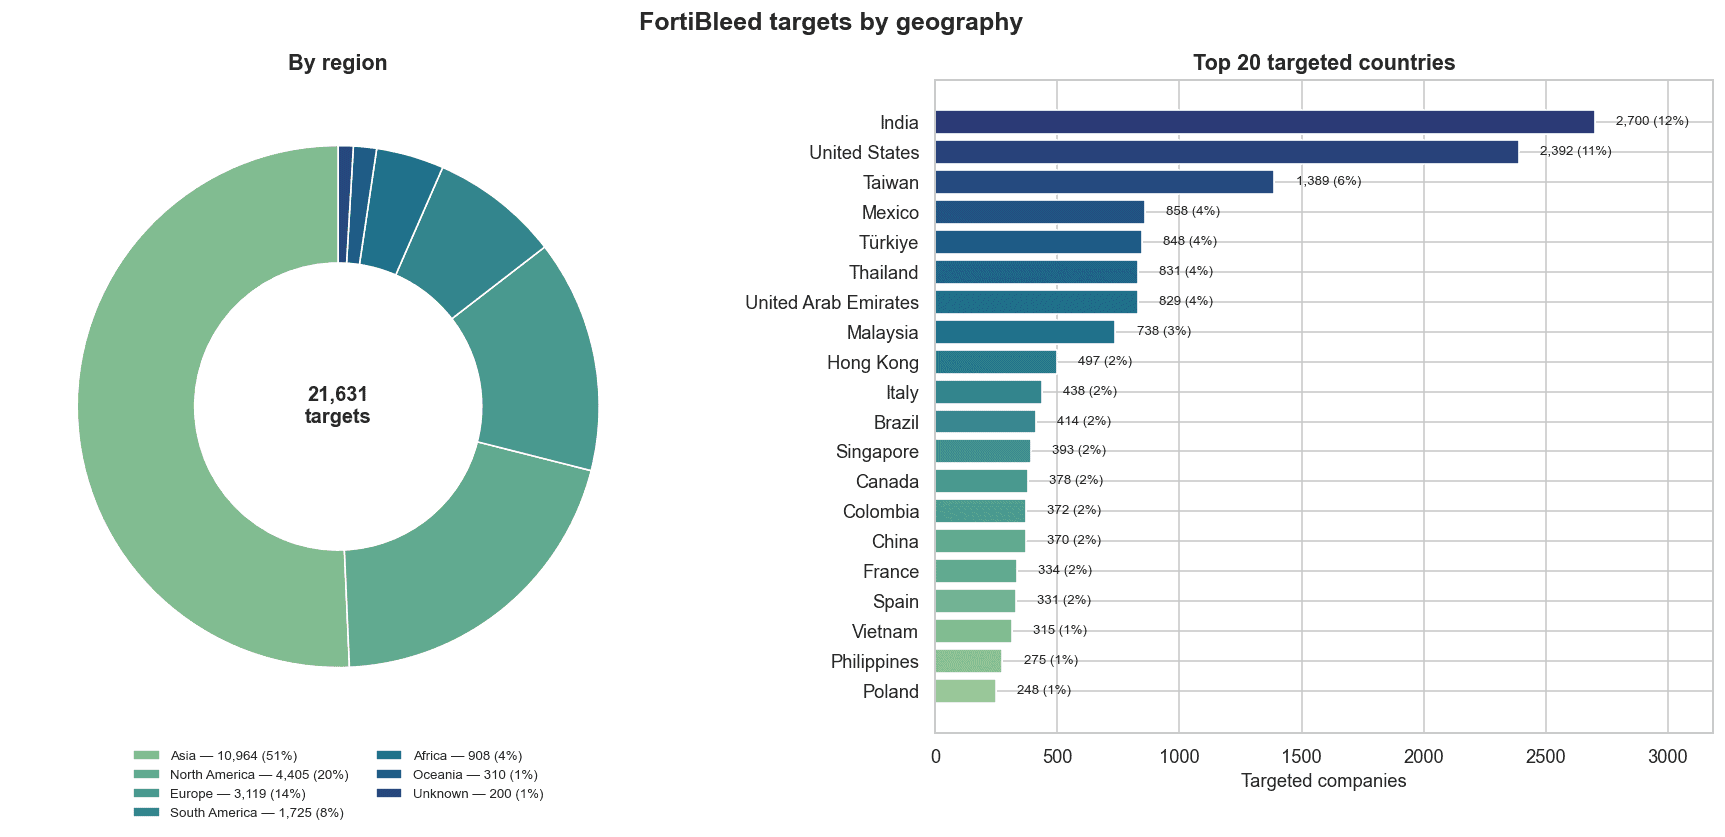
España figura en el puesto 17 del reparto por países de SpyCloud, con 331 empresas en la lista de objetivos (el 2 % del total). Europa suma 3.119 objetivos, el 14 %. India (2.700) y Estados Unidos (2.392) encabezan la clasificación.
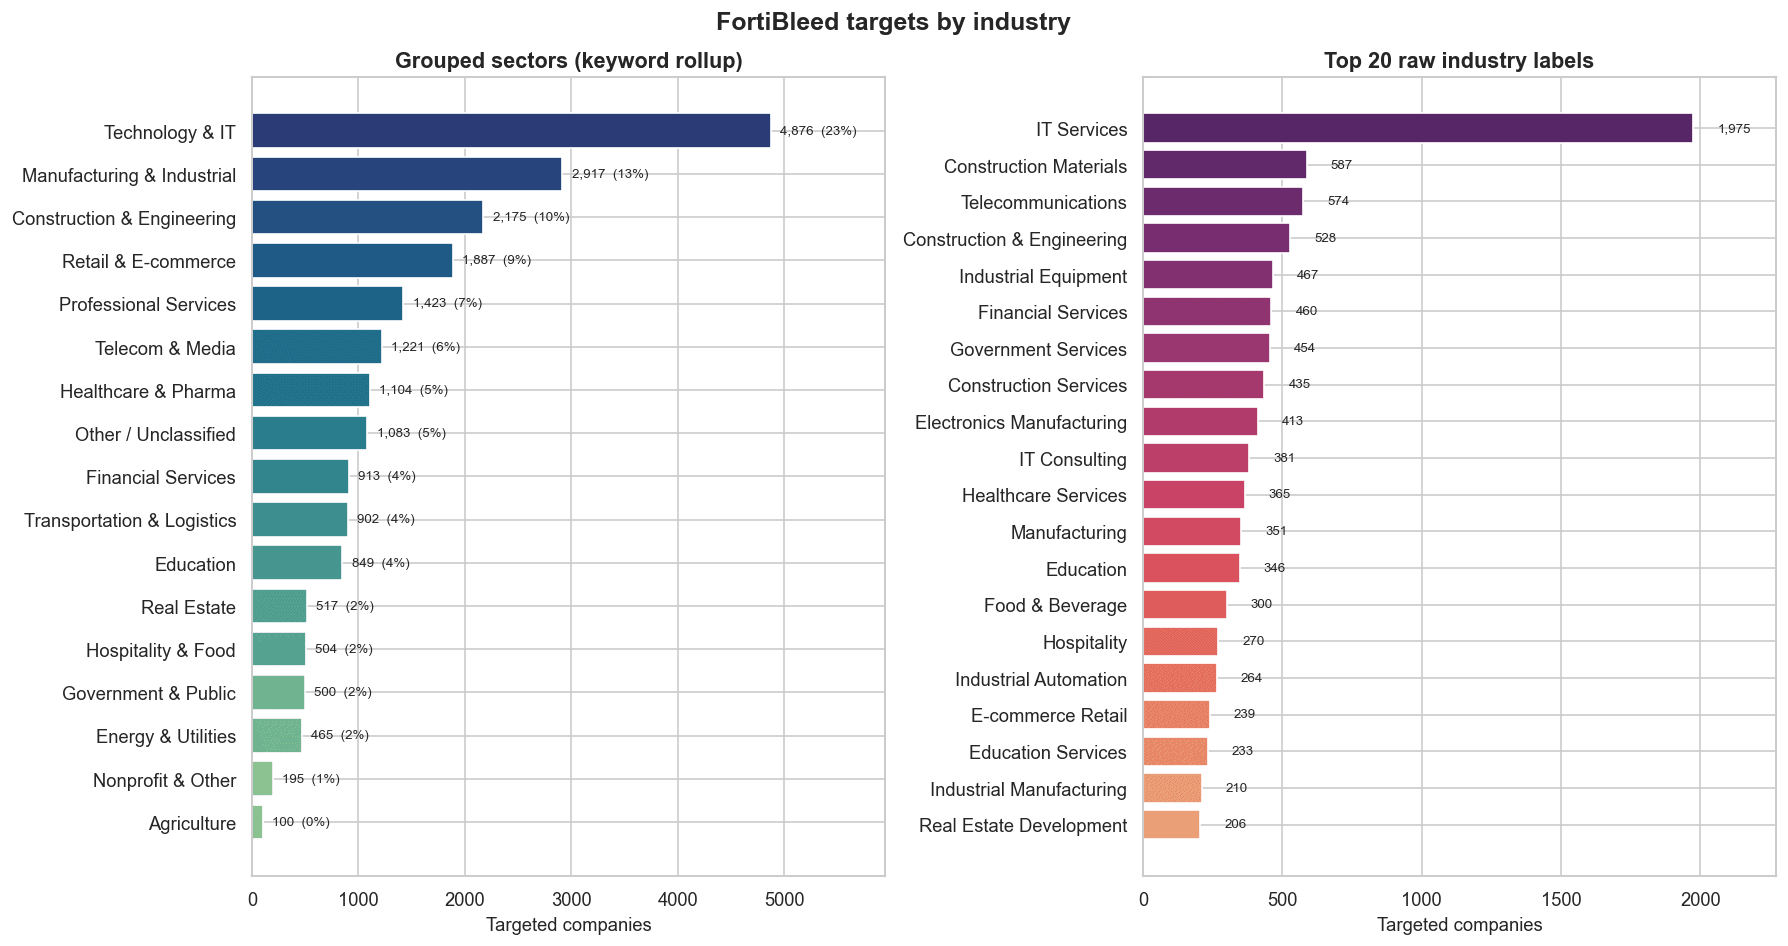
Por sectores, tecnología e informática concentra el 23 % de los objetivos, seguida de fabricación e industria (13 %) y construcción e ingeniería (10 %). Los servicios TI encabezan la lista con casi 2.000 empresas.
En España, INCIBE-CERT publicó el 22 de junio una nota en su bitácora en la que advierte de que cambiar las credenciales de la lista no basta, porque hay casos documentados de movimiento lateral hacia sistemas internos. La alerta de Ciberseguridad de Galicia, de nivel crítico, es explícita: «España figura entre los países incluidos en los conjuntos de datos analizados».
Qué hacer
FBI, CISA, Fortinet e INCIBE coinciden en las medidas, por este orden:
- Cerrar todas las sesiones activas de administración y de VPN.
- Restablecer todas las contraseñas de VPN y de administración, empezando por los equipos expuestos, y tratar como comprometida cualquier cuenta de AD o LDAP que use el cortafuegos.
- Exigir doble factor resistente al phishing en todos los accesos remotos y administrativos, en línea con un modelo Zero Trust y con la transición hacia métodos sin contraseña.
- Sacar la administración de Internet. El FBI lo gradúa: restringirla por hosts de confianza es bueno, una política local-in es mejor y eliminarla del todo es lo mejor.
- Revisar usuarios, claves de la API REST y configuración frente a una copia conocida, buscando los nombres de cuenta del aviso y otros como forticloud, fortiuser o fortinet-support.
- Buscar en los registros del cortafuegos, la VPN y los controladores de dominio las IP del aviso, accesos desde direcciones desconocidas y cambios no autorizados.
- Actualizar a la última versión de FortiOS 7.4, 7.6 u 8.0 y obligar a que todas las cuentas de administrador usen PBKDF2.
El último paso tiene trampa. Desde FortiOS 7.2.11, 7.4.8 y 7.6.1 las contraseñas de administrador se guardan con PBKDF2, pero actualizar no convierte las existentes: cada cuenta conserva su hash SHA-256 hasta que su titular inicia sesión. Cuando todos hayan entrado una vez, Fortinet indica cómo bloquear los hashes débiles:
config system password-policy
set login-lockout-upon-weaker-encryption enable
end
Fuente: Fortinet Community, «Technical Tip: Enforcing PBKDF2 as hash function for administrator accounts in FortiOS v7.2.11 and later». En 7.2 y 7.4 la opción se llama login-lockout-upon-downgrade. Activarla antes de tiempo deja fuera a quien no haya iniciado sesión.
Si ya hay indicios de intrusión o un administrador no puede entrar, el equipo debe darse por comprometido: aislarlo, investigar el alcance antes de limpiar y planificar la expulsión del intruso (CISA ofrece su Eviction Strategies Tool). En España, las empresas pueden notificarlo a INCIBE-CERT y el sector público, al CCN-CERT. Lo que viene después de un acceso vendido lo resume nuestro análisis del ransomware en infraestructuras críticas.
Vídeo de Lawrence Systems (en inglés) sobre por qué parchear no basta.
Cronología
- 13 de junio de 2026: Bob Diachenko revela el servidor expuesto con credenciales de 73.932 cortafuegos FortiGate.
- 18 de junio: CISA pide cerrar sesiones, rotar credenciales y activar doble factor resistente al phishing.
- 19 de junio: Fortinet publica su análisis y SpyCloud, el estudio de la infraestructura del atacante.
- 22 de junio: INCIBE-CERT y Ciberseguridad de Galicia alertan en España.
- Julio: SOCRadar vincula la campaña con las bandas INC y Lynx.
- 6 de octubre: el FBI y el USSS confirman que la campaña sigue activa y que provoca bloqueos de administradores.
No hay comentarios todavía