

Palo Alto Networks publicó el 14 de octubre de 2026 el parche de CVE-2026-0322, un fallo de inyección de código en la interfaz de administración de PAN-OS que permite a un atacante autenticado ejecutar código como root en el firewall, y reconoce que ya se ha usado en ataques contra clientes. CISA lo añadió el mismo día a su catálogo de vulnerabilidades explotadas y dio a las agencias federales hasta el 17 de octubre, e INCIBE-CERT publicó su aviso el día 15.
Qué ha pasado
El PSIRT de Palo Alto Networks publicó el 14 de octubre de 2026 el aviso de CVE-2026-0322, que describe una ejecución remota de código en la interfaz de administración de PAN-OS. El fabricante encontró el fallo en su propia investigación interna y lo atribuye a Suraj Siddharudh, al que BleepingComputer identifica como investigador principal sénior de seguridad de producto de la compañía. El aviso lo clasifica con gravedad alta y urgencia máxima, y confirma que el fallo ya se usaba antes del parche, «Very limited exploitation has been observed targeting the Palo Alto Networks management interface» (se ha observado una explotación muy limitada dirigida a la interfaz de administración de Palo Alto Networks). El fabricante no identifica a los atacantes ni dice cuántos equipos han sufrido el ataque, y solo publica tres direcciones IP como indicadores.
CISA incluyó el fallo en su catálogo KEV el 14 de octubre de 2026 con el nombre de inyección de código en PAN-OS y fijó el 17 de octubre como fecha límite para las agencias federales. La alerta de CISA de ese día añadía otras tres entradas con explotación confirmada, la del adjunto que da root en Cisco Secure Email Gateway y dos fallos encadenados de AhsayCBS. La entrada del catálogo marca el fallo como pendiente de triaje forense bajo la directiva BOD 26-04, lo que obliga a las agencias a comprobar si alguien entró antes de parchear, y deja sin determinar si se ha usado en campañas de ransomware.
En España, INCIBE-CERT publicó el 15 de octubre el aviso INCIBE-2026-746, de importancia 4 (alta), que recoge las versiones corregidas de cada rama y deja claro que para este fallo «No existen soluciones alternativas». Según SecurityWeek, Palo Alto Networks publicó ese mismo 14 de octubre otra docena de avisos sobre PAN-OS, GlobalProtect y Prisma Cloud, todos de gravedad media o baja, y actualizó Prisma Browser con los últimos parches de Chromium.
Detalles técnicos
Dato | Valor |
|---|---|
CVE | CVE-2026-0322 |
CVSS y vector | 8,6 según Palo Alto Networks (CVSS:4.0/AV:N/AC:L/AT:N/PR:H/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N/E:A). NVD le asigna 7,2 en CVSS 3.1 (AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H) |
Tipo de fallo | Inyección de código (CWE-94) en la interfaz de administración |
Producto | PAN-OS en firewalls PA-Series y VM-Series y en Panorama (virtual y M-Series). Cloud NGFW y Prisma Access no están afectados |
Versiones afectadas | Ramas 10.2, 11.1, 11.2, 12.1 y 12.2 anteriores a las versiones corregidas de la tabla siguiente, y cualquier versión sin soporte |
Versiones corregidas | 12.2.4, 12.1.4-h12, 12.1.7-h8, 12.1.10-h2, 11.2.4-h22, 11.2.7-h21, 11.2.10-h15, 11.2.13-h3, 11.2.16, 11.1.4-h37, 11.1.6-h39, 11.1.7-h11, 11.1.10-h35, 11.1.13-h15, 11.1.16-h3, 10.2.7-h38, 10.2.10-h41, 10.2.13-h26, 10.2.16-h11 y 10.2.18-h12 |
Explotación activa | Sí, confirmada por el fabricante. En el catálogo KEV de CISA desde el 14 de octubre de 2026, con plazo federal hasta el 17 de octubre |
Gravedad | Alta, con urgencia máxima según Palo Alto Networks. Sin workaround |
La ficha de NVD, publicada el 14 de octubre a las 20:17 hora peninsular y ya analizada el día 15, recoge las dos puntuaciones. Palo Alto Networks, como CNA, usa CVSS 4.0 y marca la madurez del exploit como atacada, mientras que NVD rebaja la nota a 7,2 en CVSS 3.1 porque el atacante necesita privilegios altos. La diferencia no cambia lo que importa en la práctica. Quien consiga una sesión de administrador en la interfaz de gestión, con unas credenciales robadas, reutilizadas o adivinadas, pasa de una consola restringida a un shell con permisos de root en el sistema operativo del firewall, y a partir de ahí puede leer la configuración completa, las claves privadas y cualquier credencial almacenada.
El fabricante no ha publicado el detalle de la inyección, así que el diagrama siguiente representa las condiciones y el efecto que describe el aviso, no el mecanismo interno del fallo.
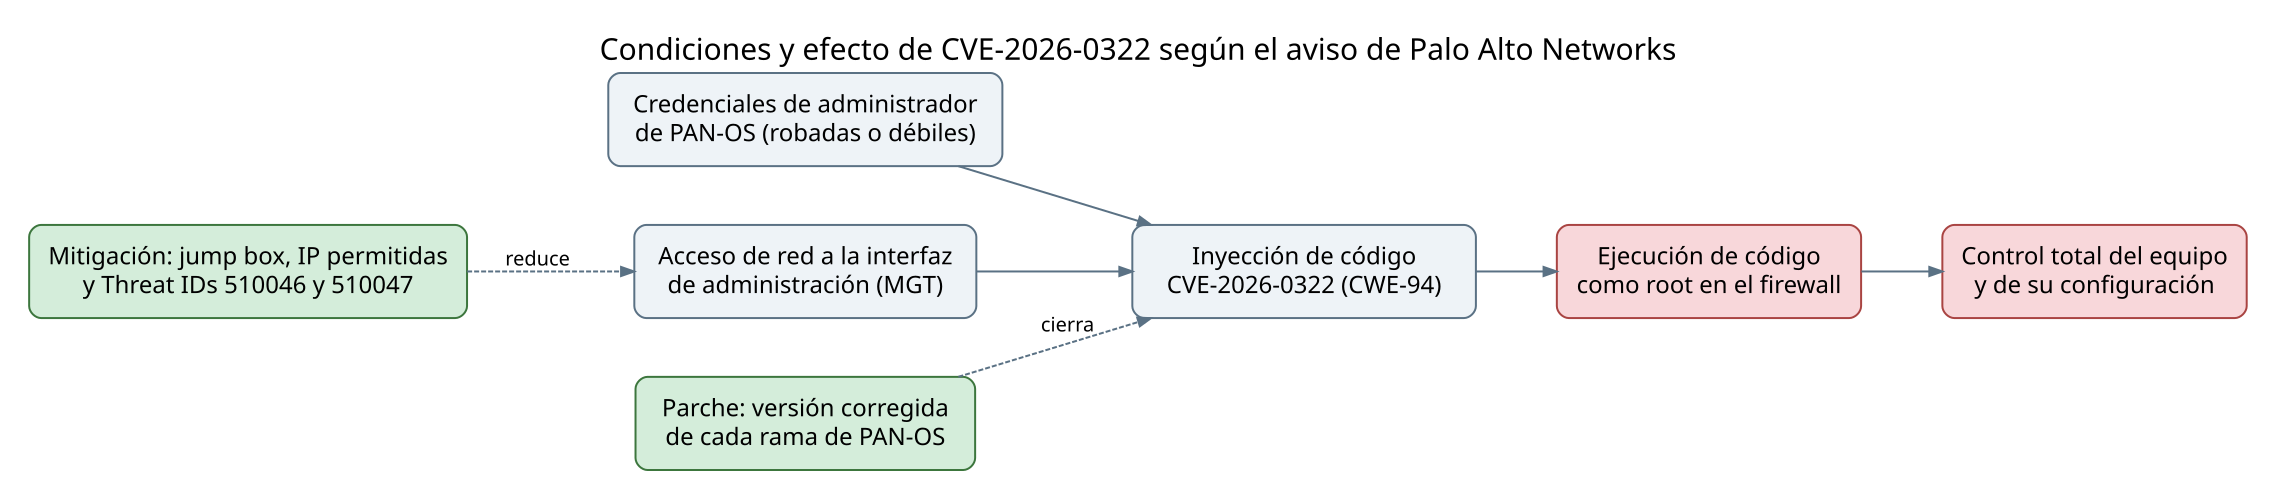
Las dos condiciones de la izquierda del diagrama son las que decide el administrador. El aviso indica que «No special configuration is required to be affected by this issue» (no hace falta ninguna configuración especial para estar afectado), de modo que cualquier PAN-OS de una rama vulnerable lo está. Lo que cambia el riesgo es quién puede llegar a la interfaz. El propio aviso calcula una puntuación alternativa de 8,5 para el caso en que la administración solo sea accesible desde una red adyacente a través de un jump box, frente al 8,6 de una interfaz alcanzable por red, y recuerda que su guía de despliegue pide limitar ese acceso a direcciones internas de confianza.
Estas son las versiones corregidas por rama, con las fechas que da el aviso. Las ramas anteriores a 10.2 ya no tienen soporte y deben migrar a una versión con soporte y corregida.
Rama de PAN-OS | Versiones corregidas |
|---|---|
12.2 | 12.2.4 o posterior |
12.1 | 12.1.4-h12, 12.1.7-h8 o 12.1.10-h2 o posteriores |
11.2 | 11.2.4-h22, 11.2.7-h21, 11.2.10-h15, 11.2.13-h3 o 11.2.16 o posteriores (la 11.2.16 tenía prevista su salida el 15 de octubre) |
11.1 | 11.1.4-h37, 11.1.6-h39, 11.1.7-h11, 11.1.10-h35, 11.1.13-h15 o 11.1.16-h3 o posteriores |
10.2 | 10.2.7-h38, 10.2.10-h41, 10.2.13-h26, 10.2.16-h11 o 10.2.18-h12 o posteriores |
Cloud NGFW y Prisma Access | No afectados, sin acción |
Palo Alto Networks publica tres direcciones IP asociadas a los intentos de explotación que ha observado. The Hacker News las sitúa geolocalizadas en Estados Unidos.
Indicador | Tipo |
|---|---|
66.42.72.14 | IP origen de intentos de explotación |
208.83.239.114 | IP origen de intentos de explotación |
149.248.47.234 | IP origen de intentos de explotación |
Para buscarlas en un firewall, el filtro siguiente sirve en Monitor > Logs > Traffic y en los registros de sistema, y la segunda línea localiza los inicios de sesión de administración correctos para cruzarlos con horas y orígenes inesperados.
( addr.src in 66.42.72.14 ) or ( addr.src in 208.83.239.114 ) or ( addr.src in 149.248.47.234 )
( eventid eq auth-success )
El aviso cierra la puerta a cualquier atajo, «No known workarounds exist for this issue» (no existen soluciones alternativas conocidas para este problema). Lo que ofrece a los clientes con suscripción Threat Prevention es una cobertura parcial con los Threat ID 510046 y 510047, incluidos en la versión de contenido 9159-10287 y posteriores, que solo detectan los patrones de ataque conocidos y que exigen que el tráfico de administración pase por el plano de datos y se descifre. El fabricante lo describe en cuatro pasos, encaminar el tráfico entrante del puerto MGT a través de un puerto del plano de datos con un perfil de administración, sustituir el certificado de la interfaz, descifrar ese tráfico y activar Threat Prevention sobre él. Es un cambio de arquitectura, no una firma que se enciende, y las variantes del ataque pueden pasar sin ser detectadas.
A quién afecta
A cualquier organización con firewalls PA-Series o VM-Series o con un Panorama en una rama vulnerable. Palo Alto Networks es uno de los fabricantes de firewall de nueva generación más extendidos en la gran empresa y el sector público españoles, y Panorama centraliza la gestión de decenas o cientos de equipos, lo que convierte su interfaz en el objetivo más rentable de todos. Quien haya montado un laboratorio de PAN-OS en GNS3 sabe que la interfaz de gestión es lo primero que se levanta y lo último que se cierra.
El fallo exige credenciales de administrador, así que la población expuesta de verdad es la de los equipos cuya administración responde desde Internet o desde segmentos de usuario sin filtrar, combinada con contraseñas reutilizadas o sin doble factor. Ni Shadowserver ni Censys habían publicado un recuento de interfaces de administración de PAN-OS expuestas para este fallo en el momento de escribir esta noticia, y el fabricante tampoco da cifras de clientes afectados. El aviso de INCIBE-CERT del 15 de octubre es la referencia para las empresas españolas, y el CCN-CERT no había publicado aviso propio a esa fecha.
Qué hacer
Antes de nada, este comando de la CLI devuelve la versión instalada en cada firewall y en Panorama para compararla con la tabla de versiones corregidas.
show system info | match sw-version- Comprueba hoy la versión de cada equipo, empezando por los firewalls cuya interfaz de administración sea alcanzable desde Internet o desde redes de usuario.
- Actualiza a la versión corregida de tu rama. Si estás en 11.2 y esperas la 11.2.16, instala mientras tanto la hotfix de tu versión (11.2.4-h22, 11.2.7-h21, 11.2.10-h15 o 11.2.13-h3). En Panorama, actualiza primero el gestor y después los firewalls gestionados.
- Restringe las direcciones que pueden llegar a la interfaz de gestión. En el puerto MGT se hace en Device > Setup > Interfaces > Management, o desde la CLI con la configuración que va después de esta lista.
- Sigue las prácticas de administración segura de Palo Alto Networks: interfaz de gestión en una VLAN propia, acceso solo desde un bastión con grabación de sesión, MFA por RADIUS o SAML para cualquier administrador con permisos de cambio, HTTP y Telnet deshabilitados, y nunca un rango permitido 0.0.0.0/0 en las plantillas de VM-Series. Es la misma lógica de Zero Trust aplicada al propio firewall.
- Revisa los registros de sistema desde antes del 14 de octubre en busca de las tres IP del aviso, de inicios de sesión de administración desde orígenes o a horas inesperadas, de cuentas de administrador nuevas y de cambios de configuración sin ticket. Si exportas los logs a un SIEM, haz la búsqueda allí, porque quien tiene root en el equipo puede limpiar los locales.
- Si encuentras indicios, trata el firewall como comprometido. Rota todas las credenciales que guarda (administradores, LDAP, RADIUS, TACACS+, SNMP, claves de API y PSK de VPN), renueva certificados y claves privadas, exporta la configuración para análisis y restaura desde una versión conocida antes de volver a ponerlo en producción.
- Si tienes Threat Prevention y ya pasas el tráfico de administración por el plano de datos con descifrado, activa los Threat ID 510046 y 510047 en la versión de contenido 9159-10287 o posterior. No lo tomes como sustituto del parche.
- Notifica el incidente a INCIBE-CERT si eres empresa o ciudadano y al CCN-CERT si eres administración pública.
La configuración siguiente limita desde la CLI las direcciones con permiso para llegar a la interfaz de gestión. Sustituye la IP de ejemplo por la de tu jump box o por tu VLAN de administración, y añade una línea por cada origen autorizado antes de confirmar el cambio.
configure
set deviceconfig system permitted-ip 10.10.0.5/32
commit
Análisis
La lectura de este aviso no es la de un fallo sin autenticación como el de los tres zero-days de Ivanti Connect Secure, y conviene decirlo para no exagerar. Aquí el atacante llega con credenciales de administrador en la mano. Lo inquietante es de dónde salen esas credenciales. La campaña FortiBleed contra FortiGate demostró que hay un mercado de contraseñas de firewall robadas con infostealers y crackeadas a escala, y un fallo que convierte cualquier sesión de administrador en root es justo la pieza que hace rentable ese inventario. Para quien gestiona PAN-OS, la pregunta útil no es si alguien tiene un exploit, es cuántas personas conocen la contraseña de administrador y desde dónde pueden usarla.
El aviso deja dos huecos. No dice desde cuándo se explota ni qué hicieron los atacantes una vez dentro, y tampoco aclara si los equipos atacados tenían la interfaz publicada en Internet, aunque la propia frase del aviso apunta a ese escenario. Palo Alto Networks tiene precedentes en este mismo componente. En noviembre de 2024, CVE-2024-0012 y CVE-2024-9474 se encadenaron contra interfaces de administración expuestas y acabaron en el catálogo KEV con uso conocido en ransomware, y en febrero de 2025 CVE-2025-0108 repitió el patrón. Cada vez que el fabricante parchea la interfaz de gestión, el consejo es el mismo, sacarla de Internet, y cada vez hay equipos que siguen ahí.
Cabe esperar que aparezcan detalles técnicos y una prueba de concepto en los próximos días, como ocurrió con los fallos de 2024, y que la explotación deje de ser limitada. El patrón que vimos con el implante PEERSTITCH en FortiGate también vale aquí. Con root en un firewall, un atacante no necesita dejar nada en disco ni abrir puertos, y la única defensa que no depende del propio equipo es vigilarlo desde fuera.
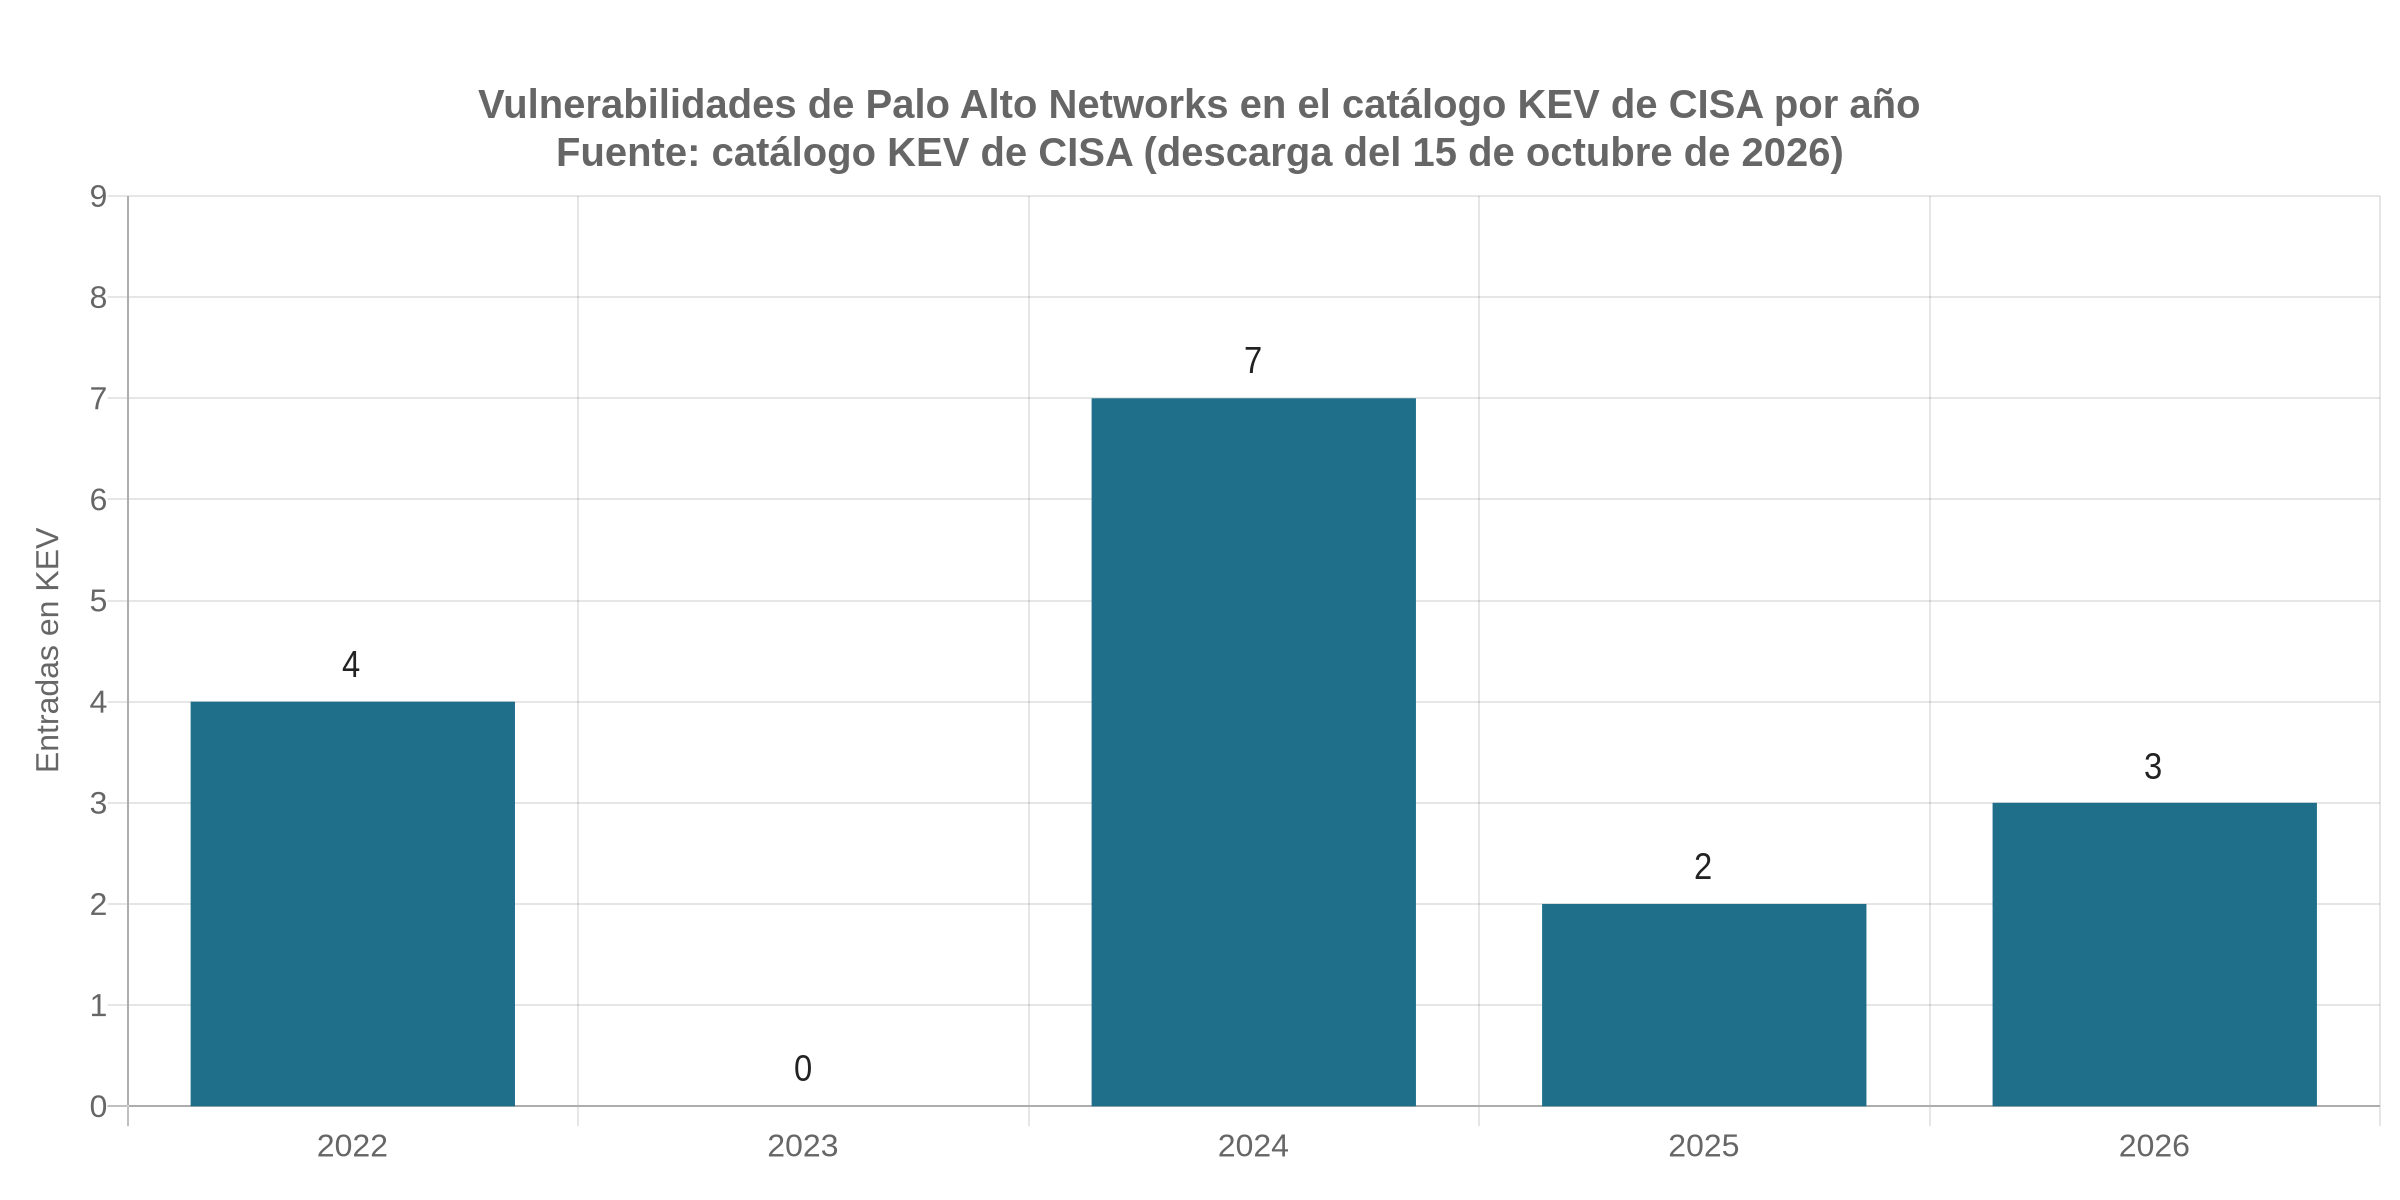
El gráfico anterior, elaborado a partir del catálogo KEV descargado el 15 de octubre de 2026, cuenta las vulnerabilidades de Palo Alto Networks que CISA ha dado por explotadas cada año. Con esta entrada son 16, y las tres de 2026 son todas de PAN-OS. El pico de 2024 incluye los tres fallos de Expedition y los dos de la interfaz de administración de noviembre, y el 2023 en blanco marca el contraste con lo que vino después.
Contexto
CVE-2026-0322 es la octava vulnerabilidad de PAN-OS que entra en el catálogo KEV desde abril de 2024, y la tercera de 2026 tras los fallos de mayo. La cronología siguiente, construida con las fechas de inclusión en el catálogo, muestra el ritmo.
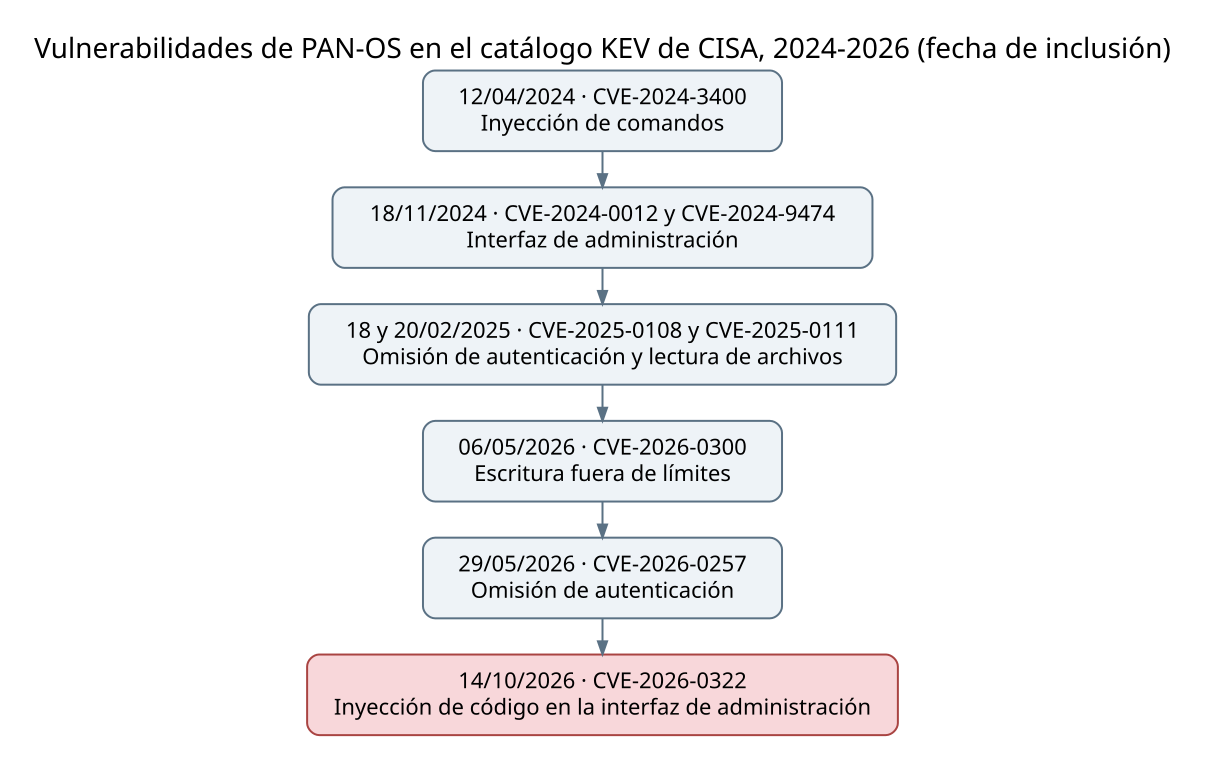
- 12 de abril de 2024: CVE-2024-3400, inyección de comandos en PAN-OS, entra en KEV con uso conocido en ransomware.
- 18 de noviembre de 2024: CVE-2024-0012 y CVE-2024-9474, omisión de autenticación e inyección de comandos en la interfaz de administración, entran juntas en KEV.
- 18 y 20 de febrero de 2025: CVE-2025-0108 y CVE-2025-0111, omisión de autenticación y lectura de archivos.
- 6 de mayo de 2026: CVE-2026-0300, escritura fuera de límites en PAN-OS.
- 29 de mayo de 2026: CVE-2026-0257, omisión de autenticación, con uso conocido en ransomware.
- 14 de octubre de 2026: Palo Alto Networks publica el aviso de CVE-2026-0322 y CISA lo añade a KEV con plazo hasta el 17 de octubre.
- 15 de octubre de 2026: NVD completa el análisis con CVSS 3.1 de 7,2 e INCIBE-CERT publica su aviso de importancia alta.
Cinco de esas ocho entradas tocan directamente la interfaz de administración o la autenticación del equipo. Es el mismo componente que FBI y CISA llevan dos años pidiendo que no se publique en Internet, y que explica por qué un fallo que requiere credenciales acaba igualmente en el catálogo de explotadas. Quien quiera revisar a fondo la configuración de sus equipos tiene en nuestra guía para auditar y optimizar las reglas del firewall el punto de partida.
Preguntas frecuentes
¿Estoy afectado si mi interfaz de administración no está expuesta a Internet?
Sí, porque el fallo no depende de ninguna configuración y afecta a todas las versiones vulnerables. Lo que cambia es la probabilidad de que alguien lo use. Si la gestión solo responde desde un bastión interno con MFA, el atacante necesita primero entrar en tu red y después robar una cuenta de administrador. Actualiza igualmente, porque un administrador interno con credenciales comprometidas tiene el mismo camino a root.
¿Panorama también es vulnerable?
Sí. El aviso incluye Panorama en sus versiones virtuales y en los appliances M-Series dentro de las mismas ramas afectadas de PAN-OS. Como Panorama guarda las plantillas y las credenciales de todos los firewalls que gestiona, un root en él vale más que un root en un firewall aislado, así que conviene parchearlo en primer lugar y revisar sus registros de acceso con el mismo cuidado.
¿Qué pasa si uso Cloud NGFW o Prisma Access?
No tienes que hacer nada. Palo Alto Networks excluye expresamente a los dos servicios gestionados en su aviso, porque la interfaz de administración vulnerable no existe en esos despliegues. Si combinas Prisma Access con firewalls físicos o virtuales en sede, esos sí entran en las ramas afectadas y deben actualizarse.
No hay comentarios todavía