
El NAS de copias de seguridad vuelve a los ajustes de fábrica, las instantáneas de volumen desaparecen y poco después alguien llama por teléfono a la empresa para apretar con el pago. Así rematan sus intrusiones los operadores del ransomware SafePay, a los que el FBI, CISA, el Servicio Secreto de EE. UU., la policía criminal del estado alemán de Renania-Palatinado y dos agencias británicas atribuyen al menos 600 víctimas desde agosto de 2024 en el aviso conjunto AA26-293A, publicado el 20 de octubre de 2026.
- SafePay suma al menos 600 víctimas desde agosto de 2024 y no trabaja con afiliados, según el aviso conjunto del 20 de octubre de 2026.
- Entra con credenciales robadas, fuerza bruta y VPN, y explota cinco CVE de Cisco ASA, Veeam y SonicWall que llevan entre uno y tres años en KEV.
- Borra las instantáneas de volumen, devuelve a fábrica los NAS de copias y presiona con llamadas telefónicas antes de publicar los datos.
- En España la Cámara de Comercio de Valencia confirmó un ataque que SafePay reivindicó, y el grupo reivindica una decena más sin confirmar.
- Prioridades: MFA en VPN y correo web, parchear los cinco CVE, revisar cuentas de AD y aislar las copias de seguridad del dominio.
Cuentas robadas, salidas de Mullvad y cinco CVE con años de antigüedad
El aviso AA26-293A recoge investigaciones del FBI, del Servicio Secreto y del Landeskriminalamt de Renania-Palatinado cerradas en agosto de 2026 y describe a SafePay como un grupo que estuvo «among the most active ransomware groups in 2026» (entre los grupos de ransomware más activos de 2026). Sus víctimas se reparten entre Norteamérica, Sudamérica, Europa y Australia, y abarcan varios sectores de infraestructuras críticas. La oficina del FBI en San Diego lo resumió en X el mismo día como «one of 2026’s most active ransomware groups» (uno de los grupos de ransomware más activos de 2026).
La puerta de entrada casi nunca es un exploit nuevo. Las agencias observaron tres vías: credenciales expuestas, fuerza bruta contra contraseñas y acceso por VPN con cuentas legítimas. Un detalle útil para quien revisa logs es que los operadores llegan desde direcciones IP del proveedor de VPN comercial Mullvad, y que las cuentas con las que entran proceden de campañas de phishing previas. Con esas cuentas explotan dos fallos de equipos de borde, CVE-2020-3259 y CVE-2023-20269, y con scripts automatizados atacan otros tres expuestos a Internet, CVE-2023-27532, CVE-2024-40711 y CVE-2024-40766.
El aviso no nombra los productos afectados por cada CVE. Los hemos resuelto contra NVD y el catálogo KEV de CISA, y el resultado es un patrón conocido. Dos fallos del VPN de Cisco ASA y FTD, dos de Veeam Backup & Replication y uno de SonicWall SonicOS, todos en KEV desde hace entre uno y tres años y todos marcados por CISA como usados en campañas de ransomware.
CVE | Producto | CVSS 3.1 | En KEV desde |
|---|---|---|---|
CVE-2020-3259 | Cisco ASA y FTD (interfaz web) | 7,5 | 15 de febrero de 2024 |
CVE-2023-20269 | Cisco ASA y FTD (VPN de acceso remoto) | 9,1 según NVD y 5,0 según Cisco | 13 de septiembre de 2023 |
CVE-2023-27532 | Veeam Backup & Replication | 7,5 | 22 de agosto de 2023 |
CVE-2024-40711 | Veeam Backup & Replication | 9,8 | 17 de octubre de 2024 |
CVE-2024-40766 | SonicWall SonicOS | 9,8 según NVD y 9,3 según SonicWall | 9 de septiembre de 2024 |
La diferencia de puntuación en CVE-2023-20269 viene de que Cisco lo valoró como un fallo de autenticación con privilegios bajos y NVD lo calificó como acceso no autorizado sin autenticación previa. En CVE-2024-40766, SonicWall usa un vector con cambio de alcance que rebaja algo la nota de NVD. Las fechas de KEV salen del fichero JSON del catálogo descargado el 23 de octubre de 2026.
De ShareFinder al NAS devuelto a fábrica
Una vez dentro, SafePay se comporta como una banda que conoce bien los manuales de Conti y LockBit. Consigue privilegios de administrador en cuentas existentes o crea cuentas nuevas con herramientas del propio Windows, y ejecuta comandos remotos con PsExec y WinRM. Para localizar qué merece la pena robar usa ShareFinder.ps1, una función de PowerShell que enumera recursos compartidos en Active Directory, y SharpShares.exe. Las credenciales las saca con Mimikatz y con una utilidad llamada dcsync.exe, y para validar accesos y moverse usa NetExec.
Antes del movimiento lateral desactiva el software de seguridad y, en algunos casos, cambia las contraseñas de los usuarios del sistema para que nadie legítimo pueda volver a entrar. La escalada de privilegios combina una evasión de UAC que crea un proceso elevado a través de un objeto COM con suplantación de tokens. Para persistir instala AnyDesk, TeamViewer o ScreenConnect, y por esas mismas herramientas de acceso remoto transfiere el ransomware a los equipos de la víctima.
La exfiltración se apoya en programas corrientes. FileZilla, 7-Zip, RClone y WinRAR para empaquetar, WinSCP y RClone para sacar los datos a cuentas controladas por el grupo, OneDrive en algunos incidentes y el cliente b2.exe de Backblaze en otros. Después detiene el servicio Volume Shadow Copy y devuelve a los ajustes de fábrica los NAS que guardan las copias de seguridad de la víctima, de modo que la recuperación sin pagar depende de que exista una copia fuera de su alcance.
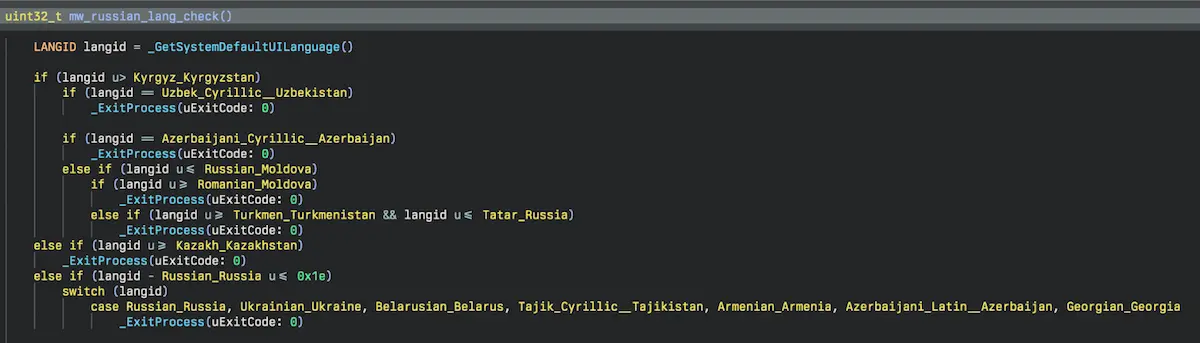
El cifrador comprueba el idioma del sistema antes de actuar. La captura de Huntress muestra la función que lee GetSystemDefaultUILanguage y aborta la ejecución en equipos configurados en ruso, ucraniano, bielorruso, kazajo y otros idiomas de la antigua Unión Soviética, un interruptor habitual en el ransomware de origen ruso. Según el análisis de Huntress, el binario comparte buena parte del código con la versión filtrada de LockBit Black, hasta en los parámetros de línea de comandos (-uac, -selfdelete, -network, -pass, -netdrive, -path o -enc), se carga con regsvr32.exe y mata procesos de bases de datos, Office y correo, y servicios como vss, Veeam o Sophos.
El resultado son ficheros con la extensión .SafePay y una nota de rescate en el escritorio o en la raíz del disco que empieza con «Greetings! Your corporate network was attacked by SafePay team» (Saludos, su red corporativa ha sido atacada por el equipo de SafePay) y remite a un portal de chat en Tor en el que la víctima entra con su identificador. El aviso añade un elemento menos habitual, las llamadas telefónicas de un representante del grupo para meter presión, y el modelo de doble extorsión de siempre, con la publicación de los datos en el portal de filtraciones si no hay pago. La cantidad exigida suele ser una fracción de la facturación de la empresa. Barracuda la cifra entre el 1 % y el 3 % de los ingresos anuales, y cuenta que en algunos casos el grupo bombardea antes a los empleados con correo basura, más de 3.000 mensajes en 45 minutos en uno de los incidentes, para preparar la llamada de un falso soporte técnico.
Lo que el aviso no cuenta del cifrador de SafePay
El documento de las agencias describe un esquema híbrido de ChaCha20 con RSA, con cifrado total o parcial según el tipo y el tamaño del fichero. Los laboratorios que han desmontado muestras no coinciden del todo. Acronis TRU analizó en julio de 2025 una DLL que generaba una clave AES de 32 bytes por fichero y la protegía con RSA. Halcyon sostiene que el cifrador elige ChaCha20 solo cuando la CPU no tiene instrucciones AES-NI y que en el resto de casos usa AES-CBC con claves protegidas por curva elíptica. El equipo de respuesta a incidentes de NCC Group vio ChaCha20 con claves por fichero derivadas de x25519 y no encontró fallos que permitan descifrar sin la clave privada del atacante. Lo más probable es que existan varias compilaciones y que el aviso resuma la más reciente, pero la conclusión práctica es la misma en todas, no hay descifrador.
El portal de filtraciones que capturó Huntress muestra la estética sobria del grupo, con un ojo dentro de un triángulo como emblema y un listado de víctimas con nombre, sector y plazo. El seguimiento de ransomware.live contaba 594 entradas en ese portal el 23 de octubre de 2026, con la última publicada el 12 de octubre, una cifra coherente con las 600 víctimas del aviso.
Tampoco dice el aviso que SafePay no funciona como un programa de afiliados. Su propio portal lo anuncia con la frase «SafePay Ransomware has never and does not provide the RaaS» (SafePay nunca ha ofrecido ni ofrece RaaS), recogida por DCSO y publicada por Infosecurity Magazine en julio de 2025. Eso explica la coherencia de sus intrusiones y también que las agencias hayan podido describir una única cadena de herramientas, algo que en los grupos con afiliados rara vez es posible.
El caso que documenta NCC Group ilustra el ritmo de estas intrusiones y conecta con el hilo que seguimos desde la campaña FortiBleed. El atacante entró por «a simple misconfiguration on the Fortigate firewall» (una simple configuración errónea en el firewall FortiGate) que permitía a las cuentas locales autenticarse en la VPN sin pasar por el MFA, saltó a una cuenta de administrador de dominio tampoco cubierta por el doble factor desde un servidor virtual de Vultr, registró un servicio ScreenConnect Client para mantener el acceso y desplegó un backdoor, soc.dll, que se inyecta en WerFault.exe. Dos días después de la primera conexión estaba cifrando servidores e hipervisores y había cambiado todas las contraseñas de administración. El hash SHA-256 de ese soc.dll figura en la tabla de indicadores del aviso.
España en la lista de SafePay, con la Cámara de Valencia como caso confirmado
El aviso no desglosa víctimas por país, pero los datos de los laboratorios sitúan a España en el mapa desde el primer año de actividad del grupo. El recuento de Cyble que publicó Barracuda en julio de 2025 daba cuatro víctimas españolas hasta mayo de ese año, frente a 86 en Estados Unidos y 40 en Alemania. El Basque Cybersecurity Centre publicó en septiembre de 2025 un resumen ejecutivo sobre el grupo en el que cita entre las organizaciones españolas atacadas en 2025 a la Cámara de Comercio de Valencia, Avance Agrícola, Solge y Grupo Azpiaran.
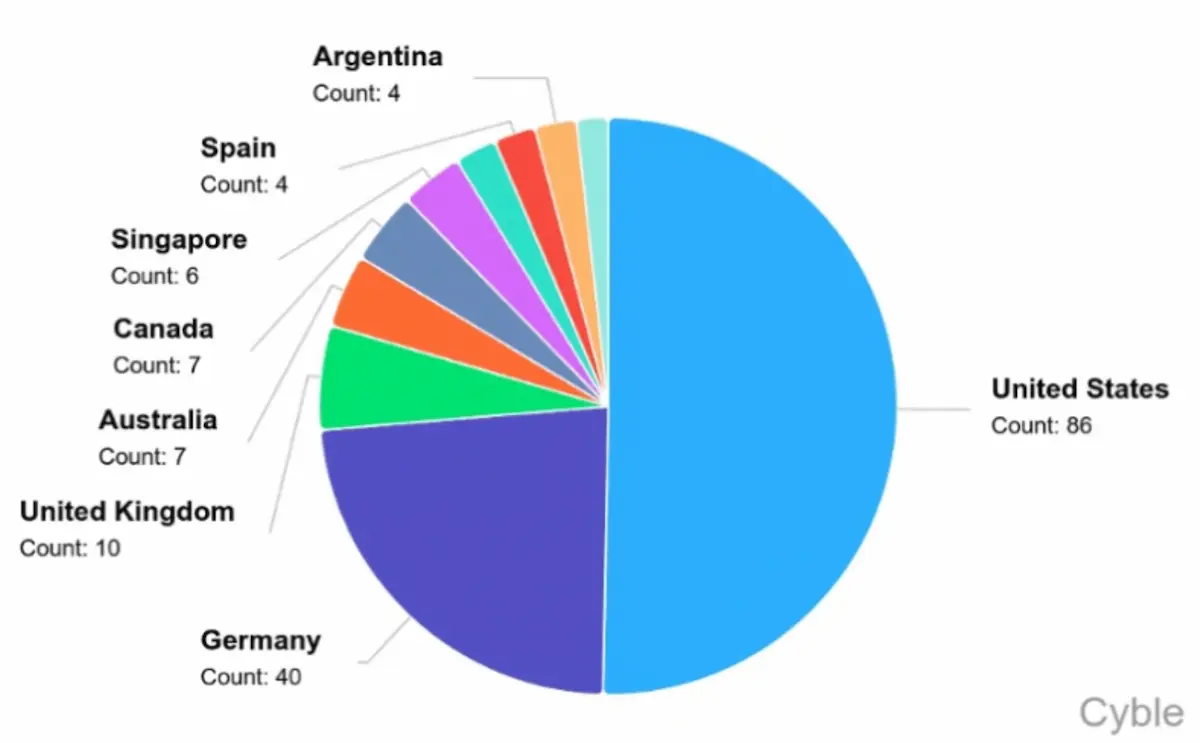
El reparto por países de Cyble que recoge el gráfico corresponde a los primeros meses de 2025 y ya mostraba la preferencia del grupo por Estados Unidos y Alemania, los dos países que siguen encabezando el listado de ransomware.live en octubre de 2026.
La Cámara de Comercio de Valencia es el único caso español con confirmación de la propia entidad que hemos encontrado. SafePay la reivindicó en su portal el 29 de agosto de 2025 y, el 4 de septiembre, la Cámara reconoció a través de EFE, según recogió Valencia Plaza, un ataque en junio que cifró todos los archivos de su red, del que se recuperó con sus copias de seguridad y por el que presentó denuncia ante la Policía Nacional. La institución «no cedió al chantaje de los delincuentes» y en ningún momento nombró al grupo.
El resto son reivindicaciones sin confirmar. El grupo publicó el 6 de mayo de 2026 a Serveis Mèdics Penedès, un grupo sanitario privado de Barcelona, con un plazo de 48 horas, y el 19 de mayo a la química madrileña Olipes, con tres días de margen. Ninguna de las dos ha confirmado el incidente en público. En el listado de ransomware.live aparecen once dominios españoles atribuidos a SafePay entre diciembre de 2025 y septiembre de 2026, casi todos pymes industriales y de servicios, el perfil que encaja con un grupo que pide un porcentaje de la facturación y no busca titulares. Quien trabaje con sistemas de control industrial puede releer lo que escribimos sobre el ransomware en infraestructuras críticas, porque el aviso sitúa a SafePay precisamente en esos sectores.
Indicadores de compromiso publicados por el FBI y CISA
Las agencias publican direcciones IP, nombres de fichero, hashes y nombres de equipo observados entre noviembre de 2024 y agosto de 2026, con la advertencia de que varias herramientas son legítimas y de que conviene verificar cada IP antes de bloquearla. Reproducimos los valores tal como aparecen en el aviso, con los puntos entre corchetes del original.
Tipo | Valor | Contexto |
|---|---|---|
IP | 104.26.2[.]223 | Intrusión en víctimas |
IP | 140.82.114[.]4 | Intrusión en víctimas |
IP | 185.199.108[.]133 | Intrusión en víctimas |
IP | 77.37.49[.]40 | Intrusión en víctimas |
IP | 173.194.194[.]94 | Alojamiento de datos robados |
IP | 167.235.225[.]149 | Paneles de inicio de sesión de clientes |
IP | 5.255.11[.]134 | Exfiltración |
IP | 88.119.167[.]239 | Mando y control del backdoor soc.dll |
IP | 37.10.71[.]188 | Exfiltración |
hash SHA-1 | 07353237350c35d6dc2c8f143b649cd07c71f62b | 1.exe, binario del ransomware |
hash SHA-1 | b498a2683640c983bb069fa2ea9e67cef4a3797d | Locker.dll, ejecutable PE32 |
hash SHA-1 | BBFED53E3BB1F306F4DA97D995CF4AE5B73AD081 | locker.dll |
hash SHA-1 | d711a5af5aed48a3b36b98f4fcf52809aebef7a2 | nxc, ejecutable de NetExec |
hash SHA-256 | 921df888aaabcd828a3723f4c9f5fe8b8379c6b7067d16b2ea10152300417eae | soc.dll, backdoor |
hash SHA-256 | 6c1d36df94ebe367823e73ba33cfb4f40756a5e8ee1e30e8f0ae55d47e220a6a | DLL empaquetada con RunPE |
hash SHA-256 | e79608cf1d6b51324c14bef8883054c1238ed5f080222cc464810e6e14adc346 | PE inyectado |
hash SHA-256 | 327b8b61eb446cc4f710771e44484f62b804ae3d262b57a56575053e2df67917 | locker.dll, ejecutable PE32 |
hash SHA-256 | a0dc80a37eb7e2716c02a94adc8df9baedec192a77bde31669faed228d9ff526 | locker.dll |
hash SHA-256 | BBDD3620A67AEDEC4B9A68B2C9CC880B6631215E129816AEA19902A6F4BC6F41 | SharpShares.exe, enumeración de recursos compartidos |
ruta de archivo | sharefinder.ps1 | Enumeración de recursos compartidos para elegir qué robar |
ruta de archivo | dcsync.exe | Extracción de credenciales de Active Directory por DCSync |
ruta de archivo | Socks_werfault.exe | Proxy SOCKS que imita un proceso de Windows |
ruta de archivo | b2.exe | Exfiltración a Backblaze B2 |
Los nombres de equipo que aparecen en los incidentes son WIN-SBOE3CPNAL, WIN-3IUUOFVTQAR, WIN-DK18BI83M0S y WIN-I1HRRJHCEIV, el patrón por defecto de una instalación de Windows sin renombrar, útil para detectar máquinas del atacante unidas a la red o conexiones RDP con ese nombre de origen. El aviso enlaza también los indicadores en formato STIX. Quien tenga sus registros centralizados en una plataforma de logs puede cargarlos directamente.
Hemos preparado estas consultas de PowerShell para buscar en un controlador de dominio o en un servidor las tres huellas que SafePay deja casi siempre, cuentas nuevas o con contraseña restablecida, servicios de herramientas de acceso remoto y ejecuciones de ShareFinder o SharpShares.
# Cuentas creadas (4720) y contraseñas restablecidas por otro usuario (4724) en 30 días
Get-WinEvent -FilterHashtable @{LogName='Security'; Id=4720,4724; StartTime=(Get-Date).AddDays(-30)} |
  Select-Object TimeCreated, Id, @{n='Cuenta';e={$_.Properties[0].Value}}, @{n='Autor';e={$_.Properties[4].Value}}

# Servicios nuevos (7045) de AnyDesk, TeamViewer o ScreenConnect
Get-WinEvent -FilterHashtable @{LogName='System'; Id=7045; StartTime=(Get-Date).AddDays(-30)} |
  Where-Object { $_.Message -match 'ScreenConnect|AnyDesk|TeamViewer' }

# Bloques de script (4104) con ShareFinder o SharpShares, requiere Script Block Logging activado
Get-WinEvent -FilterHashtable @{LogName='Microsoft-Windows-PowerShell/Operational'; Id=4104} |
  Where-Object { $_.Message -match 'ShareFinder|SharpShares' }
Un resultado positivo en la primera consulta no prueba nada por sí solo, pero una cuenta creada fuera del horario de administración y un servicio de ScreenConnect instalado minutos después sí es la secuencia que describen el aviso y el caso de NCC Group, y merece abrir una investigación con la metodología que repasamos al hablar de caza de amenazas.
Qué revisar hoy si tu VPN acepta cuentas locales
El aviso no trae reglas de detección, pero sí una lista de mitigaciones mapeada a los objetivos de rendimiento de CISA y NIST. Las hemos ordenado por lo que más cierra la puerta a SafePay en concreto. Antes, un recurso para la primera de ellas. Mullvad publica la lista de sus servidores en una API pública y este comando genera un fichero con sus direcciones IPv4 de entrada, listo para cruzarlo con los registros de autenticación de la VPN y del correo web.
curl -s https://api.mullvad.net/www/relays/all/ | jq -r '.[].ipv4_addr_in' | sort -u > mullvad-ips.txt
wc -l mullvad-ips.txt- Busca en los logs de la VPN, de Entra ID o de Microsoft 365 y del correo web inicios de sesión correctos desde esas direcciones, y desde salidas de VPN comerciales en general, en los últimos 90 días. Un acceso válido desde Mullvad a una cuenta de un empleado de oficina es un incidente hasta que se demuestre lo contrario.
- Comprueba que ninguna cuenta local del firewall o del concentrador VPN puede autenticarse sin MFA. El caso de NCC Group empezó exactamente ahí, y es la misma debilidad que explotan los operadores de FortiBleed. Aplica el doble factor también al correo web y a las cuentas que llegan a sistemas críticos.
- Parchea o retira los cinco CVE de la tabla. Si todavía tienes un Cisco ASA o FTD con la versión afectada por CVE-2023-20269, un Veeam Backup & Replication anterior a los parches de CVE-2024-40711 o un SonicOS vulnerable a CVE-2024-40766, asume que han sido probados y revisa los registros de esos equipos antes de actualizar.
- Revisa en Active Directory las cuentas creadas, reactivadas o con contraseña cambiada que nadie reconoce, y limita las cuentas con privilegios de administración con acceso temporal del tipo Just-in-Time.
- Saca las copias de seguridad del alcance de un administrador de dominio. El aviso pide copias cifradas, inmutables y fuera de línea, probadas con restauraciones periódicas. Un NAS que acepta un restablecimiento de fábrica desde la red con credenciales de dominio no cumple ninguna de las tres condiciones, y es el motivo por el que la Cámara de Valencia pudo recuperarse sin pagar y otras víctimas no. Nuestro repaso sobre resiliencia digital desarrolla cómo diseñar esa separación.
- Ajusta la política de contraseñas a lo que piden las agencias. Entre 15 y 64 caracteres, bloqueo tras varios intentos fallidos, sin pistas de contraseña y sin caducidades forzadas más de una vez al año, porque las rotaciones frecuentes generan patrones predecibles. Si el plan es ir más lejos, el camino que describimos hacia un acceso sin contraseñas elimina de raíz el relleno de credenciales.
- Segmenta la red y filtra el acceso a los servicios remotos internos desde orígenes no confiables, en línea con el modelo Zero Trust que el propio aviso cita entre sus cuatro acciones principales. Un EDR con visibilidad de conexiones laterales es la herramienta que las agencias señalan para ver PsExec y WinRM moviéndose entre servidores.
Si detectas la intrusión antes del cifrado, el aviso pide aislar los equipos afectados, delimitar el alcance con una investigación antes de empezar a limpiar y montar el plan de expulsión con la Eviction Strategies Tool de CISA. En España, las empresas notifican a INCIBE-CERT y los organismos públicos al CCN-CERT, y en ambos casos conviene guardar la nota de rescate, los registros del firewall y cualquier comunicación con el grupo, que es justo lo que las agencias piden a las víctimas para seguir reconstruyendo la operación de SafePay.
No hay comentarios todavía