

Citizen Lab confirmó el 15 de octubre de 2026 que al menos 45 equipos Windows de Al Jazeera se infectaron en 2024 y 2025 con el spyware de Candiru a través de anuncios dirigidos que no pedían ningún clic, una técnica que el laboratorio bautiza como AdFection. Los anuncios los compraba Discover-Tech, una empresa israelí de publicidad que figuraba como proveedor aprobado por Google e IAB Europe desde 2020 y cuya plataforma Controlium permitía elegir a la víctima por su identificador publicitario, su cookie o su dirección IP.
Qué ha pasado
El informe de Citizen Lab, firmado por Bill Marczak, Wolfie Christl, John Scott-Railton, Astrid Perry, Siena Anstis y Ron Deibert, es la primera confirmación técnica pública de spyware mercenario zero-click entregado mediante publicidad. Al Jazeera detectó patrones anómalos en su red en 2024 y entregó al laboratorio los registros de tráfico del periodo de los ataques, que continuaron en 2025. Citizen Lab atribuye las infecciones a Candiru con alta confianza y en el hilo con el que anunció el informe en Bluesky lo resume así: «devices at international news network Al Jazeera were infected with mercenary spyware from Candiru» (equipos de la cadena internacional de noticias Al Jazeera fueron infectados con spyware mercenario de Candiru).
La propia cadena confirmó el ataque el mismo día. En su nota, Al Jazeera Media Network «condemns the spyware attacks targeting a number of its staff» (condena los ataques con spyware contra varios de sus empleados) y los describe como un ataque a la libertad de prensa. Wolfie Christl, uno de los autores del informe, declaró a Bloomberg que «The way the online advertising ecosystem works today is a security threat» (la forma en que funciona hoy el ecosistema de la publicidad en línea es una amenaza para la seguridad).
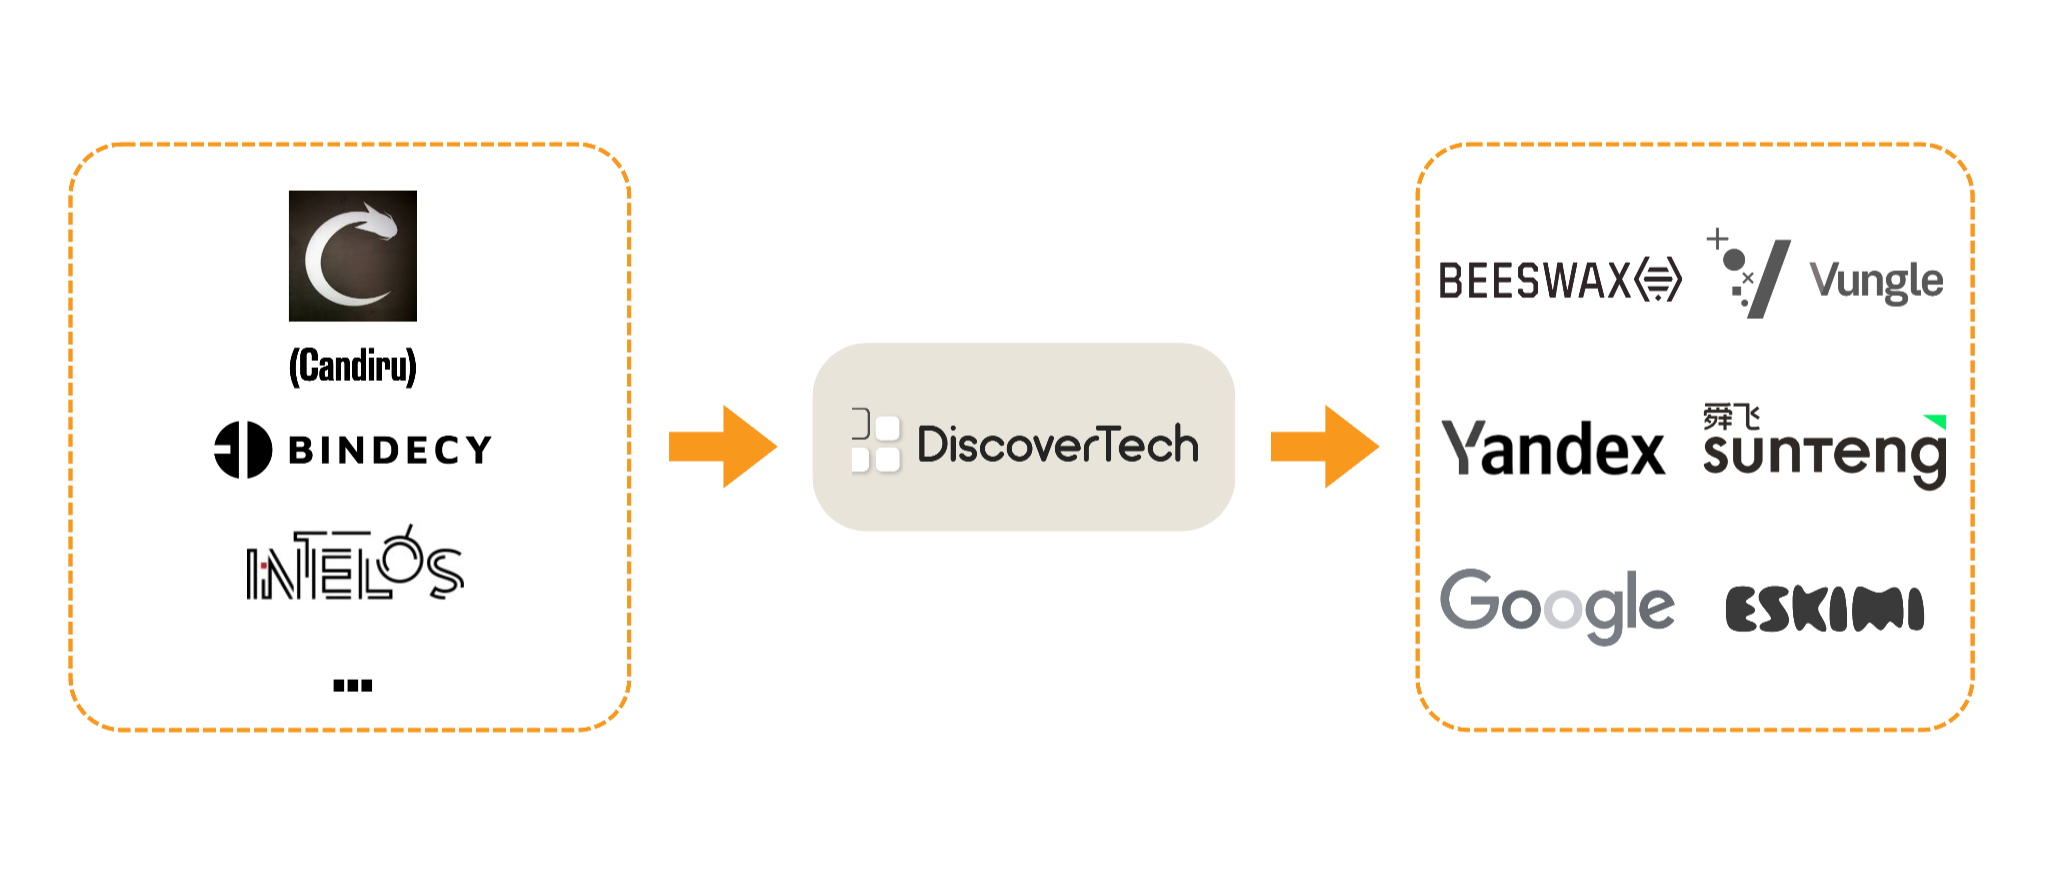
Discover-Tech Ltd se constituyó en Israel en 2020 y su consejero delegado es Dekel Boni. Citizen Lab la describe como un puente entre los vendedores de spyware y la cadena publicitaria. Por un lado compra anuncios a través de Google, Yandex, Beeswax, Vungle y Eskimi, y por el otro da servicio a Candiru, al también israelí Bindecy y a la firma de inteligencia publicitaria Intelos. El diagrama del informe resume esa posición intermedia.
La reacción de la industria llegó antes de la publicación, cuando el laboratorio compartió sus hallazgos. Google retiró a Discover-Tech de su ad exchange y de sus registros de proveedores a principios de octubre y explicó a Bloomberg que lo hizo por «systematically violating our policies» (violar sistemáticamente nuestras políticas). IAB Europe la sacó de su Global Vendor List el 8 de octubre de 2026, Beeswax (Comcast) la expulsó de su plataforma de compra, Vungle (Liftoff) suspendió su acceso mientras revisa el caso y Eskimi bloqueó sus cuentas y dominios. Discover-Tech, Candiru (hoy Integrity Labs), Bindecy e Intelos no respondieron a las preguntas de Citizen Lab dentro del plazo.
Detalles técnicos
Dato | Valor |
|---|---|
Campaña | AdFection (nombre acuñado por Citizen Lab) |
Spyware | Candiru (Integrity Labs), implante para Windows en forma de DLL |
Vector | Anuncio dirigido mostrado en web o app, sin interacción del usuario |
Intermediario | Discover-Tech Ltd (Israel, 2020) y su plataforma Controlium |
Víctima confirmada | Al Jazeera, al menos 45 equipos |
Periodo de los ataques | 2024 y 2025 |
Explotación activa | Sí, confirmada por Citizen Lab el 15 de octubre de 2026. Sin CVE asignado ni entrada en el catálogo KEV |
Exposición | Anuncios de Discover-Tech en 75.373 apps y 120.768 webs entre marzo y junio de 2026 |
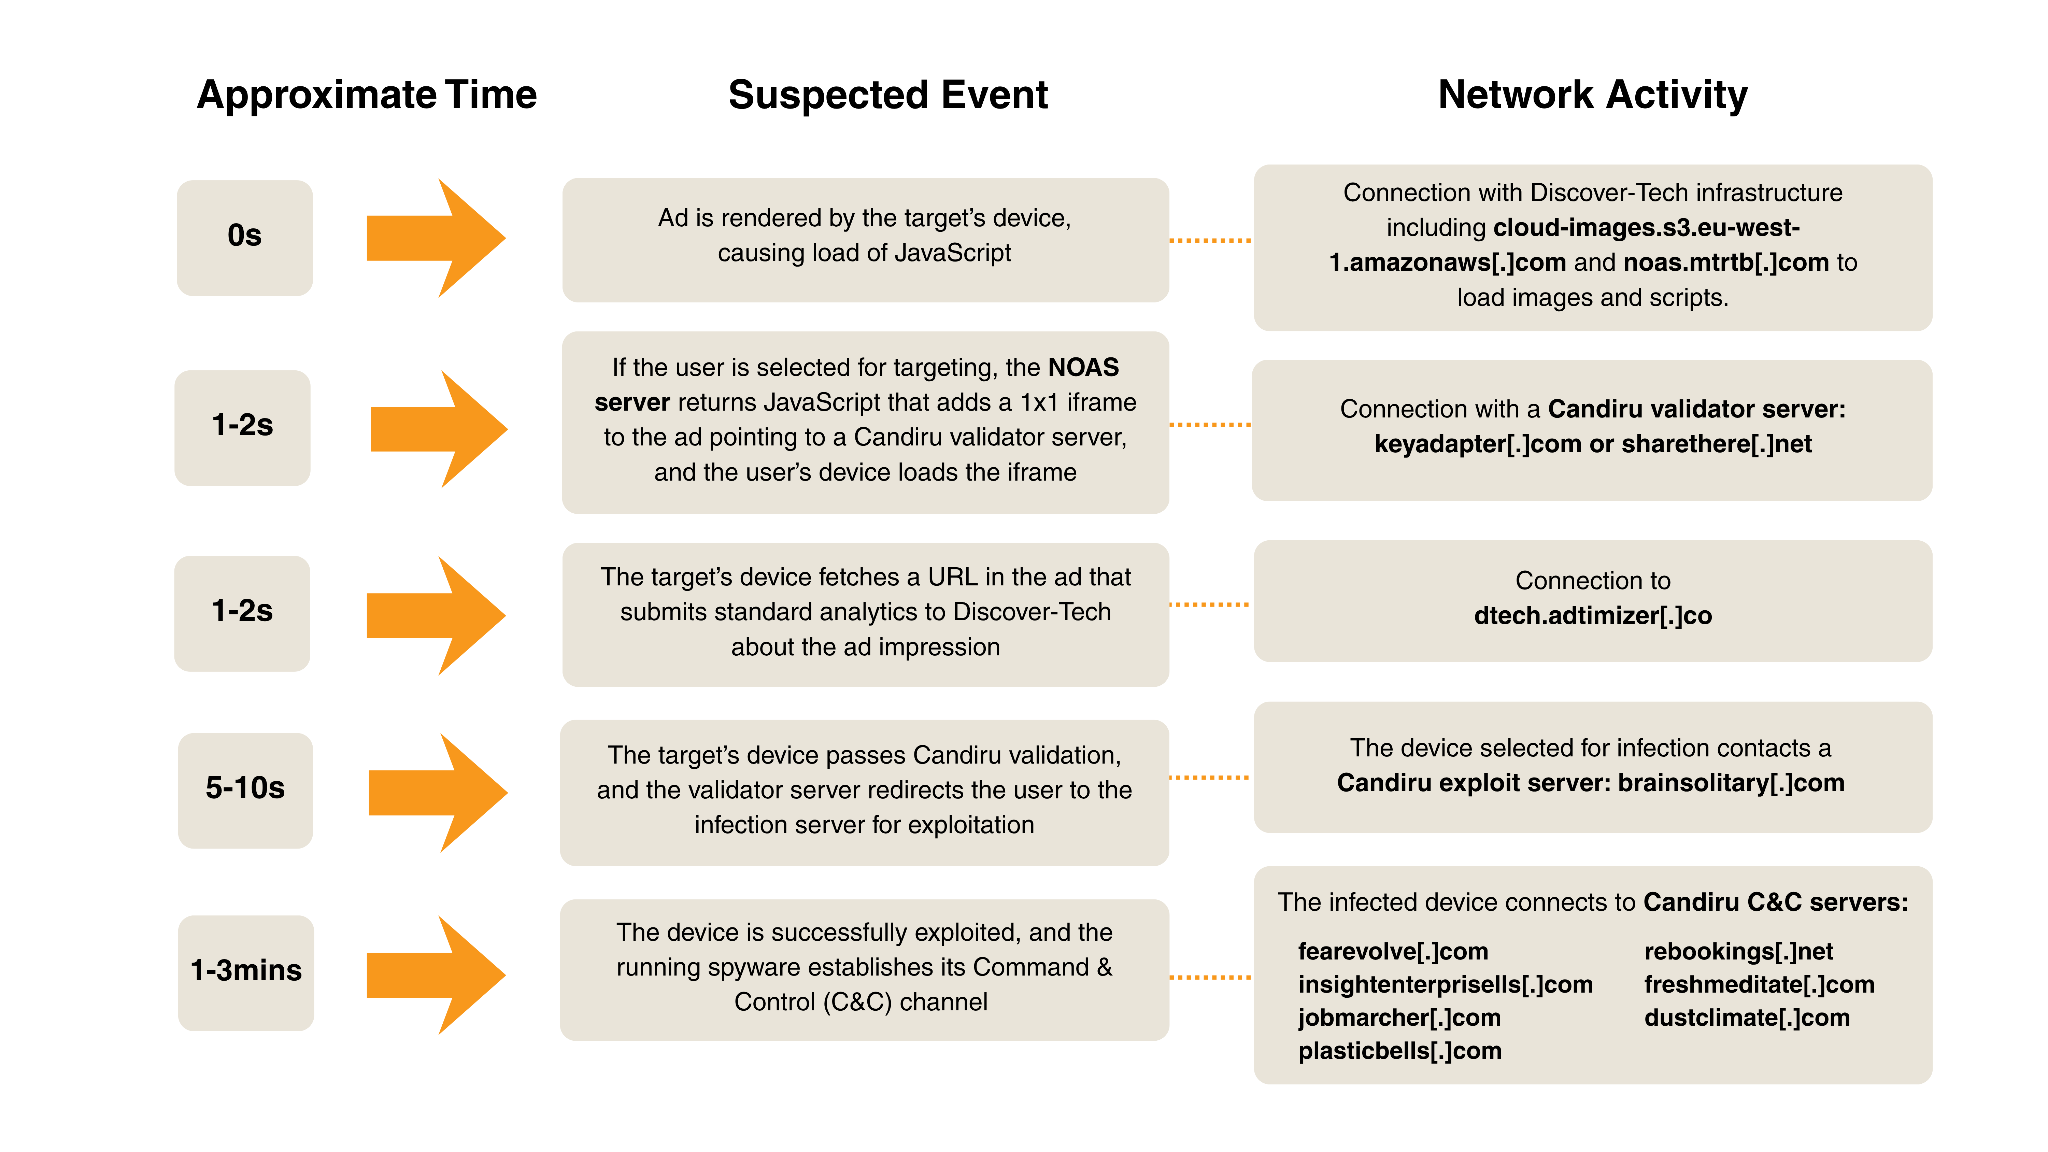
La cadena empieza en una subasta publicitaria normal. Cuando Discover-Tech gana la puja, el anuncio se renderiza en la web o la app de la víctima y pide un JavaScript a un servidor de la empresa, el NOAS, en noas.mtrtb[.]com. Para la inmensa mayoría de usuarios ese servidor no devuelve nada, aunque el anuncio ya recoge cookies de la página y la dirección IPv6 del equipo y se las envía a Discover-Tech. Si el identificador o la IP coinciden con un objetivo, el NOAS devuelve un código que añade un iframe de 1x1 píxeles apuntando a un servidor validador de Candiru (keyadapter[.]com o sharethere[.]net). Entre cinco y diez segundos después, el equipo validado es redirigido al servidor de explotación brainsolitary[.]com y, en uno a tres minutos, el implante ya habla con los servidores de mando y control. Citizen Lab reconstruyó esta secuencia con los registros de Al Jazeera y la resume en la figura siguiente.
El informe no identifica la vulnerabilidad del navegador o de la aplicación que se explota en ese salto. Lo que sí recuperó Al Jazeera de uno de los equipos es una DLL del spyware, con hash SHA-256 255869de85e2a171993fc5eb8a556d873a1b8966e040f6f55926f2fa2d595cc8, que lleva embebidos los dominios fearevolve[.]com y jobmarcher[.]com. La muestra usa un secuestro de COM para persistir, ofusca cadenas con una clave XOR repetida de 48 bytes y comprueba la conectividad contra google.com y microsoft.com, los mismos rasgos del implante de Candiru que el laboratorio analizó en 2021. Con una huella digital de los validadores, Citizen Lab localizó en Censys 305 dominios en 319 direcciones IP entre agosto de 2022 y julio de 2026, hasta que ese comportamiento empezó a retirarse en mayo y junio de 2026.
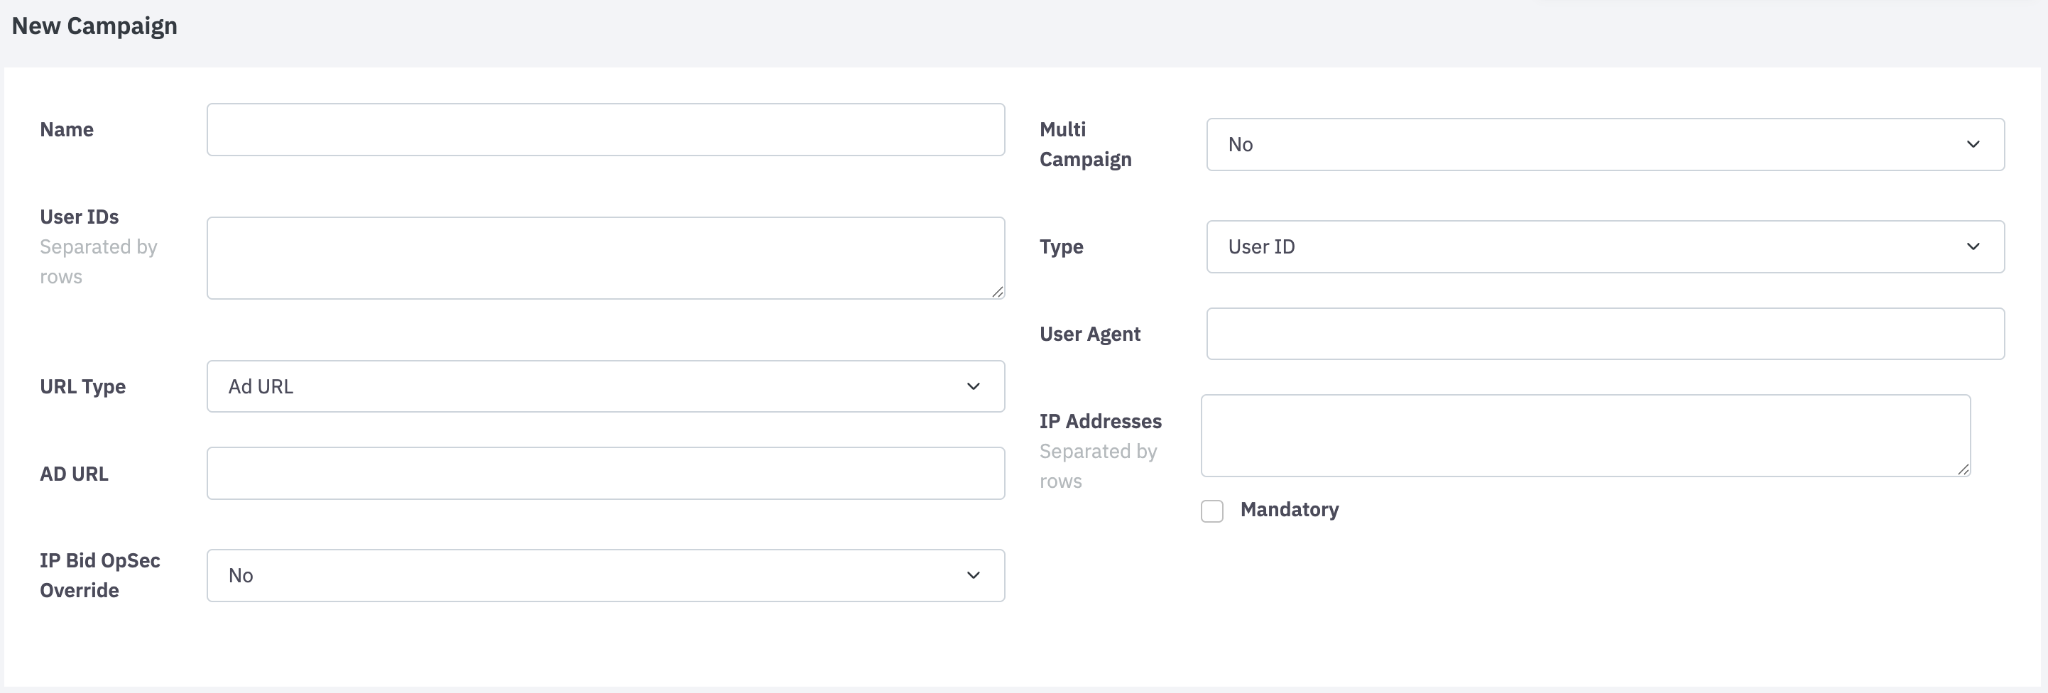
Controlium es el panel con el que los clientes de Discover-Tech eligen a quién atacar. La empresa publicó el código completo del frontend en la propia página de login, lo que permitió a los investigadores reconstruir la interfaz sin saltarse ningún control. Un cliente puede subir listas de identificadores publicitarios de Android e iOS, cookies de MyDSP o Beeswax y direcciones IP, asociarlas a un segmento y lanzar una campaña con un tipo de URL que va desde Ad URL hasta Script o De-anon. El administrador restringe por países, por dominios y por apps, igual que en la licencia de cualquier plataforma de ataque.
El panel tenía dos problemas propios. Ignoraba el JWT firmado por Auth0 y aceptaba como token un objeto de usuario cifrado con una clave publicada en el propio código, y un endpoint sin autenticación, /csv-download, entregaba el registro de inicios de sesión. Citizen Lab exportó 128 días de registros con 120 nombres de usuario distintos, entre ellos dos que entraban desde una IP de Israel atribuida a Candiru, dos vinculados a Bindecy y al menos quince de Intelos, tres de los cuales iniciaban sesión desde España. Una función llamada Ad URL OpSec cifra con AES-256 la IP, la marca de tiempo, el user-agent y el identificador publicitario del objetivo y los adjunta al enlace de infección, de modo que el operador comprueba que el enlace no ha cambiado de equipo. Discover-Tech dejó publicado el descodificador en myipinfo[.]io y con él Citizen Lab descifró un enlace de Candiru subido a VirusTotal que apuntaba a una IP del Ministerio de Asuntos Exteriores de Arabia Saudí.
Estos son los indicadores publicados por Citizen Lab y por Confiant, la empresa de seguridad publicitaria que investigó en paralelo. Un enlace a ellos no confirma infección, porque millones de dispositivos cargaron estos anuncios, pero la secuencia completa sí.
Indicador | Papel |
|---|---|
noas.mtrtb[.]com, ppv2.mtrtb[.]com, pqv2.mtrtb[.]com, infinoas.mtrtb[.]com, tracker.mtrtb[.]com | Servidores NOAS y de seguimiento de Discover-Tech |
dtech.adtimizer[.]co, logger.powerium.net, events.myweb3id[.]io | Analítica y NOAS alternativos de Discover-Tech |
keyadapter[.]com, sharethere[.]net | Validadores de Candiru |
brainsolitary[.]com | Servidor de explotación de Candiru |
fearevolve[.]com, insightenterprisells[.]com, jobmarcher[.]com, plasticbells[.]com, rebookings[.]net, freshmeditate[.]com, dustclimate[.]com | Mando y control de Candiru |
d1fcoizt7mje85.cloudfront[.]net, d2epnp0vokbtl7.cloudfront[.]net, d23625plpxg1yn.cloudfront[.]net, d39619tdxn6mhj.cloudfront[.]net, d2f4zpg1mgzwov.cloudfront[.]net, d1x4e580sn23dn.cloudfront[.]net | Distribuciones CloudFront de la entrega (Confiant) |
pagead.trustlayersdk[.]com | Mando y control del SDK JavaScript analizado por Confiant |
tracookiepixel[.]xyz, cookie-sync[.]xyz | Sincronización de cookies de Discover-Tech |
255869de85e2a171993fc5eb8a556d873a1b8966e040f6f55926f2fa2d595cc8 | SHA-256 de la DLL de Candiru recuperada en Al Jazeera |
Para cortar la resolución de estos dominios en el resolutor corporativo y dejar rastro en los logs, esta configuración de Unbound responde NXDOMAIN y registra cada consulta.
server:
    log-queries: yes
    local-zone: "mtrtb.com." always_nxdomain
    local-zone: "adtimizer.co." always_nxdomain
    local-zone: "powerium.net." always_nxdomain
    local-zone: "myweb3id.io." always_nxdomain
    local-zone: "keyadapter.com." always_nxdomain
    local-zone: "sharethere.net." always_nxdomain
    local-zone: "brainsolitary.com." always_nxdomain
    local-zone: "fearevolve.com." always_nxdomain
    local-zone: "insightenterprisells.com." always_nxdomain
    local-zone: "jobmarcher.com." always_nxdomain
    local-zone: "plasticbells.com." always_nxdomain
    local-zone: "rebookings.net." always_nxdomain
    local-zone: "freshmeditate.com." always_nxdomain
    local-zone: "dustclimate.com." always_nxdomain
    local-zone: "trustlayersdk.com." always_nxdomain
El filtrado DNS no basta por sí solo. Confiant documenta que el SDK JavaScript de 90 KB que sirve el operador resuelve nombres por DNS sobre HTTPS contra cloudflare-dns.com y se conecta después por IP, así que conviene bloquear en el perímetro los resolutores DoH públicos que no sean el corporativo, como explicamos al analizar DNS sobre TLS, HTTPS y QUIC. Quien quiera seguir la pista de estas infraestructuras encontrará los informes de Citizen Lab y Confiant entre los recursos de threat intelligence que conviene tener a mano.
A quién afecta
A escala, a cualquiera que vea anuncios. Citizen Lab encontró dos instancias de Apache Druid abiertas en mtrtb[.]com con casi 4.000 millones de registros de pujas de MyDSP, el DSP propio de Discover-Tech, entre marzo y junio de 2026. En ese periodo la empresa pujó por 3.770.286.576 impresiones y ganó 441.954.291 (el 11,7 %), el 76,7 % en apps móviles y el 23,3 % en navegador. Unos 718 millones de pujas (el 19 %) correspondían a anuncios con la etiqueta de script que llama al NOAS, dirigidos a direcciones IP de 161 países. Esos anuncios se mostraron en 75.373 apps de Android e iOS y en 120.768 sitios web, con más de un millón de impresiones en MX Player y Lark Player, más de 700.000 en Viber y cientos de miles en Snap VPN, Truecaller, Yahoo Mail, Opera Mini, Duolingo y Weather.com. Un endpoint de ppv2.mtrtb[.]com contabilizó 3.637.213 usuarios elegibles entre enero y junio de 2026, equipos dirigidos a recibir código del operador. El gasto registrado en ese DSP fue de unos 109.091 dólares, sin una sola conversión, lo que lleva a los investigadores a concluir que Discover-Tech no vive de la publicidad.
Las impresiones alcanzaron redes de la OTAN, de Naciones Unidas, del Parlamento Europeo, la Comisión y el Consejo de la UE, de organismos públicos de 24 países, entre ellos ministerios de Defensa y de Exteriores, de la red eléctrica sueca y de fabricantes de semiconductores como Intel o Nvidia. Citizen Lab insiste en que una impresión no demuestra infección, solo que el operador pudo perfilar ese equipo y, si quiso, enviarle código.
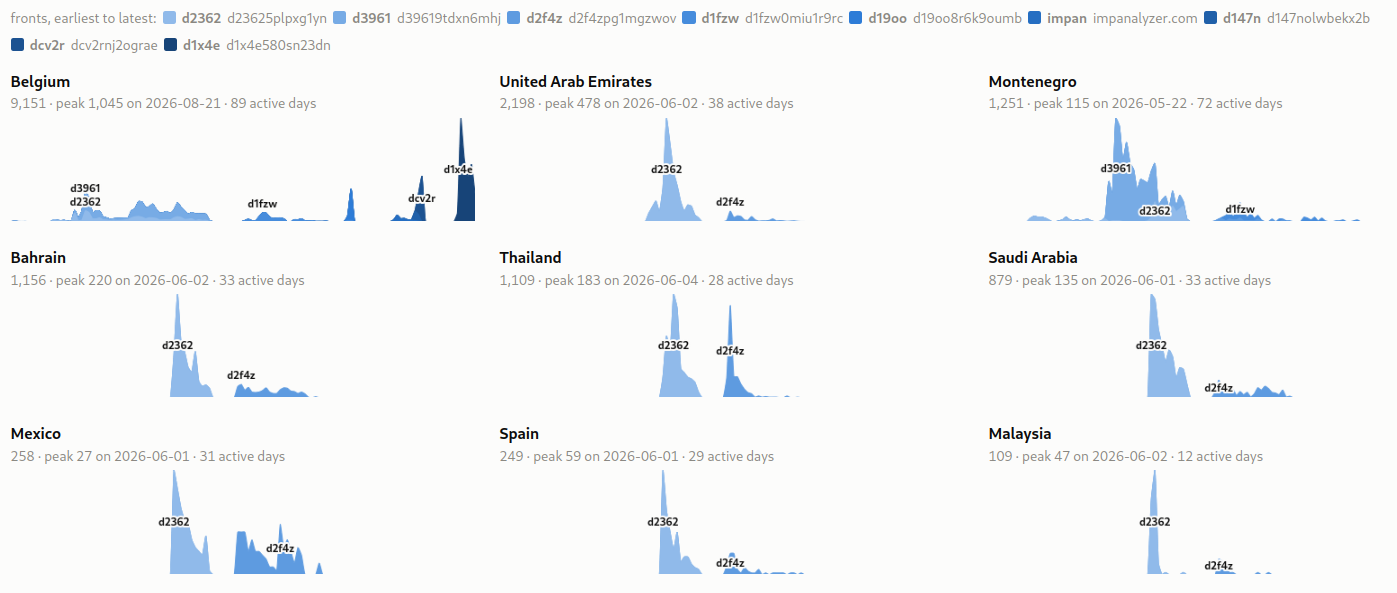
En España hay varios hilos. Confiant detectó señales de estos anuncios en la red del Ministerio para la Transformación Digital y de la Función Pública, junto al Departamento de Defensa de EE. UU., el Organismo Internacional de Energía Atómica y la Corte Penal Internacional. En la campaña de entrega vinculada a Candiru, mucho más pequeña que el volumen total de Discover-Tech, España es uno de los nueve países con tráfico: 249 impresiones con pico de 59 el 1 de junio de 2026 y 29 días de actividad, frente a las 9.151 de Bélgica. El gráfico de Confiant recoge el reparto.
El informe también sitúa operadores de Bindecy en España, entre otros seis países, y recuerda que, según publicó Haaretz en 2024, los fundadores de Bindecy se incorporaron como socios a la empresa española Epsilon, dedicada al desarrollo de exploits. En el momento de escribir esta noticia, INCIBE-CERT y CCN-CERT no han publicado aviso sobre AdFection.
Qué hacer
Citizen Lab lo deja por escrito y considera que la medida más viable hoy es «block targeted ads at the gateway» (bloquear los anuncios dirigidos en la pasarela). Las medidas siguientes van por orden de urgencia.
- Bloquea las categorías de publicidad y rastreo en el proxy o firewall de salida y en el filtrado DNS corporativo, y carga los dominios de la tabla anterior en las listas de bloqueo con alerta. La intercepción TLS en el perímetro es la única forma de ver el iframe y el script dentro del anuncio.
- Busca en los registros de proxy, DNS y EDR desde enero de 2024 la secuencia completa: mtrtb[.]com o adtimizer[.]co seguidos en segundos de keyadapter[.]com o sharethere[.]net, después brainsolitary[.]com y, en minutos, alguno de los siete dominios de mando y control. Añade el hash de la DLL a la caza en el EDR y revisa claves de registro de COM modificadas en los equipos sospechosos.
- Desactiva el identificador publicitario en los móviles gestionados por MDM (eliminar el ID de publicidad en Android y mantener desactivado el rastreo de apps en iOS) y restablécelo periódicamente en los personales.
- Despliega navegadores con bloqueo de rastreo y soporte de Global Privacy Control en los puestos de trabajo, con una extensión de bloqueo de anuncios de confianza. La guía para blindar un PC Windows recoge las opciones para Chrome, Edge y Firefox.
- Impide que las aplicaciones y los webviews carguen contenido HTTP en claro desde redes móviles, porque es la vía con la que el actor DARK CARTOGRAPHER cruza identificadores publicitarios con números de teléfono.
- Si hay indicios de infección, aísla el equipo sin apagarlo, conserva una imagen de memoria y notifica a INCIBE-CERT si eres empresa o ciudadano y al CCN-CERT si perteneces al sector público. Periodistas, abogados y activistas pueden pedir ayuda experta a través del Security Planner de Citizen Lab.
Análisis
Lo que cambia con AdFection es el vector, porque el spyware es el mismo Candiru de 2021. Un portal VPN o un dispositivo de borde, como el BeyondTrust que explotó un grupo de espionaje con un zero-day, se puede inventariar y parchear. Una subasta publicitaria que decide en milisegundos qué código ejecuta el navegador de cada empleado no la controla ningún responsable de seguridad, y hasta ahora se trataba como ruido. El informe demuestra que ese ruido incluye un canal de ejecución de código dirigido a un identificador concreto, con tres millones y medio de equipos encolados para recibir instrucciones en medio año.
Nos parece relevante la respuesta de Eskimi, que admite que «the advertiser’s tags were built to evade automated scanning» (las etiquetas del anunciante estaban construidas para evadir el escaneo automático), porque cargaban código distinto según el dispositivo, la IP y la ubicación del espectador. Es la descripción exacta de un cloaking, y la verificación por terceros de la industria publicitaria no lo detectó durante seis años. Que Google e IAB Europe mantuvieran a Discover-Tech en sus listas de proveedores aprobados desde 2020 con registros mercantiles públicos que la ligaban a figuras del sector del spyware dice mucho de un proceso basado en la autodeclaración.
Para quien gestiona seguridad en España hay una lectura práctica y otra regulatoria. La práctica es que bloquear publicidad deja de ser una preferencia de usuario y pasa a ser un control de confianza cero sobre el código que entra en el puesto. La regulatoria es que, durante casi seis años, los avisos de consentimiento del Transparency and Consent Framework han ofrecido a cientos de millones de europeos autorizar a Discover-Tech a tratar sus datos. Citizen Lab pide a los reguladores que investiguen si la empresa y Candiru violaron la ley, y la AEPD tiene en ese marco un expediente que abrir.
Cabe esperar más capítulos. Citizen Lab anuncia un informe específico sobre DARK CARTOGRAPHER, el actor que explota fallos de enriquecimiento de cabeceras en operadoras móviles de más de 30 países para unir identificadores publicitarios con números de teléfono, y advierte de que sus datos solo cubren MyDSP, no lo que Discover-Tech movió por Beeswax y Eskimi.
Contexto
Candiru no es nueva para este blog ni para España. Citizen Lab la expuso por primera vez el 15 de julio de 2021 junto a Microsoft, que parcheó entonces dos zero-days de Windows usados por su cadena, CVE-2021-31979 y CVE-2021-33771, ambos en el catálogo KEV de CISA desde el 3 de noviembre de 2021. Ese mismo 3 de noviembre de 2021 el Departamento de Comercio de EE. UU. incluyó a la empresa en su Entity List. Microsoft contó al menos 100 víctimas en diez países, entre periodistas, políticos de la oposición y activistas.
El 18 de abril de 2022, el informe CatalanGate identificó a 65 personas de la sociedad civil catalana atacadas con spyware mercenario, 63 con Pegasus y cuatro con Candiru, una de ellas con infección confirmada en la red de una universidad catalana. Los señuelos de Candiru eran correos con el emblema del Gobierno de España sobre la covid. El 30 de abril de 2025, la ONG Sentinel Alliance presentó una demanda contra varias entidades del Estado español, NSO Group y Candiru por esos ataques. En el verano de 2024, los servicios de seguridad del Parlamento Europeo detectaron que el eurodiputado Daniel Freund había sido objetivo del mismo spyware.
En abril de 2025 la prensa israelí informó de que la estadounidense Integrity Partners había comprado las operaciones de Candiru por 30 millones de dólares, y Recorded Future documentó el cambio de nombre a Integrity Labs en diciembre de 2024. Las recomendaciones de bloquear publicidad tampoco son nuevas: la NSA y CISA ya las hicieron en 2018 y 2020 para organismos públicos. Lo que faltaba era la prueba de una infección real por este camino, y el recorrido desde la cibervigilancia a gran escala hasta el crimen financiero lo repasamos en nuestro análisis de la evolución de Bandook a PocoRAT.
Preguntas frecuentes
¿Un bloqueador de anuncios en el navegador protege de AdFection?
Reduce mucho la superficie, porque impide que el anuncio se renderice y que el script del NOAS se ejecute, pero solo cubre ese navegador. Los anuncios de Discover-Tech se sirvieron sobre todo dentro de apps móviles (el 76,7 % de las pujas), donde una extensión no llega. Por eso Citizen Lab recomienda bloquear en la pasarela de red y desactivar el identificador publicitario del dispositivo.
¿Cómo sé si un equipo de mi organización se infectó?
Busca la secuencia temporal, no un dominio aislado. Una conexión a mtrtb[.]com la han hecho millones de equipos. Lo que distingue a una víctima es que en los segundos siguientes contacte con keyadapter[.]com o sharethere[.]net, después con brainsolitary[.]com y en pocos minutos con uno de los servidores de mando y control. En Windows, comprueba también el hash de la DLL y entradas de COM que carguen librerías fuera de rutas del sistema.
¿Afecta a móviles o solo a Windows?
Las 45 infecciones confirmadas son equipos Windows de Al Jazeera, pero Controlium acepta identificadores publicitarios de Android e iOS y cookies de navegador, y la mayoría de las impresiones se produjeron en apps móviles. El informe no publica el exploit usado contra los equipos infectados, así que no se puede descartar que existan cadenas para otras plataformas.
¿Qué pasa con el consentimiento de cookies que acepté en Europa?
Discover-Tech estuvo en la Global Vendor List de IAB Europe con el identificador 778 desde el 2 de julio de 2020 hasta el 8 de octubre de 2026. Cualquier banner de consentimiento basado en ese marco pudo incluirla entre los proveedores autorizados. Revocar el consentimiento en los sitios que uses y borrar las cookies de terceros corta la sincronización de identificadores que alimentaba el perfilado.
No hay comentarios todavía