
Solo uno de los 1.093 CVE que Microsoft publicó el 10 de noviembre de 2026 estaba ya en manos de atacantes antes del parche, y no es ninguno de los 63 críticos. Es CVE-2026-124194, un fallo de Outlook con 6,5 de CVSS que entrega el hash NTLMv2 del usuario con solo abrir un fichero de mensaje, y que CISA metió en su catálogo KEV el mismo día con plazo hasta el 24 de noviembre.
- Qué pasa: CVE-2026-124194 hace que el Outlook clásico se conecte a un servidor del atacante al abrir un fichero de mensaje y entregue el hash NTLMv2 del usuario, sin pasar por el panel de vista previa.
- A quién afecta: Microsoft 365 Apps for Enterprise y Office LTSC 2021 y 2024 en Windows, y la nota de Office entrega también compilación nueva a Office 2019. El nuevo Outlook, Outlook para Mac y las apps móviles no están en el aviso.
- Estado: parche publicado el 10 de noviembre por el canal de actualización de Office, no por Windows Update. Microsoft confirma explotación y CISA fija el 24 de noviembre como plazo federal.
- Qué hacer ya: forzar la actualización de Office, comprobar la compilación con VersionToReport, cortar SMB y WebDAV salientes hacia Internet y activar la firma SMB y LDAP y la protección extendida de autenticación.
- Lo que falta: Microsoft no da fechas de la primera explotación, ni indicadores, ni víctimas, e INCIBE-CERT no tenía aviso publicado a las 11:00 UTC del 11 de noviembre.
Un fichero de mensaje que Outlook abre sin la advertencia de contenido externo
El aviso de Microsoft lo titula como una vulnerabilidad de spoofing y lo clasifica con la debilidad CWE-356, la interfaz que no avisa al usuario de una acción insegura. La mecánica cabe en una frase del propio PSIRT: «Opening the file could cause Outlook to connect to an attacker-controlled network location» (abrir el fichero puede hacer que Outlook se conecte a una ubicación de red controlada por el atacante). Esa conexión se produce sin el aviso habitual de contenido externo y, al negociar la autenticación, el cliente envía el hash NTLMv2 de quien abrió el mensaje.
Dato | Valor |
|---|---|
CVE | CVE-2026-124194 |
Gravedad | Moderada según Microsoft, con explotación detectada |
CVSS 3.1 | 6,5 base y 6,2 temporal, vector AV:N/AC:L/PR:N/UI:R/S:U/C:H/I:N/A:N (puntuación de Microsoft como CNA, NVD sin evaluación propia a 11 de noviembre) |
Debilidad | CWE-356, la interfaz no avisa al usuario de una acción insegura |
Producto | Outlook clásico de escritorio para Windows |
Versiones afectadas | Microsoft 365 Apps for Enterprise, Office LTSC 2021 anterior a 16.0.14334.21048 y Office LTSC 2024 anterior a 16.0.17932.21140, en 32 y 64 bits |
Versiones corregidas | Current Channel 2610 (20527.20196), Monthly Enterprise Channel 20527.20194, Semi-Annual Enterprise Channel 20527.20192, LTSC 2024 17932.21140, LTSC 2021 14334.21048 y Office 2019 10417.20236 |
Explotación activa | Sí, en el catálogo KEV de CISA desde el 10 de noviembre de 2026 con plazo federal del 24 de noviembre |
Descubridores | nono y Benoît Sevens, según los agradecimientos de Microsoft |
Microsoft responde en el mismo aviso a las dos dudas que importan a un administrador. El panel de vista previa no sirve para desencadenar el fallo, en palabras del fabricante «the Preview Pane is not an attack vector» (el panel de vista previa no es un vector de ataque). Y la pérdida de confidencialidad alta del vector CVSS significa, también según Microsoft, que el atacante obtiene el hash NTLMv2 y puede autenticarse como el usuario. La puntuación temporal baja a 6,2 porque hay parche oficial, pero el campo de explotabilidad del aviso está en Exploitation Detected, el estado que Microsoft reserva a los fallos que ya ha visto usados.
Rapid7 explica en su repaso del martes de parches qué se puede hacer con ese hash. Se puede retransmitir en vivo contra otro servicio para suplantar al usuario allí donde falte la firma de mensajes de SMB o LDAP, o la protección extendida de autenticación en Exchange y en los servicios de certificados de Active Directory. O se puede crackear fuera de línea hasta recuperar la contraseña. El fallo no da ejecución de código, pero abre la puerta a todo lo que un usuario autenticado puede hacer dentro del dominio, y ahí está la diferencia entre el 6,5 de la etiqueta y el riesgo real.
La ficha en NVD se publicó a las 19:20 UTC del 10 de noviembre y a las 10:57 UTC del día siguiente figuraba como analizada, con la puntuación de Microsoft como única métrica y sin evaluación propia de NIST. Esa misma ficha recoge la decisión SSVC de CISA, fechada el 9 de noviembre, con explotación activa, sin posibilidad de automatización y con impacto técnico parcial. Según ese sello de tiempo, la agencia ya trataba el fallo como explotado un día antes de que Microsoft publicara el parche.
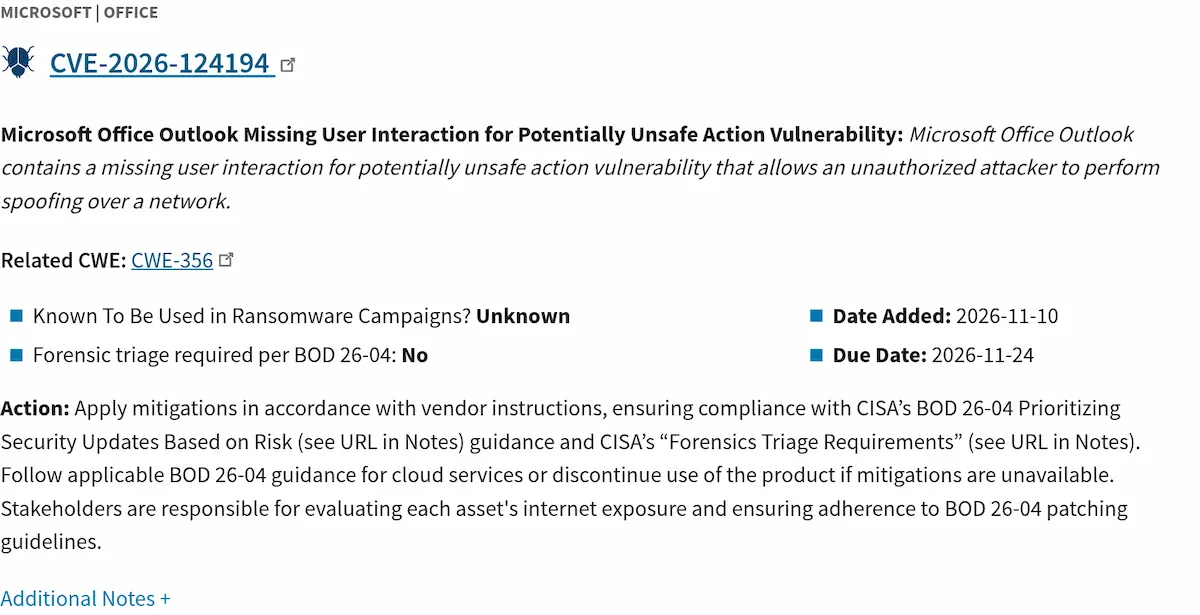
La entrada del catálogo, capturada el 11 de noviembre, deja dos casillas en blanco que conviene vigilar en las próximas semanas: CISA no sabe todavía si el fallo se usa en campañas de ransomware y no exige triaje forense bajo la directiva BOD 26-04, el requisito que sí activó dos días antes para los fallos de Barracuda y OpenSSH.
Dos descubridores, un modelo de IA y tres precedentes de Outlook en el catálogo KEV
El apartado de agradecimientos del aviso nombra a dos descubridores, nono y «Benoît Sevens using Claude with Anthropic» (Benoît Sevens usando Claude con Anthropic). Microsoft no da cargo ni organización de ninguno de los dos, y el texto tampoco aclara si el hallazgo del investigador llegó antes o después de los ataques que la propia empresa reconoce. Tenable apunta en su análisis del Patch Tuesday que «no specific version of Claude was noted in the advisory» (el aviso no indica ninguna versión concreta de Claude). Es la segunda vez en dos semanas que un modelo de Anthropic aparece en la cadena de descubrimiento de un fallo de calado, después del exploit del kernel Linux que contamos en octubre.
Microsoft no ha publicado indicadores de compromiso, ni fechas de la primera explotación, ni sectores atacados. Ninguna de las fuentes consultadas por este medio aporta más que el propio aviso, así que a 11 de noviembre no hay con qué buscar en los logs de correo más allá de lo que describe el fallo, un mensaje adjunto que al abrirse provoca una conexión SMB o WebDAV hacia fuera.
El catálogo KEV de CISA ayuda a situar el fallo. Según el feed JSON del catálogo descargado el 11 de noviembre, Microsoft acumula 391 entradas, 41 de ellas añadidas en 2026, y Outlook aparece en cuatro anteriores. Tres de ellas son el mismo tipo de historia que la de hoy: CVE-2023-23397, la fuga de hash NTLM por recordatorios de calendario que entró en KEV el 14 de marzo de 2023, CVE-2023-35311, una omisión de una función de seguridad incorporada el 11 de julio de 2023, y CVE-2024-21413, el fallo MonikerLink que CISA añadió el 6 de febrero de 2025. En todos los casos el atacante buscaba lo mismo, credenciales sin necesidad de ejecutar código en el equipo.
De 1.093 a 1.260, por qué cada recuento del Patch Tuesday da una cifra distinta
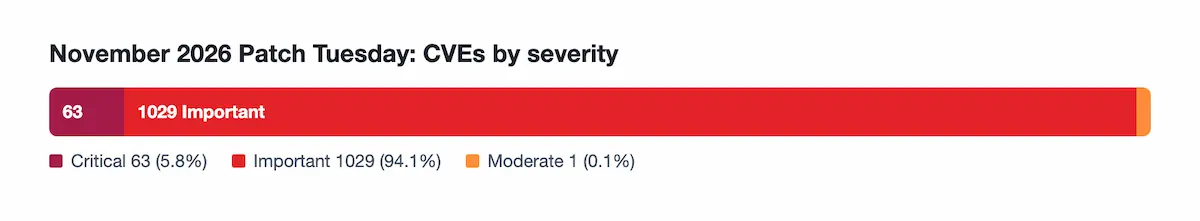
La barra de Tenable resume el nivel de severidad de los 1.093 CVE que Microsoft publicó como CNA el 10 de noviembre: 63 críticos, 1.029 con la etiqueta Important de Microsoft y uno moderado, que es precisamente el de Outlook. La cifra total del mes, en cambio, depende de quién cuente. Con la API del Security Update Guide, descargada por este medio el 11 de noviembre, la nota de versión 2026-Nov tiene 1.434 entradas, de las que 1.127 se publicaron el día 10. De esas, 1.093 tienen a Microsoft como CNA, y el resto son CVE republicados de Jenkins, GitHub, Red Hat o Python que Microsoft incorpora porque afectan a componentes que distribuye. Si se añaden los 166 CVE de Chromium que Edge arrastra durante el mes y los 174 de Mariner, la distribución Linux de Azure, se llega a los 1.235 de BleepingComputer y Qualys, a los 1.259 de The Hacker News o a los 1.260 que da SANS ISC. Ninguna cifra es falsa, pero solo la de 1.093 describe lo que Microsoft parcheó en sus productos el 10 de noviembre.
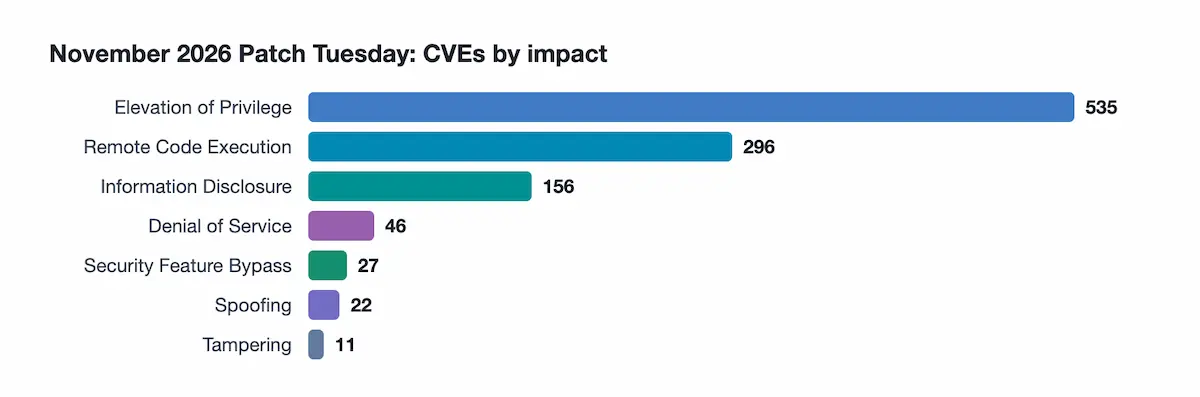
El reparto por tipo de impacto, en el segundo gráfico del mismo informe de Tenable, lo dominan las elevaciones de privilegio, con 535, y las ejecuciones remotas de código, con 296. Las 22 de spoofing, la categoría del fallo de Outlook, son la segunda más pequeña.
Dentro de ese volumen hay fallos que pesan más que el de Outlook en una red corporativa, aunque nadie los haya visto explotados. CVE-2026-116928 es una escritura fuera de límites en el componente de búsqueda de Windows que Exchange Server dispara al indexar un adjunto, con 9,8 de CVSS y sin que el destinatario abra nada. CVE-2026-119958 es otra escritura fuera de límites en el servicio LDAP de Windows, también 9,8, alcanzable con peticiones manipuladas contra un controlador de dominio. Microsoft marca como de explotación más probable CVE-2026-118207 en Exchange, CVE-2026-118146 y CVE-2026-118148 en los servicios de dominio de Active Directory y CVE-2026-119952 en Schannel. Dustin Childs, de Zero Day Initiative, cuenta 30 fallos con potencial de gusano este mes, frente a los 59 de octubre, y en el repaso de ZDI pide empezar por DNS, DHCP, LDAP y Exchange.
It's another huge release from #Microsoft, but that seems to be the new normal. Only 1 bug (Outlook) is listed as 0-day. @TheDustinChilds does his best to make sense of it all and add some meaning to the chaos. https://www.zerodayinitiative.com/blog/2026/11/10/the-november-2026-security-update-review

ZDI lo resumió en Mastodon al publicar su análisis: «Only 1 bug (Outlook) is listed as 0-day» (solo un fallo, el de Outlook, figura como zero-day). Childs explica el mes entero en el vídeo del canal de ZDI, en inglés, incluido por qué un spoofing de 6,5 va antes que varios críticos de 9,8.
Octubre había dejado más de 1.400 CVE, el mayor paquete de la historia de Microsoft, con el zero-day de Windows Shell que saltaba Mark of the Web. Noviembre es el segundo mes consecutivo por encima de 1.000 y, según el recuento de SecurityWeek, Microsoft supera ya las 5.000 vulnerabilidades corregidas en 2026. Jake Knott, responsable de inteligencia de amenazas de watchTowr, lo dejó en una frase a The Register: «Maybe we should just go home» (quizá deberíamos irnos a casa). Childs, en el mismo artículo, fue más preciso sobre Outlook: «It’s labeled spoofing, but the impact is bigger than the name suggests» (lo etiquetan como spoofing, pero el impacto es mayor de lo que sugiere el nombre).
Qué Outlook está expuesto en España y qué no entra en el aviso
El aviso afecta al Outlook clásico de escritorio en Windows, el que se instala con Microsoft 365 Apps for Enterprise, Office LTSC 2021 y Office LTSC 2024, en 32 y 64 bits. La nota de versiones de seguridad de Office del 10 de noviembre reparte el parche entre todos los canales: Current Channel pasa a la versión 2610 (compilación 20527.20196), Monthly Enterprise Channel a la 20527.20194, Semi-Annual Enterprise Channel a la 20527.20192, Office LTSC 2024 a la compilación 17932.21140, Office LTSC 2021 a la 14334.21048 y Office 2019 con licencia por volumen a la 10417.20236. Rapid7 lo resume así: «All supported versions of classic Outlook receive patches» (todas las versiones del Outlook clásico con soporte reciben parche).
Canal o producto de Office | Compilación con el parche del 10 de noviembre |
|---|---|
Current Channel (versión 2610) | 20527.20196 |
Monthly Enterprise Channel (2610) | 20527.20194 |
Semi-Annual Enterprise Channel (2610) | 20527.20192 |
Office 2024 y Office 2021 Retail (2610) | 20527.20196 |
Office LTSC 2024 (2408) | 17932.21140 |
Office LTSC 2021 (2108) | 14334.21048 |
Office 2019 con licencia por volumen (1808) | 10417.20236 |
El nuevo Outlook para Windows, la aplicación basada en web que Microsoft empuja desde 2024, no aparece en la lista de productos afectados, y tampoco Outlook para Mac ni las apps móviles. Quien haya migrado al cliente nuevo no tiene nada que instalar por este fallo. Quien siga con el clásico tiene que esperar a que el canal de actualización de Office le sirva la compilación nueva, porque el parche no viaja en las actualizaciones acumulativas de Windows. Es el mismo problema de reparto que vimos con el RCE de Paint hace tres días, con la diferencia de que aquí el canal es el de Office y no la Store.
Este martes de parches trae otro aviso de calendario que Rapid7 y SecurityWeek coinciden en señalar: las ediciones Enterprise y Education de Windows 11 23H2 reciben el 10 de noviembre su última actualización mensual, y Rapid7 añade a la lista la edición IoT Enterprise. A partir del 11 de noviembre de 2026 no habrá más parches para ellas, y según el mismo informe de Rapid7 lo mismo ocurre con .NET 8 LTS y PowerShell 7.4 LTS.
En el momento de escribir esta noticia, a las 11:00 UTC del 11 de noviembre, INCIBE-CERT no tenía publicado ningún aviso sobre el boletín de Microsoft de noviembre. Su lista de avisos del día recogía los de SAP, Atlassian Confluence e Iperius Backup. El portal de avisos del CCN-CERT devolvió un error 403 a nuestra consulta, así que tampoco podemos confirmar si hay aviso del sector público. Lo que sí hay es cobertura española del fallo, en Bitlife Media, y el plazo de CISA del 24 de noviembre, que obliga solo a las agencias federales de Estados Unidos bajo la directiva BOD 26-04.
Actualizar Office desde el propio Outlook y cortar el NTLM saliente mientras tanto
La prioridad la marca el propio Microsoft al dejar el fallo en Exploitation Detected. Antes de la lista de medidas, una comprobación: este comando de PowerShell devuelve la versión real de Office que informa Click-to-Run y el canal configurado, para contrastar en cada equipo si ya está en una compilación corregida.
Get-ItemProperty "HKLM:\SOFTWARE\Microsoft\Office\ClickToRun\Configuration" |
  Select-Object VersionToReport, UpdateChannel, CDNBaseUrl
Con ese dato en la mano, por orden de urgencia:
- Actualiza Office hoy en todos los equipos con Outlook clásico. En cada equipo, Archivo, Cuenta de Office, Opciones de actualización, Actualizar ahora. En flotas gestionadas, publica la compilación 20527.20196 (Current Channel) o la que corresponda a tu canal desde el servicio de actualización que uses, y comprueba que el canal no esté anclado a una versión anterior.
- Verifica la compilación instalada con el comando anterior en lugar de confiar en el informe del servicio de actualización, y repite la lectura en los equipos que llevan días apagados.
- Bloquea el NTLM saliente hacia Internet. En el firewall perimetral, corta TCP 445 de salida y las conexiones WebDAV (TCP 80 y 443 hacia destinos no autorizados desde los clientes). En portátiles que salen de la red, aplica la directiva de restricción de NTLM saliente que se detalla más abajo.
- Activa la firma SMB y LDAP en servidores y controladores de dominio y la protección extendida de autenticación en Exchange y en AD CS, que es lo que neutraliza el relay del hash según Rapid7.
- Mete a las cuentas privilegiadas en el grupo Protected Users, que impide que esas identidades se autentiquen con NTLM.
- Busca en los logs de los controladores de dominio inicios de sesión de red (evento 4624, tipo 3) con paquete de autenticación NTLM procedentes de direcciones externas o de equipos que no deberían hablar SMB hacia fuera, y en el proxy o el firewall conexiones SMB o WebDAV salientes iniciadas por outlook.exe.
- Si encuentras una conexión de ese tipo anterior al parche, trata la contraseña del usuario como comprometida, fuérzale el cambio e invalida sus sesiones. Si eres empresa o ciudadano, el incidente se notifica a INCIBE-CERT, y al CCN-CERT si gestionas un organismo público.
Para los equipos que no pueden esperar al parche o que se conectan desde fuera de la red, esta clave de registro aplica la directiva Network security: Restrict NTLM: Outgoing NTLM traffic to remote servers con el valor de denegar todo, que impide que Outlook o cualquier otro proceso negocie NTLM con un servidor remoto. Conviene probarla antes en un grupo piloto, porque rompe el acceso a recursos internos que todavía dependan de NTLM:
reg add "HKLM\SYSTEM\CurrentControlSet\Control\Lsa\MSV1_0" /v RestrictSendingNTLMTraffic /t REG_DWORD /d 2 /fCisco Talos publicó el 10 de noviembre sus reglas de Snort para el paquete de este mes, 34 identificadores para Snort 2 y 18 para Snort 3, aunque advierte de que la lista no está mapeada a CVE concretos y no incluye una firma específica para el fallo de Outlook. Para un SOC que ya tiene vigilancia de sesiones de Microsoft 365, la señal útil es la misma que en cualquier robo de credenciales: un usuario que se autentica desde donde no debería poco después de abrir un correo.
El podcast diario del SANS Internet Storm Center, el Stormcast que presenta Johannes Ullrich, abre su edición del 11 de noviembre con el fallo de Outlook, y el propio ISC lo anunció en Mastodon junto a los parches de Apple y de SAP de la misma semana.
SANS Stormcast Wednesday, November 11th, 2026: Microsoft Patch Tuesday Outlook Spoofing (CVE-2026-124194); Apple Bluetooth and iMessage Fixes; SAP NetWeaver CVSS 10s (CVE-2026-89103)
https://isc.sans.edu/podcastdetail/10174

Dos preguntas que los usuarios hacen a Google sobre Outlook
Las dos preguntas siguientes aparecen entre las búsquedas reales en España sobre Outlook y tienen respuesta directa en este caso.
Qué Outlook tengo
Abre Outlook y mira la esquina superior derecha. Si hay un interruptor con el texto Nuevo Outlook, estás en el cliente clásico, el afectado por CVE-2026-124194. Si el interruptor no aparece y la ventana se parece a Outlook en el navegador, usas el nuevo Outlook, que no figura en el aviso. En el clásico, la versión exacta está en Archivo, Cuenta de Office, Acerca de Outlook, y la compilación tiene que ser igual o superior a la de tu canal en la nota de versiones del 10 de noviembre.
Outlook classic cuando deja de funcionar
Microsoft se comprometió en su blog de Outlook a mantener el Outlook clásico con soporte al menos hasta 2029 para las instalaciones existentes, tanto con suscripción como con licencia perpetua. Mientras tanto seguirá recibiendo parches como el de hoy, y seguirá siendo el cliente donde se concentran los fallos de fuga de NTLM, porque es el que abre ficheros de mensaje con el motor de Office. Migrar al cliente nuevo elimina esa superficie, pero deja fuera los complementos COM, que son el motivo por el que muchas empresas aún no han dado el paso.
Mientras el canal de Office no entregue la compilación nueva, cada fichero de mensaje que llegue de fuera, un .msg por ejemplo, es una ocasión de perder un hash, y leer VersionToReport en cada equipo cuesta menos que rotar contraseñas después.
No hay comentarios todavía