
Un servidor de staging que alguien dejó abierto le ha dado a Google Threat Intelligence Group (GTIG) la primera prueba de un ataque que va del parche al exploit sin nadie al teclado. En su informe del 16 de noviembre de 2026, GTIG y Mandiant describen exploit_agent, un framework multiagente que compara el código de aplicaciones web antes y después de cada parche, redacta el exploit y lo lanza contra webs francesas de medios, entretenimiento y educación.
Del diff al webshell, cómo trabaja exploit_agent
El framework se conecta a varios modelos de lenguaje, unos de frontera y otros alojados en local, y hace análisis diferencial continuo de software web popular. Cuando un fabricante publica un parche, los agentes estudian qué ha cambiado, deducen el fallo que se corrigió, escriben un exploit y lo ejecutan. GTIG afirma haber visto por primera vez a atacantes automatizar el descubrimiento y la explotación de vulnerabilidades «without a human in the loop for the first time» (sin una persona en el bucle por primera vez).
En el mismo servidor había datos exfiltrados de víctimas y scripts para la fase posterior a la intrusión. GTIG enumera reconocimiento interno, fuerza bruta de contraseñas, instalación de webshells y borrado de los webshells de otros atacantes, una forma de quedarse en exclusiva con el servidor comprometido. La telemetría de víctimas apunta a sitios franceses de medios y entretenimiento y del sector educativo. Google no da fechas de la campaña, ni número de víctimas, ni nombra grupo o Estado.
La única pista sobre el operador está en un fichero de entorno. Sus comentarios, en ruso y en inglés, piden las claves de API de los modelos para la «auto-exploitation» y advierten al usuario de que las escriba en ese fichero y no en el chat. Es poco para una atribución y GTIG no la hace.
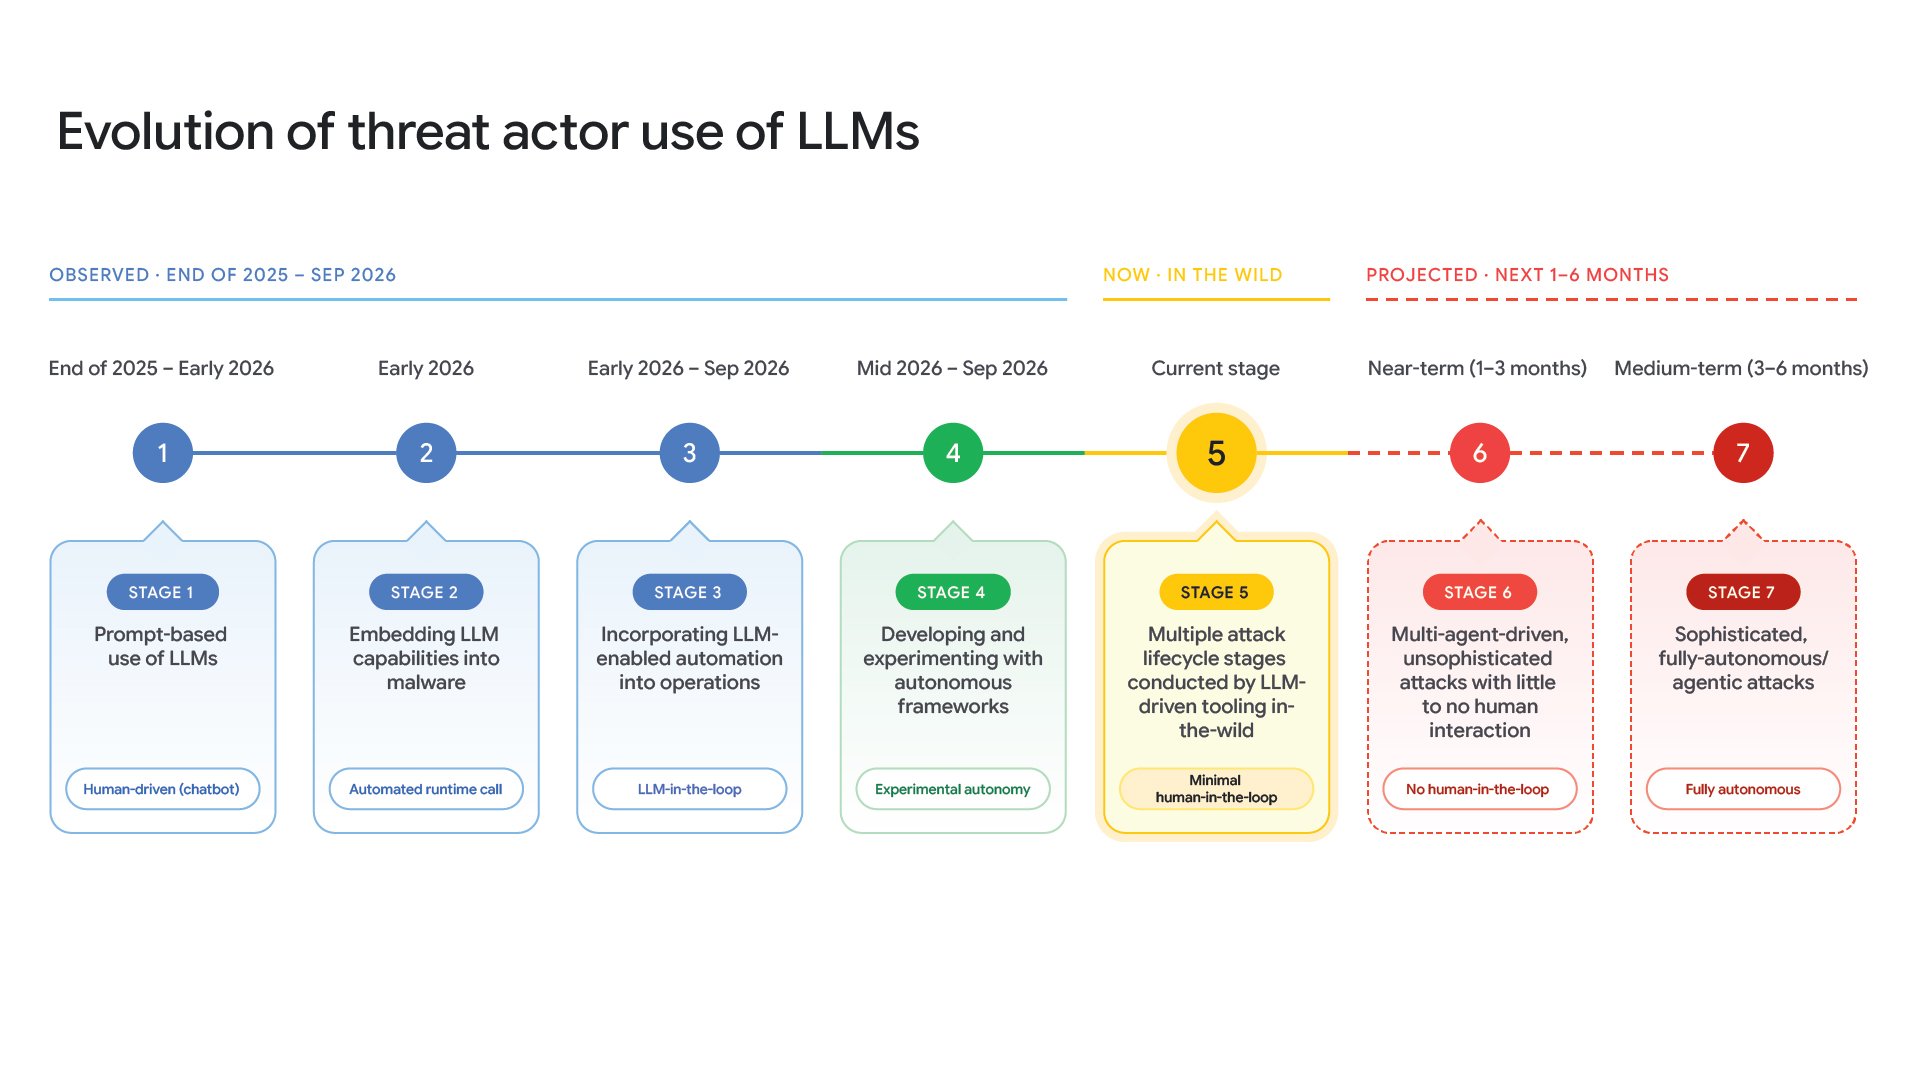
La línea temporal que acompaña al informe sitúa este hallazgo en la quinta de siete etapas de madurez, con varias fases del ataque en manos de herramientas guiadas por LLM y un mínimo de intervención humana. Las dos etapas siguientes, sin humano en el bucle, aparecen como proyección para los próximos seis meses. En su informe trimestral del 8 de septiembre, GTIG todavía escribía que no había observado pipelines totalmente autónomos contra objetivos reales. Dos meses después ya tiene uno.
Spectra 2.19.25, el plugin de WordPress que aparece en la figura de GTIG
La figura 4 del informe es un fragmento de PHP con un título concreto. Muestra al framework inspeccionando la implementación del control de acceso de Spectra (antes Ultimate Addons for Gutenberg), versión 2.19.25, un plugin de bloques para el editor de WordPress con más de un millón de instalaciones activas según el directorio de WordPress.org a 17 de noviembre de 2026.
GTIG no dice qué fallo buscaba el agente ni si llegó a explotarlo. La versión no es casual. La 2.19.25 es la última afectada por CVE-2026-7465, una ejecución remota de código que Wordfence comunicó al fabricante y que se corrigió en la 2.19.26 del 4 de mayo de 2026, según el registro de cambios del plugin. Su ficha en NVD explica que un usuario con rol de colaborador puede registrar un bloque falso con el prefijo uagb/ y un render_callback a su elección, y que un segundo bloque del mismo tipo dispara esa función con call_user_func() al renderizar la página.
Campo | Dato |
|---|---|
CVE | CVE-2026-7465 |
CVSS y vector | 8,8 en CVSS 3.1 (Wordfence como CNA), AV:N/AC:L/PR:L/UI:N/S:U/C:H/I:H/A:H |
Producto | Spectra Gutenberg Blocks para WordPress, antes Ultimate Addons for Gutenberg |
Versiones afectadas | Todas hasta la 2.19.25 incluida |
Versiones corregidas | 2.19.26, del 4 de mayo de 2026, y posteriores (la actual es la 2.20.6) |
Publicación en NVD | 30 de mayo de 2026 |
Explotación activa | No figura en KEV a 17 de noviembre de 2026 y GTIG no afirma que exploit_agent la explotara |
Gravedad | Alta, con acceso de colaborador basta para ejecutar código en el servidor |
Para un agente que hace diffs, este es el caso ideal. El parche toca pocas líneas de un fichero concreto (classes/class-uagb-init-blocks.php), el plugin es abierto y el directorio de WordPress conserva cada versión etiquetada, así que comparar la 2.19.25 con la 2.19.26 es cuestión de segundos. Lo mismo vale para cualquier plugin del directorio, y por eso los avisos de WordPress pesan tanto en este hilo, como ya vimos cuando el RCE del actualizador de WordPress entró en KEV con tres días de plazo.
CAIRN, PentAGI y HexStrike ya salen en las intrusiones que investiga Mandiant
exploit_agent es la pieza nueva de un catálogo que el blog sigue desde octubre. El aviso del FBI sobre ARTEX y las 1.465 consolas de ARTEX expuestas que contó Censys eran la parte visible. El informe del 16 de noviembre añade los marcos que Mandiant encuentra en sus respuestas a incidentes y en la telemetría de Google.
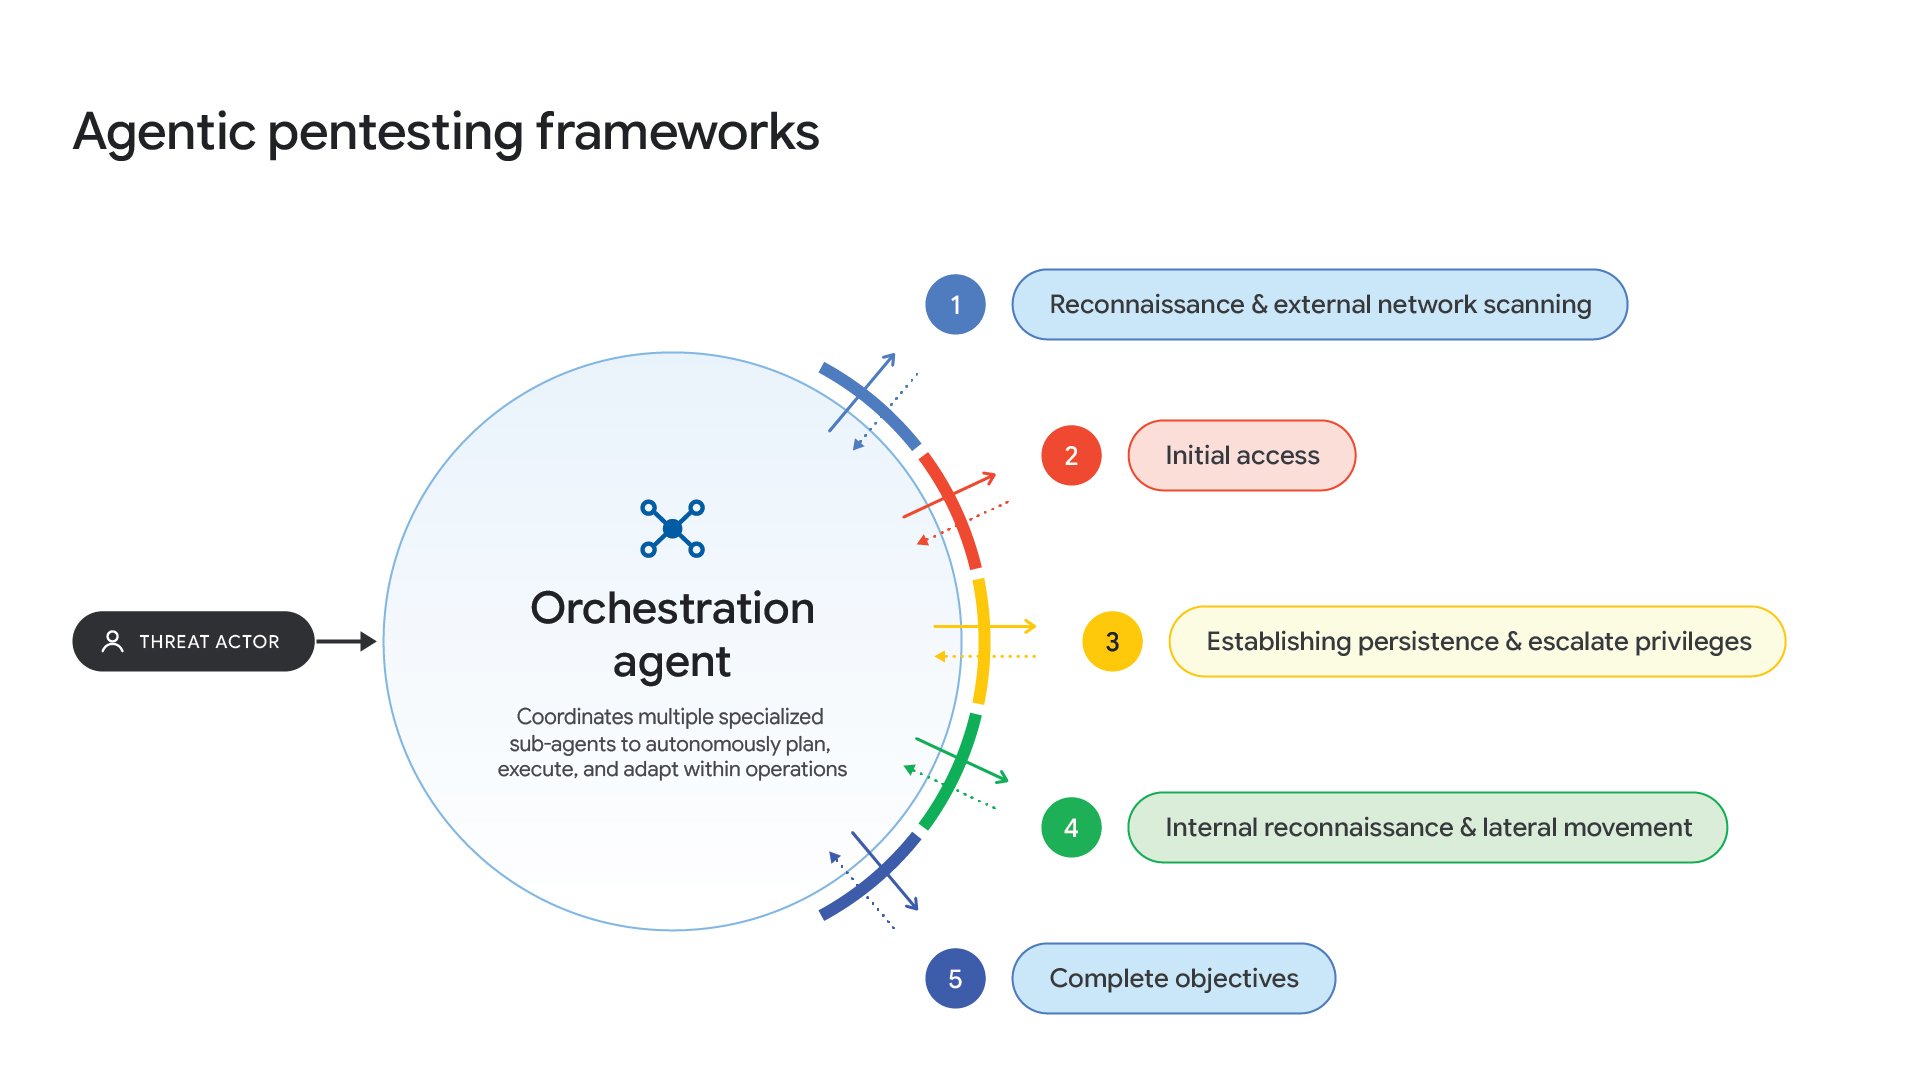
El esquema de GTIG resume lo que comparten todos estos marcos. Un agente orquestador reparte el trabajo entre subagentes especializados y recorre las cinco fases de la intrusión, desde el escaneo externo y el acceso inicial hasta la persistencia, el movimiento lateral y el objetivo final. Son proyectos que nacieron como herramientas de pentesting y que ahora llegan a manos de atacantes con muy poca adaptación.
CAIRN aplica un bucle OODA (observar, orientar, decidir, actuar) en el que los agentes comparten una pizarra común, y GTIG lo ha visto en intrusiones contra el sector aeroespacial de EE. UU. Entre finales de agosto y principios de octubre de 2026, un actor usó una plataforma construida sobre la versión abierta de PentAGI para hacer reconocimiento y escaneo sistemático contra organizaciones de Asia. Con CyberStrikeAI, que conecta modelos comerciales y abiertos a más de 100 herramientas desde un backend en Go, y con HexStrike AI, que expone más de 150 utilidades ofensivas mediante MCP (Model Context Protocol, el protocolo que conecta modelos con herramientas), GTIG solo ha visto experimentos. Un grupo con nexo en China estaba desarrollando su propio marco automatizado, probablemente para espionaje.
GTIG insiste en una debilidad. Estos marcos generan tráfico forense ruidoso, usan identificadores reconocibles y dejan rastros en el código, porque «they currently trade stealth for velocity» (de momento sacrifican sigilo a cambio de velocidad). Google Security Operations ya despliega reglas de comportamiento y de volumen para detectar ARTEX, y Mandiant ha publicado una guía de bastionado pensada para la velocidad de estas herramientas.
22 zero-days en agosto y una PaperCut tomada en cinco minutos
El informe acompaña el hallazgo con estadística. Según GTIG, las divulgaciones y los exploits casi se duplicaron entre enero y agosto de 2026. Los zero-days explotados pasaron de una media de 8 al mes en 2025 a 11 al mes en 2026, y en agosto saltaron a 22.
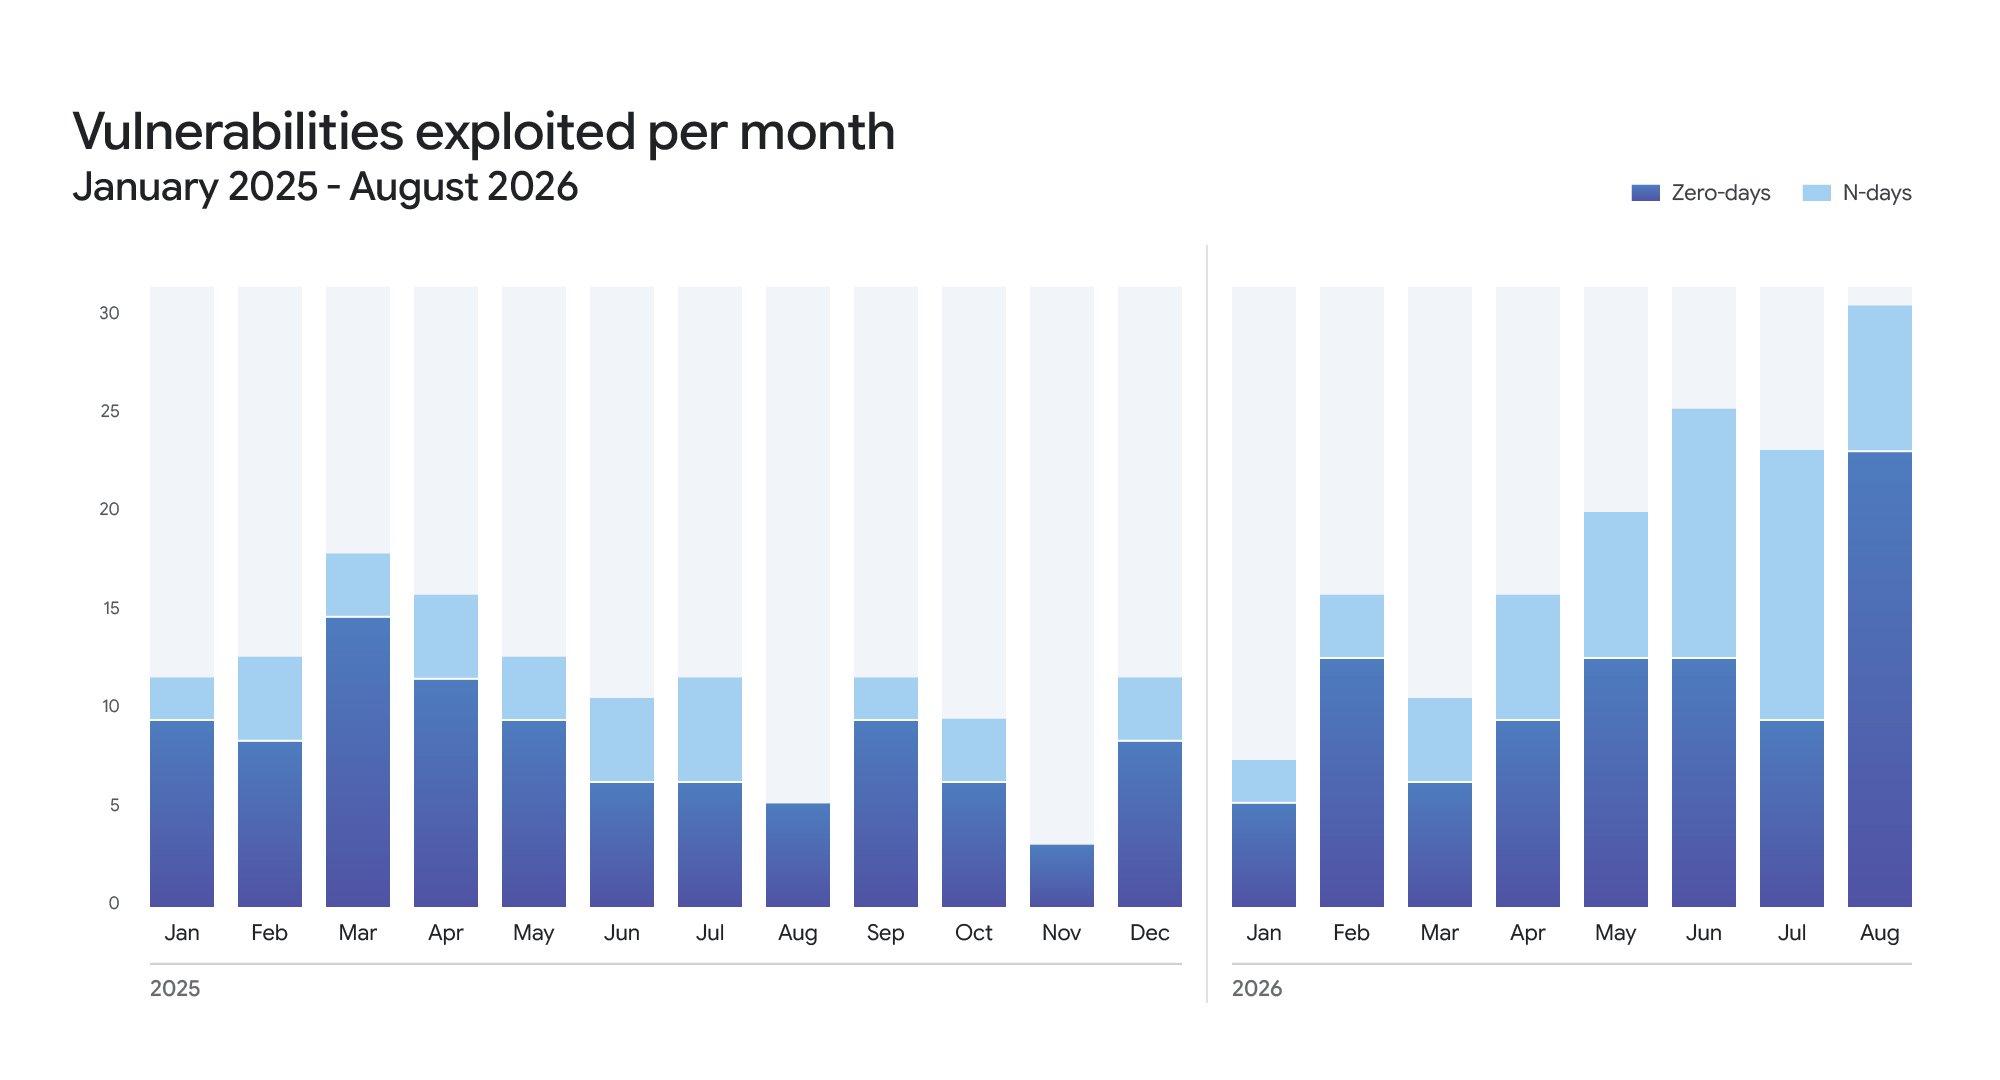
El gráfico de Google muestra la otra mitad de la historia. En julio de 2026 las barras claras de los n-days, fallos ya parcheados, ocupan más de la mitad de la columna. Es el terreno de exploit_agent. GTIG lo explica con un argumento de coste. A un LLM le resulta más rentable trabajar sobre un parche publicado, con un conjunto cerrado de ficheros, notas de versión y PoC, que buscar zero-days a ciegas.
PaperCut fue el ensayo general. La compañía publicó su aviso el 27 de agosto de 2026 para CVE-2026-81578, un salto de autenticación, y CVE-2026-82078, una carga dinámica de clases sin lista de permitidos. Encadenados dan ejecución remota de código sin autenticar. El informe de GreyNoise del 9 de septiembre describe cientos de agentes montados sobre el arnés Codex de OpenAI y movidos por un modelo de DeepSeek. Comprometieron al menos 440 servidores PaperCut NG/MF de 395 organizaciones en 48 países, y en 12 llegaron a administrador de dominio, la más rápida en cinco minutos. CISA incluyó ambos CVE en KEV el 31 de agosto, con plazo hasta el 14 de septiembre, y la ficha de CVE-2026-81578 le da un 9,8 en CVSS 3.1 frente al 8,8 en CVSS 4.0 del fabricante.
PHP2Shell completó el patrón en octubre. Los dos fallos de PHP, CVE-2026-109618 y CVE-2026-109619, se encontraron con análisis asistido por LLM, y antes del parche del 21 de octubre ya circulaban un vídeo de la PoC y el código corregido. En los días siguientes aparecieron cientos de supuestas PoC que no funcionaban, probablemente generadas con IA, y el sector tuvo que desmontarlas una a una.
La cronología de GTIG tiene un antecedente propio. El 11 de mayo, John Hultquist presentó en X el tracker que documentaba el primer exploit zero-day hecho con IA que había encontrado el grupo.
Google Threat Intelligence Group is dropping our latest AI Threat Tracker report today, which covers several threats we are watching through a variety of means. The report includes some details of the first 0day exploit we've found developed with AI. 1/x https://t.co/klvOrX31xv
— John Hultquist (@JohnHultquist) May 11, 2026
De mayo a noviembre, el salto va de un exploit escrito con ayuda de un modelo a una cadena que encuentra el fallo en el parche, lo explota y limpia el terreno sola. Nuestra lectura es que el dato que más pesa para un equipo de operaciones es el reloj. Si un agente compara versiones en segundos, la ventana entre el parche y el primer intento deja de medirse en semanas. Y las tácticas no cambian. Los marcos siguen entrando por credenciales robadas y sistemas sin parchear, así que lo que se mueve es la velocidad. Google Project Zero anunció el 13 de noviembre que recortará su plazo de divulgación a 60 días el 2 de febrero de 2027 y a 30 días el 3 de enero de 2028, y lo justifica con el mismo argumento de la IA. Los fabricantes tendrán menos margen, y quien despliega sus parches también.
LiteLLM y un settings.json de Claude Code, el frente del LLMjacking
La segunda mitad del informe trata del robo de acceso a modelos, el LLMjacking. Mandiant ha atendido en 2026 varios incidentes en los que el cargo fraudulento de un solo día superó los 100.000 dólares, y en los casos peores el abuso acumulado llegó al millón antes de cortarse. En uno de ellos una botnet generó millones de llamadas a la API de un modelo en unas 24 horas con credenciales legítimas compradas o filtradas.
Uno de esos actores explotó CVE-2026-40217 para elevar las claves virtuales de LiteLLM, las de acceso limitado a inferencia, a credenciales de administrador. El aviso de X41 D-Sec del 8 de abril de 2026, firmado por Markus Vervier, lo describe como un escape del sandbox de guardrails en el endpoint /guardrails/test_custom_code, con reescritura de bytecode de Python y ejecución como root en la imagen Docker por defecto. NVD le da un 8,8 en CVSS 3.1 y el aviso de GitHub fija las versiones afectadas entre la 1.81.8 y la 1.83.10, que lo corrige. No está en KEV. Es el mismo proxy cuya versión troyanizada en PyPI robó credenciales de IA y nube en octubre.
X41 propone bloquear el endpoint en el proxy inverso mientras se actualiza. En nginx basta con esta regla.
location = /guardrails/test_custom_code {
    return 403;
}
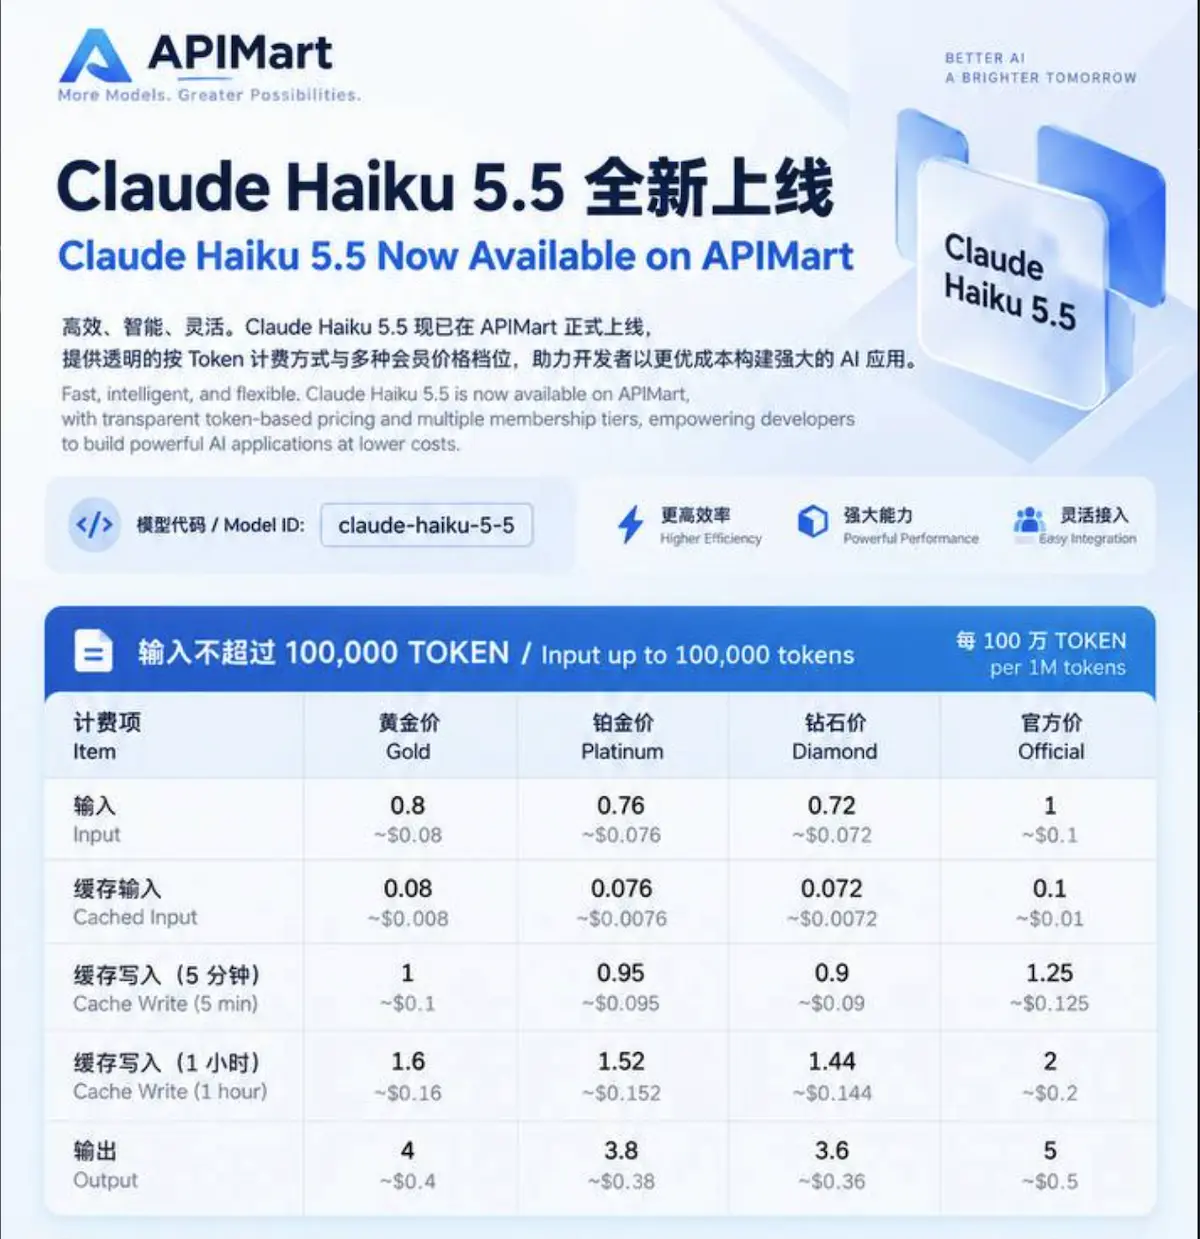
Lo robado se revende en mezcladores de LLM, tiendas ilegales que enrutan el tráfico del comprador por un conjunto de credenciales y nubes ajenas. La captura de APIMart que publica GTIG anuncia Claude Haiku 5.5 con tres niveles de suscripción (Oro, Platino y Diamante) y tarifas entre el 72 % y el 80 % del precio oficial por millón de tokens.
El caso que más debería preocupar a quien desarrolla con asistentes de código es el de MIDNIGHT NEPTUNE, un clúster que GTIG relaciona con Corea del Norte. En intrusiones contra empresas de criptomonedas de Norteamérica y Europa, el actor entró con perfiles falsos de reclutador cuyas fotos llevaban la marca SynthID de imagen generada y con señuelos ClickFix en páginas de reuniones falsas. Ya dentro, modificó ficheros .claude/settings.json en los repositorios internos para que Claude Code descargara el backdoor SOMBERMEME al arrancar, y generó tokens de acceso personal de GitHub con el nombre de Microsoft Copilot para camuflar su movimiento. Ese fichero de configuración ya había dado un susto este mes, cuando un fichero de permisos de Claude Code dejó 1.379 secretos en GitHub.
Qué revisar esta semana en WordPress, LiteLLM y repositorios con Claude Code
Estas dos órdenes, de elaboración propia, sirven para encontrar cambios sospechosos en la configuración de Claude Code de un repositorio. La primera busca hooks y descargas en los ficheros de ajustes, y la segunda lista quién los ha tocado en 2026.
find . -path '*/.claude/settings*.json' -print0 | xargs -0 grep -nE '"hooks"|curl|wget|Invoke-WebRequest|powershell|bash -c'
git log --since=2026-01-01 --format='%h %an %ad %s' -- '.claude/settings.json' '.claude/settings.local.json'
En un WordPress con WP-CLI, esta línea devuelve la versión instalada de Spectra.
wp plugin get ultimate-addons-for-gutenberg --field=version- Actualiza Spectra a la 2.19.26 o posterior y, si tu sitio admite registros con rol de colaborador, revisa las entradas creadas por esas cuentas desde mayo en busca de bloques con prefijo uagb/ que no reconozcas.
- Sube LiteLLM a la 1.83.10 o posterior. Hasta entonces bloquea /guardrails/test_custom_code, restringe la clave maestra a administradores y ejecuta el contenedor con un usuario distinto de root, como recomienda X41.
- Revisa en los paneles de tus proveedores de modelos los picos de peticiones y de gasto, y fija cuotas y límites por clave. Un salto de millones de llamadas en un día con una credencial que nadie usa es la señal que describe Mandiant.
- Exige revisión de código para cualquier cambio en .claude/settings.json y revoca los tokens de GitHub cuyo nombre imite herramientas conocidas y que nadie del equipo reconozca.
- Recorta tu plazo interno de parcheo para software web expuesto. Si un agente convierte un diff en exploit en horas, un ciclo mensual deja semanas de ventana abierta.
- Ante una intrusión confirmada, avisa a INCIBE-CERT si se trata de una empresa o de un ciudadano, o al CCN-CERT si el afectado es un organismo de la Administración.
Si administras webs con plugins de WordPress, saca hoy el inventario de versiones de todos ellos y compáralo con la última publicada en el directorio, porque esa diferencia es exactamente lo que exploit_agent lee primero.
No hay comentarios todavía