
Veinticuatro direcciones IP, un dominio y un mapa de ocho fases sobre MITRE ATT&CK. Es lo que el FBI entrega en el aviso FLASH-20261113-001, publicado el 13 de noviembre de 2026, para que las organizaciones busquen en sus registros el rastro de ARTEX, el framework de pentesting con agentes de IA que, según el propio FBI, distintos actores maliciosos usan desde al menos agosto de 2026. El mismo día, Cloudflare, Cisco Talos, Elastic Security Labs y Amazon publicaron sus propios informes, y la cifra que más pesa es la de Cloudflare: en tres días ha visto más de 50 familias de frameworks parecidos escaneando a sus clientes.
- El FBI publicó el 13 de noviembre un FLASH con los TTP de ARTEX, 24 IP y un dominio como indicadores, y advierte de que la versión comercial ARTEX PRO y los forks mantienen viva la herramienta.
- Cloudflare cuenta más de 12.000 repositorios con código de ARTEX, un tráfico de estos frameworks 30 veces mayor que el 1 de octubre y 50 familias distintas en tres días.
- Talos asocia más de 2.500 IP de C2 a ARTEX y lista las herramientas que conviven con él, de ScopeWeaver y AntiFox a VShell y Cobalt Strike.
- Elastic revisó el código de cinco frameworks y ninguno comprueba la autorización, y Amazon describe una campaña que robaba credenciales de IA para pagar la inferencia de sus propios agentes.
- Acción urgente: cruzar las IP del FBI con los logs desde el 1 de octubre, buscar ráfagas de tres familias de herramientas desde una misma IP en un minuto y limitar las API de restablecimiento de contraseña.
Veinticuatro IP, ocho fases de ATT&CK y una versión comercial, lo que el FBI reúne sobre ARTEX
Esta noticia continúa las dos que publicamos sobre el framework, la de la atribución a Storm-0940 del ataque a ConnectWise y la de Storm-3358 contra la banca. El FLASH del FBI no aporta una campaña nueva. Consolida en trece páginas once referencias a informes de ocho organizaciones, de Akamai a Check Point, publicados entre el 7 de octubre y el 6 de noviembre. Lo que sí hace es ponerle el sello de una agencia federal a dos ideas. La primera, que ARTEX acorta las intrusiones hasta el punto de que algunas pasan «progressing from initial targeting to privileged access in under three hours» (de la selección inicial del objetivo al acceso privilegiado en menos de tres horas). La segunda, que el framework permite a actores con poca formación técnica llevar varias operaciones a la vez.
Dato | Valor |
|---|---|
Documento | FLASH-20261113-001, TLP:CLEAR, 13 páginas |
Fecha de publicación | 13 de noviembre de 2026 |
Herramienta | ARTEX, framework autónomo de pentesting escrito en Go, publicado en GitHub en julio de 2026 y retirado el 8 de octubre |
Actividad observada | Desde al menos agosto de 2026, en finanzas, administración, tecnología, defensa, semiconductores, energía, sanidad, fabricación, telecomunicaciones y despachos de abogados |
Indicadores | 24 direcciones IP, 1 dominio y 4 patrones de red y comportamiento |
Fases de ATT&CK mapeadas | 8, del reconocimiento inicial al mando y control |
Consolas expuestas citadas | Más de 1.600 a principios de noviembre (Censys, 4 de noviembre: 1.465) |
Informes citados | 11 referencias de 8 organizaciones, del 7 de octubre al 6 de noviembre |
El aviso fecha la publicación original en GitHub en julio de 2026, bajo el alias Autumn-27, y la retirada del repositorio el 8 de octubre. Desde entonces, escribe el FBI, el framework circula en forks de la comunidad, variantes localizadas, copias archivadas y una versión comercial llamada ARTEX PRO. Ninguna de las fuentes que hemos cubierto hasta ahora mencionaba esa edición de pago. El recuento de consolas expuestas que cita el aviso, más de 1.600 a principios de noviembre, procede del informe de Censys del 5 de noviembre, cuya cifra exacta es de 1.465 hosts a 4 de noviembre, como ya contamos en la noticia anterior. En cuanto a los modelos, el aviso recoge lo que ya habían visto Zscaler y Check Point. Los operadores prefieren los modelos chinos, y la familia DeepSeek Flash domina por su precio y por su «lack of observable guardrails when framed for penetration testing» (falta de barreras observables cuando se le plantea como pentesting).
La tabla de tácticas y técnicas del aviso recorre ocho fases, del reconocimiento inicial al mando y control, y cada fila sale de un incidente real ya publicado. En el reconocimiento aparecen las comprobaciones de permisos de Azure en menos de un segundo, los DryRun contra IAM de AWS y el fuzzing de directorios con más de 500 peticiones. En el acceso inicial, las aserciones SAML sin firmar, los XXE, las subidas de archivos anónimas, las contraseñas de administrador incrustadas en bundles de JavaScript y las API sin autenticación. En la persistencia, webshells JSP y PHP escritas a través del registro de MySQL, abuso de las API de Kudu, los RAT WISP, vshell y AdaptixC2, y credenciales añadidas a aplicaciones OAuth. En la escalada, Kerberoasting, DCSync contra el secreto de la cuenta krbtgt, cuentas creadas con el flag is_admin=true y tokens de administrador forjados con material de autenticación sin rotar. El FBI lo resume en una lista de ocho tipos de evidencia que pide a quien denuncie un incidente, y uno de ellos son las anomalías de consumo de tokens y de facturación de las API de modelos.
De un repositorio borrado a 50 familias de frameworks, el efecto hidra que mide Cloudflare
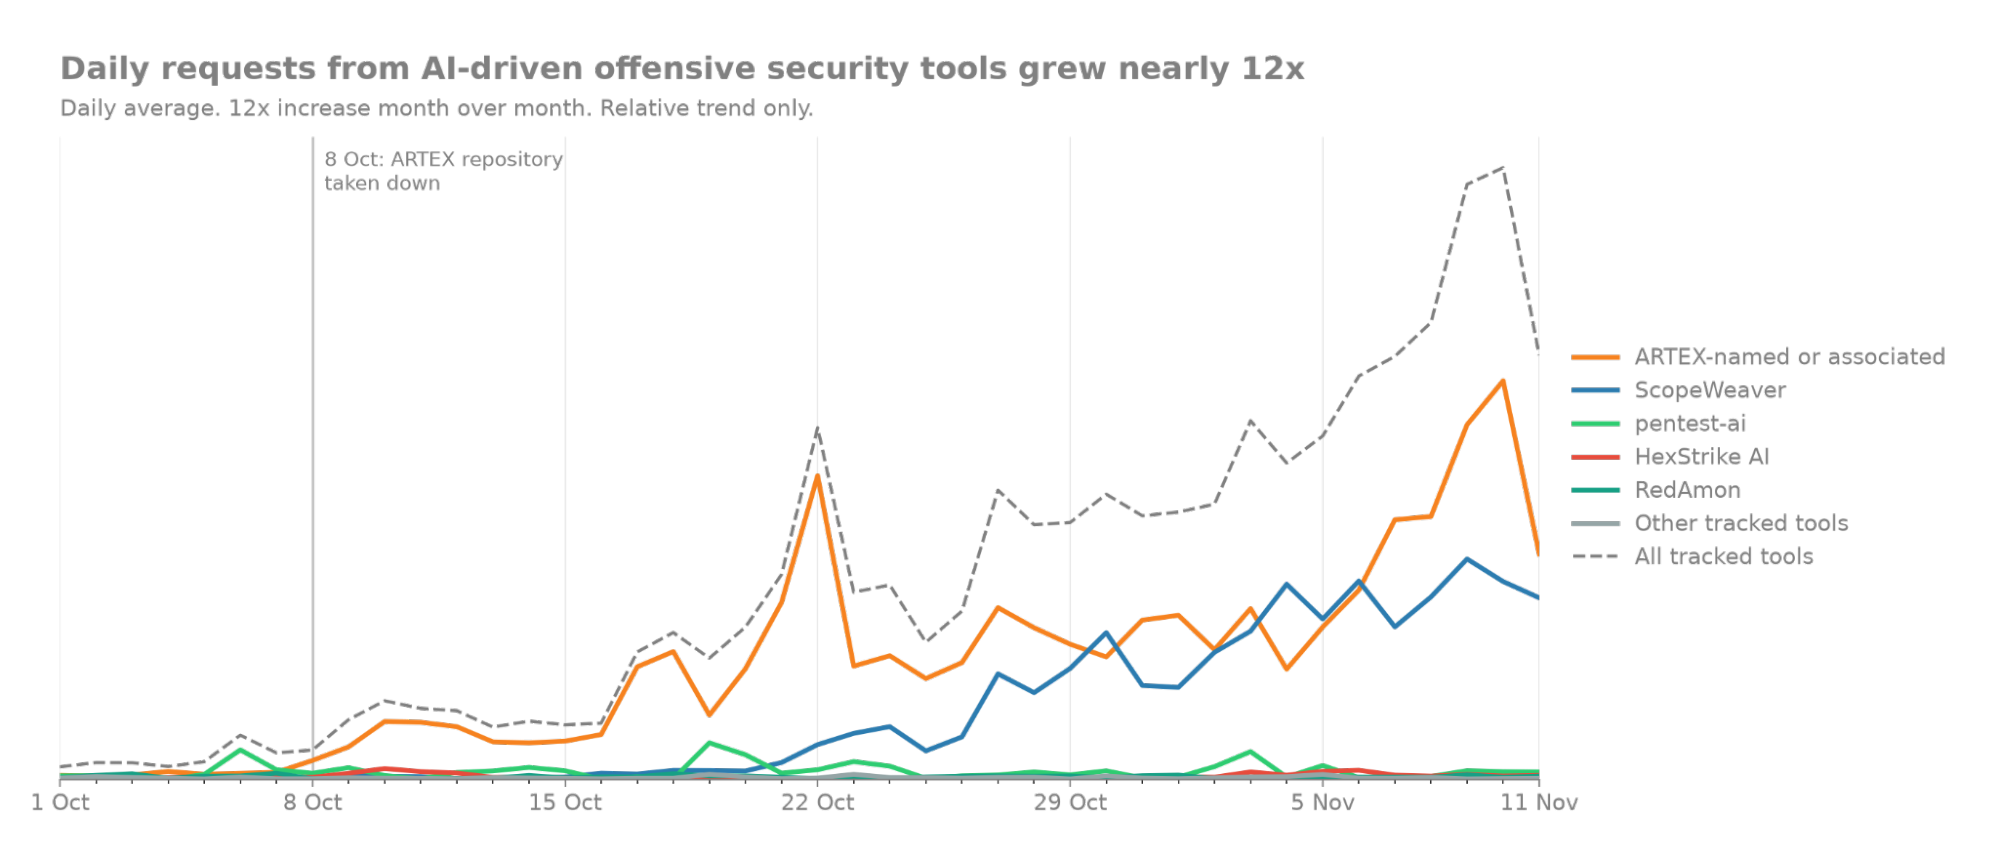
El informe de Blake Darché y Myles Sloan en el blog de Cloudflare pone cifras a lo que pasó después del 8 de octubre. Cloudflare reproduce la nota con la que Autumn-27 cerró el proyecto, «The malicious exploitation of this tool runs entirely counter to its original intent» (la explotación maliciosa de esta herramienta va por completo en contra de su propósito original), y a continuación cuenta más de 12.000 repositorios con linaje del original y varios centenares de forks con cambios propios. La propia Cloudflare lo llama efecto hidra: cortar la cabeza multiplicó las copias.
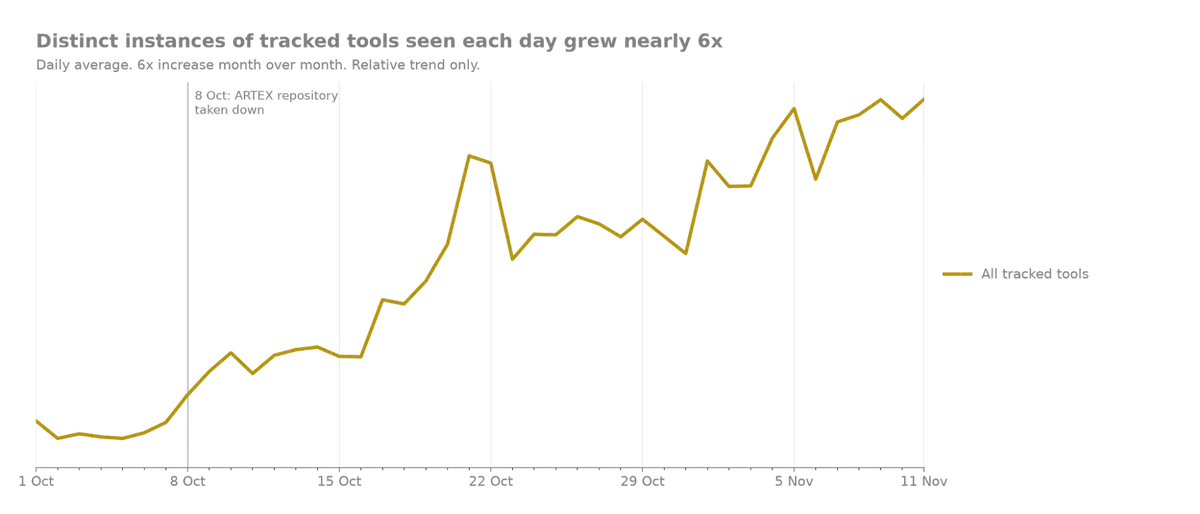
El gráfico de Cloudflare que abre este apartado recoge las peticiones diarias de los orquestadores que rastrea entre el 1 de octubre y el 11 de noviembre. La línea naranja es ARTEX y sus derivados, la azul es ScopeWeaver, el derivado rebautizado y traducido al inglés y al coreano, y la discontinua suma todas las herramientas. El pico del 22 de octubre llega el día siguiente al informe de Microsoft sobre ConnectWise, y la subida continua desde el 5 de noviembre coincide con los informes de Censys, Check Point y Microsoft sobre Storm-3358. La media diaria se multiplicó por doce de un mes a otro, el tráfico es 30 veces mayor que el 1 de octubre y más de diez veces mayor que el día de la retirada del repositorio. A 12 de noviembre, ARTEX y sus forks suponen más del 60 % de los orquestadores conocidos, y en los tres días anteriores a la publicación «we have seen over 50 framework families attempt to scan Cloudflare customers globally» (hemos visto más de 50 familias de frameworks intentar escanear a clientes de Cloudflare en todo el mundo).
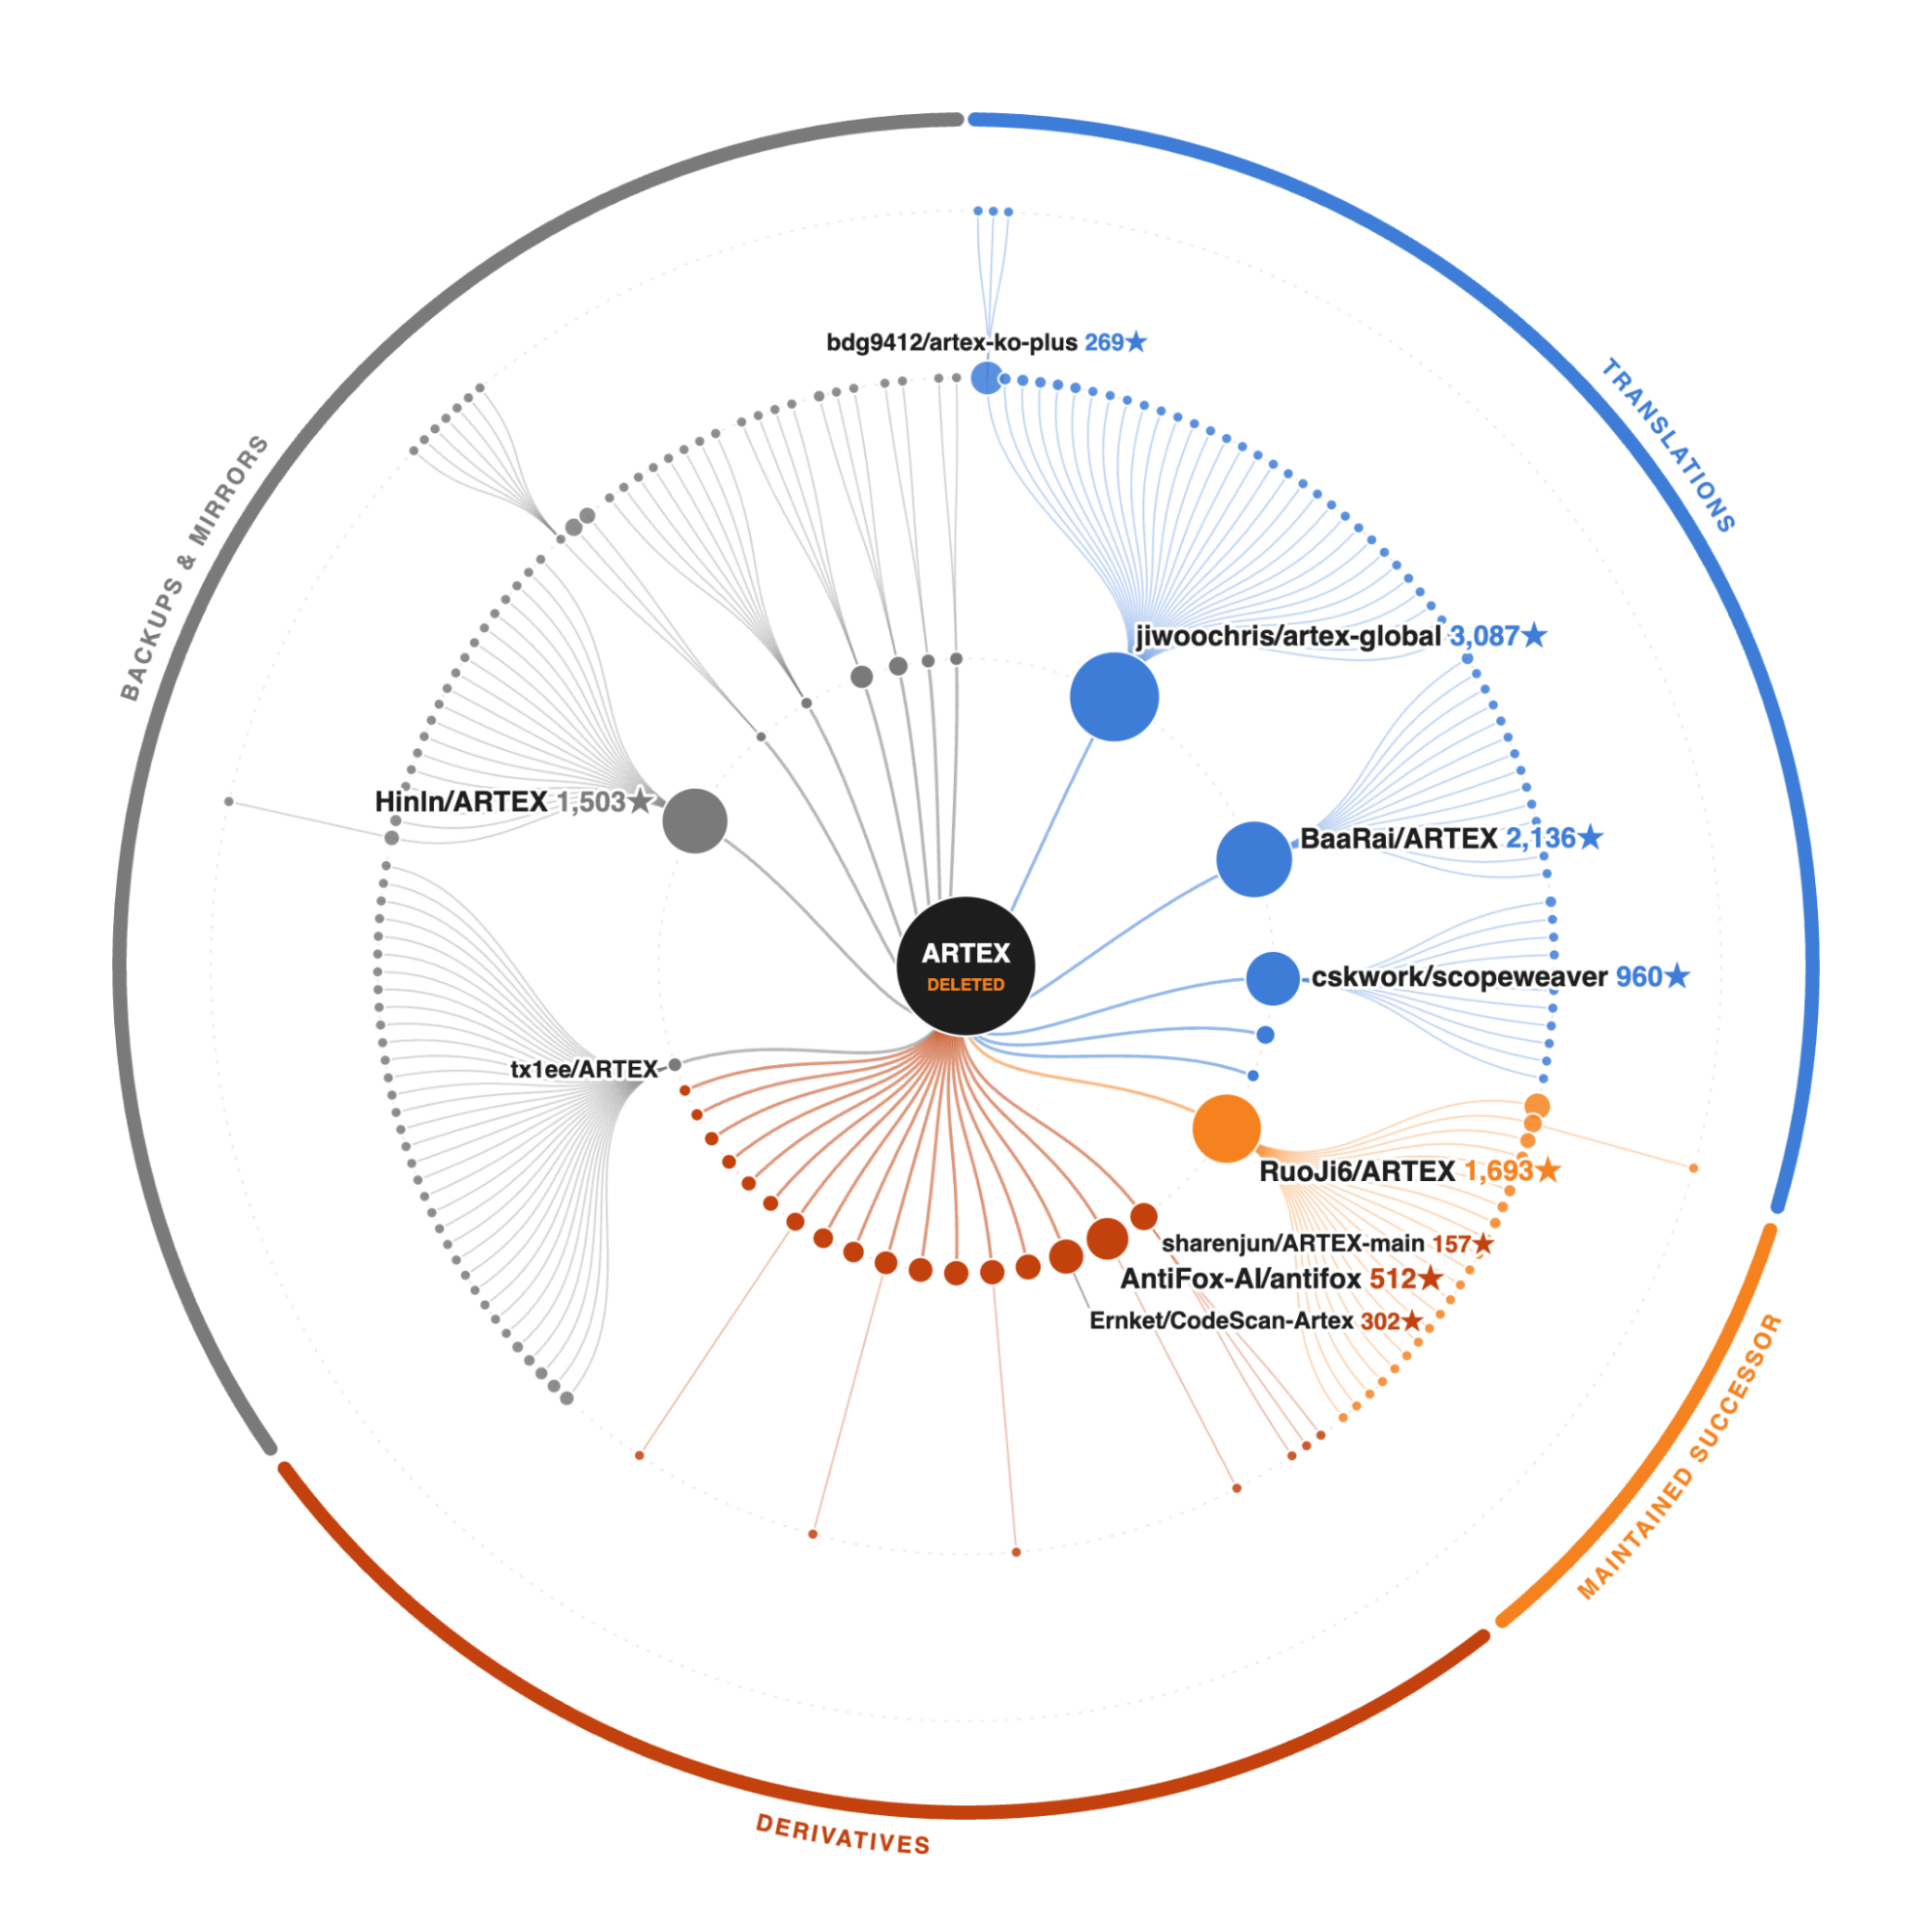
El árbol de forks dibuja el reparto. En el centro, el repositorio borrado. En azul, las traducciones, con jiwoochris/artex-global a la cabeza con 3.087 estrellas, BaaRai/ARTEX con 2.136 y cskwork/scopeweaver con 960. En gris, las copias de seguridad y los espejos, con HinIn/ARTEX y sus 1.503 estrellas. En naranja, RuoJi6/ARTEX, el sucesor mantenido con 1.693 estrellas, y en rojo los derivados, con AntiFox-AI/antifox en 512. Son 204 repositorios públicos con cambios propios, y cada uno de los grandes tiene a su vez decenas de forks de segundo nivel. La tabla del informe sitúa junto a ARTEX a otros cuatro orquestadores con más de mil estrellas, LuaN1aoAgent, Decepticon, Cairn y PentestGPT-Agent, y describe en todos la misma arquitectura: un planificador, agentes paralelos y un grafo de objetivos, pistas y hallazgos sobre el que los agentes trepan.
Cloudforce One, el equipo de inteligencia de Cloudflare, aporta un caso de respuesta a incidentes de las últimas ocho semanas. El atacante entró con un token de API de nivel de cuenta que un cliente usaba en su CI/CD sin restricción de IP ni límite de velocidad, robado con toda probabilidad en un proveedor de nube. Con él, ARTEX creó decenas de scripts de Workers con nombres como artex-pgrecon-, artex-pgw- y artex-do- seguidos de un identificador alfanumérico, cada uno con una función distinta, y mantuvo un ritmo de más de 69 peticiones por minuto contra varias partes de la infraestructura, con 400 peticiones de volcado de base de datos en una hora. Es el mismo patrón que vimos con el stealer de LiteLLM en octubre: un secreto estático de CI/CD que abre toda la cuenta.
ScopeWeaver, AntiFox y 2.500 IP de C2, el vecindario de ARTEX según Talos, Unit 42 y Amazon
El informe de Cisco Talos del 13 de noviembre toma otro ángulo: qué más corre en la infraestructura del atacante. Talos identificó más de 2.500 direcciones IP de mando y control asociadas a ARTEX y comparó los periodos en que cada herramienta estuvo activa en ellas. La lista, de más a menos frecuente, empieza por ScopeWeaver y AntiFox, los dos derivados, sigue con CyberStrikeAI, PentAGI y ScopeSentry, la plataforma de reconocimiento del mismo autor, y continúa con VShell, Nessus, Interactsh, Acunetix, Fscan, el proxy NPS, AdaptixC2, Mimikatz, Cobalt Strike, Gophish y Chisel. Talos avisa de que la coincidencia no prueba que ARTEX invocara cada herramienta ni que las operase el mismo actor, pero la lectura es clara. Según Talos, «ARTEX is largely used by financially motivated cybercriminals and threat actors with a China nexus» (ARTEX lo usan sobre todo cibercriminales con motivación económica y actores con nexo chino).
Palo Alto Networks había adelantado parte de esa foto. Unit 42 lo anunció en X el 2 de noviembre y publicó su análisis el 11 de noviembre.
We've observed intrusion attempts against multiple targets using #ARTEX, an openly published AI penetration-testing framework in which an LLM agent chooses each step of an attack. Details at https://t.co/YqDZrGsFan pic.twitter.com/Cy6QmDwNpi
— Unit 42 (@Unit42_Intel) November 2, 2026
El post de Unit 42 describe ARTEX como un framework en el que «an LLM agent chooses each step of an attack» (un agente LLM elige cada paso de un ataque). Su informe del 11 de noviembre, firmado por Cuong Dinh, Richard Emerson, Samantha Stallings, Ofek Lahiani y Ben Magee, cuenta 609 hosts de ARTEX y 1.323 de CyberStrikeAI expuestos a internet en octubre, con 21 que ejecutan ambos, y describe intrusiones en las que los agentes llegaron a la nube de la víctima «without exploiting a single software vulnerability» (sin explotar una sola vulnerabilidad de software). La vía fueron las páginas públicas de restablecimiento de contraseña y las API expuestas, guiadas por especificaciones OpenAPI y mapas de código fuente que las propias víctimas publicaban. Unit 42 midió el ritmo: ráfagas de 1 a 14 peticiones separadas por un segundo, pausas de 25 a 31 segundos, pivote en un minuto desde la descarga de una credencial y más de 200 secretos de cliente validados en unos tres minutos. Talos añade dos incidentes que no habíamos contado: Datadog observó agentes de ARTEX en entornos de AWS con credenciales de acceso de larga duración y pools de Cognito públicos, y la empresa Dosu sufrió un ataque en el que el agente generó más de 80.000 peticiones en 90 minutos tras encadenar la creación de una cuenta y un fallo de autorización.
Amazon cerró el día con su propio informe, firmado por CJ Moses. Los sensores MadPot capturaron del 3 de octubre al 5 de noviembre las peticiones de agentes que buscaban credenciales de plataformas de IA, las probaban y las clasificaban en tres niveles, L1 para una pista, L2 para una llamada de API confirmada y L3 para un impacto cuantificado. Las credenciales robadas pagaban la inferencia de los agentes que buscaban más credenciales, una operación que se financia sola. Las credenciales expuestas durante más de 30 días se trataban como de poco valor, porque alguien ya habría llegado antes. Una segunda campaña, entre el 14 y el 18 de octubre, atacó la verificación de identidad de dos exchanges de criptomonedas con deepfakes en tiempo real a 11,5 fotogramas por segundo en una sola GPU de consumo, y el mejor intento colocó la cara a 7 píxeles del objetivo, aunque el veredicto del servidor del proveedor rechazó todas las grabaciones. «Amazon Threat Intelligence assesses with moderate confidence that ARTEX was used for these campaigns» (Amazon Threat Intelligence valora con confianza moderada que ARTEX se usó en estas campañas), y con la misma confianza atribuye la actividad a grupos dispares con nexo chino, por los prompts en chino simplificado y las zonas horarias.
Ninguno de los cinco frameworks comprueba la autorización, la comparación de Elastic
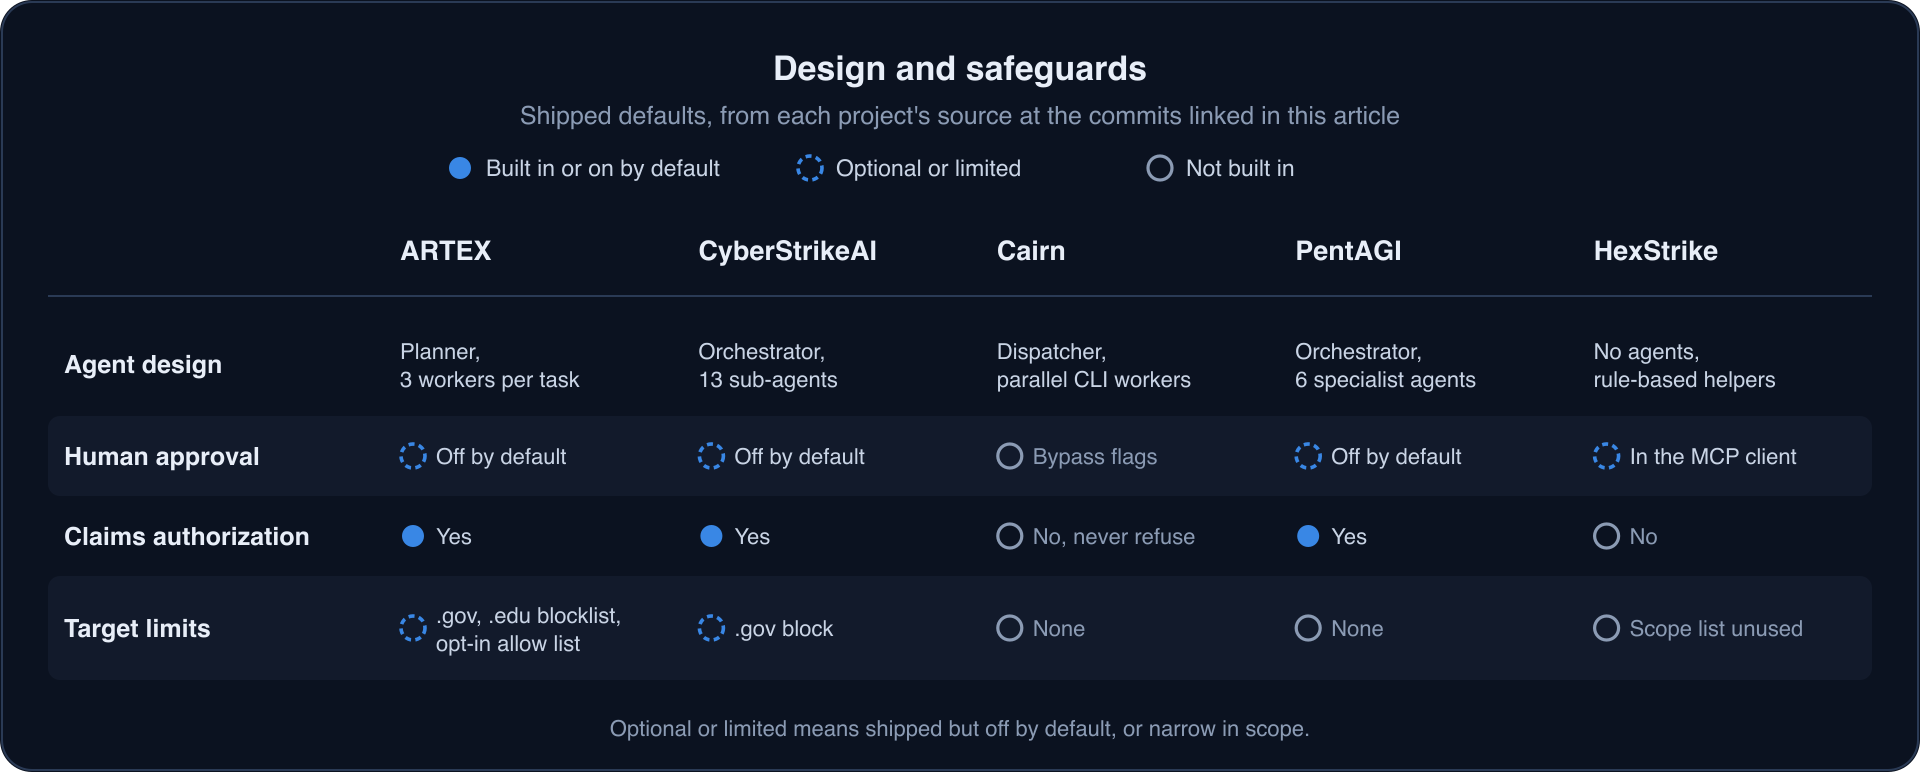
Mika Ayenson, de Elastic Security Labs, hizo lo que ninguna otra fuente: leer el código de ARTEX, CyberStrikeAI, Cairn, PentAGI y HexStrike, que suman más de 60.000 estrellas en GitHub, y comprobar qué salvaguardas traen de serie. La respuesta cabe en una frase: «None of them enforces authorization in code» (ninguno de ellos impone la autorización en el código). Tres se limitan a decirle al modelo que está autorizado. CyberStrikeAI le indica que la autorización quedó resuelta de antemano y que no debe cuestionarla, PentAGI abre nueve de sus prompts de rol con un bloque de preautorización y ARTEX describe cada agente como parte de un sistema autorizado de pentesting. Cairn va más allá: ordena a sus workers que nunca rechacen una tarea y, si un modelo se niega, su despachador lo aparta cinco segundos y pasa la tarea a otro.
La tabla de Elastic, que abre este apartado, resume el diseño y las salvaguardas de cada uno. ARTEX trabaja con un planificador y tres workers por tarea, CyberStrikeAI con un orquestador y 13 subagentes, PentAGI con seis agentes especializados y HexStrike sin agentes propios, porque expone unas 150 funciones por MCP al asistente que ya use el operador. La aprobación humana está desactivada por defecto en cuatro de los cinco. Los únicos límites de objetivo activos son las listas de bloqueo de dominios gubernamentales en ARTEX y CyberStrikeAI, y de dominios educativos en ARTEX. HexStrike acepta una lista de exclusión y nunca la consulta. El mecanismo de reglas de enfrentamiento de ARTEX se retiró del código, y la lista de activos permitidos que puede escribir el operador está vacía por defecto.
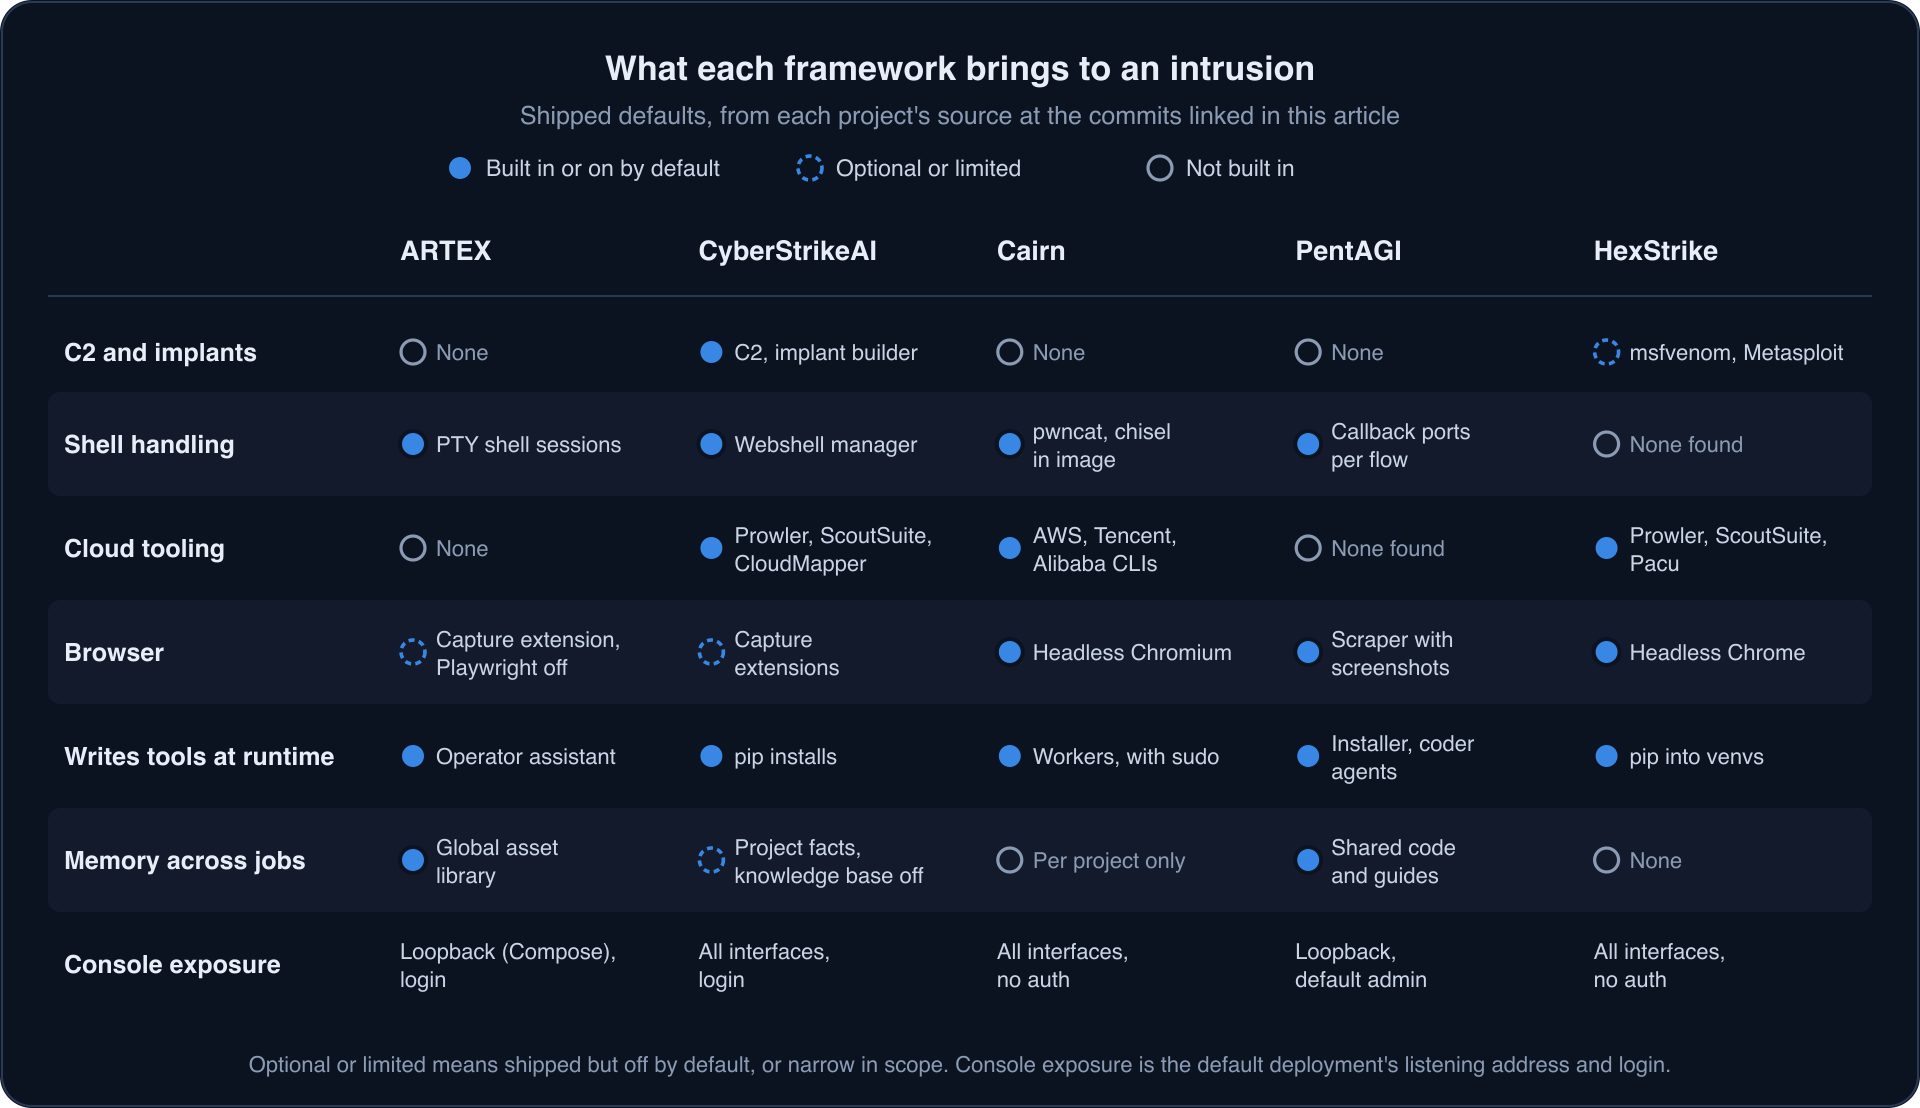
La segunda tabla muestra lo que cada framework aporta a una intrusión. Solo CyberStrikeAI trae C2 y constructor de implantes, tres de los cinco incluyen herramientas de nube como Prowler, ScoutSuite o las CLI de AWS, Tencent y Alibaba, y los cinco escriben o instalan herramientas en mitad de una tarea. La fila que más interesa a quien busque consolas expuestas es la última: ARTEX y PentAGI escuchan por defecto solo en loopback, mientras que CyberStrikeAI, Cairn y HexStrike se abren a todas las interfaces, y Cairn y HexStrike lo hacen sin autenticación. Elastic recoge también la cadencia que midió Google, ráfagas de 2 a 25 segundos por ejecución, y un dato de NorForge sobre Cairn: los proyectos con éxito de un clúster de actores duraron algo menos de 23 horas de media. Y advierte de un hueco que un agente a esa velocidad sabe aprovechar: en Entra ID, un token de acceso emitido antes de deshabilitar la identidad sigue valiendo entre 60 y 90 minutos salvo que el recurso soporte evaluación continua de acceso, y en AWS la revocación de sesiones de rol no toca las credenciales de larga duración de los usuarios IAM.
Qué buscar hoy en los logs y qué cambiar, de la consulta ES|QL a los límites de las API
Elastic propone una búsqueda que ignora las IP y los User-Agent concretos y se fija en el ritmo. Agrupa las peticiones por IP de origen en ventanas de un minuto y marca las que mezclan tres familias de herramientas distintas, por ejemplo python, aws-cli y curl, con al menos 20 peticiones. Elastic pide ajustar los umbrales a la automatización legítima de cada entorno antes de convertirla en alerta.
FROM logs-*
| WHERE KQL("""user_agent.original : (curl* or python* or Python* or norma* or Mozilla/5.0* or Boto3* or aws-cli*) and source.ip:* """)
| EVAL Esql.source_ip = TO_IP(source.ip)
| WHERE Esql.source_ip IS NOT NULL and
        NOT CIDR_MATCH(Esql.source_ip,
          "10.0.0.0/8", "172.16.0.0/12", "192.168.0.0/16",
          "127.0.0.0/8", "169.254.0.0/16", "100.64.0.0/10",
          "0.0.0.0/8", "224.0.0.0/4", "255.255.255.255/32",
          "::1/128", "fc00::/7", "fe80::/10", "ff00::/8")
| EVAL ua = TO_LOWER(user_agent.original)
| EVAL Esql.ua_family = CASE(
    ua LIKE "boto3*" or ua LIKE "aws-cli*", "aws",
    ua LIKE "python*", "python",
    ua LIKE "curl*", "curl",
    ua LIKE "norma*", "norma",
    ua LIKE "mozilla/5.0*", "browser",
    "other")
| STATS Esql.request_count = COUNT(*),
        Esql.ua_family_distinct_count = COUNT_DISTINCT(Esql.ua_family),
        Esql.ua_family_values = VALUES(Esql.ua_family),
        Esql.ua_distinct_count = COUNT_DISTINCT(user_agent.original),
        Esql.ua_values = VALUES(user_agent.original),
        Esql.event_action_values = VALUES(event.action)
        BY Esql.source_ip, Esql.time_window = DATE_TRUNC(1 minutes, @timestamp)
| WHERE Esql.ua_family_distinct_count >= 3 and Esql.request_count >= 20
| SORT Esql.request_count DESC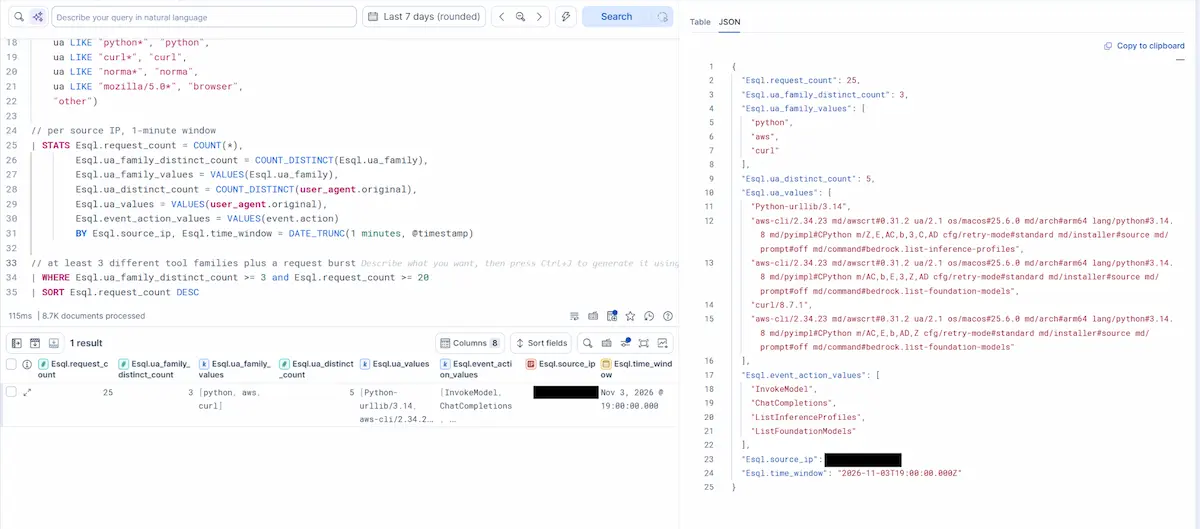
La captura de Elastic muestra la consulta en acción contra sus propios registros: el 3 de noviembre a las 19:00 UTC, una sola IP lanzó 25 peticiones en un minuto con Python-urllib, dos versiones de aws-cli y curl, y las acciones registradas fueron InvokeModel, ChatCompletions, ListInferenceProfiles y ListFoundationModels, es decir, alguien enumerando y probando modelos en Bedrock. En ese caso resultó ser la estación de trabajo de un desarrollador, que es precisamente el tipo de falso positivo que hay que depurar antes de automatizar la contención.
Los indicadores del FBI son la otra mitad del trabajo. El aviso insiste en que son infraestructura observada en una ventana concreta, que puede haber cambiado de manos, y pide contrastarlos con la telemetría actual antes de bloquear. Aquí van los 25, con su contexto y la fuente de la que el FBI los toma.
Tipo | Valor | Contexto |
|---|---|---|
IP | 38.244.50.120 | Host de ARTEX con directorio abierto en la campaña contra la banca surcoreana (CrowdStrike, Censys) |
IP | 144.172.64.60 | Campaña de ConnectWise, inicios de sesión y actividad de Graph en tenants de clientes (Microsoft) |
IP | 144.172.64.99 | Campaña de ConnectWise, password spraying e inicios de sesión en tenants de clientes (Microsoft) |
IP | 144.172.64.128 | Campaña de ConnectWise, inicios de sesión y actividad de Graph en tenants de clientes (Microsoft) |
IP | 187.15.88.186 | IP de VPN transitoria con acceso a Graph por aplicaciones comprometidas, 15 y 16 de octubre (Microsoft) |
IP | 187.15.90.217 | IP de VPN transitoria con acceso a Graph por aplicaciones comprometidas, 15 y 16 de octubre (Microsoft) |
IP | 187.15.89.186 | IP de VPN transitoria con acceso a Graph por aplicaciones comprometidas, 15 y 16 de octubre (Microsoft) |
IP | 101.53.80.20 | Proxy de la campaña contra la banca surcoreana (CrowdStrike) |
IP | 205.214.59.31 | Proxy de la campaña contra la banca surcoreana (CrowdStrike) |
IP | 124.155.252.63 | Proxy de la campaña contra la banca surcoreana (CrowdStrike) |
IP | 154.201.79.246 | Proxy de la campaña contra la banca surcoreana (CrowdStrike) |
IP | 23.248.249.90 | Proxy de la campaña contra la banca surcoreana (CrowdStrike) |
IP | 23.158.220.98 | Proxy de la campaña contra la banca surcoreana (CrowdStrike) |
IP | 103.248.148.84 | Proxy de la campaña contra la banca surcoreana (CrowdStrike) |
IP | 203.160.133.172 | Proxy de la campaña contra la banca surcoreana (CrowdStrike) |
IP | 209.209.85.38 | Proxy de la campaña contra la banca surcoreana (CrowdStrike) |
IP | 199.19.95.66 | Nodo C2 del RAT WISP de Storm-3358, activo a 6 de noviembre de 2026 (Microsoft) |
IP | 199.19.95.67 | Nodo C2 del RAT WISP de Storm-3358, activo a 6 de noviembre de 2026 (Microsoft) |
IP | 199.19.95.68 | Nodo C2 del RAT WISP de Storm-3358, activo a 6 de noviembre de 2026 (Microsoft) |
IP | 91.92.240.238 | Servidor de ARTEX de Storm-3358, activo a 6 de noviembre de 2026 (Microsoft) |
IP | 85.11.168.45 | Servidor de ARTEX de Storm-3358, activo a 6 de noviembre de 2026 (Microsoft) |
IP | 178.16.54.129 | Servidor de ARTEX de Storm-3358, activo a 6 de noviembre de 2026 (Microsoft) |
IP | 31.77.229.35 | Servidor de ARTEX de Storm-3358, activo a 6 de noviembre de 2026 (Microsoft) |
IP | 85.11.167.52 | Servidor C2 de Storm-3358 que sirve los binarios, activo a 6 de noviembre de 2026 (Microsoft) |
dominio | xcai.pro | Revendedor de API de LLM usado en la campaña contra la banca surcoreana (CrowdStrike) |
Por orden de urgencia, esto es lo que sale de los cinco documentos.
- Cruza las 24 IP y el dominio de la tabla con los registros de firewall, proxy, VPN, EDR e inicios de sesión desde el 1 de octubre, la fecha desde la que el FBI pide revisar la actividad relacionada con ConnectWise. Las tres IP del rango 187.15.x solo valen para el 15 y el 16 de octubre.
- Busca en los registros de salida conexiones a api.anthropic.com, api.deepseek.com, open.bigmodel.cn y api.x.ai desde servidores que no deberían hablar con un modelo, y software de pasarela o reventa de LLM como CLIProxyAPI o New API. Una factura de API de modelos que se dispara es un indicador que el FBI cita de forma expresa.
- Ejecuta la búsqueda de ritmo de Elastic, o su equivalente en tu SIEM, sobre los registros web y de nube de los últimos 30 días, y añade las ráfagas de 1 a 14 peticiones con pausas de 25 a 31 segundos que describe Unit 42.
- Limita por velocidad y protege con defensa de bots las páginas de registro, de restablecimiento de contraseña y de códigos de verificación, y elimina las comprobaciones de existencia de cuenta sin autenticación. Retira de producción las especificaciones OpenAPI, los mapas de código fuente y los ficheros de configuración con tokens, que los agentes usan como plano de ataque. Nuestra guía de protección de API detalla cómo hacerlo.
- Cambia los tokens estáticos de CI/CD por credenciales de corta duración con restricción de IP, y escanea repositorios, imágenes de contenedor y variables de pipeline en busca de secretos, como ya tuvieron que hacer quienes dejaron un fichero de Claude Code en GitHub. Si un secreto ha estado público más de unos minutos, dalo por usado.
- Cuando bloquees una IP, revoca en el mismo acto las sesiones y los tokens de la identidad que estaba usando, y comprueba que la siguiente petición falla. En Entra, deshabilitar la entidad de servicio no invalida los tokens ya emitidos, y en AWS hay que retirar lo que todavía pueda asumir el rol.
- Saca de internet las interfaces de Kudu y SCM de Azure, los hipervisores, las plataformas de copia de seguridad y la administración de red, y pon las aplicaciones de empleados, socios y proveedores detrás de un acceso con identidad. El FBI señala los portales de proveedores, los backends móviles y los servicios heredados como el terreno donde ARTEX rinde mejor.
- Si usas ARTEX, PentAGI, Cairn o HexStrike con autorización en un equipo de red team, cierra sus consolas a loopback, ponles autenticación y revísalas con las órdenes que publicamos en la noticia de Storm-3358, porque Cairn y HexStrike se abren a todas las interfaces sin contraseña.
- Notifica. El FBI pide los ocho tipos de evidencia que enumera, de capturas de la consola a anomalías de consumo de tokens. En España, las empresas tienen a INCIBE-CERT y las administraciones, al CCN-CERT.
Un detenido en Ciudad Real con ayuda de IA y ningún aviso español sobre ARTEX
El gráfico de Cloudflare que cierra el apartado anterior cuenta instancias distintas de orquestadores vistas cada día, y la media mensual se multiplicó casi por seis. Cuando cerramos esta noticia, el 14 de noviembre de 2026, ni INCIBE-CERT ni CCN-CERT han publicado aviso sobre ARTEX ni sobre los frameworks de agentes, y el FLASH del FBI no se ha replicado en ningún CERT español. La referencia más cercana es la guía CCN-CERT BP/36 de junio sobre buenas prácticas frente a la IA ofensiva, anterior a la aparición de ARTEX. Lo que sí hay es un caso que ilustra el otro extremo de la escala. La Guardia Civil detuvo en Ciudad Real a una persona a la que atribuye accesos ilícitos al Ayuntamiento de Ciudad Real, cuya plataforma de la Zona de Bajas Emisiones tuvo que suspenderse, y a una empresa de software de administración electrónica para organismos públicos, según la nota del Ministerio del Interior del 12 de noviembre que recoge Bit Life Media. Los investigadores comprobaron que el detenido «recurría de forma intensiva a estas herramientas para desarrollar su actividad» y que la IA le dio capacidades por encima de su formación. La nota no identifica las plataformas ni las herramientas, así que no hay base para relacionarlo con ARTEX, pero varias de las organizaciones afectadas no sabían que habían sido comprometidas hasta que la Guardia Civil se lo comunicó. La cronología del hilo, desde el primer informe de CrowdStrike, ayuda a situar el aviso del FBI.
Fecha y hora | Hecho |
|---|---|
Julio de 2026 | Autumn-27 publica ARTEX en GitHub |
7 de octubre de 2026 | CrowdStrike describe su uso contra la banca surcoreana |
8 de octubre de 2026 | El autor retira el repositorio original |
21 de octubre de 2026 | Microsoft atribuye a Storm-0940 el ataque a ConnectWise con ARTEX |
30 de octubre de 2026 | Google Threat Intelligence Group y Mandiant publican ARTEX and Friends |
2 de noviembre de 2026 | Unit 42 anuncia en X intrusiones con ARTEX contra varios objetivos |
5 de noviembre de 2026 | Censys cuenta 1.465 consolas expuestas, Check Point y CERT-EU publican sus avisos |
6 de noviembre de 2026 | Microsoft describe a Storm-3358 contra entidades financieras |
11 de noviembre de 2026 | Unit 42 publica su análisis con 609 hosts de ARTEX y 1.323 de CyberStrikeAI |
12 de noviembre de 2026 | La Guardia Civil detiene en Ciudad Real a un sospechoso que usaba IA en sus intrusiones |
13 de noviembre de 2026 | FLASH del FBI e informes de Cloudflare, Cisco Talos, Elastic Security Labs y Amazon |
Esa es, a nuestro juicio, la lectura que une el caso español con los cinco informes. El FBI, Cloudflare, Talos, Unit 42 y Elastic coinciden en que las firmas de herramienta envejecen en semanas, porque ARTEX acumuló unos 390 commits en diez semanas y media y los forks cambian los nombres de ficheros y los User-Agent, mientras que los comportamientos no cambian: credenciales probadas a ráfagas, enumeración de nube en segundos, secretos buscados en repositorios públicos y webshells en rutas raras. Los agentes de Cursor que Sophos vio en las intrusiones de Aur0ra hacían lo mismo sin ningún framework. Hay un matiz que ninguna de las cinco fuentes cuantifica: cuántas de las 50 familias de Cloudflare o de los 2.500 servidores de Talos corresponden a pentesters con contrato. Censys ya avisó de que parte de las consolas son de probadores legítimos.
Queda la cuestión de fondo que el aviso del FBI no toca y que nosotros sí planteamos en el debate sobre la IA en ciberseguridad: quién responde cuando el software libre se convierte en arma en tres meses. Autumn-27 borró su repositorio y el tráfico se multiplicó por diez. Cloudflare rastrea 50 familias que no existían el 1 de octubre. Elastic leyó el código de cinco y ninguna comprueba si el objetivo ha dado permiso. El 13 de noviembre, mientras el FBI publicaba su aviso, las tres direcciones del rango 199.19.95.0/24 que sirven el RAT WISP de Storm-3358 figuraban todavía como activas en la tabla de indicadores, con fecha del 6 de noviembre.
No hay comentarios todavía