

Microsoft y Health-ISAC han incautado, con una orden del Tribunal del Distrito Sur de Florida, los dominios de YAM Store, CoGUI e Iron Man, tres servicios de un mercado criminal en chino que desde enero de 2026 ha movido más de mil millones de mensajes de phishing contra 75.000 organizaciones de más de 150 países. El kit Iron Man incluye 16 plantillas que imitan la sede electrónica de la Agencia Tributaria, la séptima marca más suplantada de su catálogo según el inventario de Resecurity.
Qué ha pasado
El 14 de octubre de 2026 la Unidad de Delitos Digitales (DCU) de Microsoft anunció la operación en un artículo firmado por Steven Masada, Associate General Counsel y director general de la unidad. La orden del United States District Court for the Southern District of Florida permitió a Microsoft y a Health-ISAC, el centro de intercambio de información del sector sanitario, tomar el control de los dominios que sostenían los tres servicios y redirigirlos. Microsoft ha desactivado ya más de 20.000 cuentas vinculadas a YAM Store y bloquea más de 100.000 dominios usados para suplantación y fraude.
La investigación arrancó a finales de 2025, cuando la Agencia Nacional de Policía de Japón avisó a Microsoft de campañas de mensajes contra ciudadanos japoneses. CyberScoop sitúa ese aviso a principios de 2025, y nos quedamos con la fecha que da el comunicado de Microsoft. De las campañas se pasó al kit CoGUI y de ahí al mercado que lo vendía. En la operación participan también el Japan Cybercrime Control Center (JC3), el Servicio Secreto de EE. UU., Resecurity, Cloudflare, Oracle, Proofpoint y TRM Labs. Health-ISAC se sumó a la demanda civil porque la infraestructura se usaba de forma recurrente contra hospitales y organizaciones sanitarias, según SecurityWeek.
Masada resume el problema en una frase: «The scam message is often the only part victims see» (el mensaje de la estafa suele ser la única parte que ven las víctimas). Detrás hay un negocio con proveedores, revendedores y soporte. Microsoft cifra en más de 750 millones los mensajes dirigidos a sus propios clientes y en decenas de millones de dólares los ingresos de los operadores desde enero de 2026.
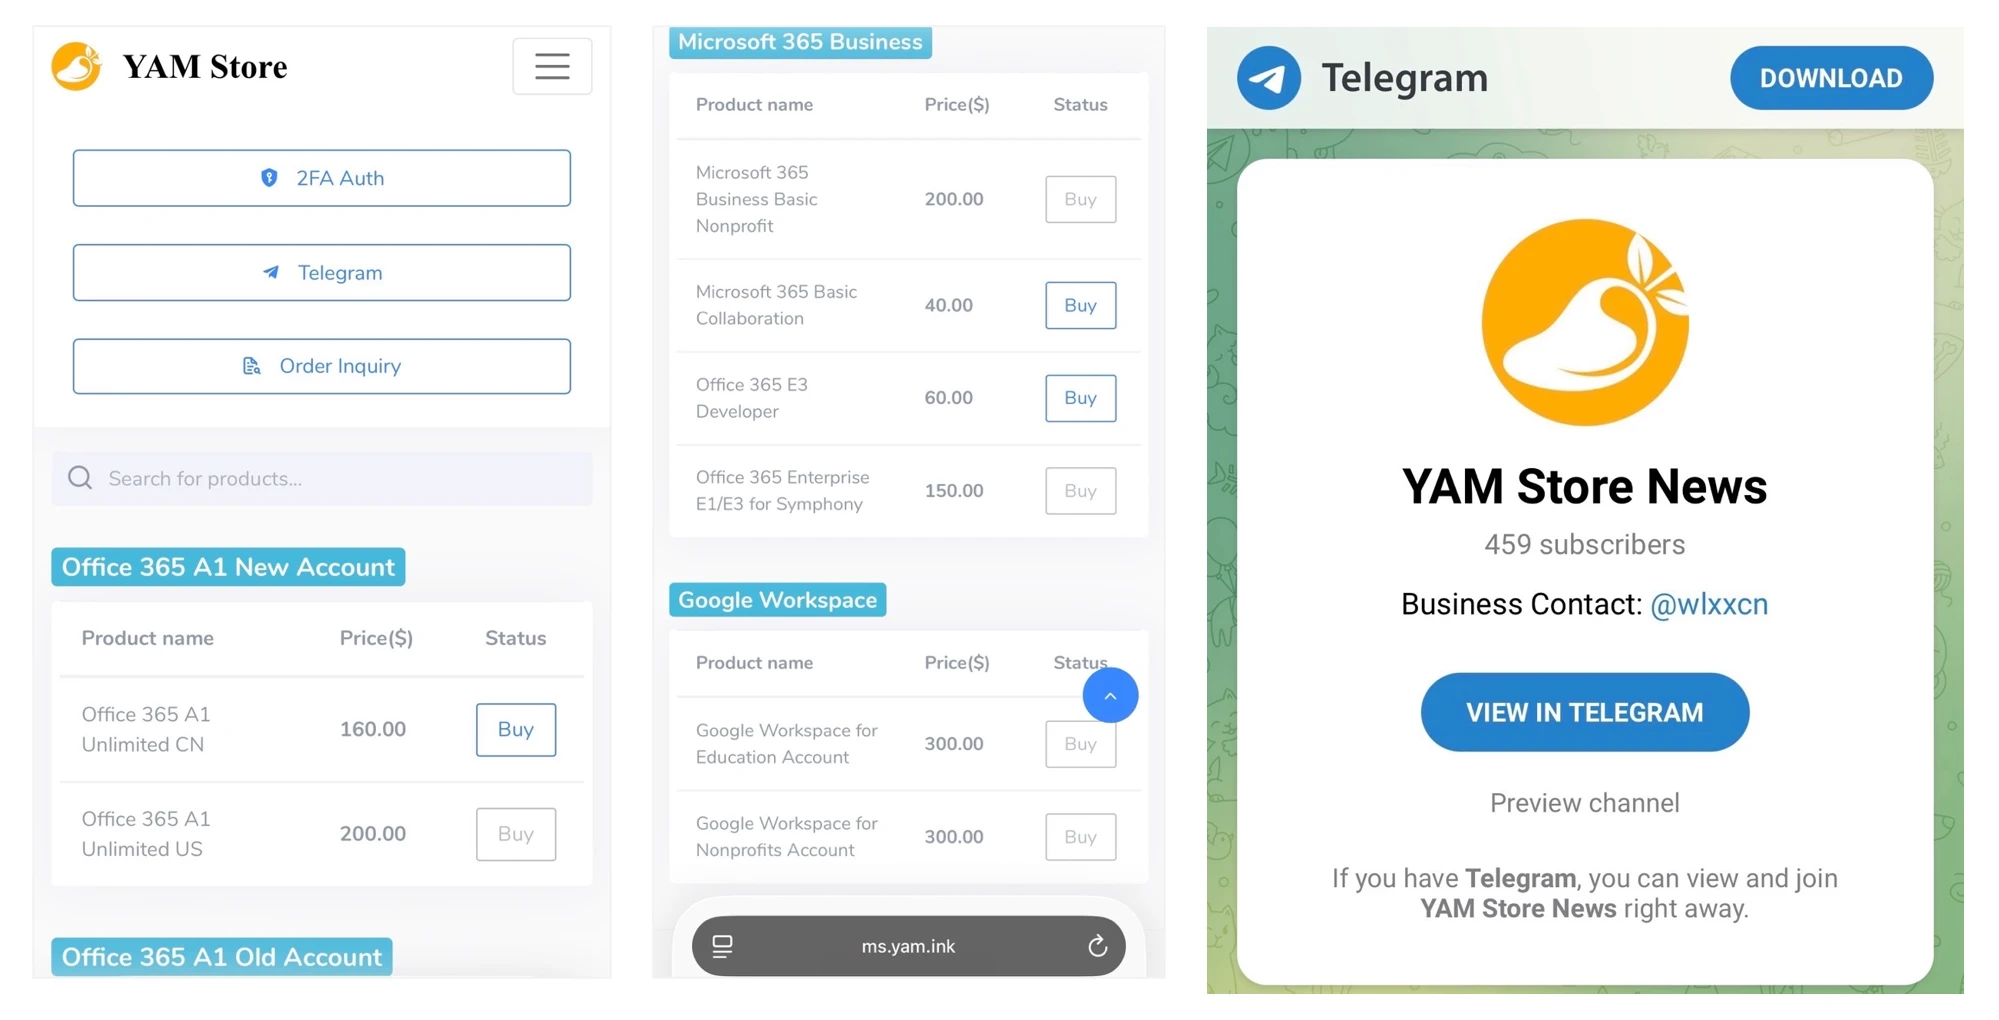
La captura que publica Microsoft Threat Intelligence muestra el escaparate de YAM Store. Las cuentas de Microsoft 365 y de Google Workspace aparecen listadas como cualquier producto de comercio electrónico, con precio por antigüedad y tipo de suscripción, y un canal de Telegram atiende los pedidos. Si quieres ver en qué se ha convertido este tipo de bazar desde los foros rusos de hace unos años, nuestro repaso al precio del cibercrimen en el mercado negro sirve de comparación.
Detalles técnicos
Dato | Valor |
|---|---|
Servicios desmantelados | YAM Store (Storm-3119) y los kits CoGUI e Iron Man System (Storm-2990) |
Mensajes | Más de 1.000 millones desde enero de 2026, de ellos más de 750 millones contra clientes de Microsoft |
Objetivos | Más de 75.000 organizaciones en más de 150 países |
Plantillas de Iron Man | Más de 2.335 para más de 139 países según Microsoft. 2.360 para 130 países según Resecurity, con datos hasta el 1 de octubre de 2026 |
Acción | Dominios incautados y redirigidos, más de 20.000 cuentas desactivadas y más de 100.000 dominios bloqueados |
Orden judicial | Tribunal del Distrito Sur de Florida (EE. UU.), anunciada el 14 de octubre de 2026 |
Atribución | Kits desarrollados por actores de habla china, con confianza alta según Microsoft |
Pagos aceptados | USDT (TRC20), Ethereum, Alipay y WeChat Pay |
Microsoft describe dos actores en su informe técnico. Storm-3119 es YAM Store, un intermediario de acceso inicial que vende inquilinos completos de Microsoft 365 y Azure, en lugar de los accesos a redes corporativas que alimentan al ransomware. Storm-2990 agrupa a los desarrolladores de los kits: CoGUI (también llamado NX o FA), Haozi (también Phoenix) y, desde junio de 2026, Iron Man System. Cada kit tiene su marca y su canal de ventas en Telegram, pero comparten infraestructura y solapan actividad, y Microsoft valora con confianza alta que fueron «developed by Chinese-speaking threat actors» (desarrollados por actores de amenaza de habla china).
La cadena de YAM Store, tal y como la reconstruye Microsoft, tiene cinco fases:
- Reconocimiento. Una herramienta en Flask, ejecutada a través de Tor, perfila organizaciones con servicios en la nube y localiza inquilinos de Microsoft 365, sus licencias y datos de Azure. Otra automatización busca nombres de organizaciones y entornos caducados para reutilizar datos de clientes legítimos y pasar los filtros de reputación.
- Toma del inquilino. Paneles de administración propios (en PHP, Java/Spring y Cloudflare Workers) trabajan con un flujo de aplicación, sin sesión de usuario, usando un client secret robado. Desde ahí restablecen contraseñas sin forzar el cambio en el siguiente inicio de sesión, asignan licencias educativas y conceden atributos privilegiados. Esa persistencia dura más y se detecta peor que una sesión de usuario robada.
- Abuso de recursos. Con una cuenta de Global Administrator comprometida, el actor registra el service principal de PnP Management Shell y le concede permisos amplios de Microsoft Graph, entre ellos lectura y escritura del directorio y AppCatalog.ReadWrite.All, junto con control total sobre la API de SharePoint. SharePoint y OneDrive se convierten en alojamiento a gran escala para el phishing.
- DNS. Una plataforma propia gestiona los dominios de phishing, sus certificados y el enrutado a través de Cloudflare.
- Tienda. Un escaparate automatizado revende cuentas, licencias y almacenamiento, con un nivel de subrevendedores, y Telegram se encarga de los avisos de pedido.
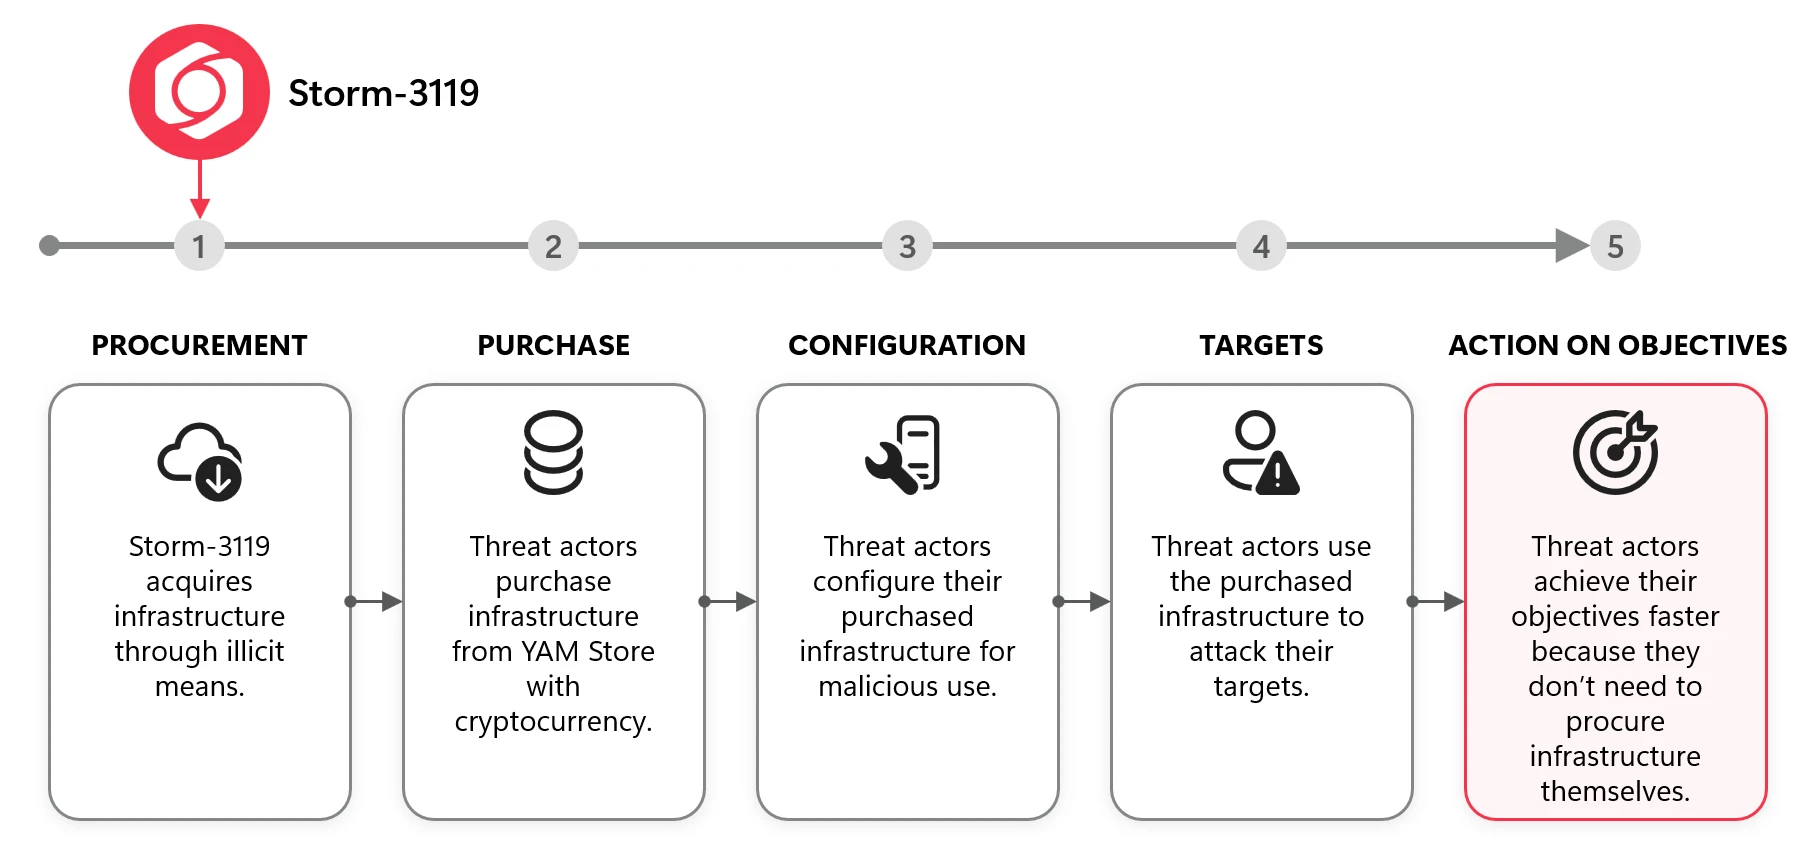
El diagrama de Microsoft resume ese recorrido, desde el reconocimiento hasta el phishing que acaba pagando el consumidor. Storm-3119 también fabrica inquilinos desde cero. Microsoft documenta una falsa organización sin ánimo de lucro, Jewish Choice, con un dominio .org registrado pocos meses antes y contenido que la compañía atribuye con probabilidad a herramientas de IA y a documentación falsificada. El .org sirve para que los correos parezcan legítimos. Quien gestione identidades y accesos en la nube reconocerá el patrón, con el riesgo en los permisos de aplicación que nadie revisa más que en la contraseña del usuario.
Iron Man System es la pieza que más detalle tiene. Microsoft lo describe como un kit multiinquilino escrito en Go con el framework GoFrame, alojado sobre todo en proveedores chinos, con geofencing por país, puertas CAPTCHA falsas para frenar herramientas automáticas, listas de IP para bloquear a investigadores y un bot de Telegram que avisa al operador cuando la víctima introduce credenciales, datos de tarjeta o códigos de verificación. La captura de datos viaja por WebSocket, de modo que el operador ve a la víctima en tiempo real y decide qué pantalla le muestra a continuación. El dominio del servidor de licencias va grabado en el código, lo que limita el kit a quien paga la suscripción.
Resecurity compró una licencia y desplegó el kit en un laboratorio aislado para seguir su infraestructura, y publica el resultado en su análisis de Iron Man y YamStore. La versión observada del panel es la 6.3.1. El panel consultaba su estado de licencia cada 20 segundos, lo que disparaba una petición al host de autorización api2[.]peaceman[.]cc. La firma lo resume así: «This confirms the panel cannot operate without regular contact with vendor infrastructure» (esto confirma que el panel no puede funcionar sin contacto regular con la infraestructura del vendedor). Esa dependencia es justo lo que hace rentable un hundimiento del host de licencias, porque degrada todos los despliegues a la vez.
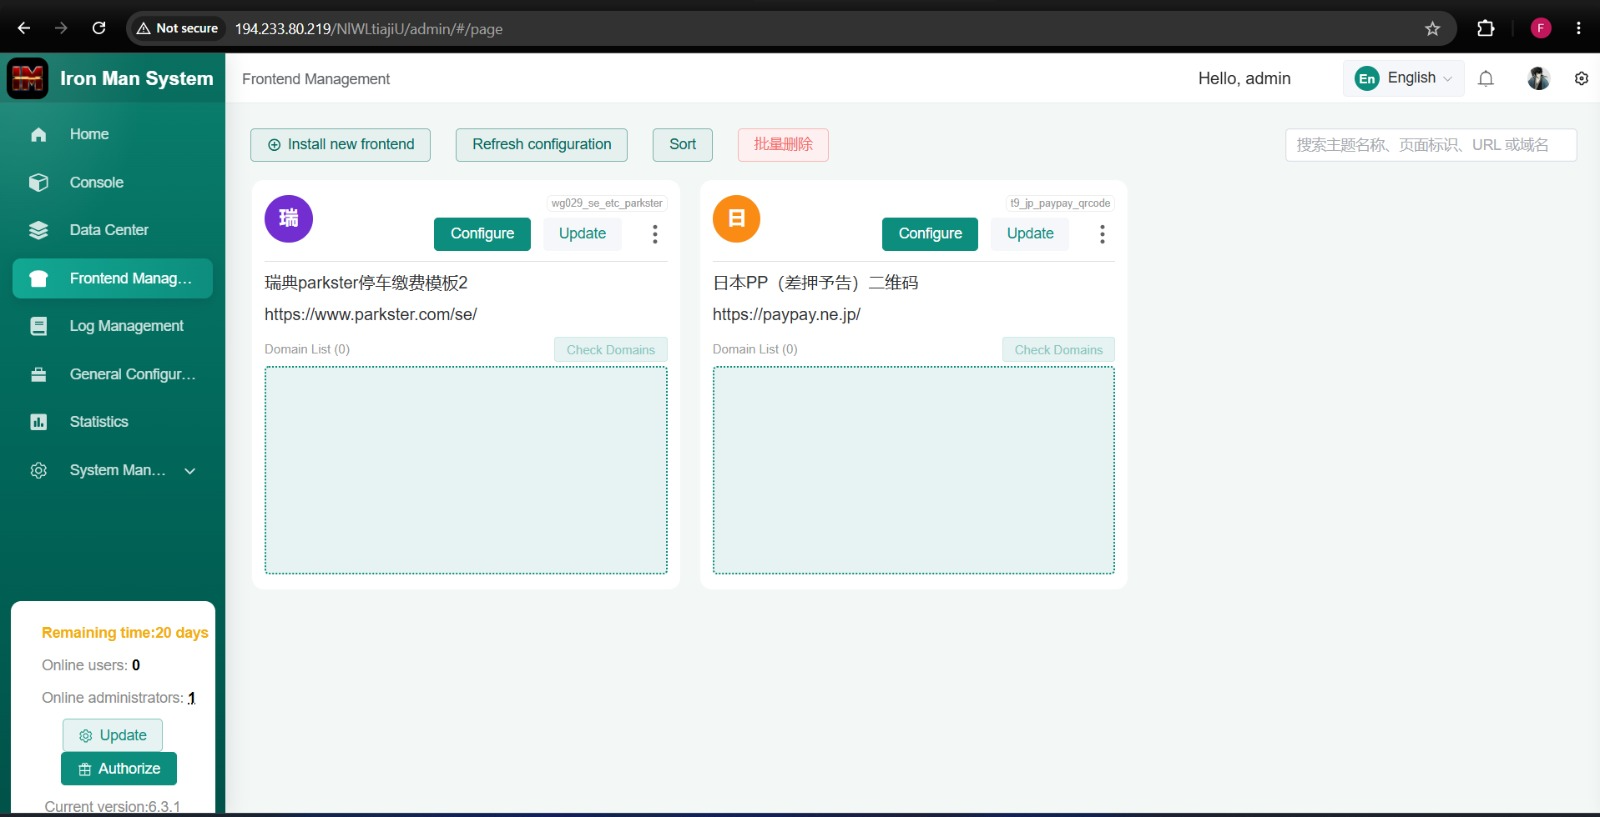
La captura del laboratorio de Resecurity muestra el panel con dos frontales de señuelo, uno de un operador europeo de multas de aparcamiento y otro de un servicio de pagos japonés, y la cuenta atrás de días hasta que caduca la licencia. Resecurity encontró también el registro de contenedores del desarrollador, un Gitea autoalojado en docker[.]aidchildren[.]cc con 911 versiones publicadas de la imagen del panel y ocho cuentas de operador, la primera (admin) creada el 19 de octubre de 2025. El almacenamiento de plantillas está en un servicio compatible con S3 en ossapi[.]haoeryu[.]top y las configuraciones distribuidas llevan credenciales estáticas, iguales en varias compilaciones. El catálogo suma 2.360 plantillas con 242 códigos de país o idioma, 551 etiquetas de tipo de señuelo y 17,4 GB de material, y creció con 176 plantillas en abril de 2026, 322 en mayo, 212 en junio, 191 en julio y 132 en agosto.
Indicadores publicados por Resecurity y por PhishEye, que siguió una campaña de Iron Man en julio de 2026:
Tipo | Indicador |
|---|---|
Servidor de licencias de Iron Man | api2[.]peaceman[.]cc |
Hosts auxiliares | ipapi2[.]peaceman[.]cc y bin2[.]peaceman[.]cc |
Telemetría del panel | log2[.]peaceloving[.]xyz |
Registro de contenedores (Gitea) | docker[.]aidchildren[.]cc y docker[.]loveboy[.]xyz |
Almacenamiento de plantillas | ossapi[.]haoeryu[.]top |
Huellas del kit (PhishEye) | Favicon iron-man.png, cabeceras GoFrame y Caddy, ETag 33746b336ed5dd450a5542c5d7ce4e55 y script index-39cef7f8.js |
Servidores C2 vistos por PhishEye en julio de 2026 | 43.160.201[.]83, 43.130.228[.]129, 47.253.233[.]239, 43.160.244[.]74, 43.160.245[.]210, 43.165.0[.]82 y 43.165.7[.]185 (Tencent Cloud AS132203 y Alibaba Cloud AS45102) |
Para quien administre Entra ID, la señal más temprana de un inquilino revendido aparece en el directorio antes que en el correo. Esta consulta KQL, pensada para Microsoft Sentinel o la caza avanzada de Defender XDR, lista los consentimientos y asignaciones de permisos de aplicación de los últimos 90 días que coinciden con los que Microsoft atribuye a Storm-3119:
AuditLogs
| where TimeGenerated > ago(90d)
| where OperationName in ("Consent to application", "Add app role assignment to service principal", "Add delegated permission grant", "Add service principal")
| where tostring(TargetResources) has_any ("PnP Management Shell", "AppCatalog.ReadWrite.All", "Directory.ReadWrite.All", "Sites.FullControl.All")
| extend Actor = tostring(InitiatedBy.user.userPrincipalName), App = tostring(InitiatedBy.app.displayName)
| project TimeGenerated, OperationName, Actor, App, Result
| order by TimeGenerated desc
Cualquier coincidencia que no case con un cambio documentado por el equipo de TI merece revisar el service principal, su client secret y los sitios de SharePoint a los que ha accedido.
A quién afecta
Microsoft sitúa el grueso de las víctimas en Japón, Estados Unidos, Australia e India, y en los sectores sanitario, financiero, de distribución mayorista y de tecnologías de la información. Los señuelos imitan a administraciones (sobre todo autoridades de tráfico y aparcamiento), policía, sanidad, banca, transporte, comercio y logística.
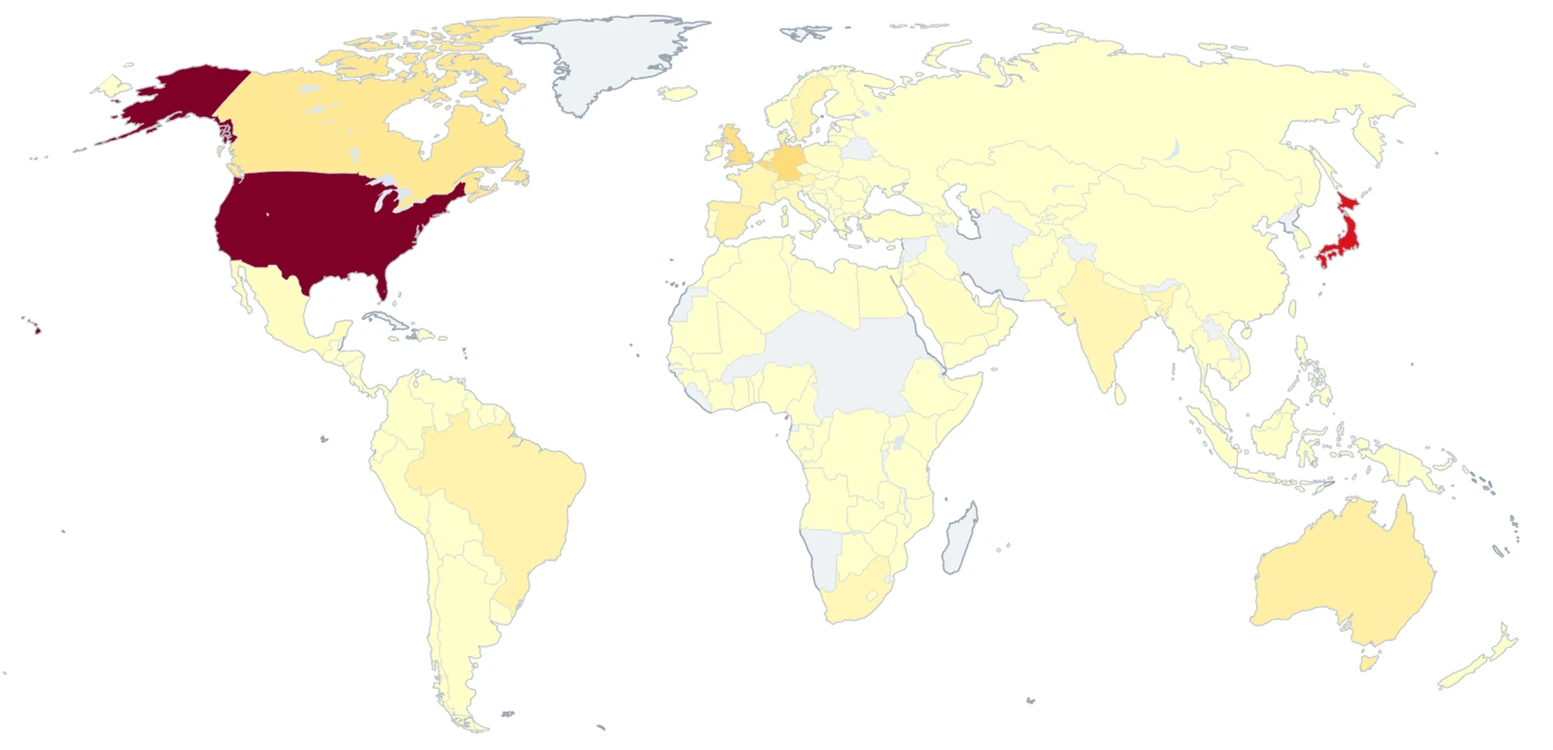
El mapa de calor de Microsoft Threat Intelligence recoge los países con más actividad de los kits de Storm-2990, con Estados Unidos y Japón en el nivel más alto. Las organizaciones afectadas son de dos tipos. Las que sufren el phishing con su marca y sus clientes, y las que tienen un inquilino de Microsoft 365 secuestrado y revendido en YAM Store, con especial peso de los entornos educativos y de las organizaciones sin ánimo de lucro cuyos dominios caducaron.
El ángulo español está en el catálogo de Iron Man. En la tabla de marcas más suplantadas por número de plantillas que publica Resecurity, sede.agenciatributaria.gob.es aparece en séptimo lugar con 16 plantillas, por detrás de DHL (37), DPD (24), Apple (23), GLS (22), la chilena Copec (19) y el banco filipino BPI (16), y por delante de American Express y Amazon (12 cada una). PhishEye ya incluía a España, con la Agencia Tributaria como pretexto, entre los países de la campaña IronToll que documentó el 5 de julio de 2026, y Whalebone observó el 16 de septiembre de 2026 plantillas del mismo kit para España con un pretexto de tienda.
La propia Agencia Tributaria ha publicado en 2026 diez avisos de seguridad por campañas que la suplantan, entre el 2 de enero y el 20 de mayo, con SMS que prometen una devolución de impuestos y piden datos de tarjeta, correos con una supuesta notificación y hasta una petición de pago en criptomonedas por una regularización internacional. Ninguna de las fuentes consultadas vincula esas campañas concretas con Iron Man, así que no lo afirmamos. Lo que sí está documentado es que el kit trae las plantillas listas para hacerlo. La mecánica de urgencia y pequeño importe es la misma que describimos en la anatomía de un ataque de ingeniería social.
Qué hacer
- Si administras Entra ID, ejecuta hoy la consulta KQL de arriba o revisa a mano, en Aplicaciones empresariales, los service principals con permisos de Graph de alcance de directorio. Presta atención a PnP Management Shell, a AppCatalog.ReadWrite.All, a Directory.ReadWrite.All y a Sites.FullControl.All. Revoca lo que no reconozcas y rota los client secrets de las aplicaciones que queden.
- Audita los roles de Global Administrator. Microsoft indica que Storm-3119 ha llegado a obtener ese rol, así que reduce el número de titulares, exígeles MFA resistente al phishing (passkeys o FIDO2) con una política de acceso condicional y revisa las cuentas de emergencia. Si aún arrastras contraseñas como único factor, el paso a métodos sin contraseña empieza por estas cuentas.
- Busca en los registros de auditoría restablecimientos de contraseña hechos por una aplicación y no por un usuario, asignaciones de licencias Education que nadie pidió y sitios de SharePoint u OneDrive con picos de descargas desde fuera de la organización.
- Restringe el registro de MFA y de passkeys a ubicaciones y dispositivos de confianza con las políticas de Entra ID Protection, y bloquea el flujo de código de dispositivo con acceso condicional salvo para los casos que lo necesiten. Microsoft documenta el device code phishing como una de las actividades posteriores de estos kits.
- Carga en el DNS, el proxy y el firewall los dominios de la tabla de indicadores y comprueba que Safe Links de Defender for Office 365 se aplica también a destinatarios internos y que la protección de red de Defender for Endpoint está activa. Microsoft publica la lista de detecciones asociadas en su informe.
- Si tu marca aparece suplantada, pide el cierre de los dominios y avisa. Las empresas y los ciudadanos pueden notificar a INCIBE-CERT (también por el 017) y el sector público al CCN-CERT. La Agencia Tributaria mantiene en su sede la lista de campañas detectadas y pide comprobar cualquier aviso en los canales oficiales.
- Si tu organización perdió un dominio al no renovarlo, comprueba quién lo tiene ahora. Storm-3119 compra dominios caducados de ONG y centros educativos para montar inquilinos con apariencia legítima. Recuperarlo o vigilarlo encaja en cualquier estrategia Zero Trust que tome la identidad como perímetro.
Análisis
Lo que distingue esta operación de otras incautaciones de dominios es el producto que se vendía. YAM Store comerciaba con inquilinos completos de Microsoft 365, en lugar de accesos a una red concreta, y esos inquilinos daban al comprador correo, almacenamiento y la reputación de un proveedor legítimo. Para quien administra uno de ellos, el mensaje es incómodo, porque su entorno puede ser la mercancía. El 11 de octubre contábamos cómo un intermediario de acceso vendía firewalls FortiGate comprometidos a afiliados de ransomware. El modelo es el mismo, cambia el activo.
El comunicado de Microsoft deja preguntas abiertas. No hay detenidos ni operadores identificados, no se dice cuántas víctimas perdieron dinero ni cuántos de los 100.000 dominios bloqueados seguían activos cuando llegó la orden. Tampoco explica qué ha hecho Google con los entornos que se vendían en la misma tienda. Resecurity aporta el dato que mejor mide la fragilidad del negocio, el servidor de licencias único, y a la vez el que mejor mide su resistencia, 911 compilaciones del panel en un año. Un desarrollador que publica varias versiones por semana puede mover el host de licencias en días.
Cabe esperar, por tanto, que Iron Man o su sucesor reaparezcan con otro nombre, como ya pasó con los cambios de marca que Whalebone documentó en el ecosistema Haozi y Phoenix. Las plantillas españolas ya están distribuidas entre los operadores, así que los SMS de la Agencia Tributaria, de mensajería o de multas de tráfico no van a desaparecer por esta orden judicial. Lo que sí cambia es el coste para el delincuente, y ahí es donde estas acciones legales de Microsoft, repetidas cada pocas semanas, empiezan a tener efecto acumulado.
Contexto
- 6 de mayo de 2025: Proofpoint describe CoGUI como el kit de mayor volumen de su telemetría, con más de 172 millones de mensajes solo en enero de 2025 y unas 50 campañas al mes, casi todas contra Japón y con Amazon como marca más suplantada. El kit perfila el dispositivo antes de mostrar la página falsa y no recoge códigos MFA.
- 5 de julio de 2026: PhishEye publica IronToll, una campaña del kit Iron Man System con 73 dominios cartografiados que rotaban cada uno o dos días, siete servidores de mando en Tencent Cloud y Alibaba Cloud, páginas solo para móvil que devuelven un 404 a centros de datos, VPN y escritorios, e interceptación en vivo de credenciales, tarjetas y códigos OTP por WebSocket cifrado.
- 16 de septiembre de 2026: Whalebone cuenta que la licencia de Iron Man se anunciaba por 588 USDT para tres meses más uno gratis, que en el pico llegaron a aparecer cientos de dominios nuevos al día y que los enlaces se repartían sobre todo por RCS e iMessage. De una muestra de 3.596 dominios, los señuelos de entrega fallida eran los más frecuentes, seguidos de las multas de tráfico.
- 22 de septiembre de 2026: Microsoft desmantela EvilTokens, un servicio de device code phishing, y The Record recuerda que en el último año la compañía ya había actuado contra RaccoonO365 y RedVDS.
- 14 de octubre de 2026: Microsoft y Health-ISAC incautan los dominios de YAM Store, CoGUI e Iron Man.
Preguntas frecuentes
¿Qué es un kit de phishing como servicio y por qué importa que dependa de un servidor de licencias?
Es un paquete que un proveedor alquila por suscripción, con panel de administración, plantillas por país y marca, alertas por Telegram y alojamiento preparado, para que alguien sin conocimientos técnicos monte campañas en minutos. En el caso de Iron Man, el panel comprueba la licencia cada 20 segundos contra un host del vendedor. Si ese host cae o se redirige a los investigadores, todos los paneles de todos los clientes dejan de funcionar al mismo tiempo.
¿Cómo sé si mi inquilino de Microsoft 365 ha sido revendido en YAM Store?
Los síntomas que describe Microsoft son permisos de aplicación que nadie concedió, en especial sobre PnP Management Shell y la API de SharePoint, contraseñas restablecidas sin obligar a cambiarlas, licencias Education asignadas a cuentas desconocidas y sitios de SharePoint u OneDrive sirviendo páginas o ficheros a terceros. Si encuentras alguno, trata la cuenta de Global Administrator como comprometida y revisa también el registro de dominios de la organización.
Los SMS que suplantan a la Agencia Tributaria en España, ¿vienen de Iron Man?
No se puede afirmar con las fuentes disponibles. Resecurity confirma que el kit incluye 16 plantillas de la sede electrónica de la AEAT y PhishEye observó señuelos de la Agencia Tributaria en una campaña de Iron Man en julio de 2026, pero ninguna fuente atribuye a este kit las campañas concretas sobre las que la AEAT ha avisado en 2026. Lo que vale para todas es la misma regla de verificación que repasamos en nuestra guía sobre detección y prevención del phishing.
No hay comentarios todavía