
Actualización (18 de noviembre de 2026, 16:04 UTC): se amplía con las reglas de WAF e IPS de Cloudflare, Akamai, AWS, Microsoft, Cisco Talos y CrowdSec, el aviso de INCIBE-CERT y las nuevas cifras de GreyNoise.
Sesenta y cuatro letras A seguidas de un signo igual bastan para que el decodificador Base64 de OpenJDK escriba 62 bytes fuera de su búfer en cualquier servidor x86-64 con instrucciones AVX-512 VBMI. Es Java4Shell (CVE-2026-114938), el fallo que Oracle y OpenJDK corrigieron el 17 de noviembre de 2026 y con el que la firma Calif asegura haber ejecutado código sin credenciales en Keycloak, Jira, Confluence, JFrog Artifactory, Jenkins y PingFederate.
- Java4Shell (CVE-2026-114938) corrompe memoria en el decodificador Base64 de OpenJDK 17.0.6 y posteriores, y solo en CPU x86-64 con AVX-512 VBMI.
- Calif ha demostrado RCE sin login en Keycloak, Jira, Confluence, Artifactory, Jenkins y PingFederate, y retiene los exploits por aplicación.
- Oracle lo corrigió el 17 de noviembre en 17.0.21.1, 21.0.13.1, 25.0.5.1 y 27.0.1.1. GreyNoise registra sondeos sin intrusiones con éxito y CISA no lo ha incluido en KEV.
- Cloudflare, Akamai, AWS, Microsoft, Cisco Talos y CrowdSec ya ofrecen reglas, pero Cloudflare las activa en modo Log y AWS en modo Count.
- Lo urgente es parchear y reiniciar cada JVM, o arrancarla con -XX:-UseBASE64Intrinsics, empezando por los proveedores de identidad expuestos.
Una filtración, un hash de octubre y el parche a las 13:00 de California
La divulgación no salió como estaba prevista. A las 10:22 UTC del 17 de noviembre (11:22 en horario peninsular), casi once horas antes del parche, el equipo de inteligencia de watchTowr ya avisaba en X de informes públicos sobre un RCE sin autenticación en OpenJDK 17.0.6 y posteriores, con la advertencia de que «Details are still unconfirmed» (los detalles siguen sin confirmar).
watchTowr Intel is aware of public reports of an unauthenticated RCE in Java, CVE-2026-114938, affecting OpenJDK 17.0.6 and later. Details are still unconfirmed. Review your Java environments now and monitor for vendor announcements.
— watchTowr (@watchtowrcyber) November 17, 2026
Calif reclamó el hallazgo a las 16:11 UTC con un mensaje que arranca con «Since the vulnerability has leaked» (dado que la vulnerabilidad se ha filtrado) y prometía los detalles técnicos para las 13:00 hora del Pacífico, cuando Oracle publicara la corrección. El post cita otro de la propia cuenta, del 30 de octubre, que solo contiene una cadena hexadecimal de 64 caracteres con forma de hash SHA-256. Calif no ha explicado qué texto resume esa cadena. Si corresponde a Java4Shell, situaría su conocimiento del fallo al menos 18 días antes del parche.
Since the vulnerability has leaked: Calif discovered and reported Java4Shell (CVE-2026-114938).
— Calif (@calif_io) November 17, 2026
We're publishing technical details by 1 PM Pacific today, after Oracle releases a patch.
Stay tuned! https://t.co/No5hJXK1Zx
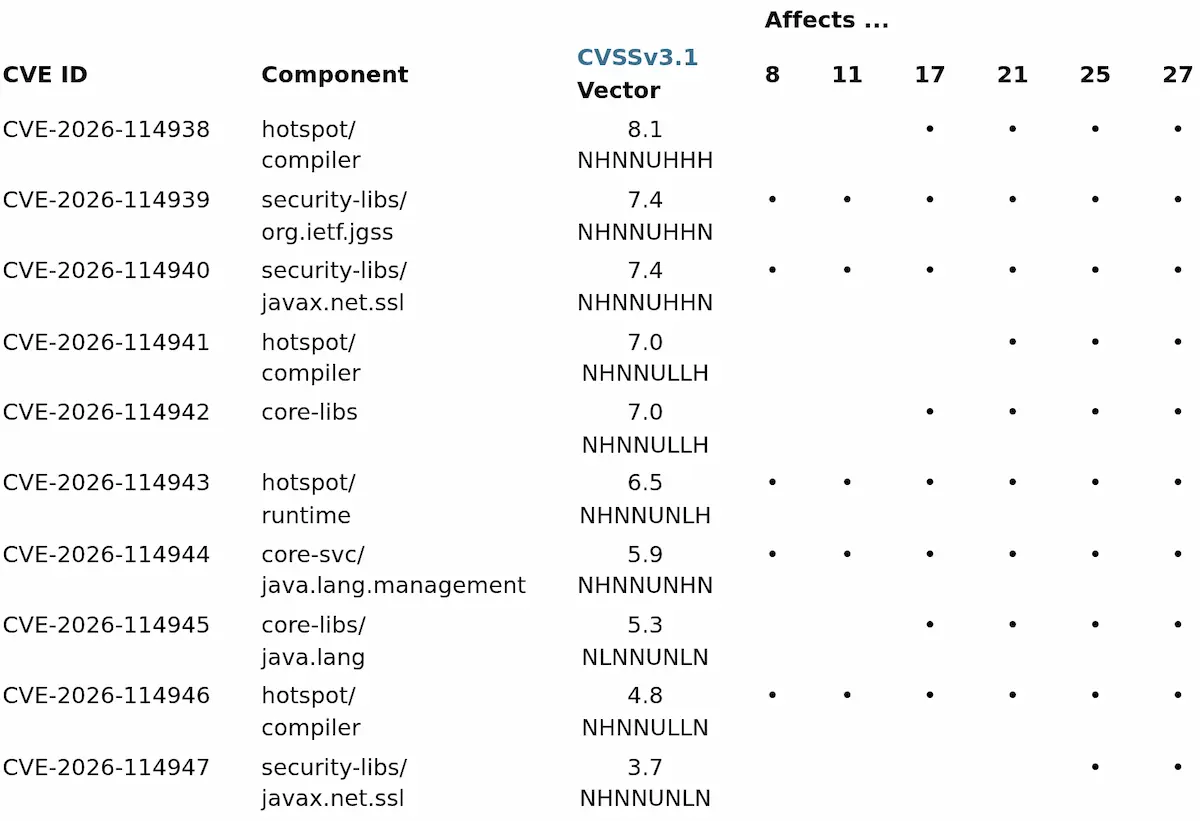
Oracle y OpenJDK publicaron a las 21:00 UTC (22:00 en la península). Oracle metió el arreglo en su actualización mensual de noviembre, que según el resumen de Tenable suma 640 CVE en 655 parches. El aviso de OpenJDK corrige diez CVE en el JDK y uno en OpenJFX, sin detalles técnicos, y entre los agradecimientos figura Quang Luong, el investigador de Calif que firma el informe. La matriz de riesgo marca CVE-2026-114938 solo en las ramas 17, 21, 25 y 27. Trece minutos después, según la cronología de GreyNoise, Calif colgó su informe técnico.
Cómo un signo igual desborda el intrínseco AVX-512 de HotSpot
El fallo vive en código ensamblador. Para decodificar Base64 más rápido, el compilador C2 de HotSpot sustituye el método Java por un intrínseco que procesa 64 bytes de golpe con la instrucción VMOVDQU8 y una máscara que decide qué bytes se escriben. Cuando el tramo final de la entrada es un relleno del tipo =, == o X=, la rutina calcula una longitud de salida cero, le resta el relleno y obtiene -1 o -2. Con ese valor negativo la máscara queda con los 64 bits a uno y la instrucción escribe el bloque entero.
Con una entrada de 65 caracteres, Java reserva un array de 50 bytes, empieza a escribir en la posición 48 y se sale 62 bytes del límite. Java acaba rechazando la cadena con una IllegalArgumentException, pero los objetos vecinos del heap ya están pisados. En las versiones antiguas de la rama 17 el umbral es mayor y el disparador son 128 letras A más el igual. El código vulnerable llegó con OpenJDK 17.0.6, publicado el 17 de enero de 2023, según la cronología de GreyNoise.
Lo que se escribe fuera del búfer no lo elige el atacante, que solo controla el primer byte y medio, y los bytes 48 a 63 valen siempre 0x9a. Calif lo resuelve con una técnica clásica de los exploits de motores JavaScript, que es usar el desbordamiento para agrandar la longitud de un array vecino (el escritor) y desde él corromper un segundo array cuyo contenido vuelve en la respuesta HTTP (el lector). Ese paso intermedio, que el informe bautiza JavaBleed, ya filtra memoria del heap con datos personales, claves privadas y tokens antes de llegar a ejecutar código. Es el mismo tipo de desbordamiento de búfer que Java promete evitar a quien programa sobre la JVM, solo que aquí está dentro de la propia JVM.
Dato | Detalle |
|---|---|
CVE | CVE-2026-114938, Java4Shell |
CVSS de Oracle | 8,1 en CVSS 3.1, vector AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H |
CVSS de Calif | 9,2 en CVSS 4.0 |
Tipo de fallo | Desbordamiento de heap (CWE-122) en el intrínseco Base64 x86-64 de HotSpot |
Producto | OpenJDK y sus distribuciones (Corretto, Temurin, Microsoft Build of OpenJDK, Zulu, Liberica, SapMachine, Red Hat), Oracle Java SE y Oracle GraalVM for JDK |
Versiones afectadas | Desde OpenJDK 17.0.6 hasta 17.0.21.0.3, 21.0.13.0.3, 25.0.5.0.3 y 27.0.1.0.3, más Oracle Java SE 8u511b33-perf |
Versiones corregidas | 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1 y 8u513-perf |
Hardware necesario | x86-64 con AVX-512 VBMI (Intel Xeon desde Ice Lake, AMD desde Zen 4). ARM64 no está afectado |
Explotación activa | Sin confirmar. Fuera del catálogo KEV a 17 de noviembre, con sondeos registrados por GreyNoise el 18 |
Gravedad | Crítica para Calif, alta para Oracle |
La diferencia entre el 8,1 de Oracle y el 9,2 de Calif sale del método de cálculo. Oracle puntúa con CVSS 3.1 y marca complejidad alta (AC:H), coherente con un ataque que depende del hardware y de colocar el heap a favor, mientras que Calif usa CVSS 4.0. La ficha en NVD recibió el CVE a las 22:18 UTC del 17 de noviembre y a las 07:00 UTC del 18 seguía en estado Received, sin análisis ni puntuación propia del NIST. La única valoración de CISA en ese registro es su análisis SSVC, que no anota explotación conocida y califica de total el impacto técnico.
Seis aplicaciones sin login y ningún exploit universal, lo que enseña el vídeo de Calif
Quang Luong cuenta que le pidió a Codex auditar el JIT, los intrínsecos y la criptografía de HotSpot, que descartó resultados inservibles durante unos 20 minutos y que el modelo acabó señalando el decodificador Base64. Según Calif, encontrar el fallo le llevó una hora, el primer exploit otras dos y el gasto en tokens no llegó a 200 dólares. Jenish Rakholiya mejoró después el exploit.
La lista de Calif tiene dos niveles. Sin autenticación y con la configuración por defecto, demostró ejecución de código en Keycloak, Atlassian Jira, Atlassian Confluence, JFrog Artifactory, Jenkins y PingFederate. Con credenciales, en Apache Kafka, Apache Solr, Elasticsearch, Gerrit y Spinnaker. También lo logró en aplicaciones de ejemplo sobre Struts y Spring Boot, y el investigador samczsun le pasó un exploit de cliente que compromete a cualquier programa Java que abra una conexión TLS contra un servidor malicioso. El vídeo que Calif publicó en YouTube, con título en inglés, recoge las demostraciones contra Keycloak, Jira, Confluence, Kafka y Elasticsearch, entre otras.
Que Jira y Confluence aparezcan en la lista pesa en un parque que en octubre ya vivió ataques al fallo de Atlassian recogidos en el catálogo KEV. Aun así, el informe marca límites que conviene leer antes de dar por hecho un ataque en masa. Cada aplicación necesita un perfil propio con su ruta hasta el decodificador, un escritor, un lector y un orden de reservas de memoria concreto, y, en palabras de Calif, «The exploit is not a universal point-and-shoot» (el exploit no consiste en apuntar y disparar). El ataque es sensible a la latencia y al jitter, hasta el punto de que Calif alquiló una máquina virtual en la misma región que su objetivo para estabilizarlo. Varios perfiles necesitan que el cuerpo de la petición llegue a la aplicación por partes, y nginx los rompe porque por defecto guarda el cuerpo completo antes de reenviarlo. Elasticsearch no se ve afectado por ese detalle porque su cadena funciona con una sola petición completa.
Calif publicó una PoC que solo dispara la corrupción dentro de un array de 4.096 bytes y retiene los exploits por aplicación hasta que los parches se extiendan. Otros dos equipos han trabajado el fallo por su cuenta. Según Tenable, Kevin Breen, de Immersive, dijo en X tener un exploit funcional, que debe adaptarse a cada aplicación y que no ha publicado. VulnCheck asegura que reprodujo el fallo en hardware Ice Lake y que tumbar la JVM es trivial, porque «a simple burst of requests reliably brought the service down in our testing» (una simple ráfaga de peticiones tumbó el servicio de forma fiable en nuestras pruebas).
Tres IP y 53 peticiones, lo que ven los sensores de GreyNoise
El panel de GreyNoise para este CVE, actualizado a las 06:48 UTC del 18 de noviembre, contaba tres direcciones IP enviando Base64 con la forma de Java4Shell, 53 peticiones y cero intrusiones con éxito. Sus dos etiquetas se crearon a las 01:18 UTC del 18, una para comprobaciones de escáner, que clasifica como sospechosa, y otra para intentos de RCE, que clasifica como maliciosa. El panel lo resume en una línea, «No confirmed successful exploitation against GreyNoise gridpoints yet» (aún no hay explotación con éxito confirmada contra los sensores de GreyNoise).
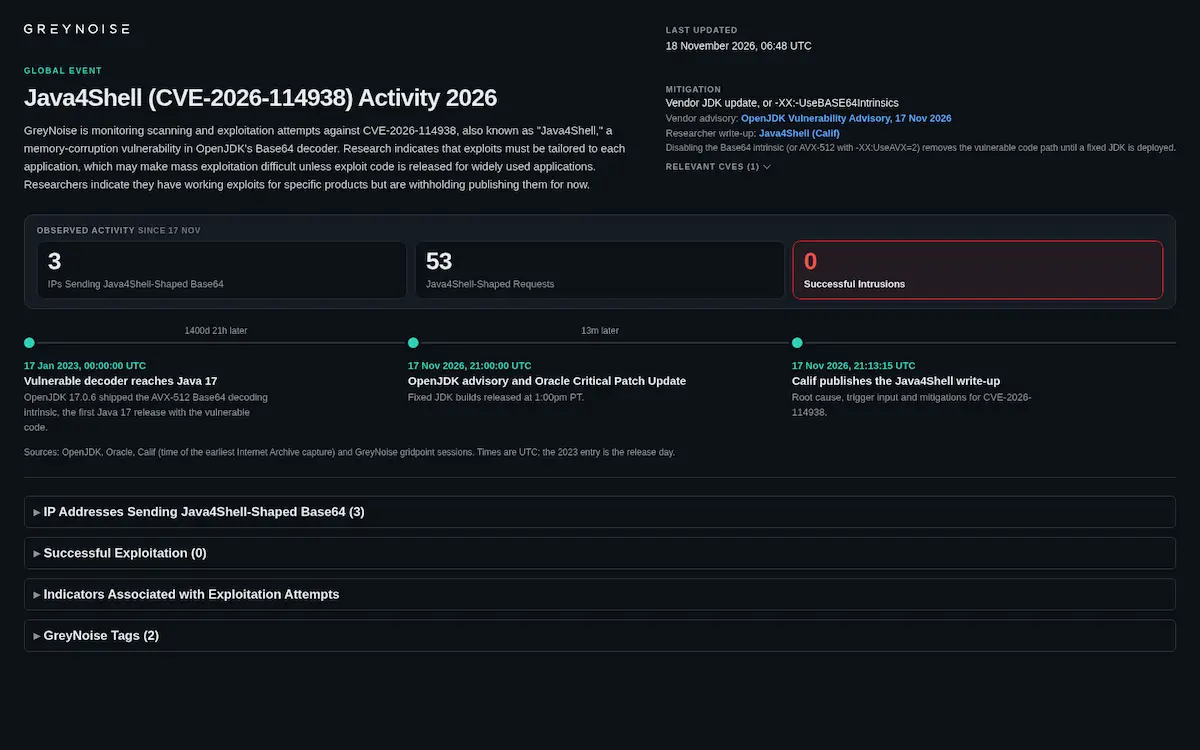
A las 15:48 UTC del 18 de noviembre el panel ya sumaba cuatro IP y 69 peticiones con la forma del disparador en la cabecera Authorization, seguía sin ninguna intrusión con éxito y listaba diez candidatas a bloqueo. Las dos últimas en entrar son 45.13.212.209, con la etiqueta de intento de RCE y 16 sesiones, y 213.230.125.2, una dirección de Uzbektelekom que GreyNoise marca como escáner.
Las tres direcciones 64.52.111.x comparten huella JA4H y el user-agent nerva/1.0, y GreyNoise las vio por primera vez en abril de 2026, meses antes del aviso, así que conviene tratarlas como escáneres reciclados más que como infraestructura nueva. La tabla recoge las diez IP que GreyNoise asocia a esas etiquetas y los dos user-agents propios de la campaña.
Tipo | Valor | Contexto |
|---|---|---|
IP | 34.219.66.59 | Intentos de RCE con Base64 de Java4Shell (AS16509, Amazon), vista desde el 17 de noviembre |
IP | 64.52.111.248 | Intentos de RCE, clúster G1 con user-agent nerva/1.0 (AS16509, Amazon) |
IP | 64.52.111.253 | Intentos de RCE, clúster G1 con user-agent nerva/1.0 (AS16509, Amazon) |
IP | 64.52.111.255 | Intentos de RCE, clúster G1 con user-agent nerva/1.0 (AS16509, Amazon) |
IP | 104.168.35.123 | Comprobación de escáner de Java4Shell (AS36352, HostPapa) |
IP | 217.138.216.145 | Intentos de RCE, 22 sesiones contra /api/ (AS9009, M247 Europe) |
IP | 134.82.73.91 | Intentos de RCE, 6 sesiones contra /, /rest/api-application/1.0/application-info y /rpc/xml (AS208172, Proton AG) |
IP | 31.76.87.52 | Intentos de RCE, 25 sesiones contra / (AS202226) |
IP | 45.13.212.209 | Intentos de RCE, 16 sesiones contra / (AS215929, Data Campus Limited), vista el 18 de noviembre |
IP | 213.230.125.2 | Comprobación de escáner de Java4Shell (AS8193, Uzbektelekom), vista el 18 de noviembre |
user-agent | java4shell-scanner/1.0 | Escáner que envía Base64 con la forma de Java4Shell |
user-agent | nerva/1.0 | Herramienta del clúster G1 (64.52.111.248, .253 y .255) |
El fallo no estaba en el catálogo KEV de CISA en su versión del 17 de noviembre. La agencia publicó ese mismo día una alerta que pide parchear de inmediato y recuerda que «JDKs and Java runtimes may not appear as separate entries in software inventories» (los JDK y los runtimes de Java pueden no aparecer como entradas separadas en los inventarios de software). El Centro Canadiense de Ciberseguridad emitió su alerta AL26-029 el 17 y el NCSC suizo la suya el 18, en la que añade el software bancario y las soluciones sectoriales a la lista de lo que hay que revisar con cada proveedor. A las 07:00 UTC del 18 de noviembre no encontramos aviso de INCIBE-CERT ni de CCN-CERT sobre este CVE. INCIBE-CERT lo publicó ese mismo día como aviso INCIBE-2026-910, con importancia 5 (crítica), y pide revisar los productos que traen su propia máquina virtual Java. Sobre la explotación es claro, porque «las fuentes consultadas no confirman explotación en ataques reales contra estos productos».
Inventario, parche y -XX:-UseBASE64Intrinsics en las JVM que no puedas reiniciar hoy
Las versiones corregidas de Oracle son 17.0.21.1, 21.0.13.1, 25.0.5.1, 27.0.1.1 y, para el Performance Pack de Java 8, 8u513-perf. Amazon publicó Corretto 27.0.1.1.4 el mismo 17 de noviembre, según el registro de cambios de Corretto, y el resto de distribuciones derivadas (Temurin, Zulu, Liberica, SapMachine, Microsoft Build of OpenJDK, Red Hat) irán llegando cada una con su calendario. Solo están expuestos los procesadores x86-64 con AVX-512 VBMI, es decir, los Xeon desde Ice Lake hasta Granite Rapids y los AMD desde Zen 4, mientras que ARM64 queda fuera. Calif propone este comando para comprobarlo en Linux, y la salida debe mostrar los cuatro indicadores.
grep -m1 '^flags' /proc/cpuinfo | tr ' ' '\n' | grep -E '^(avx512f|avx512bw|avx512vbmi|bmi2)$'El orden de trabajo que proponemos, de más a menos urgente, es este.
- Saca hoy de internet, o pon detrás de una VPN, los Keycloak, PingFederate, Jira, Confluence, Jenkins y Artifactory que corran en CPU con AVX-512 VBMI hasta tener el runtime parcheado. Los proveedores de identidad van primero porque su compromiso abre todo lo demás.
- Inventaría las JVM en ejecución en cada host, incluidas las que traen empaquetadas Jira, Confluence o cualquier appliance, y las de las imágenes de contenedor. CISA avisa de que no siempre aparecen como software separado.
- Actualiza a 17.0.21.1, 21.0.13.1, 25.0.5.1 o 27.0.1.1, o a la build equivalente de tu distribución, y reinicia el servicio. Sin reinicio la JVM vieja sigue en memoria.
- Donde no puedas parchear hoy, arranca la JVM con -XX:-UseBASE64Intrinsics, que según VulnCheck detiene el desbordamiento en las ramas 17, 21 y 25. La alternativa -XX:UseAVX=2 desactiva todo AVX-512 y hace que OpenJDK no arranque en ARM.
- Si el servicio está detrás de Cloudflare, AWS WAF o Azure Front Door, revisa las coincidencias de las reglas de Java4Shell y pásalas a Block, porque Cloudflare las publica en modo Log y AWS en modo Count.
- Revisa los registros de la JVM y del sistema en busca de caídas inesperadas con ficheros hs_err_pid, que pueden ser el rastro de un intento fallido, y cruza los accesos de tus proxies con las IP y user-agents de la tabla anterior.
- Si confirmas un compromiso, comunícalo a INCIBE-CERT (empresas y ciudadanía) o a CCN-CERT (sector público).
Para los pasos 2 y 4, este bloque lista los binarios Java en ejecución con su versión y comprueba que la mitigación ha entrado de verdad tras el reinicio.
# Binarios java en ejecución y su versión
for p in $(pgrep -x java); do readlink -f /proc/$p/exe; done | sort -u | while read j; do
  echo "== $j"; "$j" -version 2>&1 | head -1
done

# Mitigación temporal para servicios gestionados por systemd (añadir al unit y reiniciar)
# Environment="JAVA_TOOL_OPTIONS=-XX:-UseBASE64Intrinsics"

# Verificar en cada proceso ya reiniciado que el intrínseco está desactivado (debe mostrar false)
for p in $(pgrep -x java); do echo "== $p"; jcmd $p VM.flags -all | grep UseBASE64Intrinsics; done
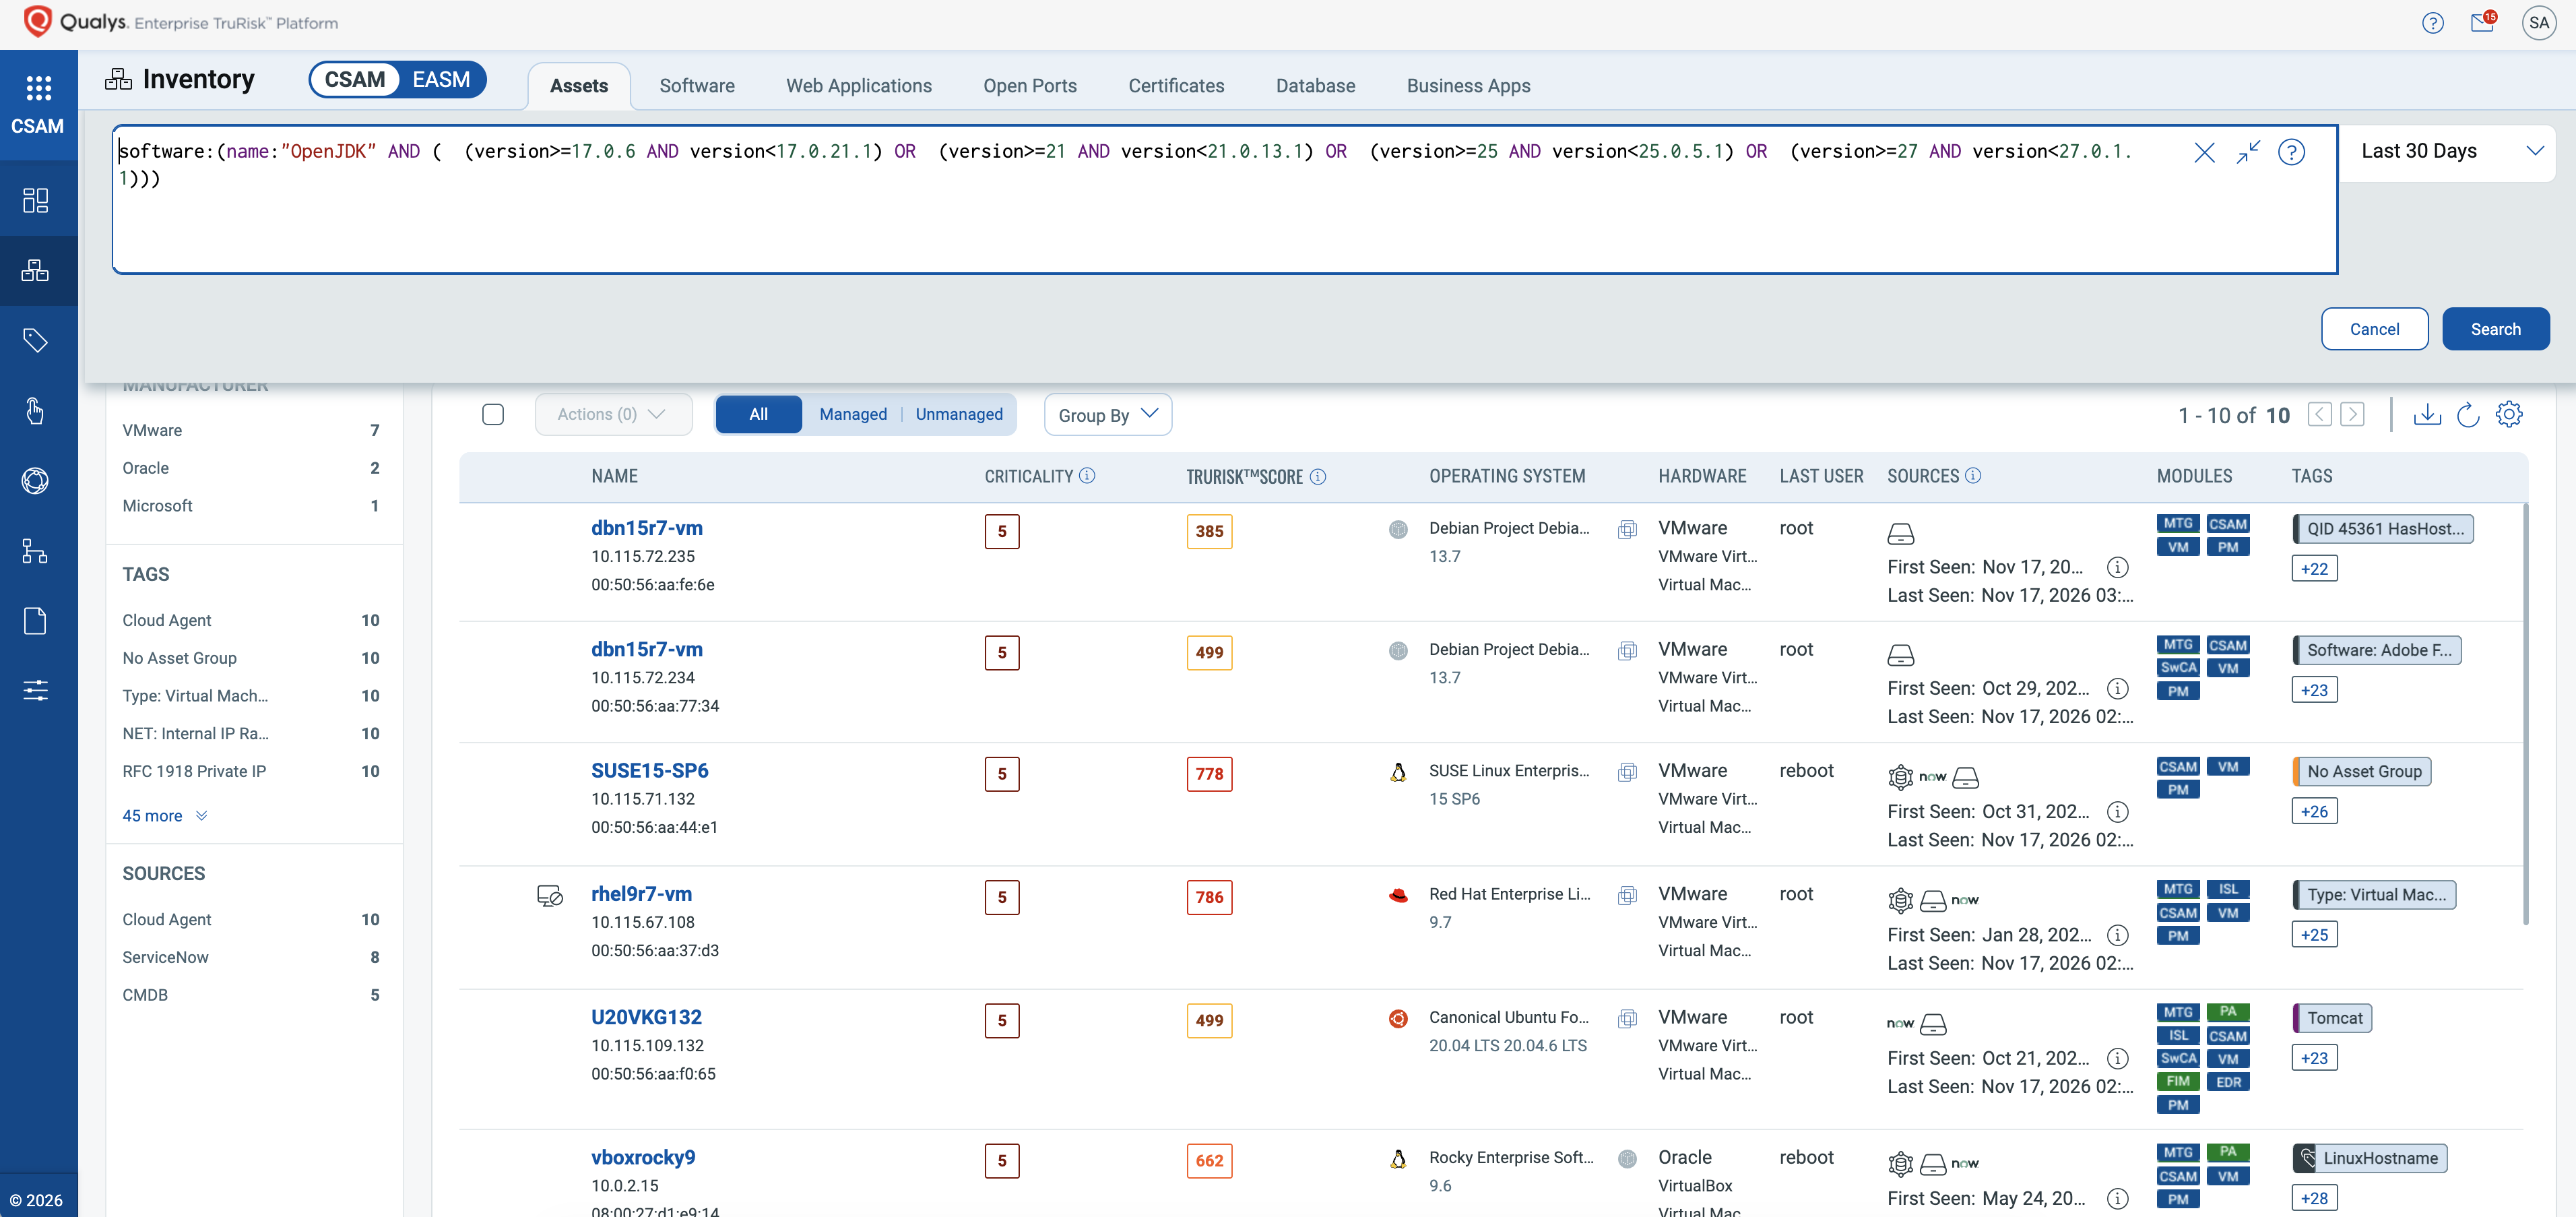
Las herramientas de gestión de vulnerabilidades ya permiten buscar los rangos afectados. Qualys publica en su guía una consulta que localiza OpenJDK desde la 17.0.6 hasta antes de cada versión corregida, y recuerda que limitar el tamaño de la entrada, una de las medidas que sugiere CISA, no frena este fallo porque el disparador ocupa 65 caracteres.
Qué cubren los WAF de Cloudflare, Akamai, AWS y Microsoft
Los fabricantes de WAF e IPS publicaron su cobertura entre el 17 y el 18 de noviembre, y casi todos coinciden en dos cosas. Detectan la forma del disparador, una cadena Base64 larga con el relleno donde un valor válido nunca lo lleva, y no la bloquean por defecto. Cloudflare publicó el 18 seis reglas en su Managed Ruleset para los planes Pro, Business y Enterprise, activas en modo Log porque algunos tokens legítimos se parecen al ataque, y prepara otra para el plan gratuito. AWS añadió el 17 tres reglas al grupo Known bad inputs en la versión 1.28, según el changelog de AWS WAF, y las entrega en modo Count. Quien no cambie esa acción tiene una regla que anota el ataque y lo deja pasar.
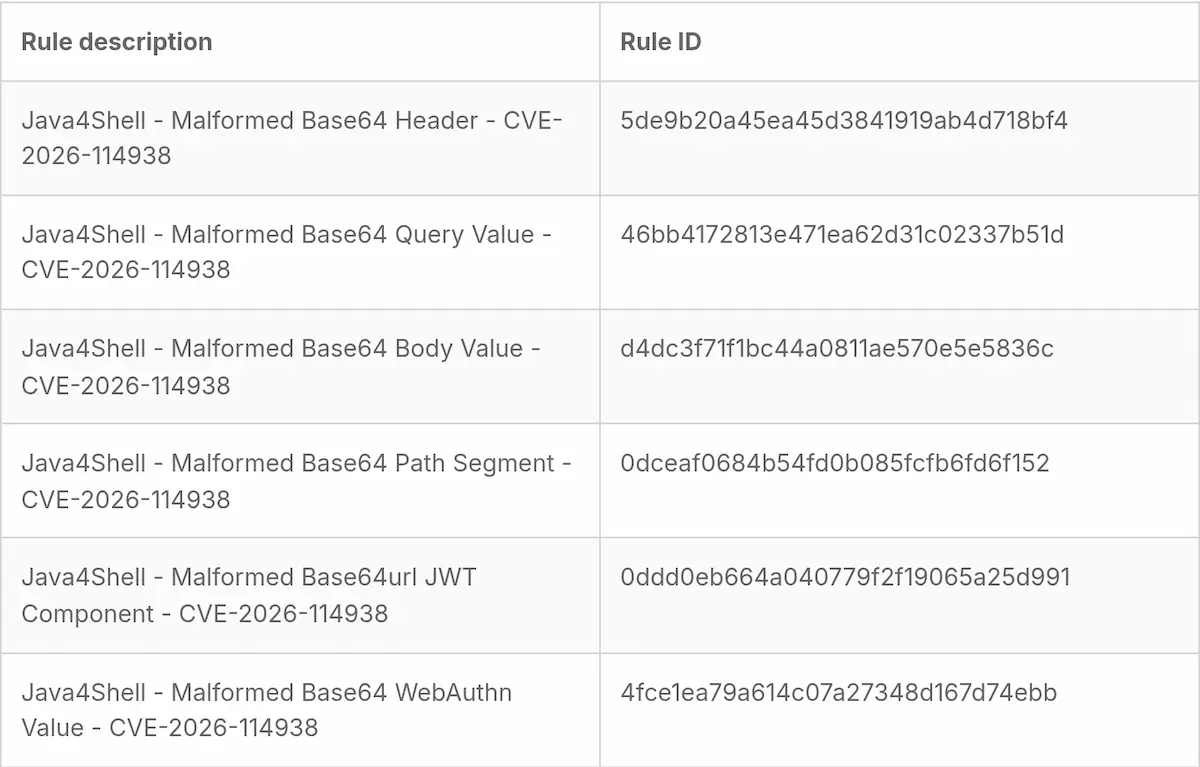
La tabla de Cloudflare recoge los seis identificadores, uno por cada sitio por el que puede viajar el Base64 (cabecera, query, cuerpo, segmento de ruta, componente de un JWT y valor de WebAuthn). Son los que hay que filtrar en Security Events antes de pasar la regla a Block. Akamai protege App & API Protector con la regla 3000992 v1 de su Adaptive Security Engine, OpenJDK Memory Corruption RCE, desde el 17 de noviembre. Microsoft no anuncia regla gestionada y publica plantillas de reglas personalizadas para Azure Front Door y Application Gateway, con expresiones que buscan al menos 64 caracteres Base64 seguidos de = o ==. Cisco Talos cubre el fallo con firmas Snort, también en su conjunto comunitario gratuito. De F5, Imperva, Fortinet, Palo Alto Networks y Fastly no encontramos ninguna regla pública a las 16:00 UTC del 18 de noviembre.
CrowdSec ha liberado un parche virtual gratuito, crowdsecurity/vpatch-CVE-2026-114938, cuya lógica explica dónde fallan las reglas ingenuas. Busca tokens Base64 o Base64url de 32 caracteres o más que terminen en = o == y cuya longitud no sea múltiplo de 4, algo que un Base64 válido nunca cumple. La firma recuerda que las PoC usan letras A solo porque facilitan comprobar el desbordamiento, y que «A defence that looks for runs of A is therefore bypassed by changing one character» (una defensa que busca rachas de A se salta cambiando un solo carácter).
Fabricante | Cobertura publicada | Acción por defecto y qué hacer |
|---|---|---|
Cloudflare | Seis reglas en el Managed Ruleset (cabecera, query, cuerpo, ruta, JWT y WebAuthn) para Pro, Business y Enterprise. Regla para el plan Free en preparación | Log. Revisar coincidencias en Security Events y pasar a Block |
Akamai | Regla 3000992 v1 del Adaptive Security Engine, OpenJDK Memory Corruption RCE, en App & API Protector | Akamai no la detalla. Confirmar que la regla está en denegación |
AWS | Grupo Known bad inputs 1.28 con Java4Shell_BODY, Java4Shell_QUERYARGUMENTS y Java4Shell_HEADER | Count. Sobrescribir la acción a Block |
Microsoft Azure | Plantillas de reglas personalizadas para Azure Front Door (cuatro) y Application Gateway (tres) | Block en las plantillas. Ajustar el nombre de cabecera y de campo de cada aplicación |
Cisco Talos | Snort 2 SID 1:67502 a 1:67513 y Snort 3 SID 1:301754 y 1:67502 a 1:67513, también en el Community Ruleset | Actualizar el conjunto de reglas |
CrowdSec | Parche virtual gratuito crowdsecurity/vpatch-CVE-2026-114938 | Llega con la colección appsec-virtual-patching del hub |
F5, Imperva, Fortinet, Palo Alto Networks y Fastly | Sin regla pública localizada a las 16:00 UTC del 18 de noviembre | Pedir al proveedor la referencia de su cobertura |
Cloudflare resume el límite de todas estas reglas en una línea, «The WAF is an additional layer of defense, not a replacement for the patch» (el WAF es una capa adicional de defensa, no un sustituto del parche). Un WAF no ve el Base64 que llega envuelto en otra codificación o comprimido, ni el protocolo propio del broker de Kafka, ni el exploit de cliente que compromete a un programa Java cuando se conecta por TLS a un servidor malicioso, ni el tráfico interno entre servicios. La propia Cloudflare cuenta que, alrededor de una hora después de los parches, empezó a desplegar en todas sus cargas Java la opción de arranque que desactiva el intrínseco, y que no ha visto indicios de explotación en su infraestructura.
De PHP2Shell a Java4Shell, el mismo método con otra pila
Calif es el equipo que el 21 de octubre destapó PHP2Shell en el intérprete de PHP, un hilo que el blog sigue desde entonces. El patrón se repite, con informe técnico el mismo día del parche y exploits por aplicación guardados para más adelante. Con PHP2Shell la contención duró poco. Tres días después, Mirai ya probaba exploits de PHP2Shell, el 28 de octubre Palo Alto confirmó ataques por PHP2Shell contra la gestión de sus firewalls y el 13 de noviembre un wiper en ESXi cerró la cadena contra Check Point.
Java4Shell lo tiene más difícil que PHP2Shell para llegar a ese punto, porque depende del hardware y porque cada objetivo exige su propio trabajo sobre el heap. Pero el tiempo que Calif dice haber necesitado con ayuda de un modelo, tres horas del hallazgo al primer exploit, es justo la variable que más ha cambiado este otoño. El 17 de noviembre contamos cómo Google localizó un agente que convierte parches en exploits sin humanos, y el 12 Apache corrigió un RCE en mod_http2 que había encontrado la IA de Anthropic. Con el informe técnico y la PoC de Calif públicos desde el 17, la ventana entre la PoC de corrupción y un exploit de terceros para Jira o Jenkins se mide mejor en días que en meses.
La idea del informe de Calif que más va a durar es la menos técnica. El intrínseco vulnerable acelera aplicaciones que decodifican volúmenes enormes de Base64, y Calif sostiene que casi ninguna de las aplicaciones que atacó lo necesita para procesar unos cientos de bytes de un token o una cabecera. Desactivarlo con un flag de arranque solo penaliza a quien de verdad lo aprovechaba. A las 07:00 UTC del 18 de noviembre, Calif seguía sin publicar ninguno de los exploits por aplicación y GreyNoise no había registrado ninguna intrusión con éxito.
No hay comentarios todavía