
El 4 de noviembre, un día después de que Perforce publicara el parche, un administrador escribió en Reddit que había rastreado hasta CVE-2026-115731 una intrusión en su flota de Puppet, descubierta al encontrar en ella una autoridad de certificación muy mal configurada. Trece días más tarde, CISA metió el fallo en su catálogo KEV con un plazo que vence el 1 de diciembre, y lo que está en juego es el servidor que reparte configuración, software y certificados a todas las máquinas de una empresa.
Catorce días entre el parche de Perforce y la entrada en el KEV
El hallazgo es de Alain Rödel, de la consultora Neodyme, que buscaba una vía de entrada para un ejercicio de red team. «They allow RCE on the puppet management server in a default configuration» (permiten RCE en el servidor de gestión de Puppet con la configuración por defecto), advierte su análisis técnico, publicado el 3 de noviembre. Neodyme probó el ataque en Puppet Enterprise 2025.11.2, que usa Puppet 8.20.0, y comprobó que también funciona en la versión libre 6.24.0, de julio de 2021. El fallo lleva por tanto más de cuatro años en el código.
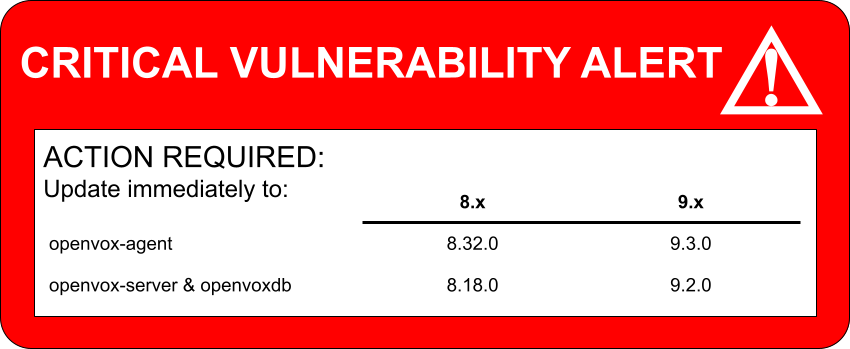
Según la nota de Vox Pupuli, la comunidad que mantiene el fork libre OpenVox, el aviso de Neodyme llegó a mediados de octubre. Los arreglos estuvieron listos en uno a tres días, pero la publicación se retrasó para coordinarla con Perforce y con las distribuciones. Salió el 3 de noviembre a las 17:00 UTC, con avisos simultáneos de OpenVox y de Perforce. Vox Pupuli lo anunció en Mastodon minutos después, con la etiqueta de acción requerida y las versiones que había que instalar.
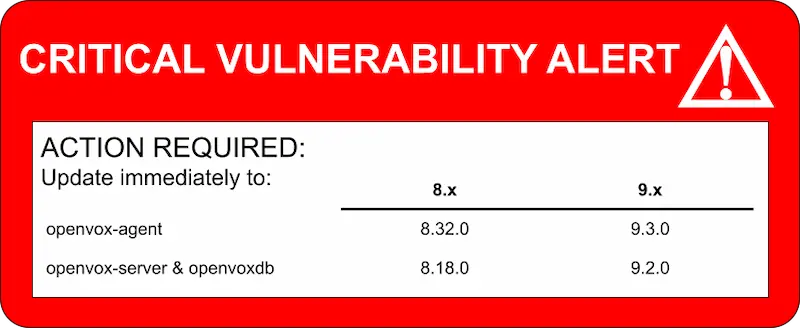
[ACTION REQUIRED] All known versions of Puppet and OpenVox are vulnerable to both client impersonation and a remote code execution. Please upgrade to the following OpenVox versions as soon as possible. If you are unable to upgrade then see our blog post for mitigation efforts.
* Agent versions 9.3.0 or 8.32.0
* Server/DB versions 9.2.0 or 8.18.0
https://voxpupuli.org/blog/2026/11/03/critical-cve-updates/

El equipo de comunidad de Puppet lo difundió al día siguiente, el 4 de noviembre a las 15:20 UTC, con las dos puntuaciones que maneja Perforce: 9,4 para CVE-2026-115731 y 9,0 para CVE-2026-115732, un segundo fallo que permite suplantar a otras máquinas.
Perforce Puppet has just released a security release to address two critical vulnerabilities affecting Puppet Core, Puppet Enterprise, and Puppet Enterprise Advanced: CVE-2026-115731 (CVSS 9.4) and CVE-2026-115732 (CVSS 9.0).
Learn more from the official support article:


El estado de explotación ha ido cambiando. El aviso inicial de Perforce decía que no tenía constancia de ataques, tal como recogió Security Affairs. El 4 de noviembre llegó el testimonio de Reddit que cita The Hacker News, el único medio que ha localizado esa publicación. El 17 de noviembre, CISA lo añadió al KEV por pruebas de explotación activa, con fecha límite del 1 de diciembre para las agencias federales. El catálogo marca como desconocido su uso en campañas de ransomware y nadie ha publicado aún indicadores de compromiso ni ha atribuido los ataques.
De un informe de agente a class_eval, así llega el RCE a Puppet Server
Cada agente de Puppet envía al servidor, después de aplicar su configuración, un informe en JSON con los cambios realizados y una lista de eventos. Lo hace con un PUT al endpoint /puppet/v3/report del puerto 8140, autenticado con TLS mutuo, es decir, con el certificado de cliente que la CA de Puppet firmó para ese agente (el mismo mecanismo que explica nuestra guía de buenas prácticas TLS).
El problema está en cómo el servidor reconstruye esos eventos. El aviso de OpenVox y el análisis de Neodyme describen la misma cadena, que cabe en cinco pasos.
- El evento llega al conversor de datos enriquecidos de Puppet, que lee el campo __ptype para saber qué tipo de objeto debe crear.
- El atacante declara un tipo Object de Pcore que el servidor no tiene registrado, con una función propia.
- Como no existe una clase para ese tipo, Puppet genera una sobre la marcha con su RubyGenerator.
- El generador copia en el cuerpo de la clase el contenido de la anotación RubyMethod sin filtrarlo.
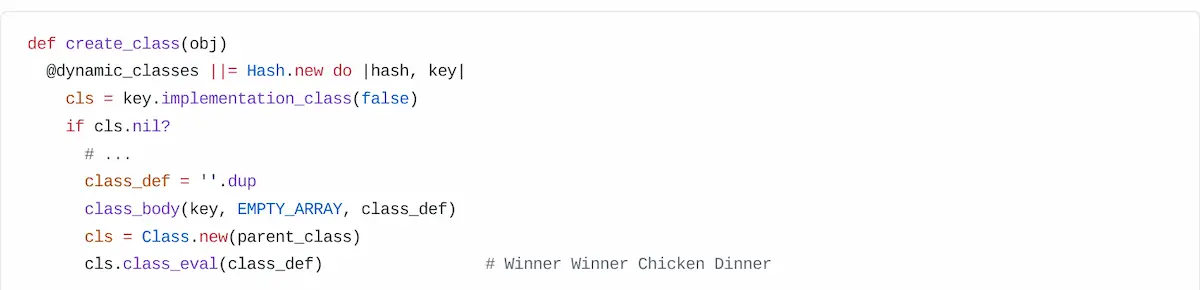
- La clase se evalúa con class_eval y el código del atacante se ejecuta en ese mismo momento, sin que nadie llegue a invocar la función.
La captura del artículo de Neodyme muestra el último eslabón, el método create_class de RubyGenerator, con el comentario que dejó el investigador junto a la llamada a class_eval.
El aviso de OpenVox incluye desde el 3 de noviembre un informe de prueba que ejecuta un comando inofensivo y crea un fichero de marca en el servidor. SecurityWeek habla también de una PoC contra OpenVox publicada poco después del parche. Neodyme fue más allá en su laboratorio y grabó en vídeo una cadena completa contra Puppet Enterprise, que se puede ver en su artículo.
Ficha de CVE-2026-115731 y del bypass de nombres CVE-2026-115732
Las dos puntuaciones de CVE-2026-115731 no se contradicen. Perforce, que actúa como CNA, usa CVSS 4.0 y marca como alto el impacto sobre sistemas posteriores. Su ficha en NVD usa CVSS 3.1 con alcance cambiado (S:C), y por eso sube a 9,9. Red Hat adopta ese mismo 9,9 y justifica el cambio de alcance por el acceso a la clave de la CA. Los catálogos tampoco coinciden en la debilidad: NVD la clasifica como inyección de código (CWE-94) y el KEV recoge esa y la deserialización insegura (CWE-502).
CVE-2026-115732 está en trapperkeeper-authorization, la librería en Clojure que aplica las reglas de auth.conf. Al comparar nombres, el código parte el FQDN por los puntos, le da la vuelta y compara elemento a elemento hasta agotar la lista más corta. Un certificado para evil.target.lab.local pasa así por target.lab.local. Si el autosign acepta cualquier nombre bajo *.lab.local, basta con pedir uno inventado. En el caso real de Neodyme, el catálogo de la máquina suplantada traía credenciales de PostgreSQL y tokens de administración. NVD seguía analizando este segundo CVE el 19 de noviembre.
Dato | Valor |
|---|---|
CVE | CVE-2026-115731 (RCE en el procesado de informes) y CVE-2026-115732 (suplantación por nombre de certificado) |
CVSS 4.0 de Perforce (CNA) | 9,4 para CVE-2026-115731 (AV:N/AC:L/AT:N/PR:L/UI:N/VC:H/VI:H/VA:H/SC:H/SI:H/SA:H) y 9,0 para CVE-2026-115732 (AT:P) |
CVSS 3.1 de NVD | 9,9 para CVE-2026-115731 (AV:N/AC:L/PR:L/UI:N/S:C/C:H/I:H/A:H). CVE-2026-115732 seguía en análisis el 19 de noviembre |
Producto | Puppet Server en Puppet Enterprise, Puppet Enterprise Advanced, Puppet Core, OpenVox y paquetes de distribución |
Versiones afectadas | Puppet Enterprise desde 2023.8.0, 2025.0.0 y 2026.0.0 hasta antes de 2023.8.13, 2025.12.1 y 2026.0.1. Puppet Core desde 8.0.0 y 9.0.0 hasta antes de 8.22.2 y 9.1.3. openvox-server hasta 8.17.0 y 9.1.0, openvox-agent hasta 8.31.1 y 9.2.0. Neodyme lo reprodujo también en Puppet 6.24.0 |
Versiones corregidas | Puppet Enterprise 2026.0.1, 2025.12.1 y 2023.8.13. Puppet Core 9.1.3 y 8.22.2. openvox-server y openvoxdb 9.2.0 y 8.18.0, openvox-agent 9.3.0 y 8.32.0 |
Explotación activa | Sí para CVE-2026-115731. En el catálogo KEV de CISA desde el 17/11/2026, con plazo federal hasta el 01/12/2026 |
Gravedad | Crítica según Perforce, OpenVox y Red Hat |
Parche y descubridor | 3 de noviembre de 2026, 17:00 UTC. Alain Rödel (Neodyme) |
Con la clave de la CA, un Puppet Server comprometido vale por toda la flota
Sobre el papel, el fallo exige autenticación. En la práctica, Neodyme explica que muchas grandes empresas tienen activo el autosign para que herramientas de aprovisionamiento como Satellite o Ansible den de alta máquinas nuevas sin intervención manual. Con esa opción abierta, un atacante con acceso de red al puerto 8140 pide un certificado y lo recibe firmado. CISA lo recoge en la ficha del KEV: con un autosign sin verificación fuerte, un atacante sin credenciales puede obtener un certificado válido.
El código se ejecuta con el usuario de servicio de Puppet Server, sin privilegios de root. Para Neodyme da igual, porque desde ahí el atacante «can grab the CA signing keys and impersonate other hosts» (puede llevarse las claves de firma de la CA y suplantar a otras máquinas). Perforce lo expresa en su aviso, citado por SecurityWeek, con otras palabras: el ataque puede exponer la clave de firma y «allow an attacker to issue trusted certificates» (permitir a un atacante emitir certificados de confianza).
El resto depende de cómo esté montada la plataforma. Si el usuario de Puppet puede escribir el catálogo, el atacante modifica lo que recibirá cada máquina en su siguiente ejecución. En Puppet Enterprise, el protocolo de orquestación PXP permite lanzar tareas como root en los agentes. Neodyme lo demostró en su laboratorio: copió la clave de la CA, firmó un certificado falso de servidor con uso de autenticación de servidor y de cliente, habló con el broker del puerto 8142 y ejecutó comandos como root en un agente. En OpenVox, el equivalente sería Choria, si está configurado.
Ya hemos visto este patrón en las últimas semanas. Las herramientas que gestionan muchas máquinas desde un punto central son el objetivo más rentable, como pasó con los 33 zero-days de N-central o con el robo de claves dentro del controlador de Cisco SD-WAN. En Puppet hay un agravante. Un parche cierra la puerta, pero si alguien ya se llevó la clave de la CA, cada certificado de la flota queda en entredicho y el arreglo pasa por reconstruir la PKI.
Puppet Enterprise, OpenVox, Debian y el Puppet libre que ya no tendrá parches
Para Vox Pupuli, todas las implementaciones conocidas de Puppet son vulnerables, vengan de Perforce, de OpenVox o de un paquete de distribución. El aviso de OpenVox incluye entre los afectados tanto el agente como el servidor, así que hay que actualizar los dos paquetes. La tabla que acompaña al aviso de Vox Pupuli resume las versiones mínimas por rama.
Debian corrigió su paquete puppet-agent en el aviso de seguridad DSA-6608-1 para trixie (8.10.0-5+deb13u1) y en el DLA-4884-1 para bookworm (7.23.0-1+deb12u1). En unstable seguía sin arreglar el 19 de noviembre.
El caso más delicado es el del Puppet libre que muchas organizaciones siguen ejecutando desde antes del cambio de licencia que Perforce aplicó a mediados de 2025. El aviso de Vox Pupuli lo deja por escrito: «Puppet will not be receiving any more updates, security or not» (Puppet no va a recibir más actualizaciones, de seguridad o no). Si no puedes migrar todavía, Overlook InfraTech publicó la madrugada del 4 de noviembre unos scripts que parchean en caliente las versiones antiguas.


Stuck on an older version of #OSS #Puppet and worried about the #vulnerabilities announced today? We've got you covered. These scripts will hot patch legacy Puppet and buy you some time while you plan your migration to #OpenVox. github.com/overlookinfr...

github.com
GitHub - overlookinfra/openvox-security-patches: Patches for security issues affecting OpenVox software
Patches for security issues affecting OpenVox software - overlookinfra/openvox-security-patches
Vox Pupuli también ofrece parches sueltos desde su aviso, con la advertencia de que pueden no aplicarse limpiamente en versiones antiguas y de que quien los usa asume el riesgo. Sirven para ganar tiempo, nunca como solución final.
No existe un recuento público de servidores de Puppet expuestos a Internet en el momento de escribir esta noticia, el 19 de noviembre, y no hemos encontrado aviso propio de INCIBE-CERT. El hallazgo se hizo con ayuda de IA, igual que el RCE de mod_http2 en Apache, y el primer testimonio de ataque llegó un día después del parche, en la línea de lo que describimos con el exploit_agent de Google.
Parchear, cerrar el autosign y rehacer la CA si hubo intrusión
Antes de tocar nada conviene saber qué versión corre cada servidor, cómo firma certificados y quién ha enviado informes. Estos comandos sirven en Puppet Core, Puppet Enterprise y OpenVox con las rutas por defecto. En Puppet Enterprise el usuario de servicio es pe-puppet.
# Versión del servidor y, en Puppet Enterprise, de la plataforma
puppetserver --version
cat /opt/puppetlabs/server/pe_version 2>/dev/null

# ¿Firma automática activada? (true, o la ruta de autosign.conf o de un script)
puppet config print autosign --section server

# Certificados firmados por la CA: busca nombres que no reconozcas
puppetserver ca list --all

# Nombres de agente que han enviado informes, para compararlos con tu inventario
grep -o 'PUT /puppet/v3/report/[^?" ]*' /var/log/puppetlabs/puppetserver/puppetserver-access.log* \
  | sort | uniq -c | sort -rn

# Procesos que corren con el usuario de servicio (fuera de java, sospecha)
ps -o user,pid,ppid,lstart,cmd -u puppet,pe-puppet
Con esa foto, toca seguir este orden de trabajo.
- Actualiza a Puppet Enterprise 2026.0.1, 2025.12.1 o 2023.8.13, a Puppet Core 9.1.3 u 8.22.2, o a openvox-server 9.2.0 u 8.18.0 junto con openvox-agent 9.3.0 u 8.32.0. Reinicia puppetserver para que cargue el código corregido.
- Desactiva el autosign o limítalo a peticiones con verificación fuerte, como indica Red Hat: «avoid autosigning certificate requests without strong verification» (evita firmar automáticamente peticiones sin verificación fuerte). Vox Pupuli sugiere su herramienta autosign para validar las peticiones.
- Restringe el puerto 8140 a los segmentos de red donde viven tus agentes y consolas, y el 8142 de PXP a lo imprescindible.
- Revisa las reglas propias de auth.conf después de actualizar. Vox Pupuli avisa de que algunas podían depender del comportamiento defectuoso de CVE-2026-115732.
- Comprueba que el catálogo no pertenece al usuario de servicio de Puppet y limita las tareas que PXP o Choria pueden lanzar, las dos medidas que Neodyme señala para contener el daño.
- Si encuentras certificados que nadie pidió, informes de agentes desconocidos o procesos extraños del usuario puppet, da la CA por comprometida. Aísla el servidor, genera una CA nueva, vuelve a emitir los certificados de todos los agentes y rota las credenciales que viajaban en los catálogos.
- Notifica el incidente a INCIBE-CERT si eres una empresa o a CCN-CERT si perteneces al sector público.
Si tu inventario de servidores de gestión no está al día, la guía de controles críticos del blog ayuda a ordenar ese trabajo. Las agencias federales de EE. UU. tienen hasta el 1 de diciembre para aplicar el parche y, a 19 de noviembre, ni Perforce ni CISA habían publicado cómo se está explotando el fallo.
No hay comentarios todavía