
A las 22:05 UTC del lunes 16 de noviembre de 2026, el mismo día en que N-able publicó el Hotfix 3 de N-central, Sean Bales escribió en X que el código de explotación de 24 CVE del producto ya estaba en GitHub. Diecisiete de esos CVE, del CVE-2026-129271 al CVE-2026-129287, son justo los que corrige ese parche, tres de ellos críticos, y el servidor actualizado sigue expuesto a la suplantación de agentes mientras quede un agente o un probe sin actualizar.
Veinticuatro carpetas y diecisiete CVE, lo que Sean Bales subió a GitHub tras el Hotfix 3
Es la tercera pieza de un hilo que abrimos el 11 de noviembre con los 33 zero-days de Able2Shell y seguimos el día 15 con los 21 servidores que minaban Monero gracias a 4EverAble2Shell. El investigador, que firma en X como MSPNightmare, lo anunció en una sola línea, «Exploit Code for 24 CVEs for N-Able N-Central has now been published» (ya se ha publicado el código de explotación de 24 CVE de N-able N-central), con un enlace a la carpeta del producto en su repositorio.
Exploit Code for 24 CVEs for N-Able N-Central has now been published.https://t.co/xFWntc5D6Z
— MSPNightmare (@seankbales) November 16, 2026
La cifra de 24 ha confundido a varios medios, que la presentan como 24 fallos nuevos frente a los 17 del parche. Junto a las cadenas Able2Shell, Agent2Shell y 4EverAble2Shell hay 24 subcarpetas con nombre de CVE, todas subidas con el mismo commit, Publishing 24 CVEs. Diecisiete son los del Hotfix 3. Las otras siete (del CVE-2026-125878 al CVE-2026-125883 y el CVE-2026-91000) son los que cerró el Hotfix 2 el 10 de noviembre. No hay, por tanto, ningún CVE publicado sin parche, y según The Hacker News el propio autor advierte de que no deberían funcionar contra la última versión.
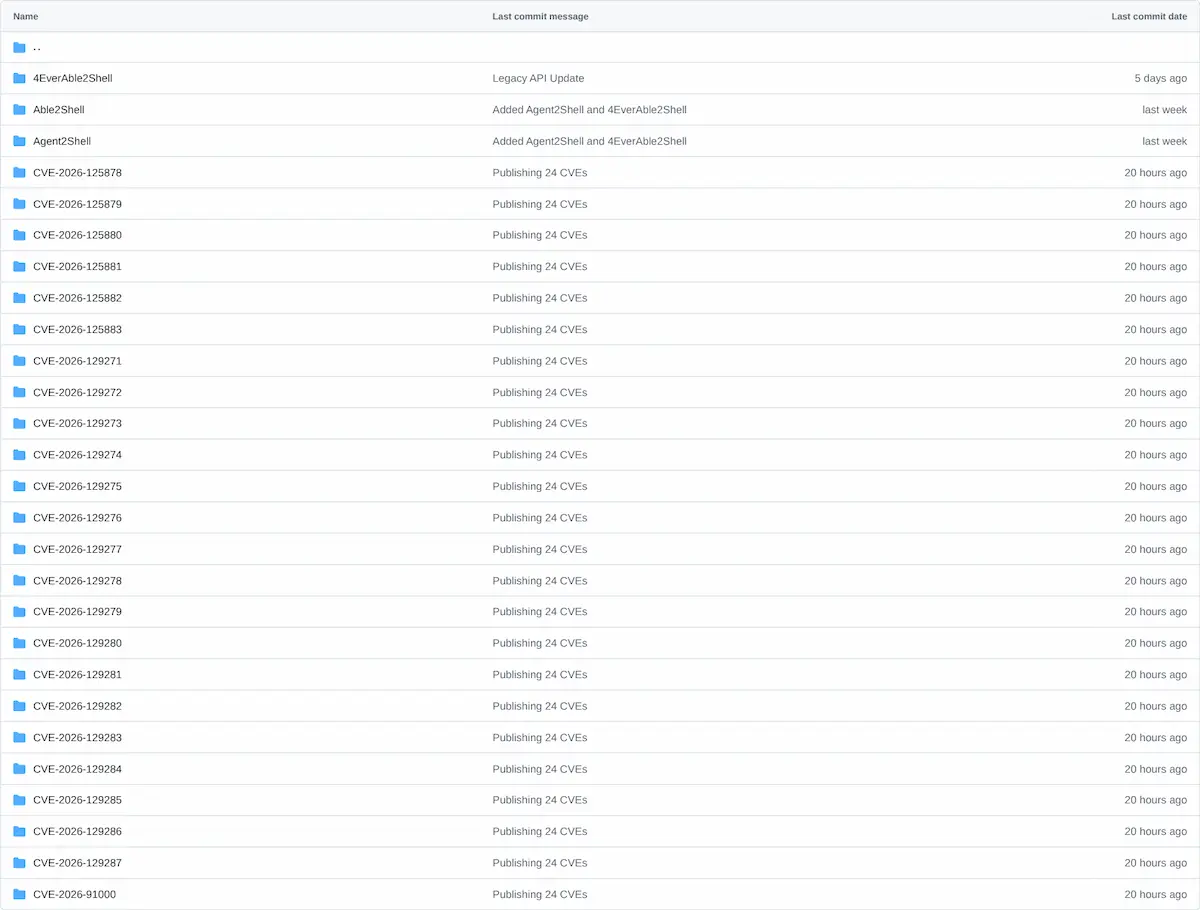
La captura de la carpeta, tomada el 17 de noviembre, muestra las 24 entradas con el commit de hace 20 horas y las tres cadenas anteriores con fechas de la semana pasada. Huntress actualizó su análisis a las 13:30 UTC del 17 de noviembre para contar que el código de prueba de los 17 CVE apareció la tarde del 16 y que, hasta ese momento, no había visto explotación en los entornos de sus clientes. Con el código a la vista, la ventana entre parche y ataque depende ya de cuánto tarde cada MSP en actualizar.
Ficha del Hotfix 3 de N-central, del passcode predecible al path traversal de las actualizaciones
N-able publica las puntuaciones como su propia autoridad de numeración (CNA) y en CVSS 4.0. NVD recibió los 17 registros a las 11:17 UTC del 17 de noviembre y, cuando escribimos esta noticia, los mantenía como recibidos y pendientes de análisis, sin una puntuación 3.1 propia. El Centro Canadiense de Ciberseguridad publicó ese mismo día el aviso AV26-1165, que destaca dos de ellos, la escalada local del Patch Management Component y la suplantación del appliance.
El CVE-2026-129272 explica por qué esta vez el servidor no basta. Su ficha en NVD describe una credencial predecible con la que N-central autentica a los appliances ante una API de agentes, de modo que un atacante remoto sin credenciales que conozca o adivine el identificador de un appliance obtiene un token y una sesión válidos y se hace pasar por él. El README del investigador concreta que ese passcode es el SHA-256 del identificador en decimal. Es la misma condición que Bales ponía a Agent2Shell, que exigía conocer el identificador del appliance para ejecutar comandos como SYSTEM en los equipos gestionados, y el CVE-2026-129274 cierra la otra pieza de aquella cadena, la operación RemoteExecutionTaskSubmit de ServerMMS2, que aceptaba sin autenticar resultados falsos de tareas de cualquier cliente.
Dato | Valor |
|---|---|
CVE | CVE-2026-129271 a CVE-2026-129287, 17 fallos corregidos en el mismo parche |
CVSS y vector | CVSS 4.0 de N-able como CNA. Tres críticos, CVE-2026-129272 con 9,3 (AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:N/SC:N/SI:N/SA:N), CVE-2026-129280 con 9,3 (AV:N/AC:L/AT:N/PR:N/UI:N/VC:H/VI:H/VA:N/SC:L/SI:L/SA:N) y CVE-2026-129286 con 9,2 (AV:N/AC:H/AT:P/PR:N/UI:N/VC:H/VI:H/VA:H/SC:N/SI:N/SA:N). Ocho altos, de 7,1 a 8,7, y seis medios, de 5,3 y 6,9. NVD sin puntuación propia el 17 de noviembre |
Producto | N-able N-central on-premises y alojado, con su servidor, agentes, probes y Patch Management Component |
Versiones afectadas | N-central anterior a 2026.4.1 HF3 y Patch Management Component anterior a 2.14.4.5829 |
Versiones corregidas | Servidor 2026.4.1.39 (2026.4 Hotfix 3, 16 de noviembre de 2026), agentes y probes 2026.4.1 HF3 y Patch Management Component 2.14.4.5829 |
Explotación activa | No observada en estos 17 CVE a 17 de noviembre según Huntress, con exploit público desde el 16 de noviembre. Ninguno figura en el catálogo KEV de CISA |
Gravedad | Crítica |
Los otros dos críticos van por caminos distintos. El CVE-2026-129280 (9,3) agrupa varias operaciones SOAP de ServerUI y ServerUI2 que no comprobaban sesión, permisos ni a qué cliente pertenece cada dato, lo que permitía, en algunos casos sin autenticación, leer datos de dispositivos y parches, probar contraseñas de usuarios, enviar mensajes a agentes y cambiar ajustes de otros clientes del mismo servidor. El CVE-2026-129286 (9,2) es un path traversal en los metadatos de actualización de software que permite escribir fuera del directorio de descargas y ejecutar código con la cuenta de servicio, aunque su vector exige que el atacante pueda servir o manipular esos metadatos.
Entre los altos hay tres que cambian la forma de investigar un servidor que estuvo expuesto. El CVE-2026-129275 permitía descargar sin autenticar las políticas de Automation Manager de cualquier cliente, con sus scripts y parámetros, así que cualquier credencial incrustada en ellas debe darse por leída. El CVE-2026-129278 dejaba alterar sin autenticar el registro de sesiones de Take Control y su auditoría, y el CVE-2026-129279 enumerar los correos de las cuentas válidas desde el formulario de restablecimiento de contraseña. El CVE-2026-129273 da root por inyección en la configuración de syslog, pero pide una cuenta de administrador del producto.
Sin Legacy API para siempre y con agentes que hay que actualizar uno a uno
La decisión de fondo del Hotfix 3 es la que pedían los dos capítulos anteriores. La Legacy API, el interruptor que abría la puerta a 4EverAble2Shell y al fallo de Apache Axis, desaparece de la consola. Según las notas del Hotfix 3, N-able ha retirado la opción de configuración y las «legacy APIs are now permanently blocked» (las API heredadas quedan bloqueadas de forma permanente). La ventana que deja de existir es la que N-able enseña en su actualización sobre la remediación, con la app móvil, el MDM, las API de interfaz antiguas y la EDF como funciones que dependían de ella.
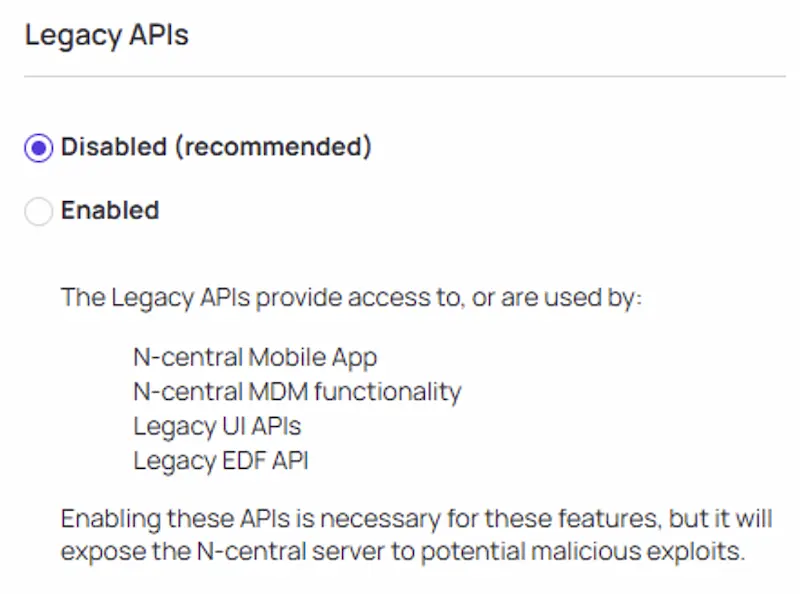
El precio lo pagan esas mismas funciones. Quien usaba la app móvil de N-central o el MDM antiguo, que según la propia consola dependían de esas API, deja de tenerlos con este parche, y las notas del parche añaden dos restricciones que siguen activas desde la semana pasada. El control remoto, salvo Take Control, está desactivado, y la integración con Intune sigue bloqueada. N-able promete reactivar ambas en la próxima versión y corregir después los fallos de fuga de datos pendientes, los que exigen acceso privilegiado.
La otra mitad del parche está en los agentes. N-central comprueba ahora la identidad de cada agente al conectar, rechaza los equipos que no aporten un identificador SMBIOS o un machine ID y marca como inactivos los agentes duplicados. La consola estrena una pestaña Inactive Assets, en Configuration > Asset Discovery > Discovered Assets, y un bloque nuevo en Administration > Mail and Network Settings > Network Setup para decidir qué hacer con los agentes que quedan en ese estado.
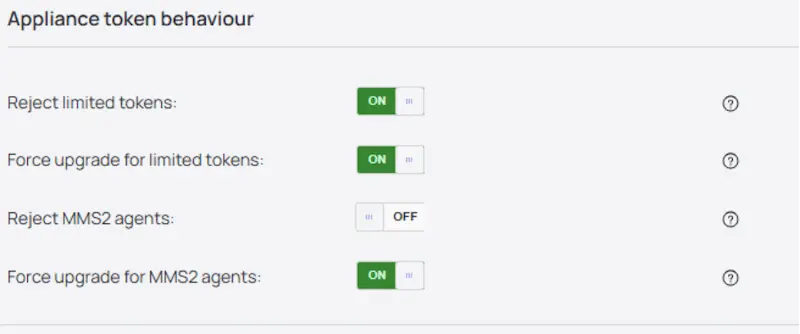
El panel Appliance token behaviour que muestra la captura de N-able permite rechazar o forzar la actualización de los agentes con tokens limitados y de los que todavía hablan el protocolo MMS2. Las notas explican qué deja un agente inactivo, y la lista se parece mucho a la vida diaria de un MSP, con máquinas virtuales clonadas desde una plantilla, equipos reinstalados, agentes instalados dos veces, servidores restaurados desde copia o agentes que pasaron más tiempo apagados que la validez de su token. Tras actualizar conviene revisar esa pestaña antes de dar por perdido un equipo, porque se rellena a medida que los agentes reconectan. La advertencia de N-able sobre los que se queden atrás es literal, «Agents and Probes that are not upgraded are susceptible to impersonation» (los agentes y probes que no se actualicen pueden ser suplantados).
El fallo de Axis salta a Confluence y acaba en Microsoft 365, según Rapid7
El análisis de Rapid7, publicado el 16 de noviembre y ampliado el 17, cuenta que su servicio MDR detectó el 13 de noviembre la explotación del fallo de Apache Axis contra un Confluence Data Center de un cliente. En los logs había peticiones POST sin autenticar a /plugins/servlet/soap-axis1/confluenceservice-v2 que devolvían un error 500, y a los pocos segundos el proceso Java de Confluence lanzaba bash y curl con la cuenta de servicio.
Lo que vino después es un recorrido de manual por los secretos de una wiki corporativa. El atacante ejecutó cientos de comandos codificados en hexadecimal descargados de túneles temporales de Pinggy y Cloudflare, cada uno con delimitadores y un número de tarea consecutivo, «a structure that suggests the use of AI-assisted automated tooling» (una estructura que apunta al uso de herramientas automatizadas asistidas por IA). A los tres minutos consultaba la base de datos MySQL con las credenciales del propio Confluence, buscaba adjuntos cuyos nombres apuntaban a credenciales, tokens, configuraciones de VPN y claves privadas, y rastreaba números de tarjeta con el algoritmo de Luhn para descartar falsos positivos. Intentó un AS-REP roasting contra un controlador de dominio, la misma técnica que vimos usar a los agentes del ransomware Aur0ra, y falló. Unas cuatro horas después del primer exploit ya consultaba un data warehouse en la nube con una cuenta de servicio, y a las doce horas inició sesión en Microsoft 365 como cuenta de integración usando autenticación heredada desde 192.238.253[.]176.
Atlassian corrigió el fallo en Confluence 9.2.28. Su incidencia CONFSERVER-104610 puntúa el fallo con 9,3 en CVSS 4.0 y limita el riesgo a las instancias que tienen activada la opción Remote API (XML-RPC & SOAP), apagada por defecto desde Confluence 3.0 y eliminada en la 10.0. Censys dio el aviso en X la noche del 16 con su propio recuento de superficie expuesta.
🚨 Critical Atlassian Confluence RCE (CVE-2026-90436, CVSS 9.8) is being actively exploited.
— Censys (@censysio) November 16, 2026
Censys identified 1.2M Internet-exposed Confluence web properties. This does not confirm vulnerability.
Read the full advisory for additional details and queries:… pic.twitter.com/T7sdoL6MQT
El 1,2 millones que cita Censys cuenta propiedades web de Confluence visibles desde internet, y la empresa lo matiza en el propio mensaje, «This does not confirm vulnerability» (esto no confirma que sean vulnerables). El catálogo KEV, en la versión que CISA difundió a las 17:00 UTC del día 17, no incluía todavía el CVE-2026-90436, pese a dos productos con explotación confirmada, y la última entrada de N-able en ese catálogo sigue siendo la de septiembre. Rapid7 asocia estos indicadores a la intrusión en Confluence.
Tipo | Valor | Contexto |
|---|---|---|
IP | 192.238.253[.]176 | Peticiones de explotación, nombre del túnel Pinggy e inicio de sesión en Microsoft 365 con autenticación heredada |
IP | 5.133.47[.]243 | Asociada por Rapid7 a la explotación del CVE-2026-90436 en Confluence |
IP | 163.182.68[.]109 | Asociada por Rapid7 a la explotación del CVE-2026-90436 en Confluence |
IP | 104.13.106[.]166 | Asociada por Rapid7 a la explotación del CVE-2026-90436 en Confluence |
dominio | wpefh-192-238-253-176.free.pinggy[.]net | Túnel temporal de Pinggy desde el que se descargaban comandos y scripts |
dominio | *.trycloudflare[.]com | Túneles temporales de Cloudflare usados para servir comandos y scripts |
dominio | webhook[.]site | Asociado por Rapid7 a la explotación del CVE-2026-90436 en Confluence |
Qué actualizar hoy en N-central y en Confluence, por orden
- Actualiza los servidores N-central on-premises a la compilación 2026.4.1.39. Se puede saltar directamente desde 2025.4, 2026.1, 2026.2, 2026.3, cualquier hotfix de 2026.3.1 y cualquier compilación de 2026.4. Los servidores alojados ya los actualiza N-able.
- Actualiza todos los agentes y probes a 2026.4.1 HF3, también en los entornos alojados y aunque ya estuvieran en el Hotfix 2. Sin ese paso, el CVE-2026-129272 sigue abierto.
- Lleva el Patch Management Component a la versión 2.14.4.5829 o posterior, que corrige el CVE-2026-129271.
- Revisa la pestaña Inactive Assets cuando los agentes hayan reconectado y decide en Network Setup si rechazas o fuerzas la actualización de los agentes con tokens limitados.
- Si tu servidor estuvo expuesto a internet antes del parche, rota las credenciales y claves de API incrustadas en las políticas de Automation Manager, como recomienda Huntress, no te fíes de los registros de Take Control de ese periodo y exige MFA en todas las cuentas de N-central.
- En Confluence Data Center, sube a 9.2.28 o a una 10.x. Si no puedes hoy, desmarca Remote API (XML-RPC & SOAP) en General Configuration > Further Configuration, un cambio que no exige reiniciar pero puede romper integraciones.
- Si encuentras indicios de compromiso, notifícalo. Las empresas y los MSP pueden hacerlo a INCIBE-CERT y los organismos públicos, al CCN-CERT.
Para el paso 6 y la revisión posterior sirven estas comprobaciones en el servidor de Confluence, que buscan en los logs de acceso las peticiones al endpoint SOAP de Axis y los procesos hijo que Rapid7 vio salir de Java. La ruta de logs es la de una instalación Linux por defecto y hay que adaptarla.
grep -h 'POST /plugins/servlet/soap-axis1/confluenceservice-v2' /opt/atlassian/confluence/logs/conf_access_log.*.txt | awk '$0 ~ / 500 /'
ps -eo pid,ppid,user,args --forest | grep -B1 -E '\b(bash|sh|curl)\b' | grep -A1 -i 'java.*confluence'
grep -rhoE '192\.238\.253\.176|5\.133\.47\.243|163\.182\.68\.109|104\.13\.106\.166|trycloudflare\.com|pinggy\.net|webhook\.site' /opt/atlassian/confluence/logs/ | sort | uniq -c
En España, la referencia más reciente de INCIBE-CERT para N-central es el aviso INCIBE-2026-852, del 11 de noviembre, que recomienda el Hotfix 2. A las 18:30 UTC del 17 de noviembre no habíamos localizado ningún aviso suyo sobre el Hotfix 3, así que quien siga esa referencia se quedará una versión por detrás.
Dos hotfix de emergencia en seis días y el exploit siempre por delante, la lectura del blog
N-able ha publicado dos hotfix de emergencia de N-central en seis días, y cada uno ha llegado detrás de un exploit público. El Hotfix 2 respondió a Able2Shell, el Hotfix 3 a 4EverAble2Shell y Agent2Shell, y el código de los 17 CVE del Hotfix 3 salió el mismo día del parche. Bales ha elegido publicar sin divulgación responsable y el coste de esa decisión lo están pagando los MSP, que llevan una semana actualizando contra reloj. Pero la lista de fallos que corrige este parche (operaciones SOAP sin autorización, una credencial derivada de un identificador, resultados de tareas aceptados sin autenticar) no la ha creado el investigador. Son fallos de diseño en la relación entre el servidor y sus agentes, el mismo terreno que explotó SCKit en ScreenConnect la semana pasada.
El caso de Confluence añade una lectura que va más allá de N-able. Una librería sin soporte desde hace años, escondida en dos productos que casi nadie asociaría entre sí, ha tardado una semana desde su aviso en convertirse en una intrusión que llegó de una wiki a Microsoft 365. Es la segunda vez en un mes que Confluence aparece en una cadena explotada, tras el fallo de Confluence en KEV en octubre. Atlassian y N-able han resuelto su parte con una versión nueva y un interruptor apagado. Lo que ninguno de los dos fabricantes puede hacer por sus clientes es inventariar dónde más vive Axis 1.x.
Si gestionas N-central, mide el avance del parche por el porcentaje de agentes y probes que ya reportan 2026.4.1 HF3 y mantén la vigilancia sobre Take Control hasta que llegue al cien por cien.
No hay comentarios todavía