
Actualización (9 de noviembre de 2026, 13:40 UTC): INCIBE-CERT publicó el 9 de noviembre el aviso INCIBE-2026-844 sobre las siete vulnerabilidades de SonicOS, con importancia alta y la lista de modelos Gen 7 y Gen 8 afectados, y esta noticia incorpora su contenido en el apartado de exposición.
Diecisiete días separan el firmware que cierra CVE-2026-19868 del aviso que lo explica. SonicOS 7.3.4-7013 está disponible desde el 20 de octubre de 2026 y SonicWall no publicó hasta el 6 de noviembre el aviso SNWLID-2026-0014, en el que admite haber investigado un informe de explotación de un fallo del servicio SSL VPN de SonicOS que permite saltarse la autenticación SAML, y con ella el MFA del proveedor de identidad, a quien tenga credenciales válidas de otro método. Ese mismo día CISA lo incorporó a su catálogo KEV con plazo hasta el 20 de noviembre.
- SonicWall confirma que CVE-2026-19868 se ha explotado y CISA lo incluyó en KEV el 6 de noviembre con plazo federal al 20 de noviembre.
- Afecta a los firewalls Gen 7 con SonicOS 7.3.3-7015 o anterior y Gen 8 con 8.2.2-8015 o anterior, solo si el SSL VPN usa SAML.
- Corregido en SonicOS 7.3.4-7013 (disponible desde el 20 de octubre) y 8.2.3-8015 (6 de noviembre), sin mitigación alternativa.
- El mismo aviso cierra otros seis fallos, dos de ellos con 8,8 en la interfaz de administración, explotables sin autenticar.
- Urge actualizar, cruzar los inicios de sesión del SSL VPN con los del proveedor de identidad y rotar las credenciales de los métodos distintos de SAML.
Un usuario con contraseña válida entra en el SSL VPN de SonicOS sin pasar por el proveedor de identidad
SonicOS permite autenticar a los usuarios del SSL VPN contra un proveedor de identidad externo mediante SAML desde la rama 7.2, según la guía de SAML de SonicOS de Gen 7, que en Gen 8 sitúa el soporte en SonicOS 8.1 o superior. Con esa configuración, el portal Virtual Office deja de pedir usuario y contraseña, redirige al inicio de sesión del IdP y es allí donde se aplica el segundo factor. En NetExtender el usuario elige el dominio SAML, el cliente abre el navegador y la conexión se establece cuando el IdP devuelve la aserción. Es el esquema que repasamos al hablar de la gestión de identidad y acceso en cloud.
CVE-2026-19868 rompe ese reparto de papeles. SonicWall lo describe como un fallo de aplicación de la autenticación en el servicio SSL VPN que permite a un usuario con credenciales válidas de un método alternativo saltarse los controles SAML, y añade que la explotación puede esquivar también el MFA impuesto por SAML. El propio título de la entrada en el aviso habla de «Alternate Authentication Methods» (métodos de autenticación alternativos), en plural, sin concretar cuáles. SonicWall sí acota el alcance: el fallo «ONLY impacts the SonicOS SSLVPN interface or service if SAML is enabled» (solo afecta a la interfaz o al servicio SSL VPN de SonicOS si SAML está activado) para los inicios de sesión de ese servicio. Quien autentique su VPN sin SAML no está en el alcance de este CVE, aunque sí en el de los otros seis del aviso.
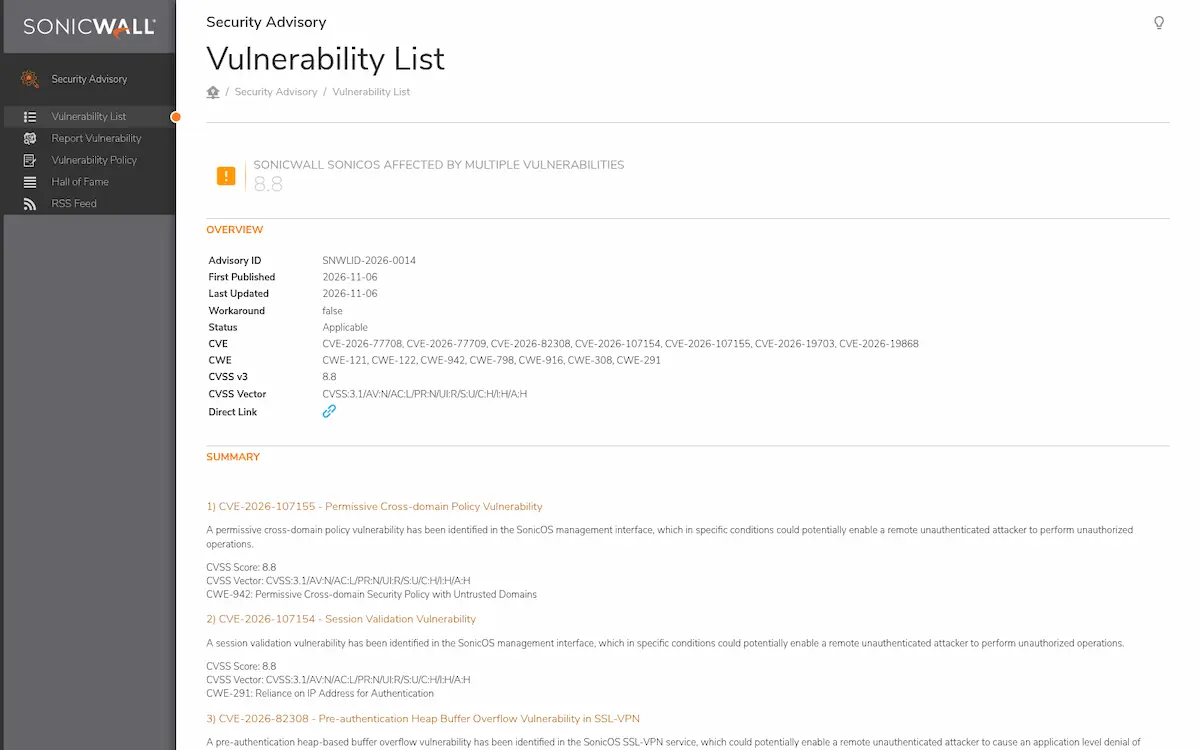
La captura del PSIRT recoge la cabecera del aviso con los siete CVE, la ausencia de mitigación alternativa (Workaround: false) y la puntuación global de 8,8, que corresponde a los dos fallos de la interfaz de administración y no al del SSL VPN. En el apartado dedicado a CVE-2026-19868, el fabricante escribe que «SonicWall PSIRT has investigated a report indicating potential exploitation of this vulnerability» (el PSIRT de SonicWall ha investigado un informe que indica una posible explotación de esta vulnerabilidad). El Canadian Centre for Cyber Security lo tradujo el mismo 6 de noviembre en su aviso AV26-1133 con menos matices: «SonicWall indicates that CVE-2026-19868 is being exploited» (SonicWall indica que CVE-2026-19868 está siendo explotado). El descubrimiento lo acredita el aviso a Ryan Harris, de The Electronic Office, sin cargo.
Dato | Valor |
|---|---|
CVE | CVE-2026-19868 |
CVSS y vector (SonicWall) | 7,1 (CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:C/C:H/I:L/A:N) |
CVSS y vector (CISA-ADP en NVD) | 7,5 (CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:L/A:N) |
CWE | CWE-308, uso de autenticación de un solo factor |
Producto | SonicOS, servicio SSL VPN con SAML activado, en firewalls Gen 7 y Gen 8 físicos y virtuales (NSv) |
Versiones afectadas | Gen 7: SonicOS 7.3.3-7015 y anteriores. Gen 8: SonicOS 8.2.2-8015 y anteriores |
Versiones corregidas | Gen 7: SonicOS 7.3.4-7013 o superior. Gen 8: SonicOS 8.2.3-8015 o superior |
Explotación activa | Sí. En el catálogo KEV de CISA desde el 6 de noviembre de 2026, con plazo federal hasta el 20 de noviembre |
Gravedad | Alta |
Mitigación alternativa | Ninguna, según SonicWall |
Descubridor | Ryan Harris, de The Electronic Office |
Lo que el aviso no dice es tan relevante como lo que dice. No hay fecha de la primera explotación, ni descripción del informe recibido, ni indicadores de compromiso, ni una lista de los métodos alternativos que sirven para el salto. Tampoco hay explicación de por qué el parche de Gen 7 se publicó el 20 de octubre y el aviso diecisiete días después. En el momento de escribir esta noticia, la mañana del 7 de noviembre de 2026, ningún laboratorio había publicado un análisis técnico del fallo ni una prueba de concepto.
Siete CVE en SonicOS 7.3.4 y 8.2.3, dos de ellos con 8,8 en la interfaz de administración
El aviso agrupa siete fallos corregidos en las mismas versiones. Los dos de mayor puntuación afectan a la interfaz de administración y, según SonicWall, pueden permitir a un atacante remoto sin autenticar realizar operaciones no autorizadas en condiciones concretas. El PSIRT acredita ambos al Offensive Security Research Team de Pentest-Tools.com, los tres desbordamientos de memoria a Matei Badanoiu, de la misma empresa, y el fallo de los appliances virtuales a Gianpiero Costantino, de la Agenzia per la Cybersicurezza Nazionale italiana.
CVE | Fallo | CVSS de SonicWall |
|---|---|---|
CVE-2026-107155 | Política cross-domain permisiva en la interfaz de administración, operaciones no autorizadas sin autenticar | 8,8 |
CVE-2026-107154 | Validación de sesión apoyada en la dirección IP en la interfaz de administración, operaciones no autorizadas sin autenticar | 8,8 |
CVE-2026-82308 | Desbordamiento de heap previo a la autenticación en el servicio SSL VPN, denegación de servicio | 7,5 |
CVE-2026-77708 | Desbordamiento de pila previo a la autenticación en el cliente TACACS+, denegación de servicio | 5,9 |
CVE-2026-77709 | Desbordamiento de heap previo a la autenticación en el cliente TACACS+, denegación de servicio | 5,9 |
CVE-2026-19703 | Hash de contraseñas débil en los appliances virtuales NSv, revela una credencial de plataforma con acceso local | 5,2 |
Las tres vulnerabilidades de desbordamiento son de denegación de servicio a nivel de aplicación, dos de ellas en el cliente TACACS+ y una en el propio servicio SSL VPN, que un atacante sin credenciales puede tumbar desde fuera. Ninguna tiene explotación conocida en el momento de escribir. Para el fallo de hash débil en los NSv, SonicWall da 5,2 y CISA 5,1, una diferencia menor que no cambia la lectura: hace falta acceso local con privilegios altos.
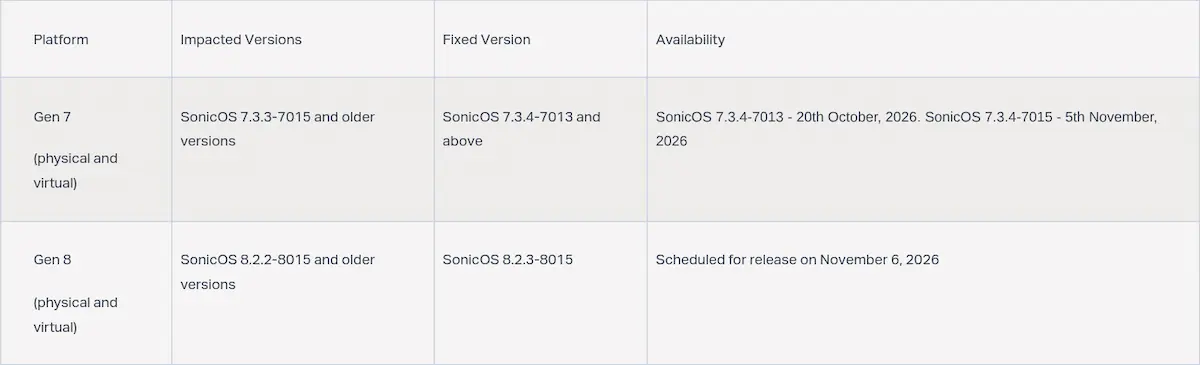
La tabla del aviso de soporte que SonicWall publicó el 3 de noviembre fija las fechas. SonicOS 7.3.4-7013 lleva disponible desde el 20 de octubre, la 7.3.4-7015 desde el 5 de noviembre y la 8.2.3-8015 estaba programada para el 6 de noviembre, el día del aviso. Ese documento previo anunciaba varios fallos de gravedad alta y media y avisaba de que «CVE identifiers will be listed in the advisory at publication» (los identificadores CVE se publicarán en el aviso cuando salga). Quien actualizó Gen 7 en octubre por el ciclo normal de mantenimiento ya estaba protegido sin saberlo. Para los firewalls Gen 6 y anteriores no hay versión corregida: SonicWall los da por fuera de soporte y remite a su programa de sustitución por Gen 8.
Fecha | Hecho |
|---|---|
20 de octubre de 2026 | SonicWall publica SonicOS 7.3.4-7013 para Gen 7, la primera versión que corrige los siete fallos |
3 de noviembre de 2026 | Aviso de soporte que anuncia varias vulnerabilidades altas y medias en SonicOS y un aviso del PSIRT para el día 6 |
5 de noviembre de 2026 | Disponible SonicOS 7.3.4-7015 para Gen 7 |
6 de noviembre de 2026 | SonicWall publica SNWLID-2026-0014 con los siete CVE y SonicOS 8.2.3-8015 para Gen 8. CVE.org registra CVE-2026-19868 a las 19:03 UTC y NVD lo publica esa misma tarde |
6 de noviembre de 2026 | CISA añade CVE-2026-19868 al catálogo KEV y el Canadian Centre for Cyber Security publica el aviso AV26-1133 |
20 de noviembre de 2026 | Plazo de la directiva BOD 26-04 para las agencias federales de Estados Unidos |
De 7,1 a 7,5, la diferencia entre SonicWall y CISA está en las credenciales
SonicWall puntúa CVE-2026-19868 con 7,1 y el vector CVSS:3.1/AV:N/AC:H/PR:L/UI:N/S:C/C:H/I:L/A:N. La ADP de CISA, que es la única métrica que recoge por ahora su ficha en NVD, da 7,5 con el vector CVSS:3.1/AV:N/AC:H/PR:N/UI:N/S:C/C:H/I:L/A:N. La única diferencia es el componente de privilegios: el fabricante considera que el atacante necesita privilegios bajos, porque tiene que disponer de credenciales válidas de otro método, y CISA lo valora como sin privilegios previos. Ambos coinciden en la complejidad alta, el cambio de alcance (el firewall autentica para una red que está detrás) y el impacto alto en confidencialidad. NVD mantenía el registro en estado de análisis la mañana del 7 de noviembre, de modo que su puntuación propia puede llegar más adelante. La evaluación SSVC de CISA que acompaña al registro marca la explotación como activa, el fallo como no automatizable y el impacto técnico como parcial.
En el catálogo KEV la entrada lleva fecha del 6 de noviembre, plazo del 20 de noviembre para las agencias federales, uso en campañas de ransomware desconocido y sin requisito de triaje forense bajo la directiva BOD 26-04. Son catorce días frente a los tres que CISA dio esta misma semana al actualizador de WordPress, la escala que la directiva reserva para los fallos que dan control total del activo expuesto.
Con el fichero JSON del catálogo descargado el 7 de noviembre, SonicWall suma 20 entradas en KEV desde noviembre de 2021 y cinco en 2026. Las cuatro anteriores de este año son de los appliances SMA 1000, dos del 14 de julio y dos del 2 de septiembre. Para SonicOS, el sistema de los firewalls, esta es la cuarta entrada: CVE-2020-5135 entró en marzo de 2022, CVE-2024-40766 el 9 de septiembre de 2024 y CVE-2024-53704, también del SSL VPN, el 18 de febrero de 2025. Las dos últimas llevan la marca de uso conocido en ransomware. CVE-2024-40766 es, de hecho, el fallo de SonicOS que el FBI y CISA atribuyen a las intrusiones de SafePay en el aviso que contamos en octubre.
Quién está expuesto, de los 430.000 firewalls de Bishop Fox al aviso de INCIBE-CERT del 9 de noviembre
No existe un recuento público de cuántos SonicOS tienen SAML activado en el SSL VPN, que es la condición del fallo. Lo que sí hay son cifras de exposición general. El estudio de Bishop Fox del 13 de diciembre de 2024 contó 430.363 firewalls SonicWall con al menos una interfaz accesible desde internet tras consultar Shodan y BinaryEdge y verificar cada objetivo, de los que 168.697 eran de la serie 7, el 39 %. La cifra tiene casi dos años y no distingue si el SSL VPN usa SAML, pero sirve para dimensionar el parque.
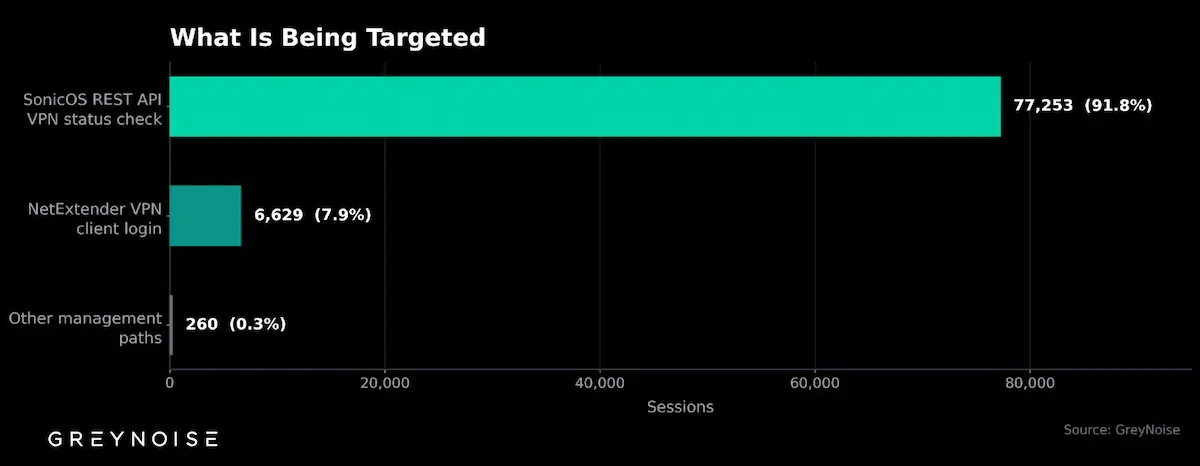
Más reciente es el reconocimiento que describió GreyNoise el 27 de febrero de 2026. Entre el 22 y el 25 de febrero sus sensores registraron 84.142 sesiones contra SonicOS desde 4.305 direcciones IP de 20 sistemas autónomos, y el 91,8 % de ellas (77.253 sesiones) pedía un único endpoint de la API REST que responde si el SSL VPN está activado. El gráfico de GreyNoise muestra ese reparto, con los intentos de inicio de sesión de NetExtender muy por detrás. El laboratorio concluyó que «CVE exploitation was negligible, confirming this as systematic attack surface mapping» (la explotación de CVE fue insignificante, lo que confirma que se trata de un mapeo sistemático de la superficie de ataque).
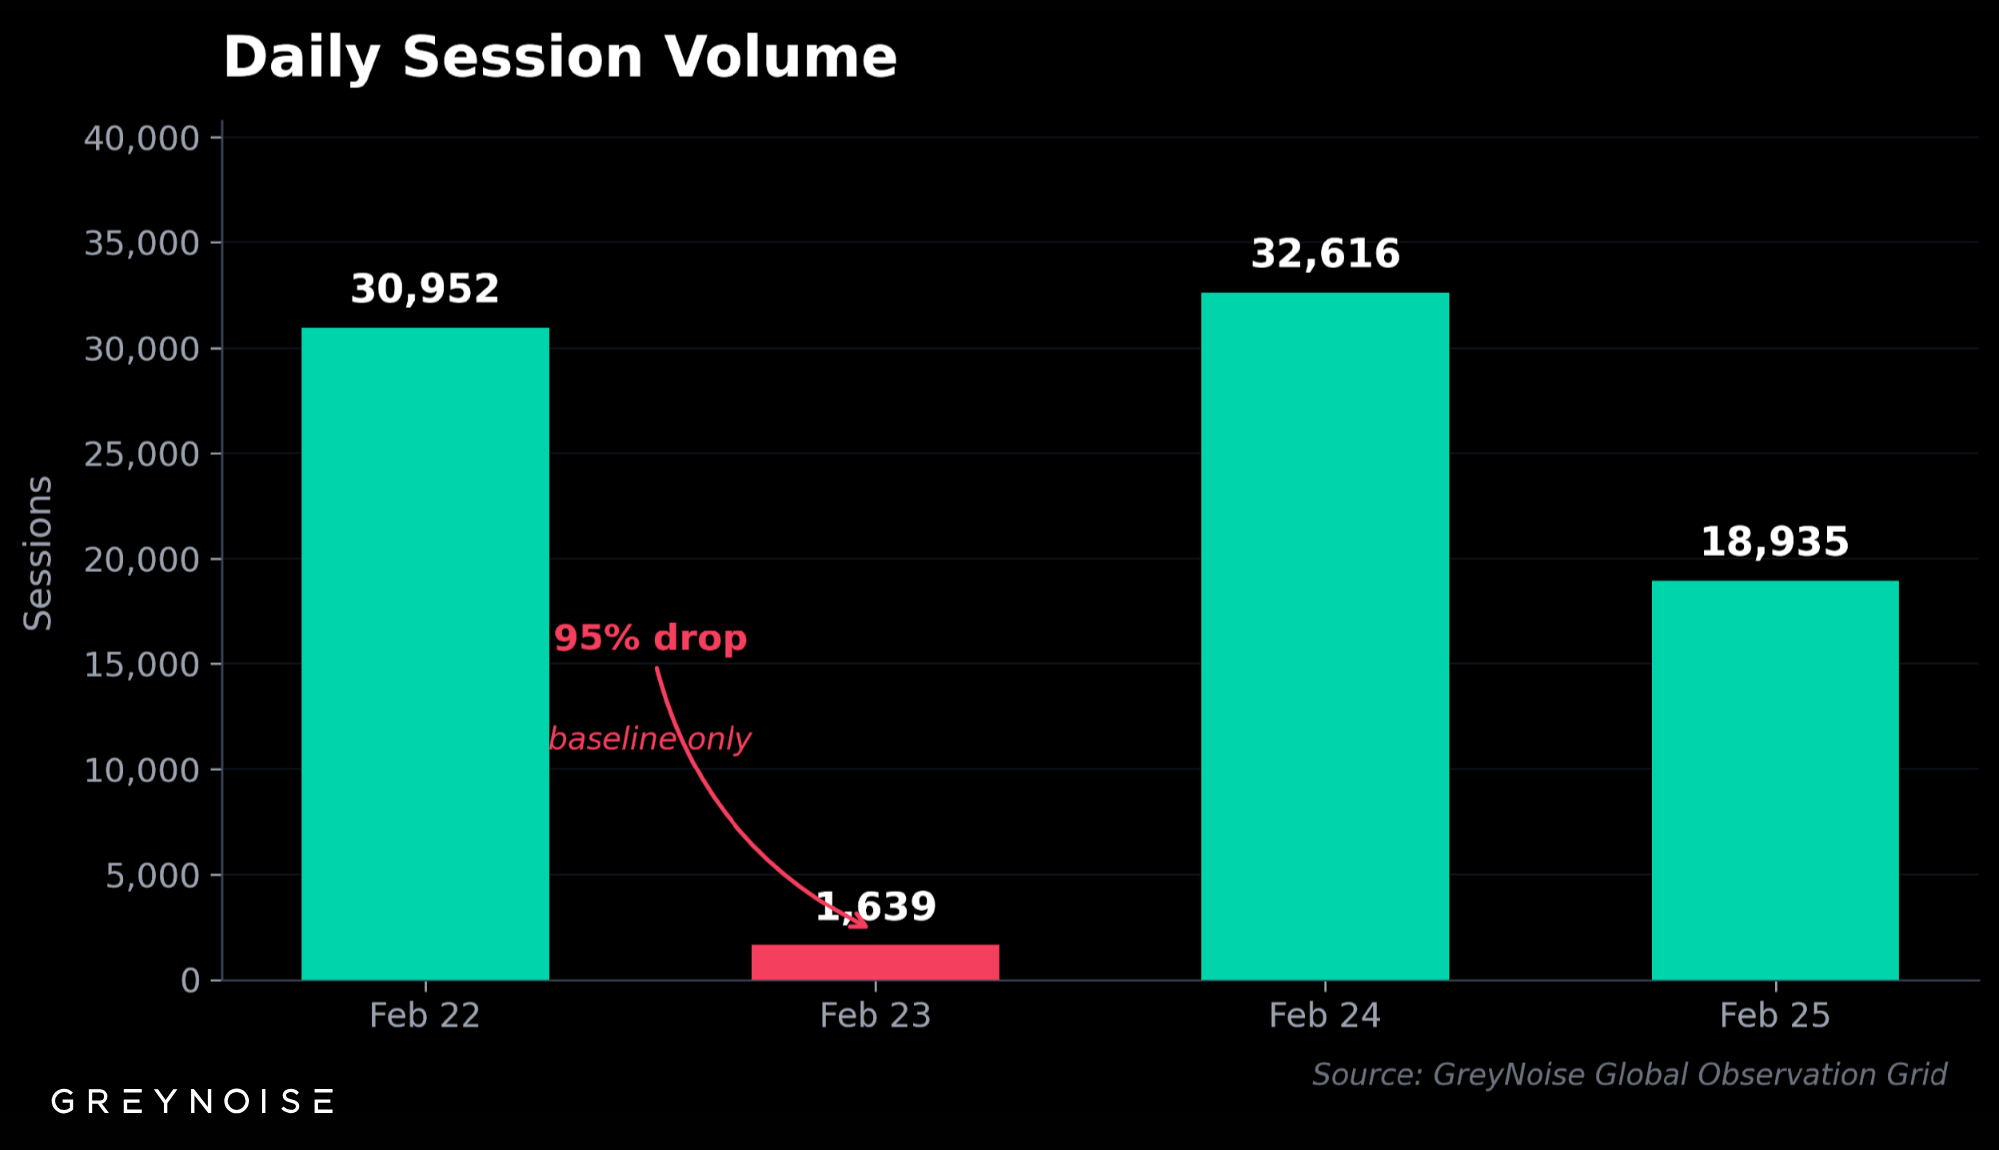
El segundo gráfico recoge el ritmo de esa campaña, con 30.952 sesiones el 22 de febrero, una pausa el 23 y 32.616 el 24. Alguien construyó en febrero un inventario de qué SonicOS tienen el SSL VPN encendido, y ese inventario es la lista de objetivos natural para un fallo como el de ahora. Es la misma lógica que vimos en el zero-day del VPN SSL de Cisco ASA de finales de octubre: los equipos de borde con VPN se enumeran antes y se explotan después.
En España no había aviso de INCIBE-CERT sobre SonicOS a primera hora del 7 de noviembre. Los últimos publicados, del día 6, tratan la omisión de autenticación de OpenSSH en Alpine Linux y una inyección SQL en SIREC. El centro sí había alertado el 4 de noviembre de varias vulnerabilidades en GMS de SonicWall y el 3 de septiembre de dos fallos en los SMA 1000, así que lo normal es que el aviso de SonicOS llegue en los próximos días. Tampoco hay recuento de exposición por países para este fallo en el momento de escribir esta noticia. Nuestra lectura es que la gama TZ, la pequeña de Gen 7 y Gen 8, es un firewall habitual en pymes y despachos profesionales españoles gestionados por un proveedor externo, y que en esos entornos la integración del SSL VPN con Entra ID o con otro IdP por SAML es justo lo que se vende como mejora de seguridad.
El aviso llegó dos días después. INCIBE-CERT publicó el 9 de noviembre de 2026 el aviso INCIBE-2026-844, con importancia 4 sobre 5, alta, en el que da por explotada CVE-2026-19868 y recoge que el boletín de SonicWall suma siete vulnerabilidades, cuatro altas y tres medias. Su lista de recursos afectados es la más útil para un inventario rápido en España. En Gen 7, con SonicOS 7.3.3-7015 o anterior, nombra los TZ 270, 270W, 370, 370W, 470, 470W, 570, 570W, 570P y 670, los NSa 2700, 3700, 4700, 5700 y 6700, los NSsp 10700, 11700, 13700 y 15700 y los virtuales NSv 270, 470 y 870. En Gen 8, con SonicOS 8.2.2-8015 o anterior, los TZ 80, 280, 280W, 380, 380W, 480, 580 y 680, los NSa 2800, 3800, 4800 y 5800 y los NSv XS, S, M y L. La solución que indica coincide con la del fabricante, actualizar a 7.3.4-7013 o a 8.2.3-8015 según la generación, y remite al boletín de SonicWall y al aviso AV26-1133 del Centro Canadiense de Ciberseguridad. El aviso no añade indicadores de compromiso ni cifras de exposición en España.
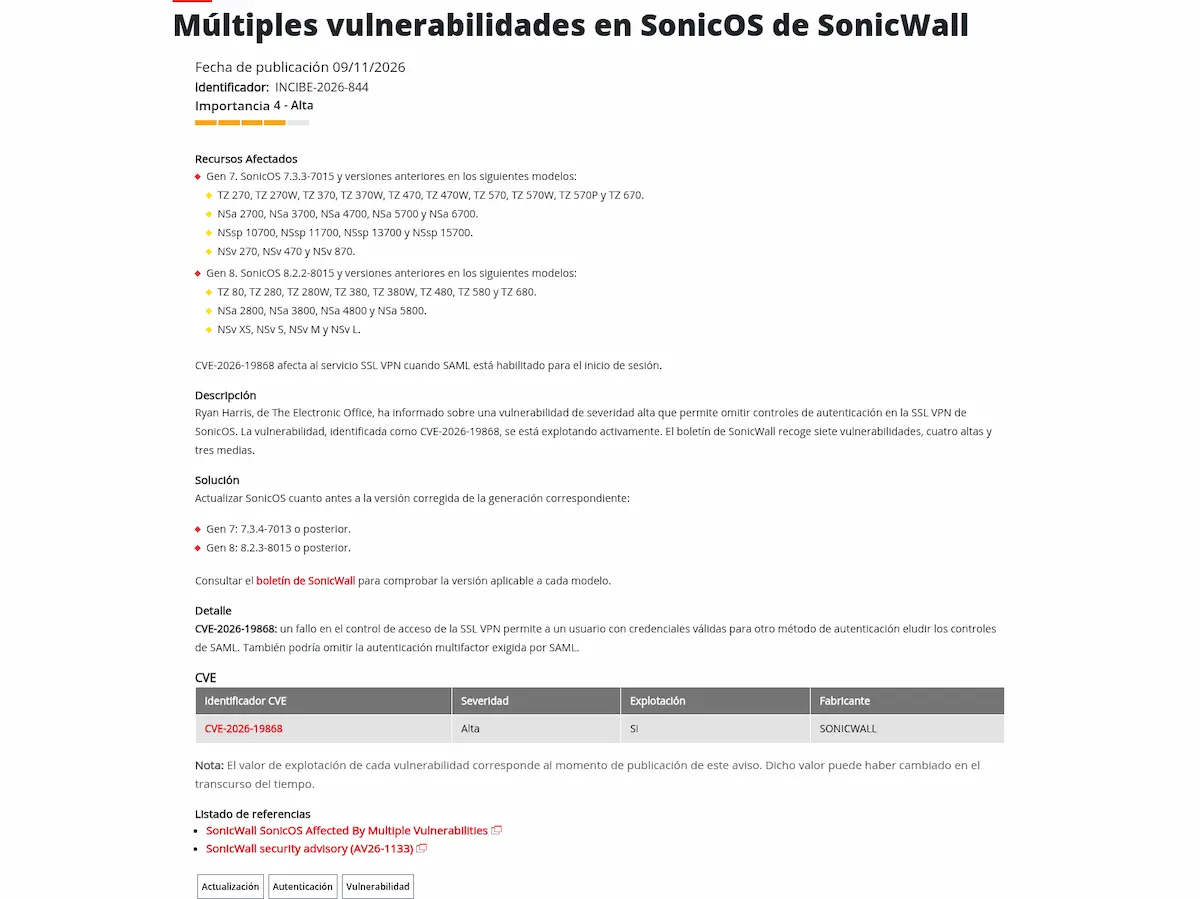
La captura del aviso de INCIBE-CERT muestra la ficha completa, con la fecha de publicación, el identificador, la barra de importancia, los modelos por generación y la tabla de CVE en la que la explotación figura como confirmada en el momento de publicarse.
Actualizar a 7.3.4-7013 u 8.2.3-8015 y buscar sesiones de VPN que no pasaron por el IdP
SonicWall no ofrece mitigación alternativa y lo escribe en el aviso: «Customers are strongly urged to upgrade to the latest release as soon as possible» (se insta encarecidamente a los clientes a actualizar a la última versión lo antes posible). Antes de la lista, dos comprobaciones útiles. Este comando descarga el catálogo KEV y confirma la entrada y su plazo, por si cambia la fecha o aparece la marca de ransomware.
curl -s https://www.cisa.gov/sites/default/files/feeds/known_exploited_vulnerabilities.json \
  | jq '.vulnerabilities[] | select(.cveID=="CVE-2026-19868")
         | {dateAdded, dueDate, knownRansomwareCampaignUse, forensicTriage}'
Para quien tenga runZero, el laboratorio publicó en su nota sobre SonicOS esta consulta de inventario, que localiza los equipos Gen 7 y Gen 8 por debajo de las versiones corregidas.
hw:="SonicWall%" AND os:="SonicWall SonicOS%" AND os_version:>0 AND
  ((os_version:>="7.0" AND os_version:<"7.3.4-7013") OR
  (os_version:>="8.0" AND os_version:<"8.2.3-8015"))
Con el inventario hecho, proponemos este orden de trabajo.
- Actualiza hoy cualquier Gen 7 que esté en 7.3.3-7015 o anterior a SonicOS 7.3.4-7013 o superior (la 7.3.4-7015 es la última), y cualquier Gen 8 en 8.2.2-8015 o anterior a 8.2.3-8015. El firmware está en MySonicWall. Prioriza los equipos con SAML activado en el SSL VPN, que son los afectados por CVE-2026-19868, y después el resto, que siguen expuestos a los dos fallos de 8,8 de la interfaz de administración.
- Si no puedes actualizar un equipo con SAML hoy, la única medida que queda es limitar el daño: restringe el acceso al servicio SSL VPN a los orígenes que conozcas o desactívalo hasta aplicar el parche. Es una decisión nuestra, no del fabricante, porque SonicWall no da ninguna mitigación.
- Revisa en el SonicOS los inicios de sesión del SSL VPN desde el 20 de octubre como mínimo y crúzalos con los registros de inicio de sesión de tu proveedor de identidad. Toda sesión de VPN que no tenga su correspondiente autenticación en el IdP en el mismo minuto es una sesión que no pasó por SAML y merece investigación. El aviso no da fecha de la primera explotación, así que si conservas registros más antiguos, úsalos.
- Identifica qué cuentas pueden autenticarse en el SSL VPN por un método distinto de SAML (base de usuarios local, LDAP o RADIUS) y rota sus contraseñas. Esas credenciales son la pieza que necesita el atacante, y las campañas contra VPN de 2025 y 2026 que repasamos en FortiBleed se alimentaron de contraseñas reutilizadas y de registros de infostealers.
- Comprueba que la interfaz de administración no responde desde la WAN. Los dos fallos de 8,8 requieren condiciones concretas, pero el aviso los describe como explotables sin autenticación, y la administración de un firewall en internet es el error que precede a casi todas las intrusiones de este tipo. El modelo Zero Trust que defendemos en el blog empieza por ahí.
- Si encuentras una sesión sin pasar por el IdP o cuentas que no reconoces, trata el firewall como comprometido: aísla, conserva los registros y notifica a INCIBE-CERT si eres empresa o a CCN-CERT si eres organismo público.
Lo que ya pasó con el anterior salto del MFA en los SSL VPN de SonicWall
Este no es el primer fallo que deja a un SonicWall sin segundo factor. ReliaQuest publicó el 19 de mayo de 2026 su análisis de CVE-2024-12802, un fallo de los SSL VPN de Gen 6 en el que el MFA se aplicaba por formato de inicio de sesión y no por identidad: bastaba con entrar con el nombre en formato UPN para que el segundo factor no se pidiera. El laboratorio observó ataques en febrero y marzo de 2026 y describió accesos que «bypassed MFA silently with no failed login alert nor anomalous flag» (saltaron el MFA en silencio, sin alerta de inicio de sesión fallido ni marca de anomalía).
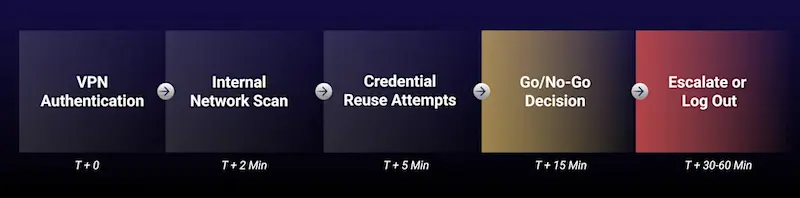
La cronología de ReliaQuest resume el ritmo de aquellas intrusiones: autenticación en la VPN, escaneo interno a los dos minutos, reutilización de credenciales a los cinco, decisión a los quince y escalada o salida entre los treinta y los sesenta. En los equipos Gen 6 el firmware no bastaba y SonicWall exigía seis pasos manuales de reconfiguración de LDAP, y ReliaQuest atribuye a esa remediación incompleta, con confianza media, la primera explotación del fallo en la vida real.
Antes, el 26 de septiembre de 2025, Arctic Wolf había documentado la campaña de Akira contra SSL VPN de SonicWall iniciada el 21 de julio de 2025, con inicios de sesión que superaban el reto OTP, cifrado en menos de cuatro horas desde el acceso y un caso de 55 minutos. SonicWall la vinculó a credenciales obtenidas con CVE-2024-40766 y el laboratorio reconoció que seguía «not able to explain how threat actors were able to successfully bypass MFA» (sin poder explicar cómo los atacantes consiguieron saltarse el MFA). Huntress sumó el 10 de octubre de 2025 más de 100 cuentas de SSL VPN comprometidas en 16 clientes con credenciales válidas.
El patrón de los tres episodios es el que conviene retener. En los SSL VPN de SonicWall el segundo factor ha fallado por configuración, por credenciales robadas y ahora por un error del propio código que decide cuándo se aplica SAML. En los tres casos el atacante llegó con una contraseña válida, y en los tres el tiempo entre el acceso y el daño se midió en minutos u horas. Lo que cabe esperar a corto plazo, con el firmware corregido de Gen 7 publicado desde el 20 de octubre, es que alguien compare las dos versiones y publique el detalle del fallo, como ocurrió con CVE-2024-53704, el anterior fallo del SSL VPN de SonicOS que entró en KEV. Si tu SonicOS sigue en 7.3.3 o en 8.2.2, actualiza hoy y, antes de dar el equipo por limpio, saca la lista de cuentas que pueden entrar en el SSL VPN sin pasar por tu proveedor de identidad.
No hay comentarios todavía